

summit
 pennacle-security/summit
ओपन-सोर्स वेब सुरक्षा परीक्षण प्लेटफ़ॉर्म: एक ही CLI में प्रॉक्सी, स्कैनर और फ़ज़र। Pennacle Security द्वारा।
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
1
pennacle-security/summitओपन-सोर्स वेब सुरक्षा परीक्षण प्लेटफ़ॉर्म: एक ही CLI में प्रॉक्सी, स्कैनर और फ़ज़र। Pennacle Security द्वारा।
 brutelogic/unkover
Bash 403/401 एक्सेस बायपास टेस्टर जो हेडर स्पूफिंग, मेथड टैम्परिंग, पाथ नॉर्मलाइज़ेशन और एन्कोडिंग तकनीकों के साथ एक URL की जाँच करता है, सफल होने पर…
 vighnesh91/-logicsentry-ai
ऑफ़लाइन SAST/DAST ट्राइएज इंजन जो सोर्स कोड को पार्स करता है और बिज़नेस-लॉजिक दोषों, BOLA, रेस कंडीशन, और विशेषाधिकार समस्याओं का पता लगाने के लिए…
 dragonjar/burpia
बर्प सूट एक्सटेंशन जो कृत्रिम बुद्धिमत्ता के माध्यम से निष्क्रिय भेद्यता का पता लगाने को शामिल करता है।
 albinowax/activescanplusplus
Burp Suite एक्सटेंशन जो होस्ट हेडर हमलों, XXE, एक्सप्रेशन लैंग्वेज इंजेक्शन, शेलशॉक और अन्य वेब कमजोरियों की जाँच के साथ सक्रिय और निष्क्रिय स्कैनिंग…
 portswigger/active-scan-plus-plus
Burp Suite एक्सटेंशन जो होस्ट हेडर हमलों, XXE, कोड इंजेक्शन, और Shellshock तथा Log4Shell जैसे ज्ञात CVE के लिए जाँच के साथ सक्रिय और निष्क्रिय…
 d0ge/xsw
XML सिग्नेचर रैपिंग Burp Suite एक्सटेंशन
 d0ge/websocketturbointruder
WebSocket संदेशों को कस्टम Python कोड के साथ फ़ज़िंग करने के लिए Burp Suite एक्सटेंशन, जो कई इंजन, HTTP मिडलवेयर रूटिंग और प्रतिक्रिया विश्लेषण का…
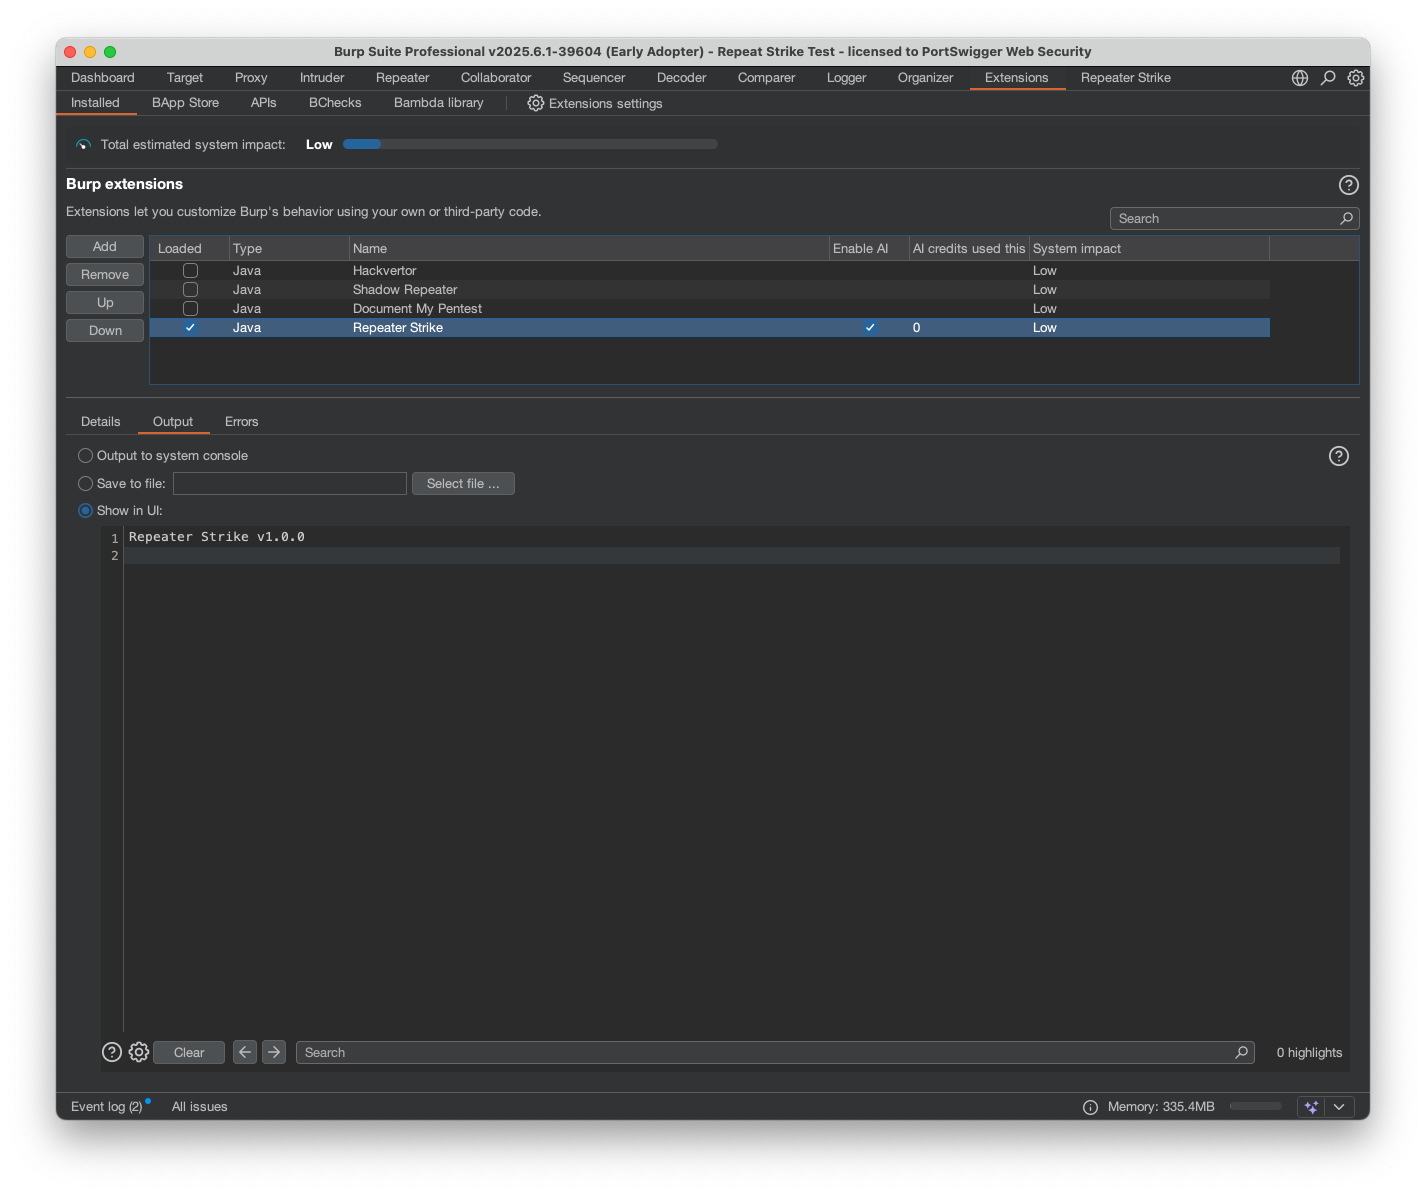 hackvertor/repeat-strike
Burp Suite एक्सटेंशन जो IDOR और एक्सेस-कंट्रोल खामियों का पता लगाने के लिए AI-जनित regex strike नियमों का उपयोग करता है, फिर बड़े पैमाने पर समान…
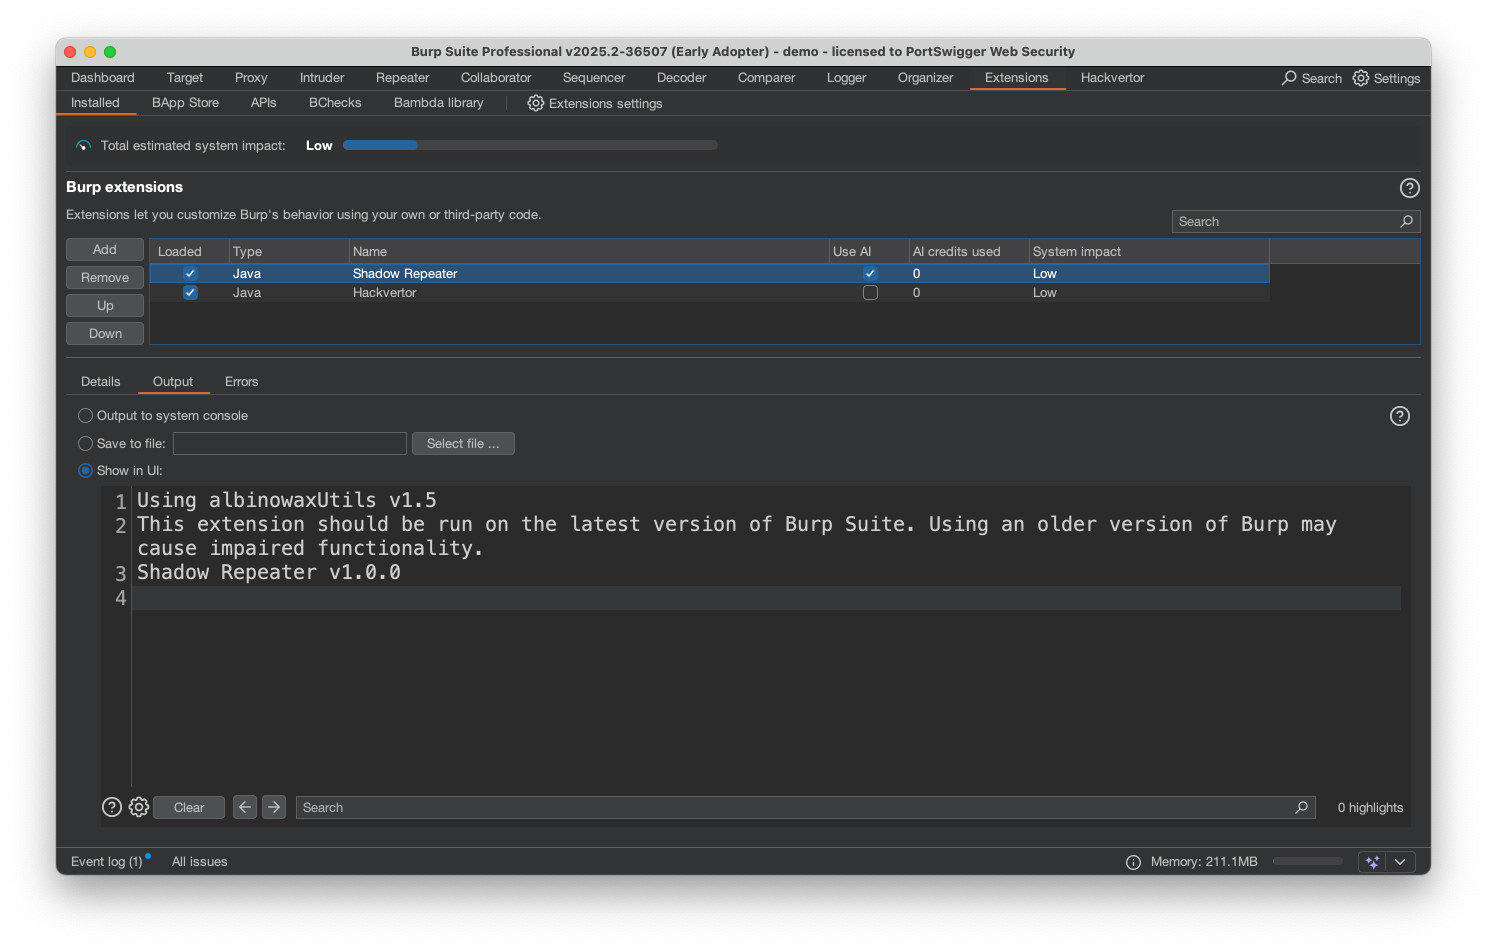 hackvertor/shadow-repeater
Burp Suite Repeater एक्सटेंशन जो स्वचालित रूप से पेलोड को म्यूटेट करता है और पाथ ट्रैवर्सल, SQL इंजेक्शन, XSS, और अन्य वेब कमजोरियों को उजागर करने के…
 portswigger/burp-extensions-montoya-api-examples
Burp Suite एक्सटेंशन के नमूने जो Montoya API को प्रदर्शित करते हैं, जिनमें HTTP और proxy handlers, कस्टम scan checks, Intruder payloads, WebSocket…
 usebruno/bruno
API की खोज और परीक्षण के लिए ओपनसोर्स IDE (Postman/Insomnia का हल्का विकल्प)
 piratesshield/apiharvester
एक शॉट API हमलावर टूल - दिए गए रूट से API URL ढूंढता है और स्वचालित हमलों का अनुकरण करता है
 vighnesh91/securiscan
मानक-लाइब्रेरी Python सुरक्षा ट्राइएज इंजन जो निष्क्रिय हेडर निरीक्षण, सक्रिय कैनरी प्रोबिंग, और ऑफ़लाइन स्टैटिक डायग्नोस्टिक्स के माध्यम से वेब…
 devcop95/bugbounty-lab101
HackerOne शोधकर्ताओं के लिए एक पूर्ण बग बाउंटी कार्यक्षेत्र। इसमें स्कोप प्रवर्तन, स्वचालित रिकॉन/वल्न पाइपलाइन (400+ टूल्स), रिपोर्ट टेम्पलेट्स,…
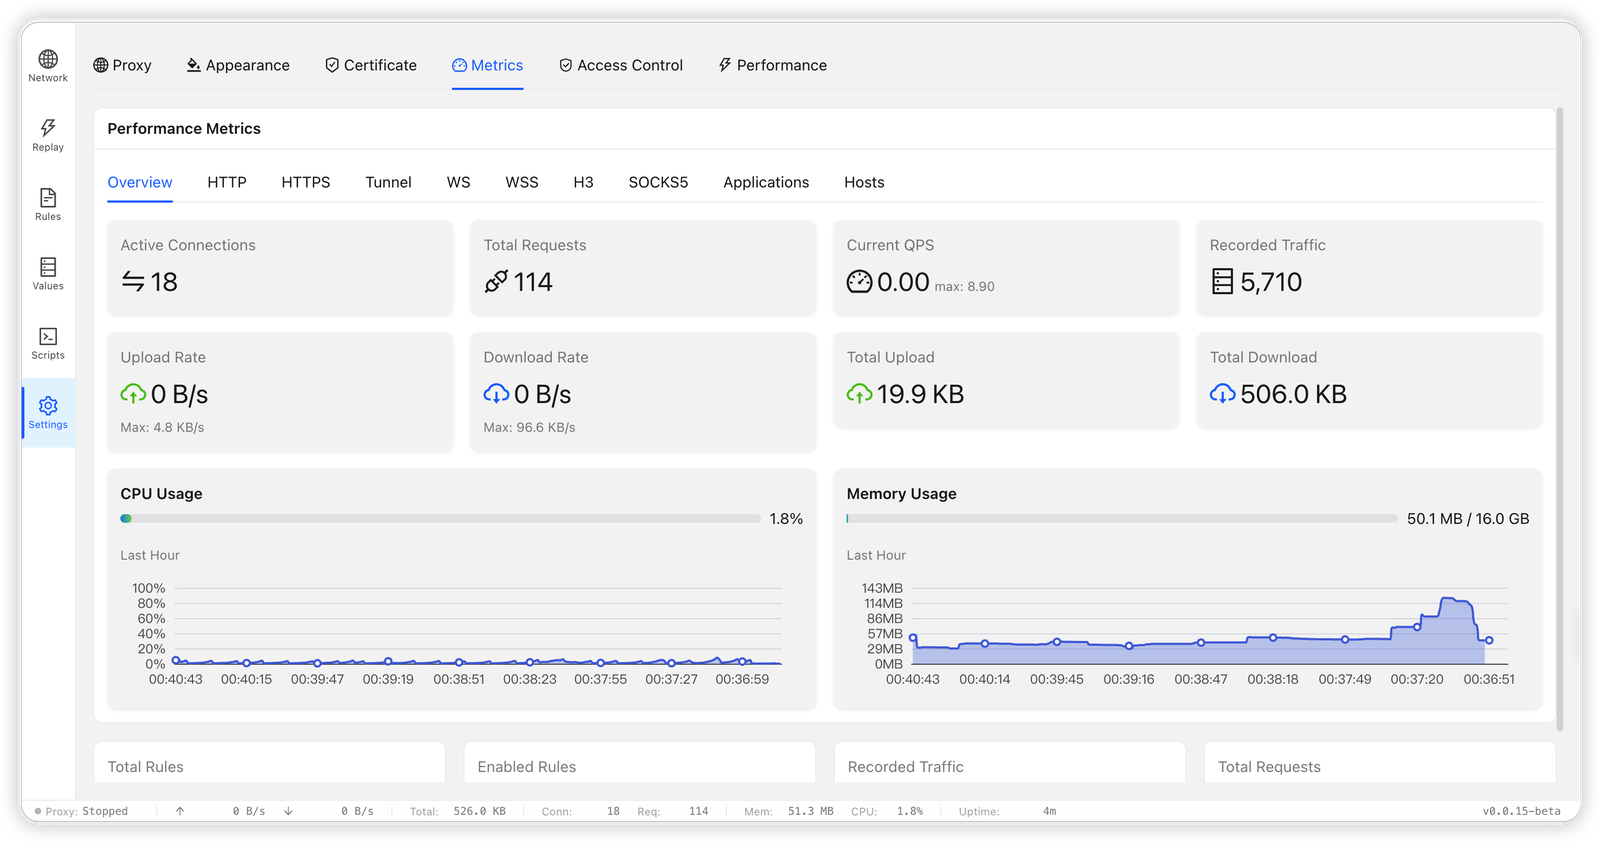 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 theqmaks/resolver
यह एक्सटेंशन लोकप्रिय CAPTCHA समाधान सेवाओं को BurpSuite में एकीकृत करता है ताकि विभिन्न प्रकार के CAPTCHA को बिना मैन्युअल हस्तक्षेप के संसाधित किया…