Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ARES — स्वायत्त रेड-टीम एंगेजमेंट प्लेटफ़ॉर्म, जिसमें MITRE ATT&CK मॉड्यूल ऑर्केस्ट्रेशन, DAG हमला-पथ समाधान, OPSEC नियंत्रण, एन्क्रिप्टेड क्रेडेंशियल वॉल्ट, और बहु-प्रारूप रिपोर्टिंग शामिल है। | Kitploit
उपकरण/GitHubGitHub/mafifrizi/ares
रक्षात्मक उपकरणभेद्यता परीक्षण फ्रेमवर्कशोषण फ्रेमवर्कभेद्यता विश्लेषणपोस्ट-शोषणक्लाउड सुरक्षाकमांड एंड कंट्रोलरेड टीमिंग
GitHubmafifrizi/ares

ARES

स्वायत्त रेड-टीम एंगेजमेंट प्लेटफ़ॉर्म, जिसमें MITRE ATT&CK मॉड्यूल ऑर्केस्ट्रेशन, DAG हमला-पथ समाधान, OPSEC नियंत्रण, एन्क्रिप्टेड क्रेडेंशियल वॉल्ट, और बहु-प्रारूप रिपोर्टिंग शामिल है।

1.1k2382245 दिन पहलेKitploit द्वारा समीक्षित
साझा करें
रिपॉजिटरी देखें
ARES लोगो

ऑपरेटर-निर्देशित रेड टीम ऑर्केस्ट्रेशन और निरंतर सुरक्षा सत्यापन

शोषणीयता सिद्ध करें। क्राउन ज्वेल्स तक सबसे छोटे पथ की गणना करें। ऑडिट-तैयार साक्ष्य प्रदान करें। एंटरप्राइज़ रेड टीमों, MSSPs और सुरक्षा संचालन केंद्रों के लिए निर्मित जिन्हें रक्षात्मक स्थिति को लगातार सत्यापित करना होता है, साल में एक बार नहीं।
Release Python FastAPI React MITRE ATT&CK License Tests

क्विकस्टार्ट · स्क्रीन · विशेषताएँ · दस्तावेज़ · सुरक्षा · प्रायोजक


ARES क्या है

एक स्व-होस्टेड प्लेटफ़ॉर्म जो fail-closed स्कोप एन्क्लेव के भीतर वास्तविक आक्रामक सत्यापन मॉड्यूल चलाता है, एक इंटरैक्टिव DAG पर आक्रमण पथों को मैप करता है, और ब्रांडेड रिपोर्ट तैयार करता है, ताकि आपका SOC ठीक-ठीक देख सके कि कोई हमलावर आज क्या पहुँच सकता है, न कि यह कि कोई स्कैनर क्या सोचता है कि समस्या हो सकती है।

केवल एक स्कैनर नहीं। ARES केवल वही रिपोर्ट करता है जो उसने किसी लाइव लक्ष्य पर वास्तव में सिद्ध किया है, जिसमें उसे सिद्ध करने के लिए उपयोग की गई बहु-चरणीय श्रृंखला भी शामिल है।

पारंपरिक पेंटेस्ट या भेद्यता स्कैनर क्यों नहीं? बाज़ार तुलना मैट्रिक्स देखें।

स्क्रीन

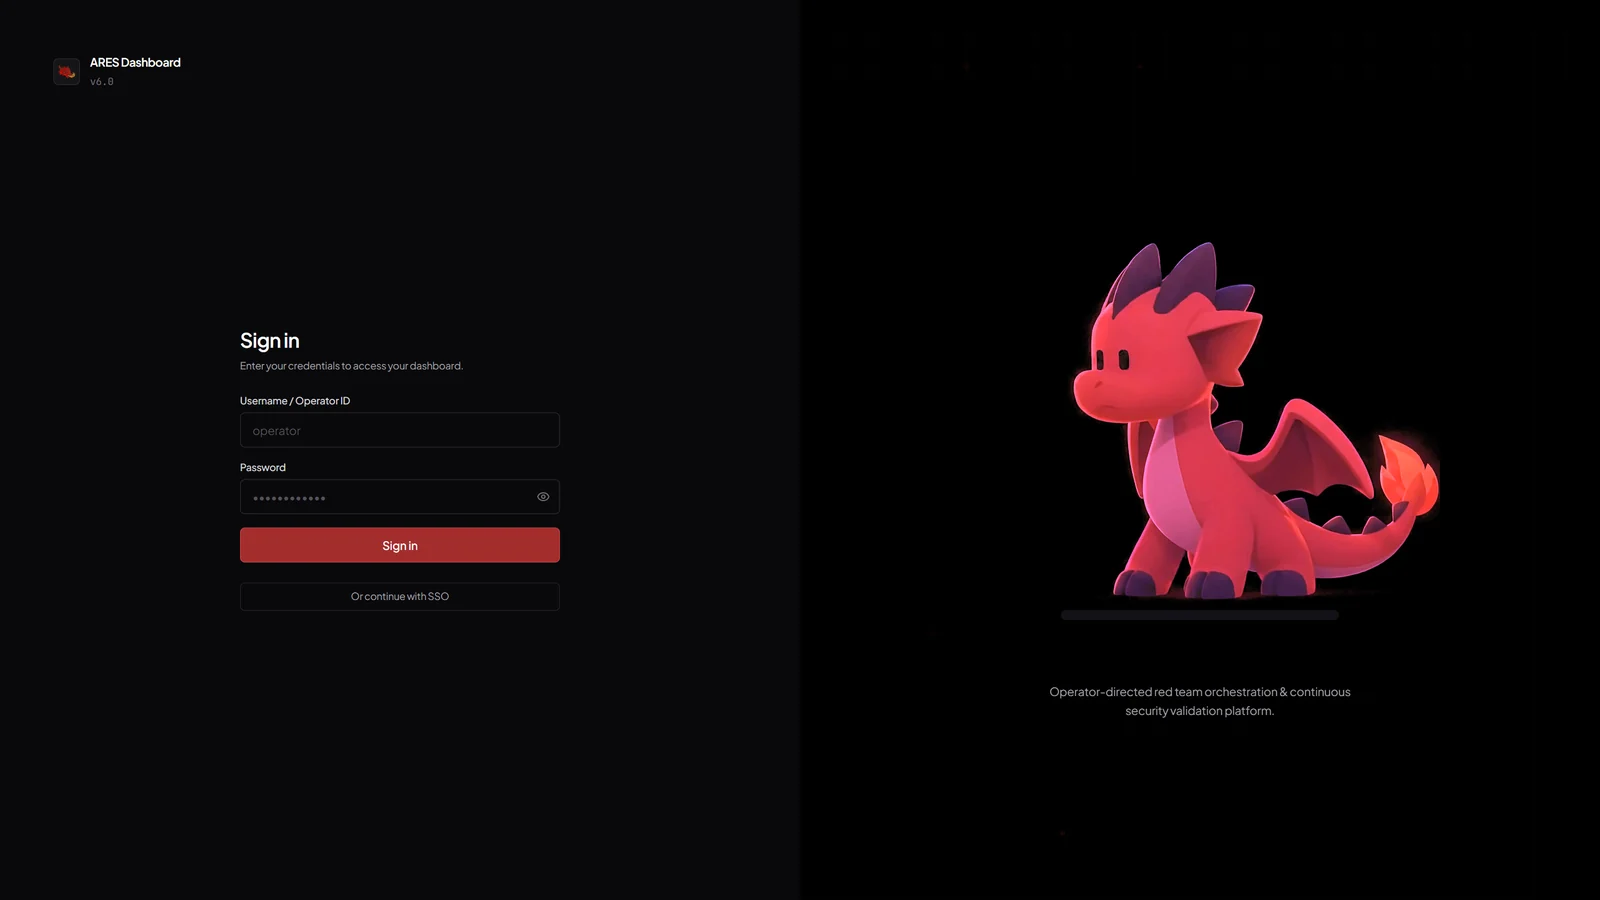
ड्रैगन शुभंकर के साथ ARES लॉगिन
ARES शुभंकर और SSO फ़ॉलबैक के साथ साइन-इन। केवल-मेमोरी JWT एक्सेस टोकन, HttpOnly रोटेटिंग रीफ़्रेश।
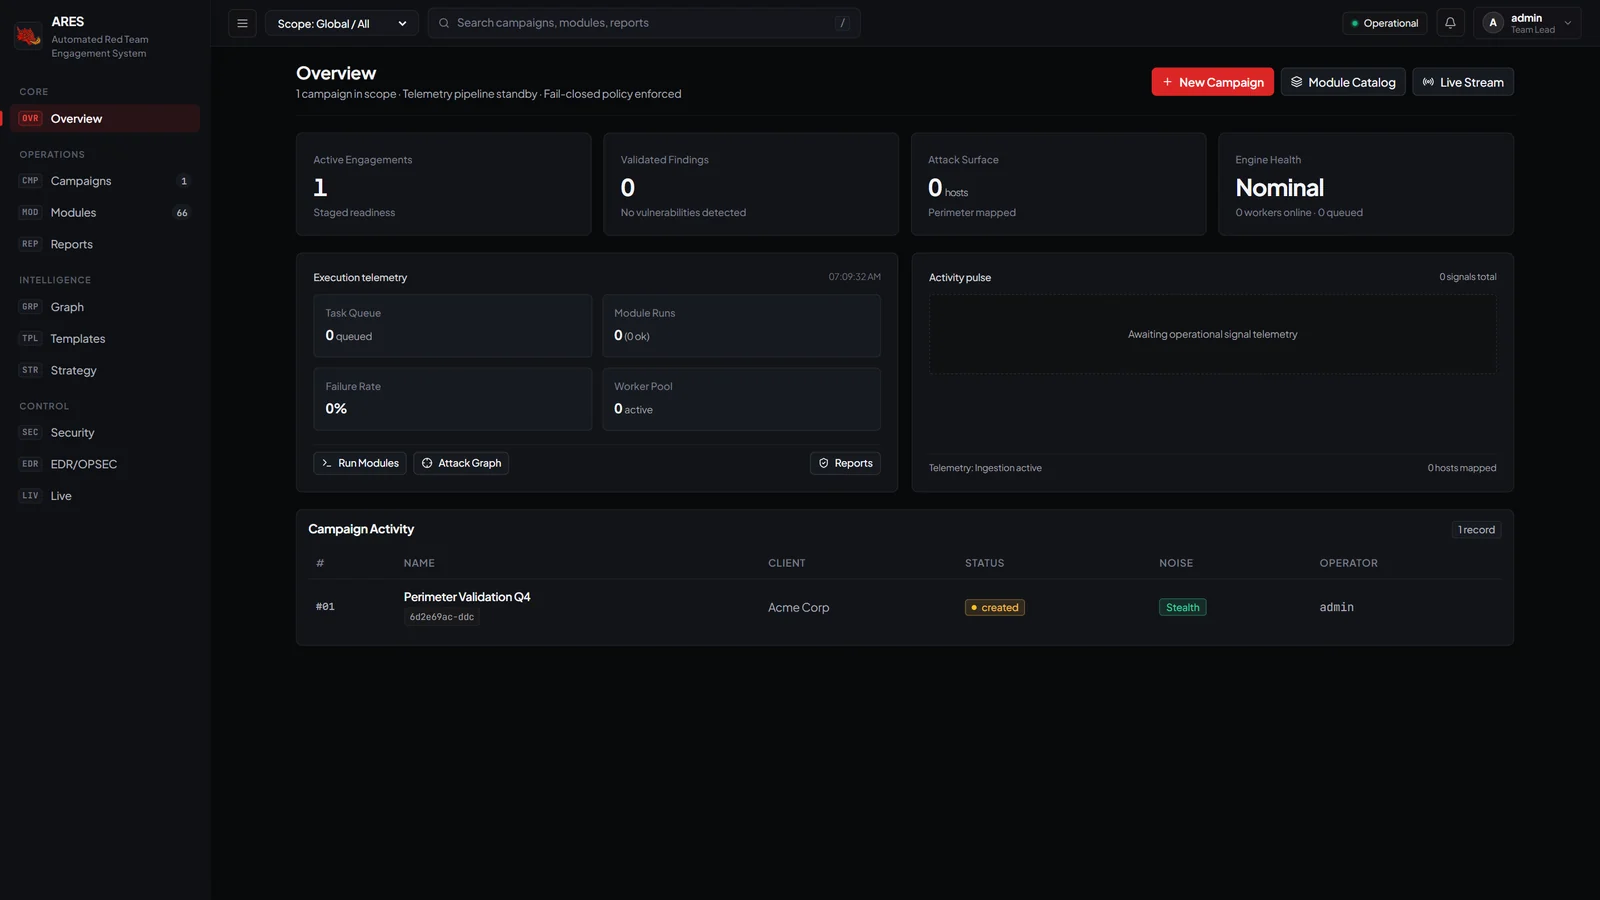

ऑपरेटर अवलोकन
ऑपरेटर अवलोकन: सक्रिय एंगेजमेंट, सत्यापित निष्कर्ष, आक्रमण सतह, इंजन स्वास्थ्य, टेलीमेट्री पल्स।
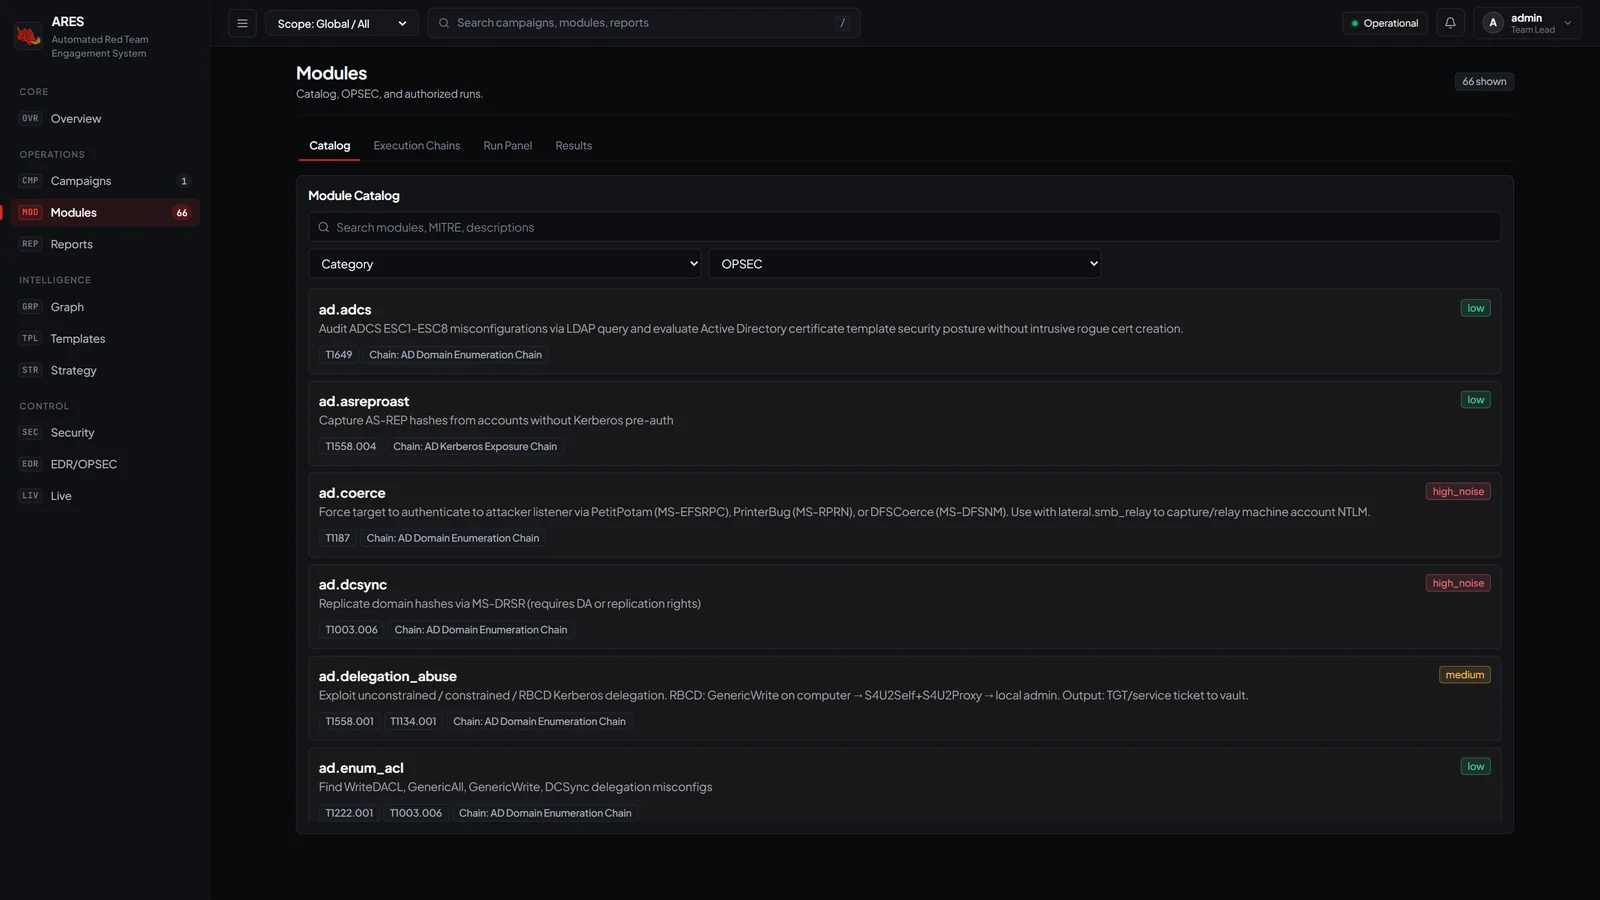

मॉड्यूल कैटलॉग
कैटलॉग: 13 श्रेणियों में 66 सक्रिय मॉड्यूल, प्रत्येक MITRE ATT&CK तकनीकों और OPSEC शोर स्तर के साथ एनोटेट।
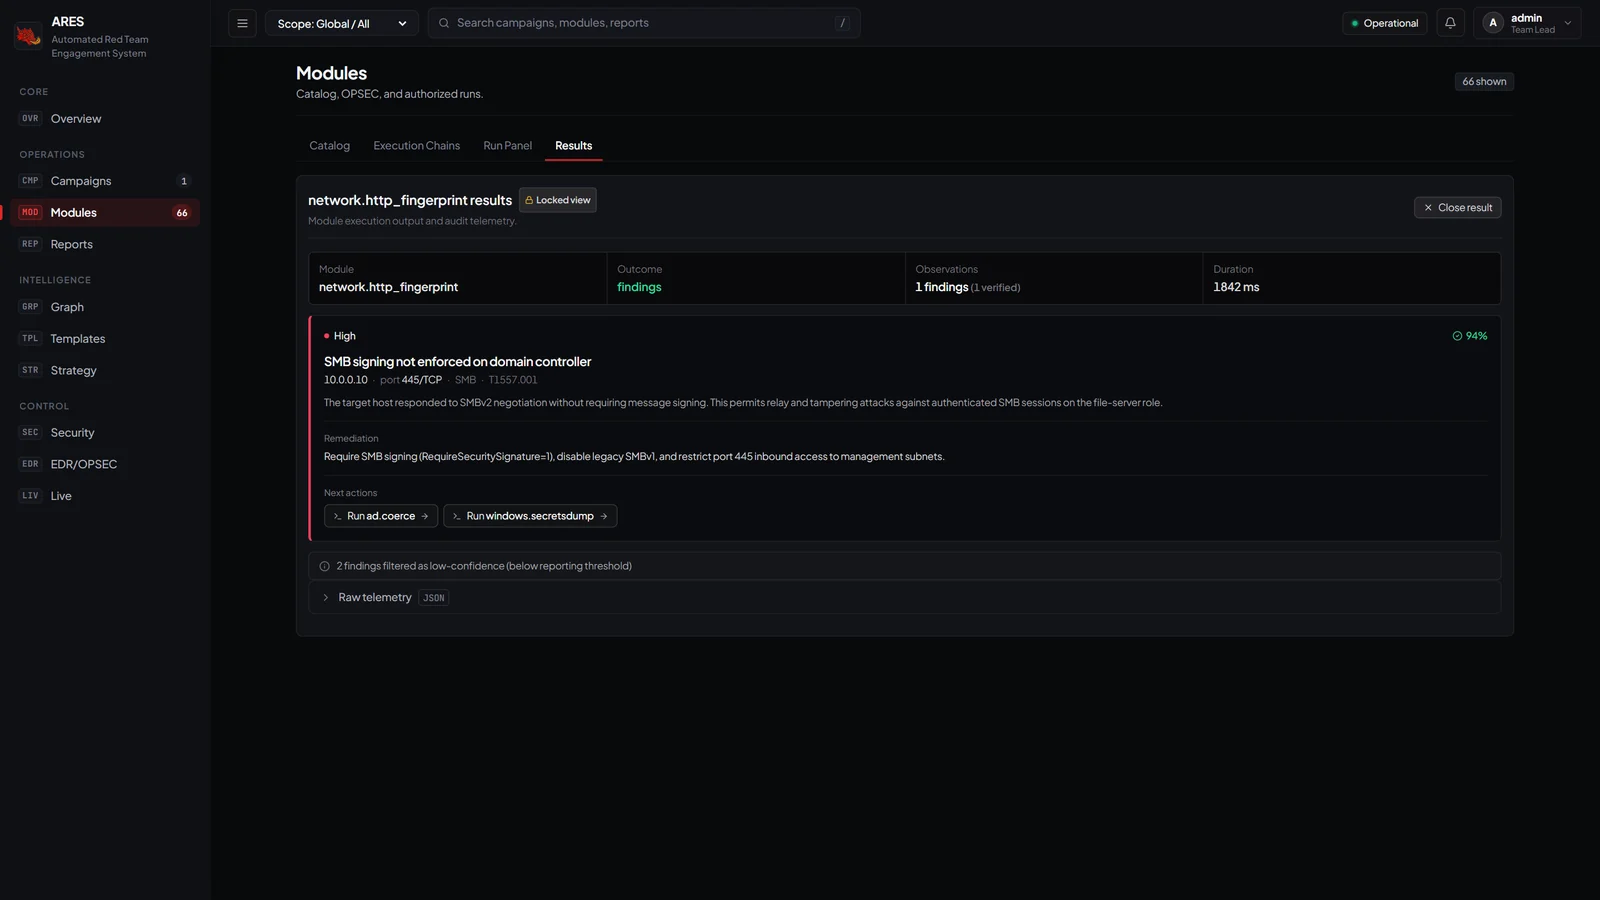

मॉड्यूल रन के बाद फ़ाइंडिंग कार्ड
परिणाम: गंभीरता, विश्वास, उपचार और अगले मॉड्यूल पर एक-क्लिक पिवट के साथ फ़ाइंडिंग कार्ड।
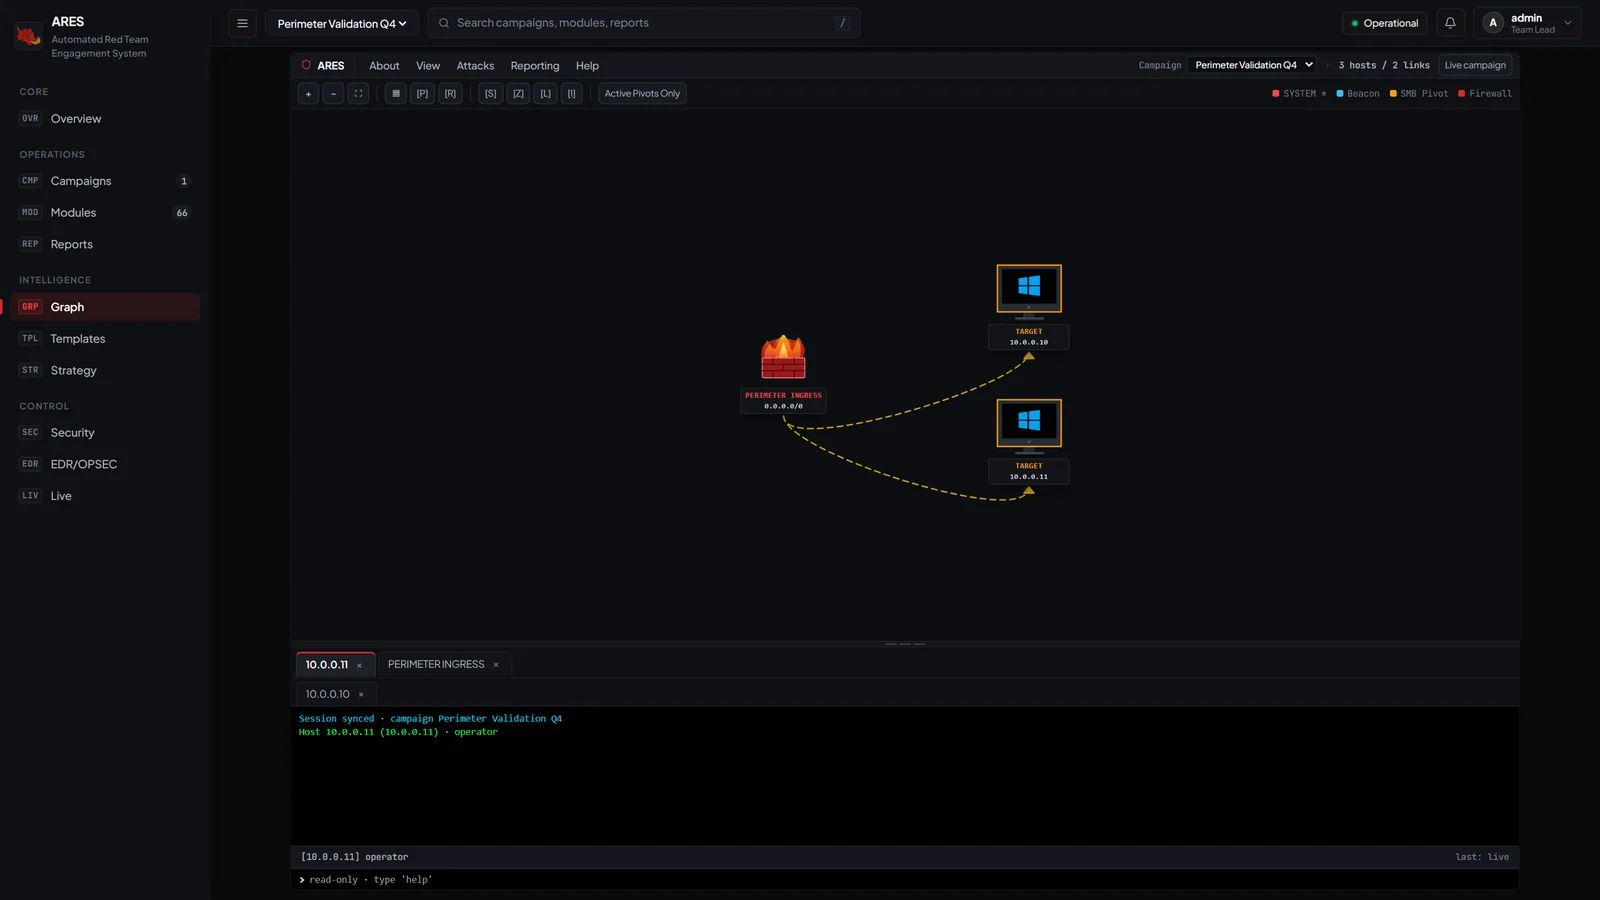

आक्रमण ग्राफ़
आक्रमण ग्राफ़: परिधि फ़ायरवॉल (फ़ायर एनिमेशन), लक्ष्य, पिवट एज। प्रति नोड केवल-पढ़ने योग्य बीकन टेलीमेट्री।
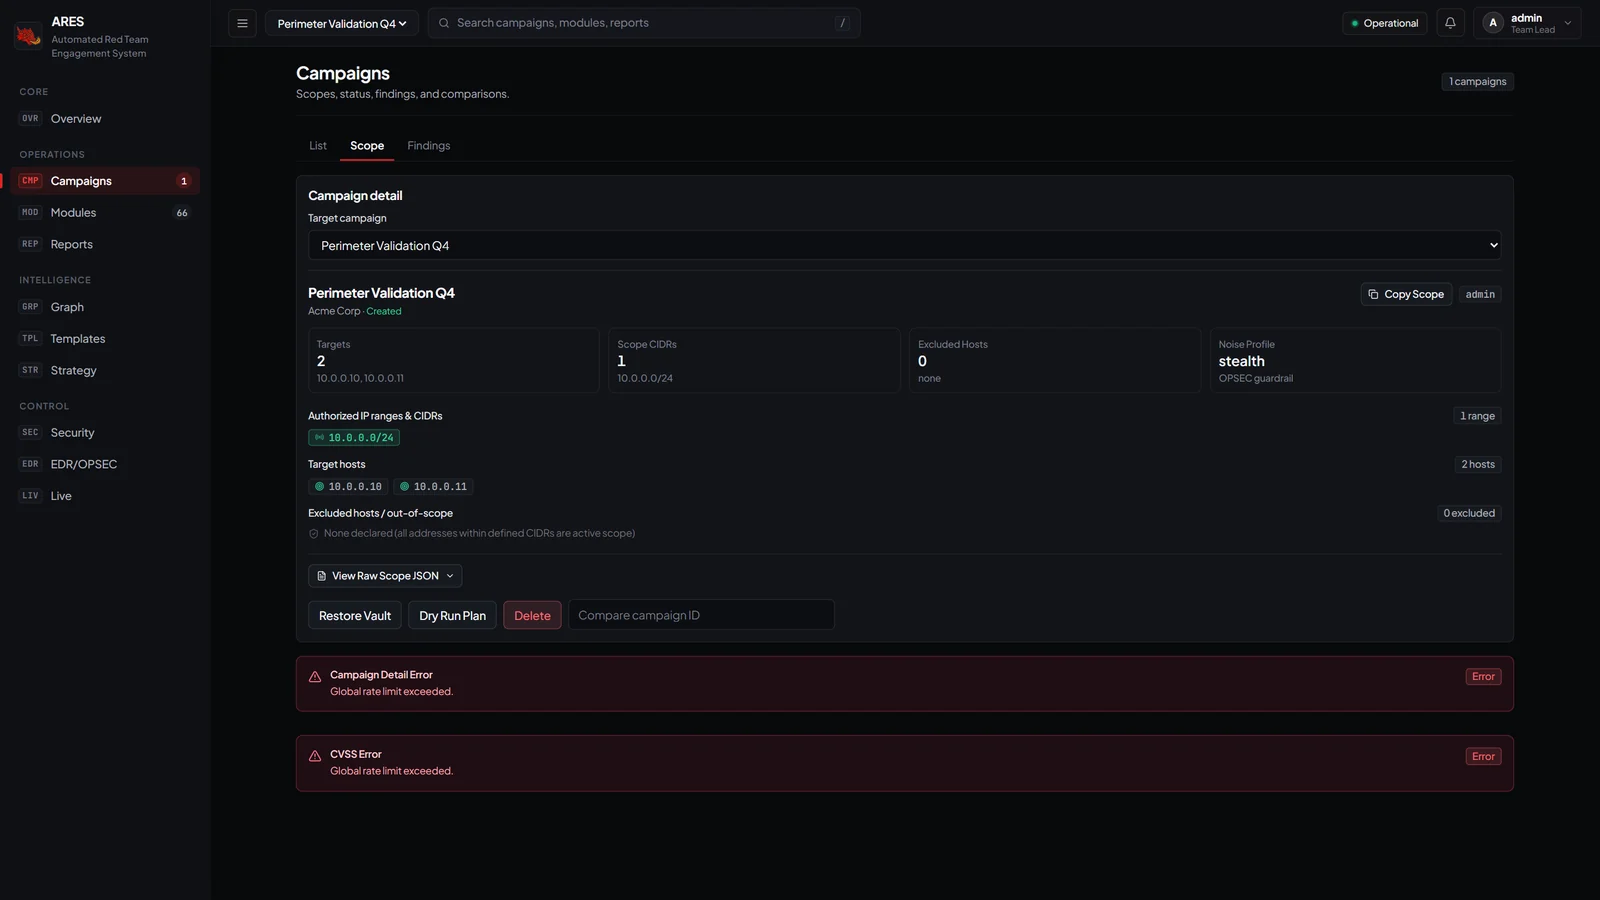

कैंपेन स्कोप
कैंपेन स्कोप: लक्ष्य कैंपेन पिकर, Restore Vault / Dry-Run Plan / Delete नियंत्रण।


विशेषताएँ

  • फेल-क्लोज़्ड स्कोप एन्क्लेव: द्वि-स्तरीय ScopeGuard (एप्लिकेशन प्री-चेक + OS/ट्रांसपोर्ट फ़ायरवॉल) यह गारंटी देता है कि स्कोप से बाहर के होस्ट्स तक कोई भी आक्रामक पैकेट नहीं पहुँचता। → सुरक्षा मॉडल
  • लक्ष्य-निर्देशित आक्रमण योजना: domain_admin या cloud_audit सेट करें, और निर्णय इंजन बहु-चरणीय निष्पादन पथों को संश्लेषित करता है (ग्राफ़ ह्यूरिस्टिक्स, स्पष्ट प्राधिकरण के अंतर्गत वैकल्पिक LLM एजेंट)। → इंजन डिज़ाइन
  • बहु-वेक्टर आक्रमण ग्राफ़ (DAG): BloodHound को इनजेस्ट करें या सत्रों को वास्तविक समय में मैप करें। शॉर्टेस्ट-पाथ, चोकपॉइंट्स, लेटरल पिवट व्यवहार्यता। → आक्रमण ग्राफ़
  • ज़ीरो-ट्रस्ट प्रमाणीकरण मॉडल: केवल-मेमोरी अल्पकालिक JWT, HttpOnly रोटेटिंग रिफ़्रेश, HMAC CSRF, AES-256-GCM AEAD वॉल्ट (PBKDF2-HMAC-SHA256 600k)। → सुरक्षा मॉडल
  • 60+ MITRE ATT&CK तकनीकों में 66 सक्रिय प्रोडक्शन मॉड्यूल (AD, क्लाउड, क्रेडेंशियल एक्सेस, एक्सफ़िल, लेटरल, रिकॉन, Windows, Linux, EDR)। → मॉड्यूल कैटलॉग
  • स्वचालित डिलीवरेबल्स: हेडलेस ब्राउज़र के माध्यम से एक-क्लिक ब्रांडेड PDF/HTML/Markdown/JSON रिपोर्ट (Windows/Linux पर कोई GTK निर्भरता नहीं)। → डैशबोर्ड गाइड
  • MCP गेटवे: Cursor/Claude Desktop/Windsurf/Cline, Pre-Flight ScopeGuard, एंटी-प्रॉम्प्ट-इंजेक्शन टेन्ट आइसोलेशन और सिंगल-यूज़ HMAC पुष्टि टोकन के अंतर्गत ARES को सुरक्षित रूप से संचालित कर सकते हैं। → MCP स्पेक
  • टाइप-सेफ़ Python SDK: BaseModule[P, R] + @ares_module के साथ कस्टम मॉड्यूल लिखें, ModuleTestHarness में सिम्युलेट करें, AresClient के साथ स्वचालित करें। → SDK दस्तावेज़ · → मॉड्यूल डेव गाइड

क्विकस्टार्ट

पूर्वापेक्षाएँ

  • Python 3.11 या 3.12 (Windows पर 3.12 अनुशंसित)
  • Node.js v18+ (v20 LTS पर परीक्षित)
  • OS Windows 11/10, Linux (Ubuntu/Debian/Kali) या macOS

60 सेकंड (Windows पर PowerShell)

git clone https://github.com/Mafifrizi/ARES.git
Set-Location .\ARES

py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install -U pip
.\.venv\Scripts\python.exe -m pip install -e ".[dev,pdf]"

Set-Location frontend ; & "C:\Program Files\nodejs\npm.cmd" ci ; Set-Location ..

$env:ARES_PDF_BROWSER = "C:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe"
.\.venv\Scripts\ares.exe doctor --pdf-smoke

.\.venv\Scripts\ares.exe dashboard dev --no-reload

http://127.0.0.1:5173/dashboard/ खोलें। प्रारंभिक ऑपरेटर: admin। पासवर्ड: .env में ARES_DEFAULT_ADMIN_PASSWORD सेट करें (अनिवार्य, न्यूनतम 12 अक्षर, कोई हार्डकोडेड डिफ़ॉल्ट नहीं)।

परीक्षण

pytest tests/unit -n auto -q                    # 5,074 tests, parallel
pytest tests/integration/test_postgres_*.py -q  # Postgres integration

इन-प्लेस अपग्रेड (git clone / पुनर्निर्माण की आवश्यकता नहीं)

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    343
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    310
  • 5

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    306
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    301

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →