

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
136 परिणाम
lockjaw preview

lockjaw

GitHubg13net/lockjaw

Rust टीमसर्वर, Zig इम्प्लांट, अप्रत्यक्ष सिसकॉल, AMSI बायपास, रिफ्लेक्टिव/PoolParty इंजेक्शन, इन-मेमोरी BOF निष्पादन, और HTTP/DNS ट्रांसपोर्ट के साथ…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
33
18 दिन पहले
voidsec-proxy preview

voidsec-proxy

GitHubvoidsecsoftwares/voidsec-proxy

SOCKS5 प्रॉक्सी चेनिंग, पोर्ट स्कैनिंग, DNS एन्यूमरेशन, हैश क्रैकिंग, रिवर्स शेल जनरेशन, स्टेग्नोग्राफी, और अनामीकरण के लिए मल्टी-मॉड्यूल ऑफेंसिव…
password-crackingreconnaissanceencryption-decryption-tools+8
41 महीना पहले
ThreadlessInject preview

ThreadlessInject

GitHubccob/threadlessinject

रिमोट फ़ंक्शन हुकिंग का उपयोग करके थ्रेडलेस प्रोसेस इंजेक्शन।
payload-generationshellcodepost-exploitation+4
8242 साल पहले
RunPE preview

RunPE

GitHubnettitude/runpe

अप्रबंधित बाइनरीज़ के लिए C# रिफ्लेक्टिव लोडर।
payload-generationimpersonation-toolsshellcode+6
4453 साल पहले
ShellcodeFluctuation preview

ShellcodeFluctuation

GitHubmgeeky/shellcodefluctuation

एक उन्नत इन-मेमोरी इवेज़न तकनीक जो शेलकोड की मेमोरी प्रोटेक्शन को RW/NoAccess और RX के बीच बदलती रहती है तथा फिर इसकी सामग्री को एन्क्रिप्ट/डिक्रिप्ट…

payload-generationshellcodepost-exploitation+4
1.1k4 साल पहले
rizin preview

rizin

GitHubrizinorg/rizin

UNIX-जैसा रिवर्स इंजीनियरिंग फ्रेमवर्क और कमांड-लाइन टूलसेट।
embedded-systems-securitystatic-analysisexploitation+7
4.0k4घं 56मि पहले
keystone preview

keystone

GitHubkeystone-engine/keystone

बहु-आर्किटेक्चर असेंबलर फ्रेमवर्क जो असेंबली स्रोत को Arm, x86, MIPS, PowerPC, RISC-V और अन्य के लिए मशीन कोड में परिवर्तित करता है, एक हल्के कोर तथा…

general-purpose-utilitiespayload-generationreverse-engineering+4
2.6k3 महीने पहले
Empire preview

Empire

GitHubbc-security/empire

Empire एक पोस्ट-एक्सप्लॉइटेशन और एडवर्सरी इम्यूलेशन फ्रेमवर्क है जिसका उपयोग रेड टीम्स और पेनेट्रेशन टेस्टर्स की सहायता के लिए किया जाता है।
penetration-testing-frameworksexploit-frameworkspayload-generation+16
5.2k1 महीना पहले
Pokemon-Shellcode-Loader preview

Pokemon-Shellcode-Loader

GitHubtechryptic/pokemon-shellcode-loader

पूरे दिन हेक्स देखते-देखते और '\x41' देखते-देखते थक गए? बल्कि Lugia/Charmander देखना चाहेंगे? मेरे पास आपके लिए समाधान है।
payload-generationshellcodered-teaming+3
1284 साल पहले
TangledWinExec preview

TangledWinExec

GitHubdaem0nc0re/tangledwinexec

Windows प्रक्रिया निष्पादन तकनीकों की जांच के लिए PoCs और उपकरण
ids-ips-evasionreverse-engineeringshellcode+6
9588 महीने पहले
siofra preview

siofra

GitHubcybereason/siofra

विंडोज पीई लोडर का अनुकरण करके DLL हाईजैकिंग कमजोरियों की पहचान करता है, शेलकोड पेलोड के साथ हथियारबंद DLL उत्पन्न करता है, और UAC ऑटो-एलिवेशन बाईपास…
privilege-escalationvulnerability-scannerspayload-generation+4
5119 साल पहले
KeeFarceReborn preview

KeeFarceReborn

GitHubd3lb3/keefarcereborn

एक स्टैंडअलोन DLL जो KeePass प्रक्रिया में इंजेक्ट किए जाने पर डेटाबेस को क्लियरटेक्स्ट में निर्यात करता है।
password-attackspayload-generationdata-exfiltration+3
2993 साल पहले
Dirty-Vanity preview

Dirty-Vanity

GitHubdeepinstinct/dirty-vanity

विंडोज फोर्क API का दुरुपयोग करके EDRs को बायपास करने वाली नई इंजेक्शन तकनीक के लिए एक POC।…

exploitationshellcodepost-exploitation+4
6773 साल पहले
scare preview

scare

GitHubnetspooky/scare

आपकी कमांड लाइन के लिए एक मल्टी-आर्क असेंबली REPL और इम्यूलेटर।
dynamic-analysis-sandboxingreverse-engineeringshellcode+4
3111 साल पहले
osed-scripts preview

osed-scripts

GitHubepi052/osed-scripts

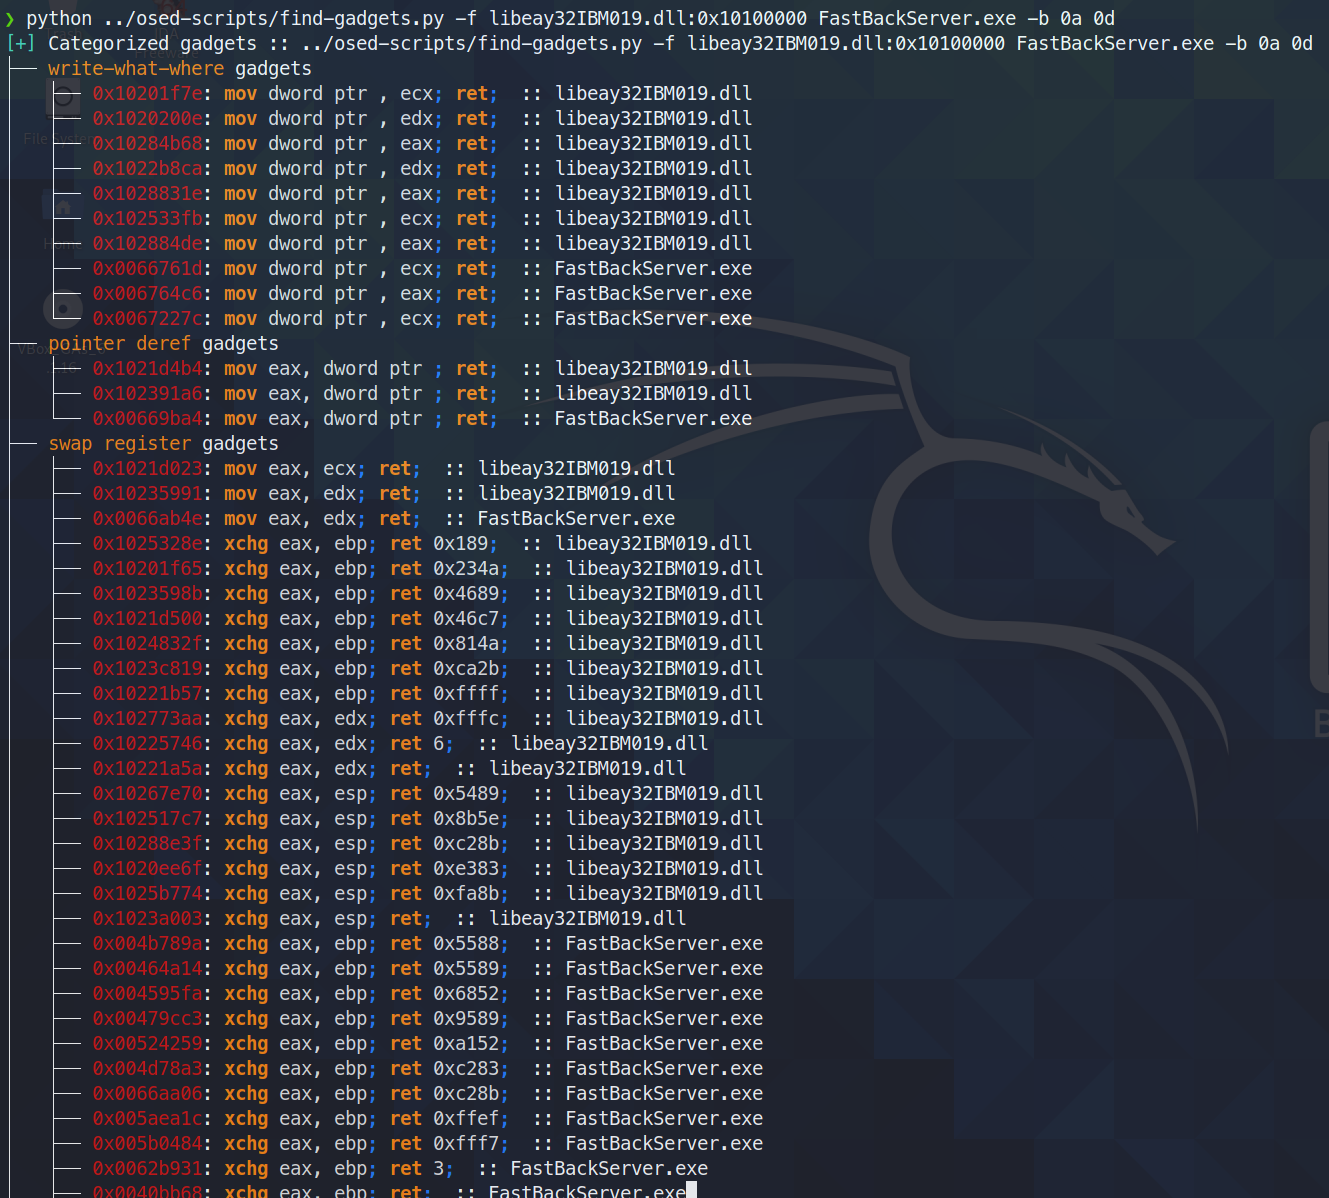
Offensive Security के Windows Usermode Exploit Dev पाठ्यक्रम (OSED) के लिए विशेष टूलिंग
exploitationreverse-engineeringdebuggers+5
6222 साल पहले
PMD preview

PMD

GitHubrad9800/pmd

व्यावहारिक Windows मैलवेयर डेवलपमेंट कोर्स: API हैशिंग, DLL साइडलोडिंग, शेलकोड एग्ज़ीक्यूशन, PE मैनिपुलेशन, पेलोड होस्टिंग, और डिलीवरी लैब्स।
reverse-engineeringshellcodemalware-analysis+6
1591 साल पहले
LibTP_Gadget preview

LibTP_Gadget

GitHubsaerxcit/libtp_gadget

Crystal Palace लाइब्रेरी Threadpool के माध्यम से Nt API कॉल्स को प्रॉक्सी करने के लिए। कॉल गैजेट्स के लिए अपडेट किया गया।
ids-ips-evasionpost-exploitationred-teaming+3
2311 महीने पहले
SILVERPICK preview

SILVERPICK

GitHubwinterknife/silverpick

विंडोज यूज़र-मोड शेलकोड विकास ढांचा (WUMSDF)

exploitationshellcodered-teaming+2
1583 महीने पहले
पिछला12…8अगला
शेलकोड जनरेशन — उपकरण | Kitploit