

scripts
 clausing/scripts
Python और Perl स्क्रिप्ट्स का संग्रह जो डिजिटल फोरेंसिक्स, इंसिडेंट रिस्पॉन्स, और नेटवर्क विश्लेषण के लिए है, जिसमें हैश सिग्नेचर टूलिंग और पैकेट…
packet-sniffing-analysisnetwork-forensicsscripting-automation+5
86
clausing/scriptsPython और Perl स्क्रिप्ट्स का संग्रह जो डिजिटल फोरेंसिक्स, इंसिडेंट रिस्पॉन्स, और नेटवर्क विश्लेषण के लिए है, जिसमें हैश सिग्नेचर टूलिंग और पैकेट…
 opposum0112/decretum
सुरक्षा शोधकर्ताओं के लिए Contract LinkML कंपाइलर
 microlaser/dns_watchdog_windows2
PowerShell स्क्रिप्ट जो pktmon के माध्यम से Windows DNS ट्रैफ़िक की निगरानी करती है ताकि poisoning, spoofing, rogue resolver प्रतिक्रियाओं और gateway…
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 capesandbox/capesolo
Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 google/gopacket
Go के लिए पैकेट प्रोसेसिंग क्षमताएँ प्रदान करता है
 google/timesketch
इंसिडेंट रिस्पॉन्स और DFIR जांच में सहायता के लिए इवेंट लॉग को इन्जेस्ट करने, खोजने और एनोटेट करने हेतु सहयोगी फॉरेंसिक टाइमलाइन विश्लेषण प्लेटफ़ॉर्म।
 securityronin/memory-forensic
किसी भी मेमोरी डंप की जांच करें। छिपी हुई चीज़ें ढूंढें। एक ही स्टैटिक Rust बाइनरी से Linux + Windows कर्नेल फोरेंसिक — Python की आवश्यकता नहीं।
 wireshark/wireshark
डीप पैकेट निरीक्षण, सैकड़ों प्रोटोकॉल में प्रोटोकॉल डिकोडिंग, तथा समस्या निवारण, फोरेंसिक और सुरक्षा जांच के लिए कैप्चर-फ़ाइल समर्थन के साथ नेटवर्क…
 security-onion-solutions/securityonion
ओपन-सोर्स सुरक्षा निगरानी प्लेटफ़ॉर्म जो खतरे की खोज (थ्रेट हंटिंग), घुसपैठ का पता लगाने, लॉग प्रबंधन, घटना प्रतिक्रिया और एंडपॉइंट दृश्यता के…
 0x0allenace/windows-malware-behavioral-analysis
FLARE-VM और REMnux का उपयोग करके एक सिम्युलेटेड मल्टी-स्टेज विंडोज़ मैलवेयर सैंपल का व्यवहारिक मैलवेयर विश्लेषण। IOC निष्कर्षण, MITRE ATT&CK मैपिंग…
 alzeaty1/security-writeups
CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.
 pugazhendii22/keepass-exfil-forensics
TryHackMe DFIR चुनौती के लिए नेटवर्क फोरेंसिक राइटअप + टूलिंग: PCAP ट्रैफ़िक से hex→Base64→XOR एक्सफ़िलट्रेशन श्रृंखला को रिवर्स करता है, फिर…
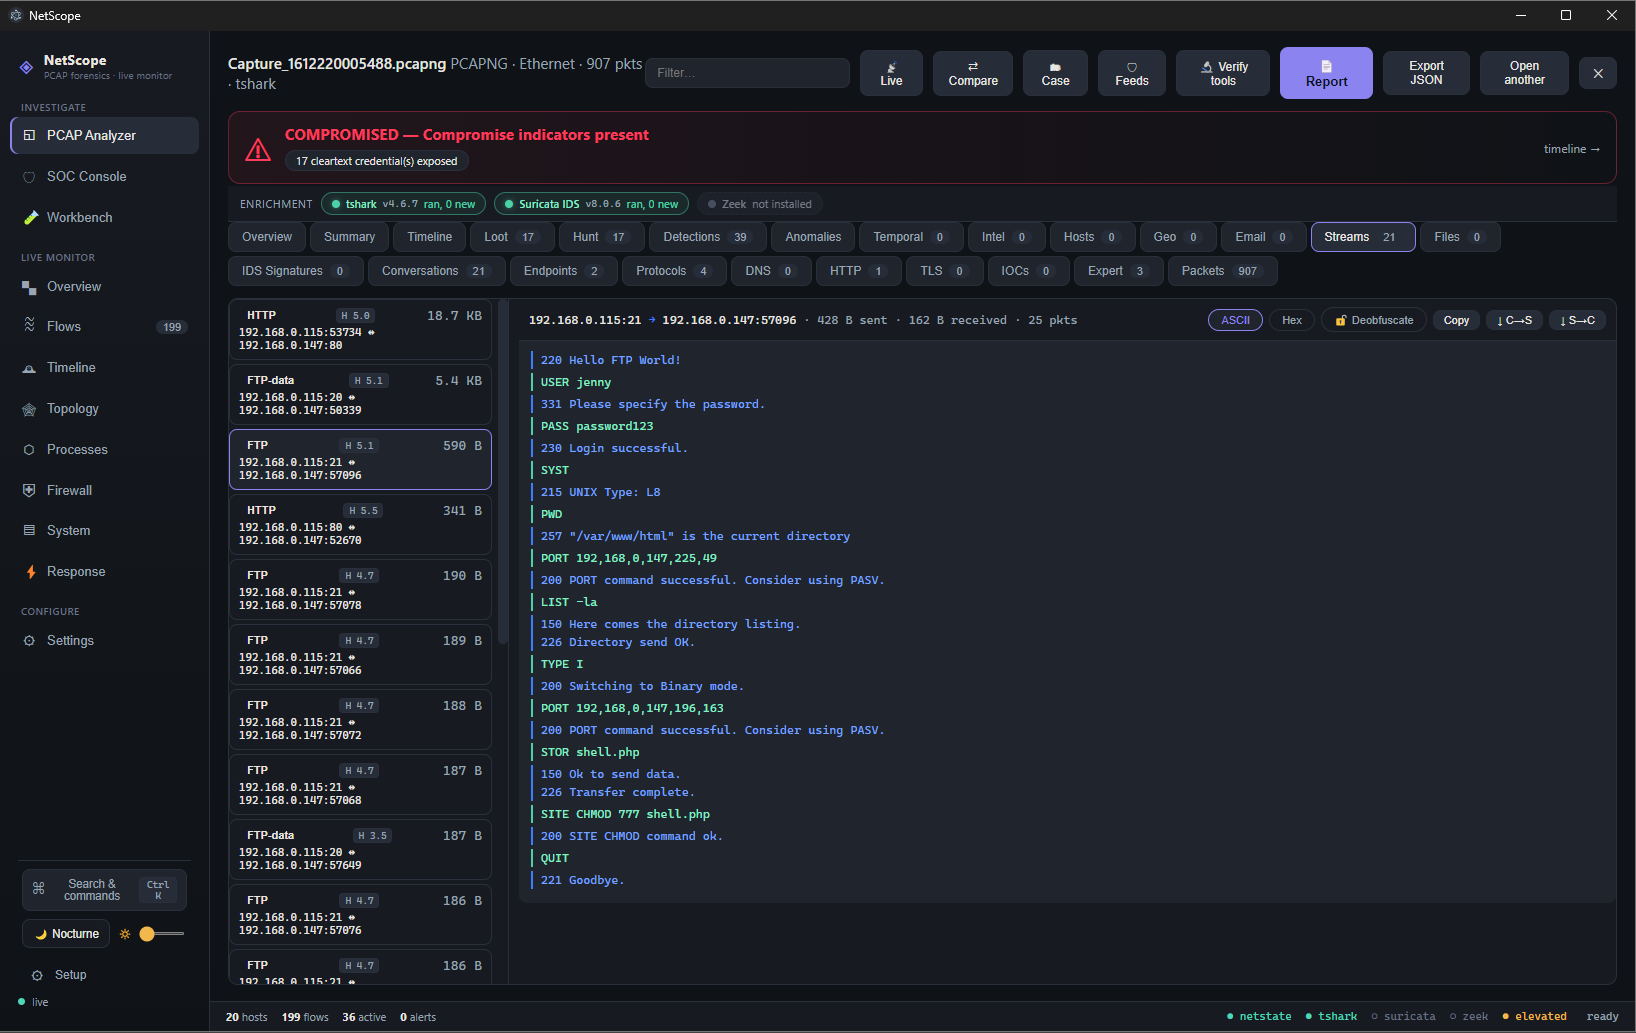 spectralzero/netscope
विंडोज़ के लिए ऑफ़लाइन-प्रथम नेटवर्क जांच और प्रतिक्रिया प्लेटफ़ॉर्म। pcap या लाइव कैप्चर को पूर्ण फोरेंसिक निर्णय में बदल देता है — हमले की कहानी,…
 anssi-fr/dfir4vsphere
VMWare vSphere फोरेंसिक्स के लिए पावरशेल मॉड्यूल
 kybr-git/dc30-badge-challenge-writeup
DEF CON 30 बैज चैलेंज के लिए राइटअप
 fox-it/dissect.cobaltstrike
Cobalt Strike से संबंधित डेटा, जैसे कि Beacon पेलोड और Malleable C2 Profiles, को विच्छेदित और पार्स करने के लिए Python लाइब्रेरी