

sn1per-mcp
 1n3/sn1per-mcp
MCP सर्वर जो AI सहायकों को स्व-होस्टेड Sn1per इंस्टॉल को संचालित करने देता है, स्कोप्ड, ऑडिटेड स्कैन चलाता है और निष्कर्ष, पोर्ट, सबडोमेन और तकनीकों…
osintreconnaissancevulnerability-scanners+7
1n3/sn1per-mcpMCP सर्वर जो AI सहायकों को स्व-होस्टेड Sn1per इंस्टॉल को संचालित करने देता है, स्कोप्ड, ऑडिटेड स्कैन चलाता है और निष्कर्ष, पोर्ट, सबडोमेन और तकनीकों…
 yv1ing/secbox
पूर्व-निर्मित सैंडबॉक्स वातावरण में pi एजेंट का उपयोग करके साइबर सुरक्षा परीक्षण आयोजित करना।
 affolter-engineering/snmpen
SNMP enumeration tool जो penetration testing और reconnaissance के लिए SNMPv1/v2c hosts को query करके system information, TCP connections, और write…
 ko0ler/homelab
GNS3 होम लैब जिसमें Cisco ASAv फ़ायरवॉल, L3 कोर, DMZ और नेटवर्किंग, सिसएडमिन और आक्रामक सुरक्षा का अभ्यास करने के लिए एक Active Directory डोमेन वाला…
 joda32/yowie
किसी संगठन द्वारा सब्सक्राइब किए गए SaaS सेवाओं का पता लगाता है, केवल बाहरी रूप से देखे जा सकने वाले डेटा का उपयोग करके। शैडो IT डिस्कवरी के लिए…
 hilmiazizi/oorecon
आक्रमण सतह खोज के लिए टर्मिनल UI: DNS रेकॉन, सबडोमेन एन्यूमरेशन, पोर्ट स्कैनिंग, रिवर्स IP, लीक हुए लॉगिन URL, और JavaScript सीक्रेट माइनिंग।
 sleepingbag945/dddd
रेड टीम्स के लिए बैच एसेट संग्रह और भेद्यता स्कैनिंग टूल। Hunter, Fofa, और Quake से लक्ष्य खींचता है, फिंगरप्रिंटिंग, सबडोमेन एन्यूमरेशन, और Nuclei…
 cartography-cncf/cartography
30+ क्लाउड, आइडेंटिटी और SaaS प्लेटफ़ॉर्म से अवसंरचना संपत्तियों और उनके संबंधों को सुरक्षा क्वेरी और नियम-आधारित विश्लेषण के लिए Neo4j ग्राफ़ में…
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
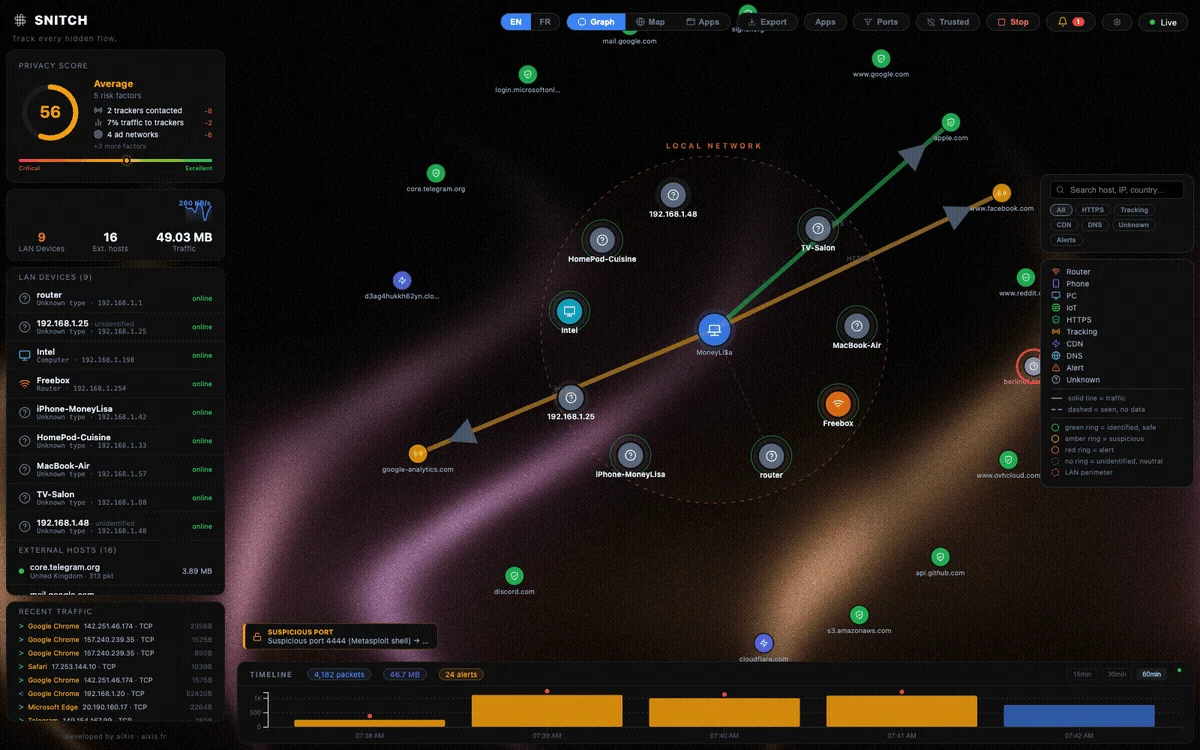 aixisstudio/snitch
वास्तविक समय में नेटवर्क ट्रैफ़िक दिखाता है — आपके कंप्यूटर का हर कनेक्शन देखें। गोपनीयता को प्राथमिकता, 100% स्थानीय। / वास्तविक समय का नेटवर्क…
 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 qyvora/qyvora-anansi
Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
 vqkro/higernes
a passive OSINT toolkit in python and c++ usernames, emails, domains, ips, phones, hashes. no keys, no logins.
 ankhcorp/nuke.sh
Bash-आधारित निष्क्रिय टोही + आक्रमण सतह मैपिंग स्क्रिप्ट जो केवल सार्वजनिक API + स्टॉक Linux उपकरणों (curl, dig, openssl, nmap, python3) का उपयोग…
 mrhenrike/embedxpl-forge
एम्बेडेड डिवाइस सुरक्षा मूल्यांकन फ्रेमवर्क — 700 मॉड्यूल, 350 CVE, 55 विक्रेता, APT Group Engine। राउटर, IP कैमरे, GPON ONT, ISP CPE, IoT/एम्बेडेड…
 mmarting/unwaf
Go टूल जो कई OSINT स्रोतों का उपयोग करके WAF/CDN के पीछे असली origin IP की निष्क्रिय रूप से खोज करता है, फिर HTML समानता, SSL cert फिंगरप्रिंट, और…
 cisagov/findcdn
डोमेन को स्कैन करके यह पहचानता है कि वे कौन सा Content Delivery Network (CDN) उपयोग करते हैं, HTTPS हेडर, CNAME रिकॉर्ड और WHOIS डेटा की…