

IMSIsting
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
iot-securitypayload-generationvulnerability-analysis+8
1
yslxotwod/imsistingGTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
 pennacle-security/summit
ओपन-सोर्स वेब सुरक्षा परीक्षण प्लेटफ़ॉर्म: एक ही CLI में प्रॉक्सी, स्कैनर और फ़ज़र। Pennacle Security द्वारा।
 gach0ng/agentstalker
LLM एजेंट्स के लिए एंड-टू-एंड सुरक्षा ऑडिट फ्रेमवर्क: स्टैटिक AST और टेंट मॉडलिंग, अटैक सिंथेसिस, Docker सैंडबॉक्स रीप्ले, और MCP ऑडिटिंग के साथ…
 tegal1337/pocketpentester
ऑफ़लाइन-प्रथम Android आक्रामक सुरक्षा टूलकिट जिसमें recon, पोर्ट स्कैनिंग, सबडोमेन एन्यूमरेशन, SQLi/XSS/JWT शोषण, पेलोड जनरेशन और हैश विश्लेषण के लिए…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 vmoranv/jshookmcp
AI एजेंट्स के लिए एक खोज-प्रथम, प्रोफ़ाइल-जागरूक रिवर्स-इंजीनियरिंग वर्कस्पेस — एक ही MCP सर्वर में 36 डोमेन्स में फैले 735 टूल्स।
 greatscottgadgets/facedancer
Python में अपना स्वयं का USB डिवाइस लागू करें, जिसे Cynthion या GreatFET जैसे हार्डवेयर पेरिफेरल द्वारा समर्थित किया गया हो
 vighnesh91/-logicsentry-ai
ऑफ़लाइन SAST/DAST ट्राइएज इंजन जो सोर्स कोड को पार्स करता है और बिज़नेस-लॉजिक दोषों, BOLA, रेस कंडीशन, और विशेषाधिकार समस्याओं का पता लगाने के लिए…
 google/kernel-research
Linux kernel exploitation toolkit जो exploit-building library, ROP chain और stack pivot generators, kernel image runners, और kernel exploits विकसित…
 icicle-emu/icicle-python
Icicle एमुलेटर के लिए Python बाइंडिंग्स, जो x64 और ARM64 टारगेट्स पर ग्रे-बॉक्स फर्मवेयर फ़ज़िंग, बाइनरी एमुलेशन और रिवर्स-इंजीनियरिंग वर्कफ़्लो को…
 googleprojectzero/maccconc
Linux कर्नेल रेस कंडीशन्स को KCOV ट्रेस का उपयोग करके एक्सप्लोर करने के लिए टूलकिट: समवर्ती निष्पादन और मेमोरी एक्सेस के लिए GUI और टर्मिनल व्यूअर,…
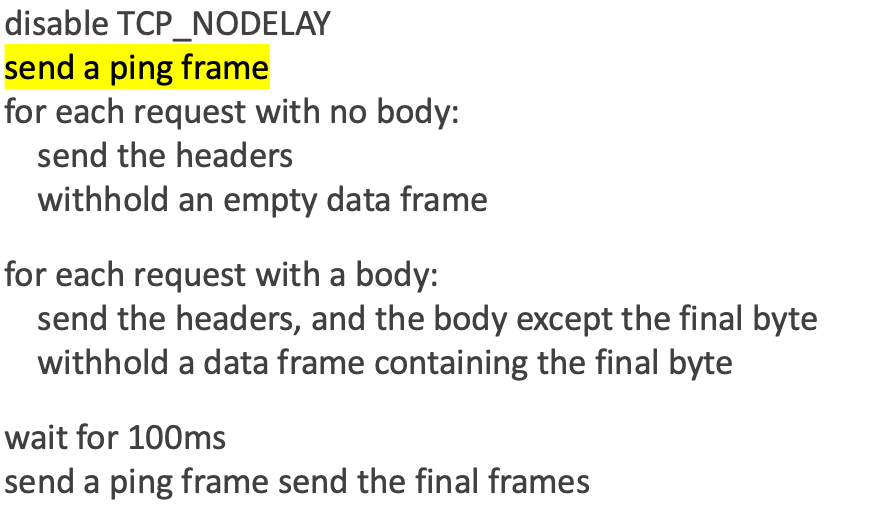 nxenon/h2spacex
HTTP/2 अंतिम फ़्रेम सिंक्रोनाइज़ेशन (जिसे सिंगल पैकेट अटैक भी कहा जाता है) Scapy + एक्सप्लॉइट टाइमिंग अटैक्स पर आधारित लो लेवल लाइब्रेरी / टूल
 albinowax/activescanplusplus
Burp Suite एक्सटेंशन जो होस्ट हेडर हमलों, XXE, एक्सप्रेशन लैंग्वेज इंजेक्शन, शेलशॉक और अन्य वेब कमजोरियों की जाँच के साथ सक्रिय और निष्क्रिय स्कैनिंग…
 praetorian-inc/caeruleus
Linux/BlueZ पर Bluetooth Low Energy सुरक्षा परीक्षण के लिए एकल Go बाइनरी: स्कैन, GATT की गणना, पढ़ें/लिखें/सूचित करें, विशेषताओं को फ़ज़ करें, और…
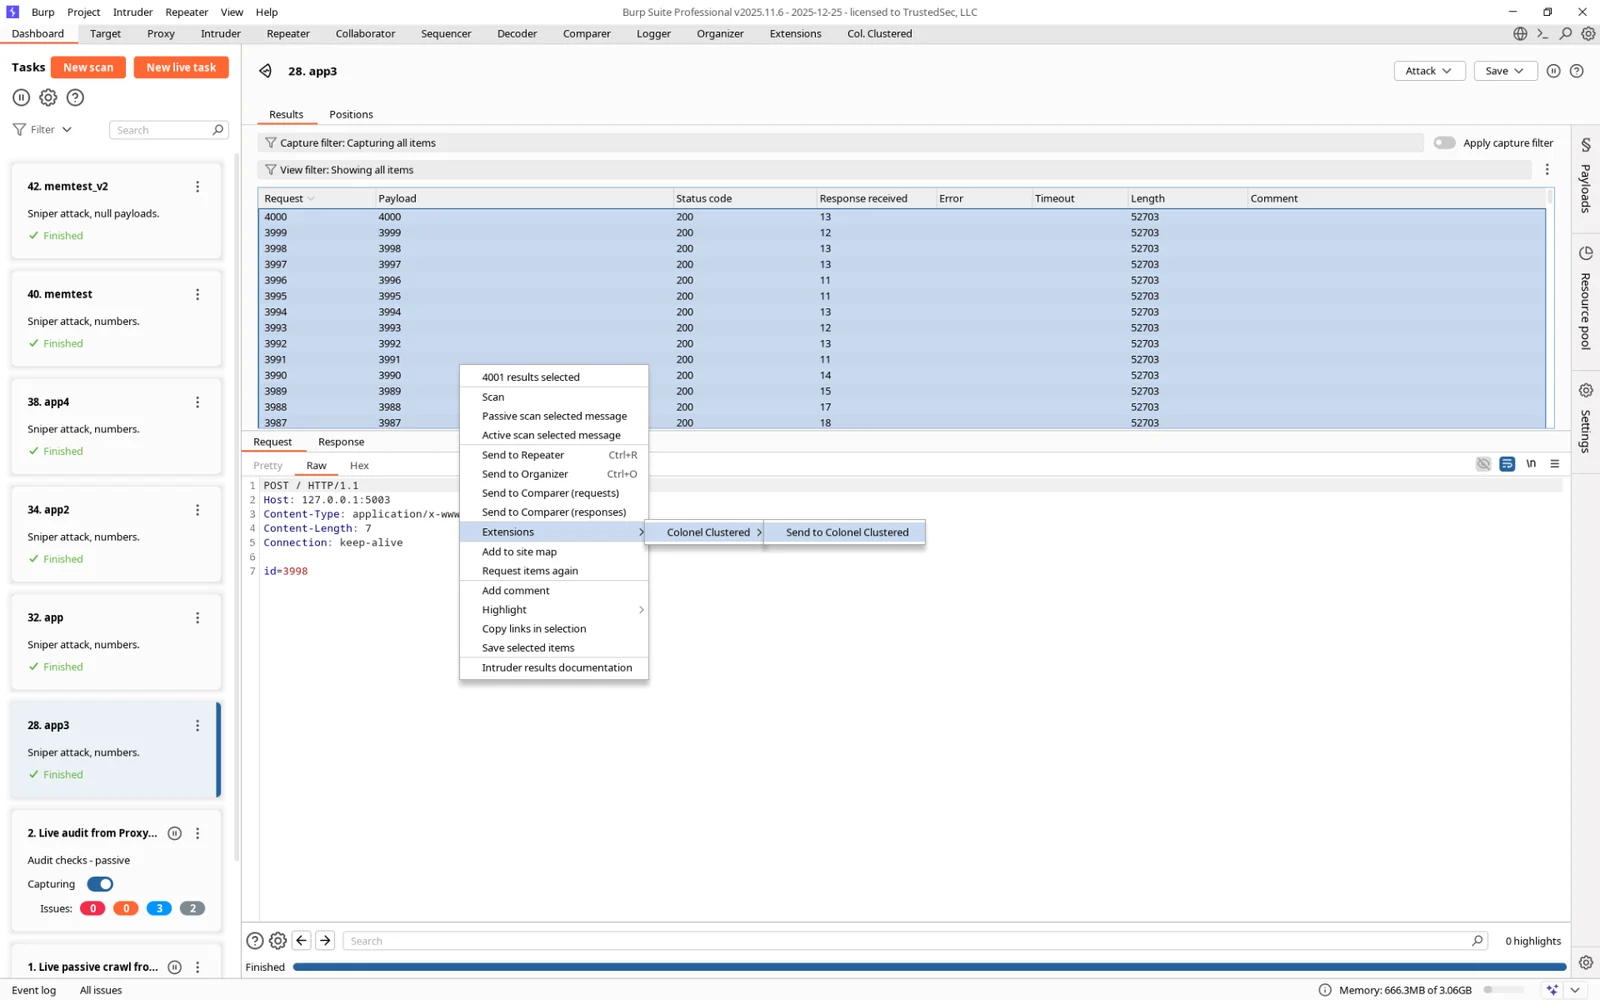 hoodoer/colonelclustered
एक Java Burp Plugin जो सर्वर प्रतिक्रियाओं की वास्तविक सामग्री के आधार पर आउटलेयर्स/समूहों की पहचान करने के लिए प्रतिक्रियाओं पर टेक्स्ट क्लस्टरिंग…
 d0ge/websocketturbointruder
WebSocket संदेशों को कस्टम Python कोड के साथ फ़ज़िंग करने के लिए Burp Suite एक्सटेंशन, जो कई इंजन, HTTP मिडलवेयर रूटिंग और प्रतिक्रिया विश्लेषण का…
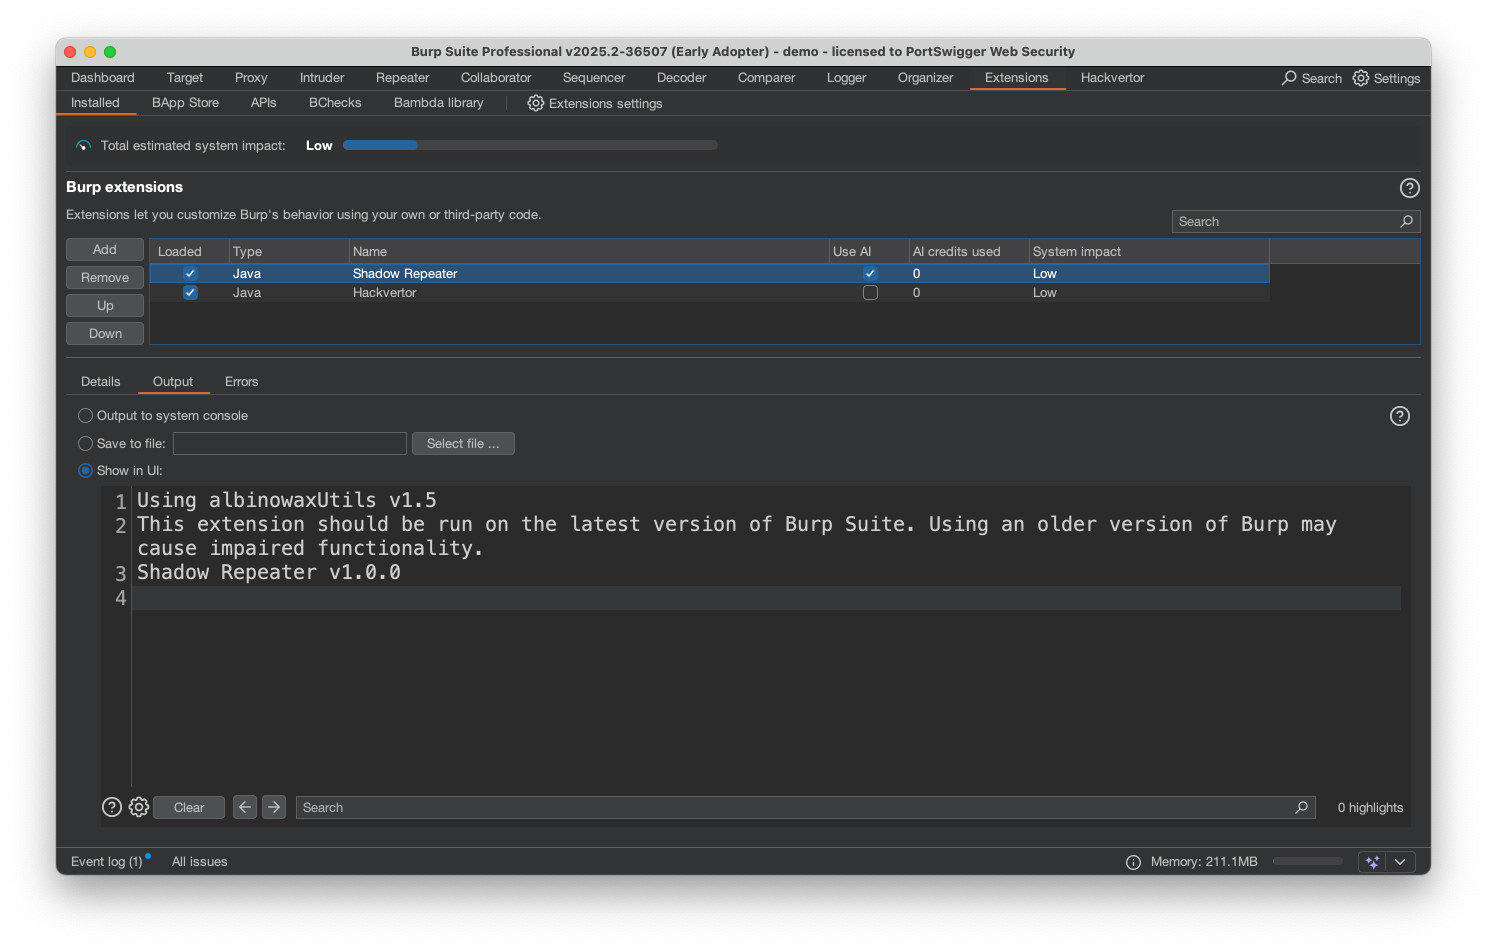 hackvertor/shadow-repeater
Burp Suite Repeater एक्सटेंशन जो स्वचालित रूप से पेलोड को म्यूटेट करता है और पाथ ट्रैवर्सल, SQL इंजेक्शन, XSS, और अन्य वेब कमजोरियों को उजागर करने के…
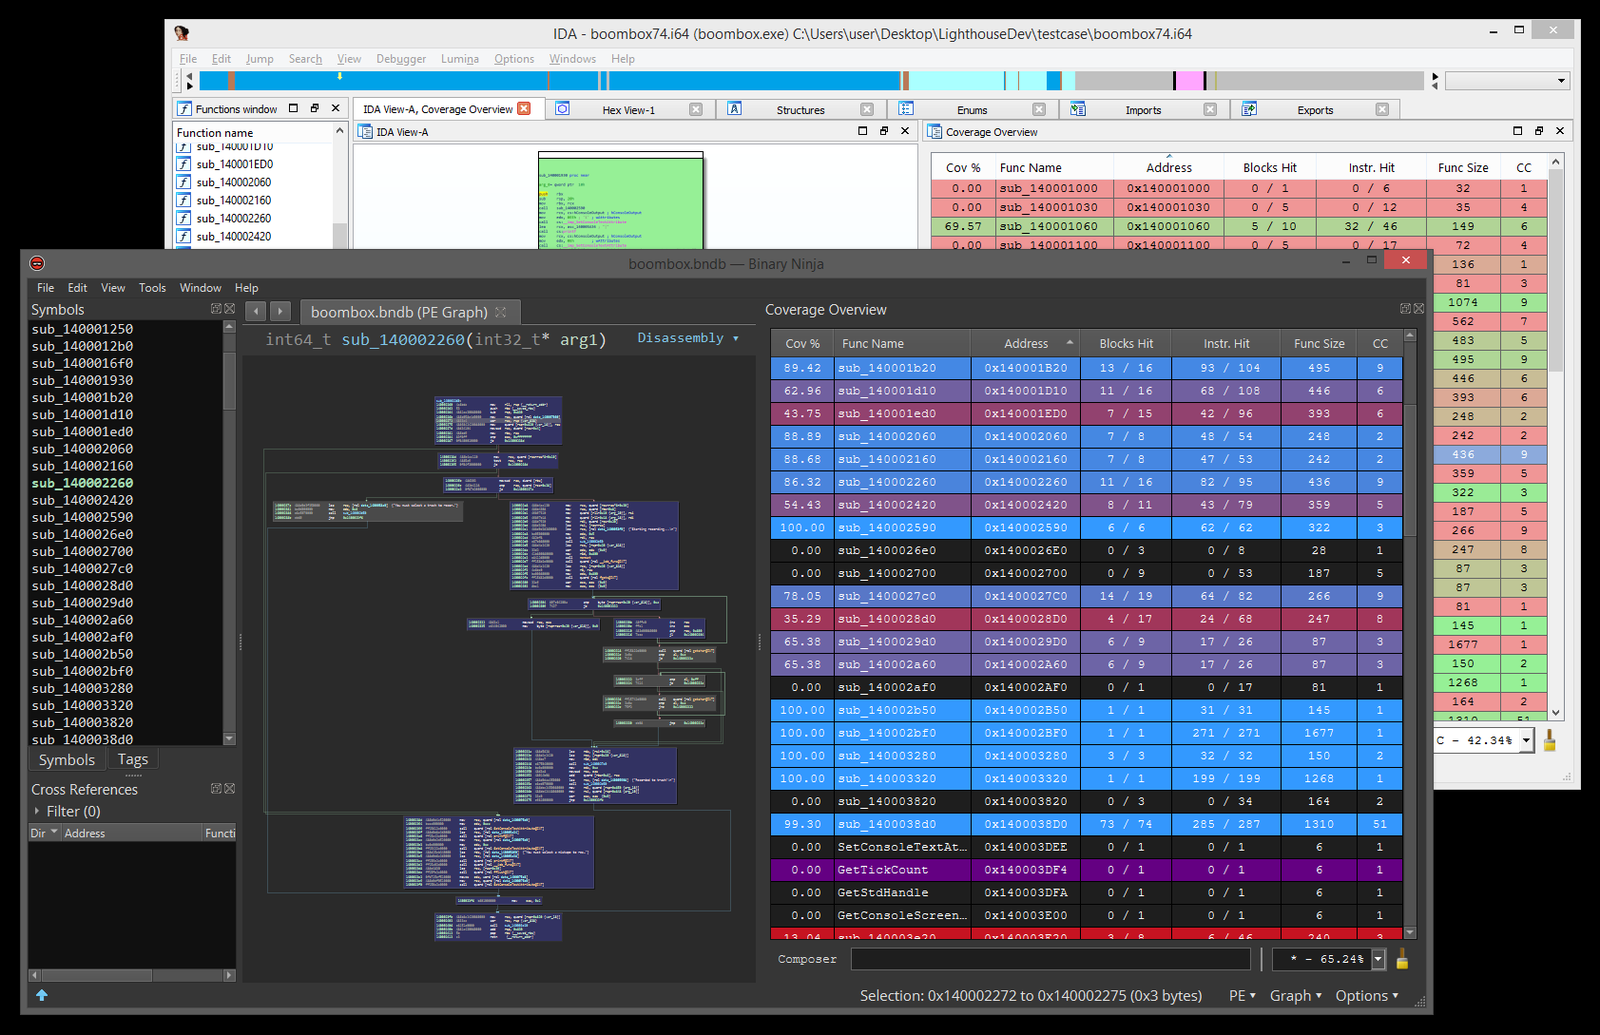 gaasedelen/lighthouse
रिवर्स इंजीनियरों के लिए एक कवरेज एक्सप्लोरर