

SecretSifter
 owasp/secretsifter
OWASP Incubator प्रोजेक्ट: ब्राउज़र-डिलीवर की गई सामग्री (JavaScript, कॉन्फ़िग प्रतिक्रियाएँ, लाइव ट्रैफ़िक) में उजागर क्रेडेंशियल्स का पता लगाता है।
defensive-toolsvulnerability-scannersweb-application-exploitation+7
owasp/secretsifterOWASP Incubator प्रोजेक्ट: ब्राउज़र-डिलीवर की गई सामग्री (JavaScript, कॉन्फ़िग प्रतिक्रियाएँ, लाइव ट्रैफ़िक) में उजागर क्रेडेंशियल्स का पता लगाता है।
 ambitsecurity/jshound
हर API अनुरोध का पता लगाएं जो एक वेब ऐप करता है, उसके द्वारा भेजे गए JavaScript से: method, URL, body, headers और GraphQL operations। एक ही कमांड।
 zentinelproxy/zentinel
स्वतंत्र वेब की रक्षा के लिए बनाया गया सुरक्षा-प्राथमिकता वाला रिवर्स प्रॉक्सी।
 gmh5225/llm-guard-service
AI सेवाओं के साथ इंटरैक्ट करते समय prompt injection, jailbreak हमलों और हानिकारक सामग्री से सुरक्षा प्रदान करने की एक सेवा।
 vulncheck-oss/cli
VulnCheck's official command line tool
 rbidou/pyrasp
Python वेब सर्वर, सर्वरलेस फ़ंक्शन और MCP सर्वर के लिए रनटाइम एप्लिकेशन सेल्फ प्रोटेक्शन, जो बिना सिग्नेचर के हमलों, प्रॉम्प्ट इंजेक्शन और डेटा लीक…
 usebruno/bruno
API की खोज और परीक्षण के लिए ओपनसोर्स IDE (Postman/Insomnia का हल्का विकल्प)
 piratesshield/apiharvester
एक शॉट API हमलावर टूल - दिए गए रूट से API URL ढूंढता है और स्वचालित हमलों का अनुकरण करता है
 tuskira/ai-agent-gateway
ओपन-सोर्स गेटवे जो AI एजेंट्स के MCP टूल कॉल्स और LLM ट्रैफ़िक को सुरक्षित, नियंत्रित और मॉनिटर करता है, API-की प्रमाणीकरण और निगरानी के लिए एक एडमिन…
 vighnesh91/securiscan
मानक-लाइब्रेरी Python सुरक्षा ट्राइएज इंजन जो निष्क्रिय हेडर निरीक्षण, सक्रिय कैनरी प्रोबिंग, और ऑफ़लाइन स्टैटिक डायग्नोस्टिक्स के माध्यम से वेब…
 ejfkdev/oss
क्रॉस-क्लाउड S3-संगत ऑब्जेक्ट स्टोरेज CLI, जो AWS, Aliyun, Tencent, Huawei और अन्य में बकेट को सूचीबद्ध, निर्यात और डाउनलोड करने के लिए है, साथ ही…
 les-k/wp-secure-mcp
एक WordPress प्लगइन जो REST API के माध्यम से एक MCP सर्वर को उजागर करता है, जिसमें सुरक्षा मॉडल ही मुख्य बिंदु है -- CVE-2026-15015 OAuth-बायपास…
 lumoslab-innovation/openhunterai
वेब, API, और LLM एप्लिकेशन सुरक्षा के लिए लोकल-फर्स्ट AI रेड टीम। आक्रमणकारी-शैली तर्क, साक्ष्य-समर्थित निष्कर्ष, और AI कोडिंग एजेंट्स के लिए कौशल।
 owasp-noir/alibi
Cross-check the views of your attack surface and find the endpoints that cannot corroborate each other.
 pigeonlabshq/pigeon
AI एजेंटों के लिए हस्ताक्षरित, स्कोप्ड क्रेडेंशियल्स के साथ न्यूनतम-विशेषाधिकार प्रत्यायोजन लागू करें। उप-एजेंटों को सीमित क्षमताएं और संसाधन प्रदान…
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI बाइंडिंग्स libinjection के लिए, जो SQL इंजेक्शन और XSS पहचान प्रदान करते हैं, वेब एप्लिकेशन सुरक्षा के लिए संदर्भ-विशिष्ट APIs के साथ।
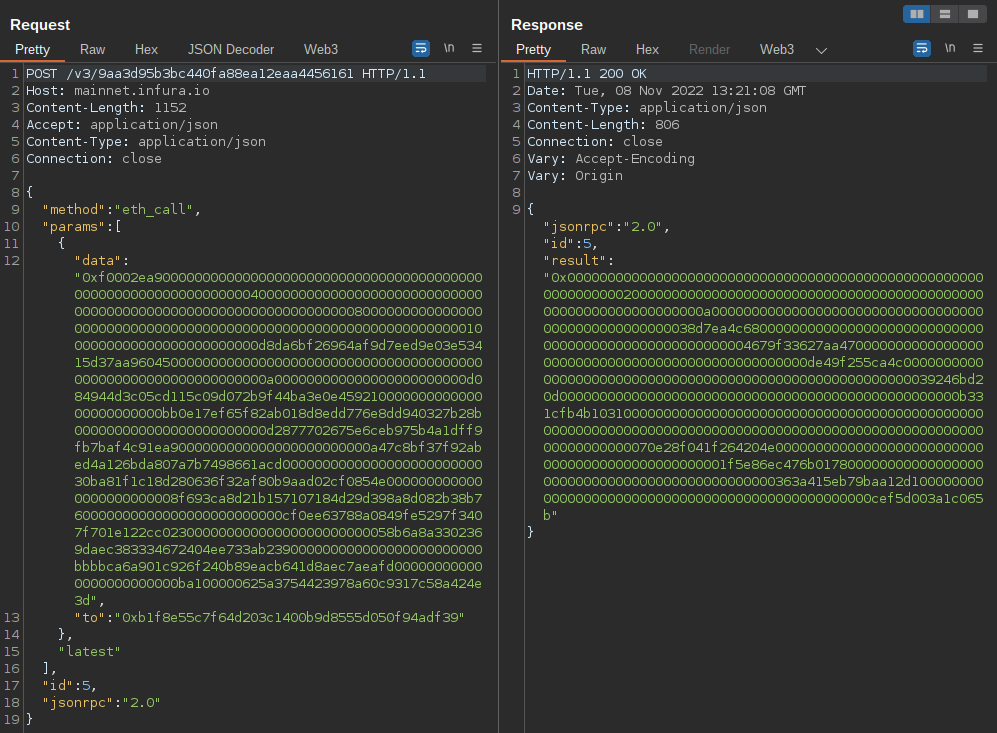 uwctcjnwlk/web3-decoder
Burp Suite एक्सटेंशन जो Ethereum JSON-RPC कॉल्स और स्मार्ट कॉन्ट्रैक्ट इंटरैक्शन को डिकोड करने के लिए है, जो कई चेन्स और स्वचालित ABI पुनर्प्राप्ति…