

hermit
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
android-securitystatic-analysisios-security+7
4
xv4l3x/hermitInspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 githubsecuritylab/seclab-taskflows
वेब, Android, और iOS प्रोजेक्ट्स में स्रोत कोड का ऑडिट करने, समस्याओं की ट्राइएज करने, और कमजोरियों का पता लगाने के लिए उदाहरण AI-एजेंट टास्कफ्लो और…
 blacktop/ipsw-diffs
Publishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
 ejfkdev/dae
Config-driven Dart AOT snapshot analyzer that exports blutter-compatible symbols and structs for IDA, radare2 and Frida, and decompiles functions…
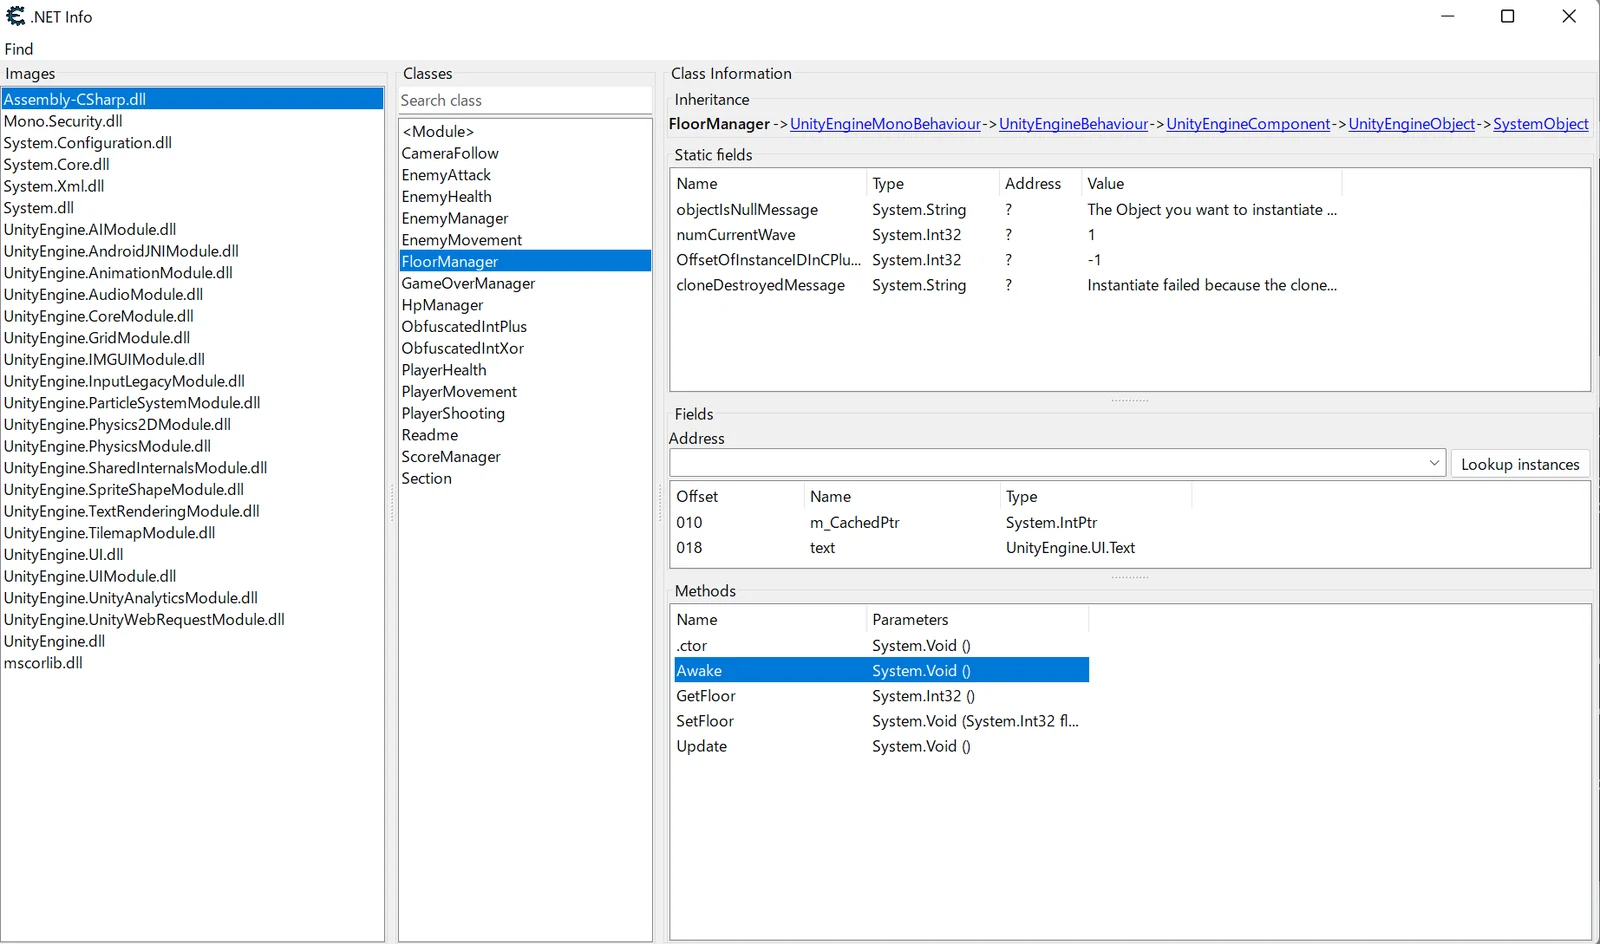 gmh5225/frida-il2cpp-datacollector
Frida-आधारित टूल जो Cheat Engine के MonoDataCollector को Android और iOS पर पोर्ट करता है, जिससे मोबाइल ऐप्स के रनटाइम Mono/IL2CPP डेटा संग्रह और…
 gmh5225/frida-vmprotect-bypass
Frida स्क्रिप्ट जो मोबाइल प्लेटफ़ॉर्म पर VMProtect रनटाइम सुरक्षाओं को बायपास करती है, जिससे संरक्षित बाइनरीज़ का डायनामिक इंस्ट्रुमेंटेशन और…
 vighnesh91/ipaforge
Dependency-free Python CLI to unpack, inspect, edit, and rebuild iOS .ipa archives, converting plists and strings to XML while preserving Mach-O…
 crissyfield/super-trouper
MCP सर्वर जो Frida इंस्ट्रुमेंटेशन को टूल्स के रूप में उजागर करता है ताकि कोडिंग एजेंट डिवाइस से कनेक्ट कर सकें, प्रोसेस का निरीक्षण कर सकें, सेशन…
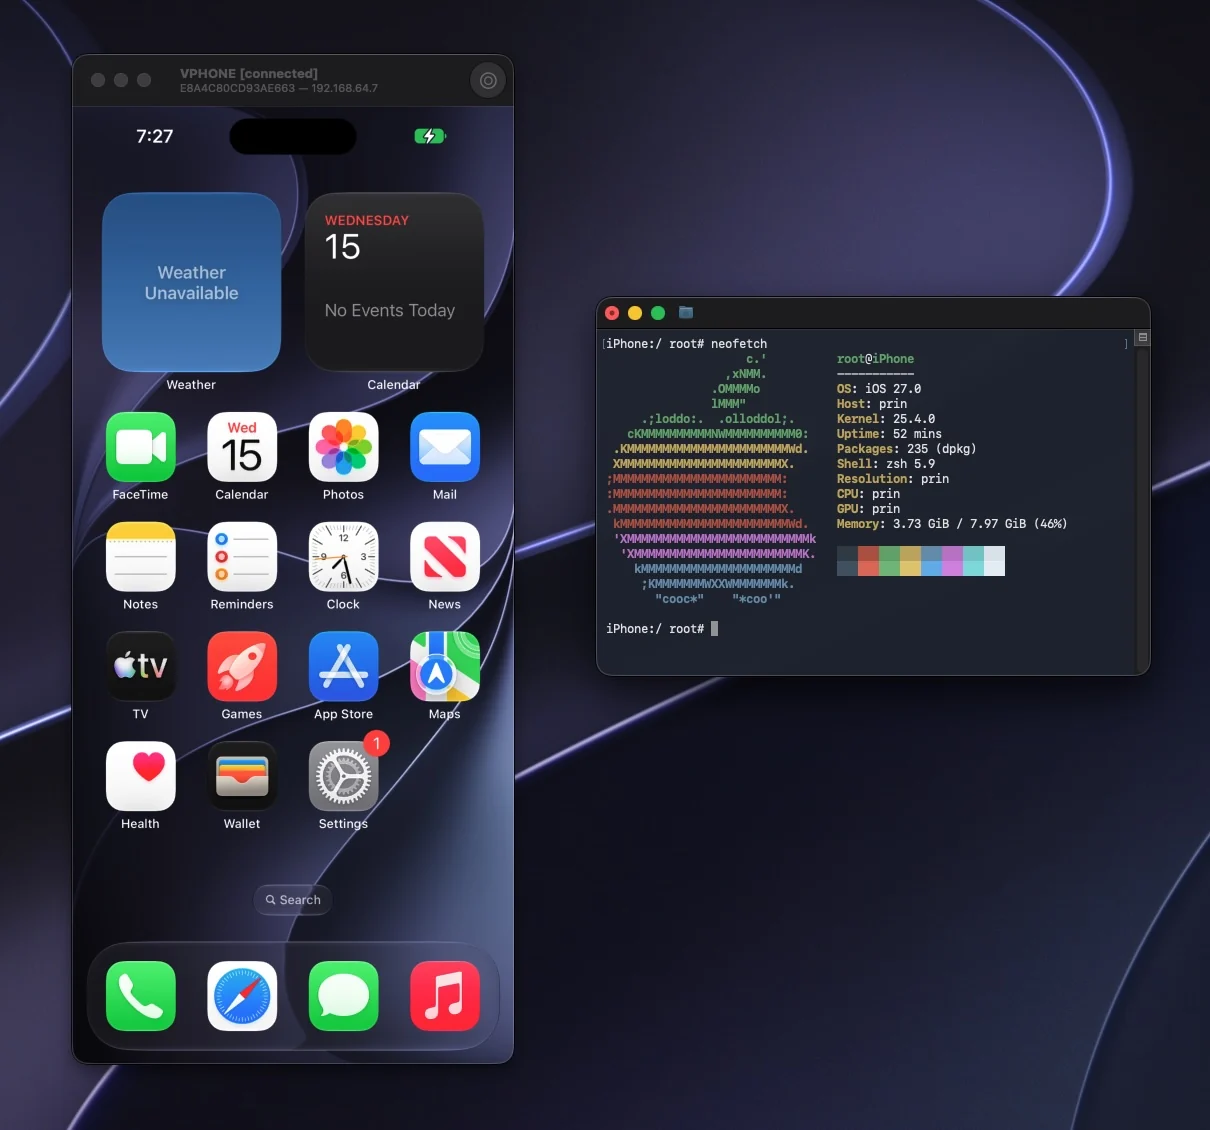 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
 toxy4ny/rinhit
macOS और iOS आर्टिफैक्ट एकत्र करके नेटवर्क गतिविधि, क्रॉस-डिवाइस पहचान और भौतिक स्थान सहसंबंध की समयरेखा बनाता है, जो रिकॉनिसेंस और रेड टीम ऑपरेशन के…
 stuxctf/slythestx
मोबाइल ऐप सुरक्षा ऑडिटिंग टूल जो SAST विश्लेषण को स्वचालित करने, अंतर्निहित तकनीकों (React Native, Flutter, Xamarin, native) की पहचान करने, और रूट…
 alonemonkey/frida-ios-dump
Extracts decrypted IPA files from jailbroken iOS devices using Frida for reverse engineering, security analysis, and mobile app pentesting.
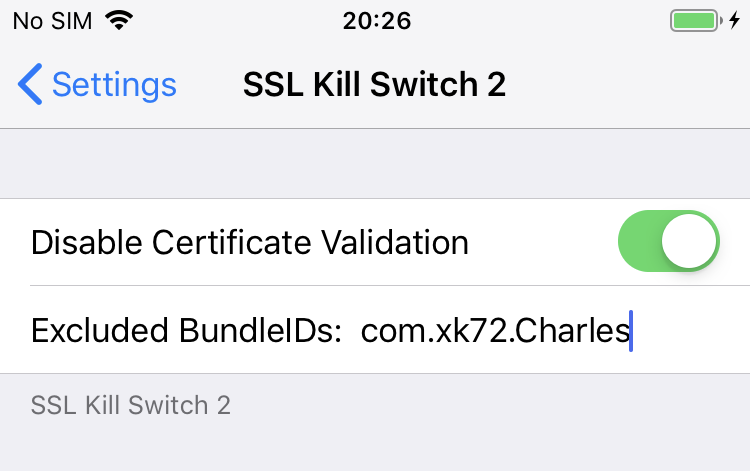 nabla-c0d3/ssl-kill-switch2
ब्लैकबॉक्स टूल जो iOS और macOS अनुप्रयोगों में SSL प्रमाणपत्र सत्यापन - जिसमें प्रमाणपत्र पिनिंग भी शामिल है - को अक्षम करता है।
 kjcracks/clutch
केवल-जेलब्रेक iOS उपयोगिता जो इंस्टॉल किए गए ऐप एक्ज़ीक्यूटेबल्स को डिक्रिप्ट करती है और उन्हें सुरक्षा अनुसंधान और रिवर्स-इंजीनियरिंग के लिए .ipa या…
 nygard/class-dump
Mach-O फ़ाइलों से Objective-C हेडर उत्पन्न करें।
 jwalker/frida-ios-dump-modern
नवीनतम Frida 17.5.2 APIs का समर्थन करने वाला एक अद्यतित Frida iOS डंप टूल
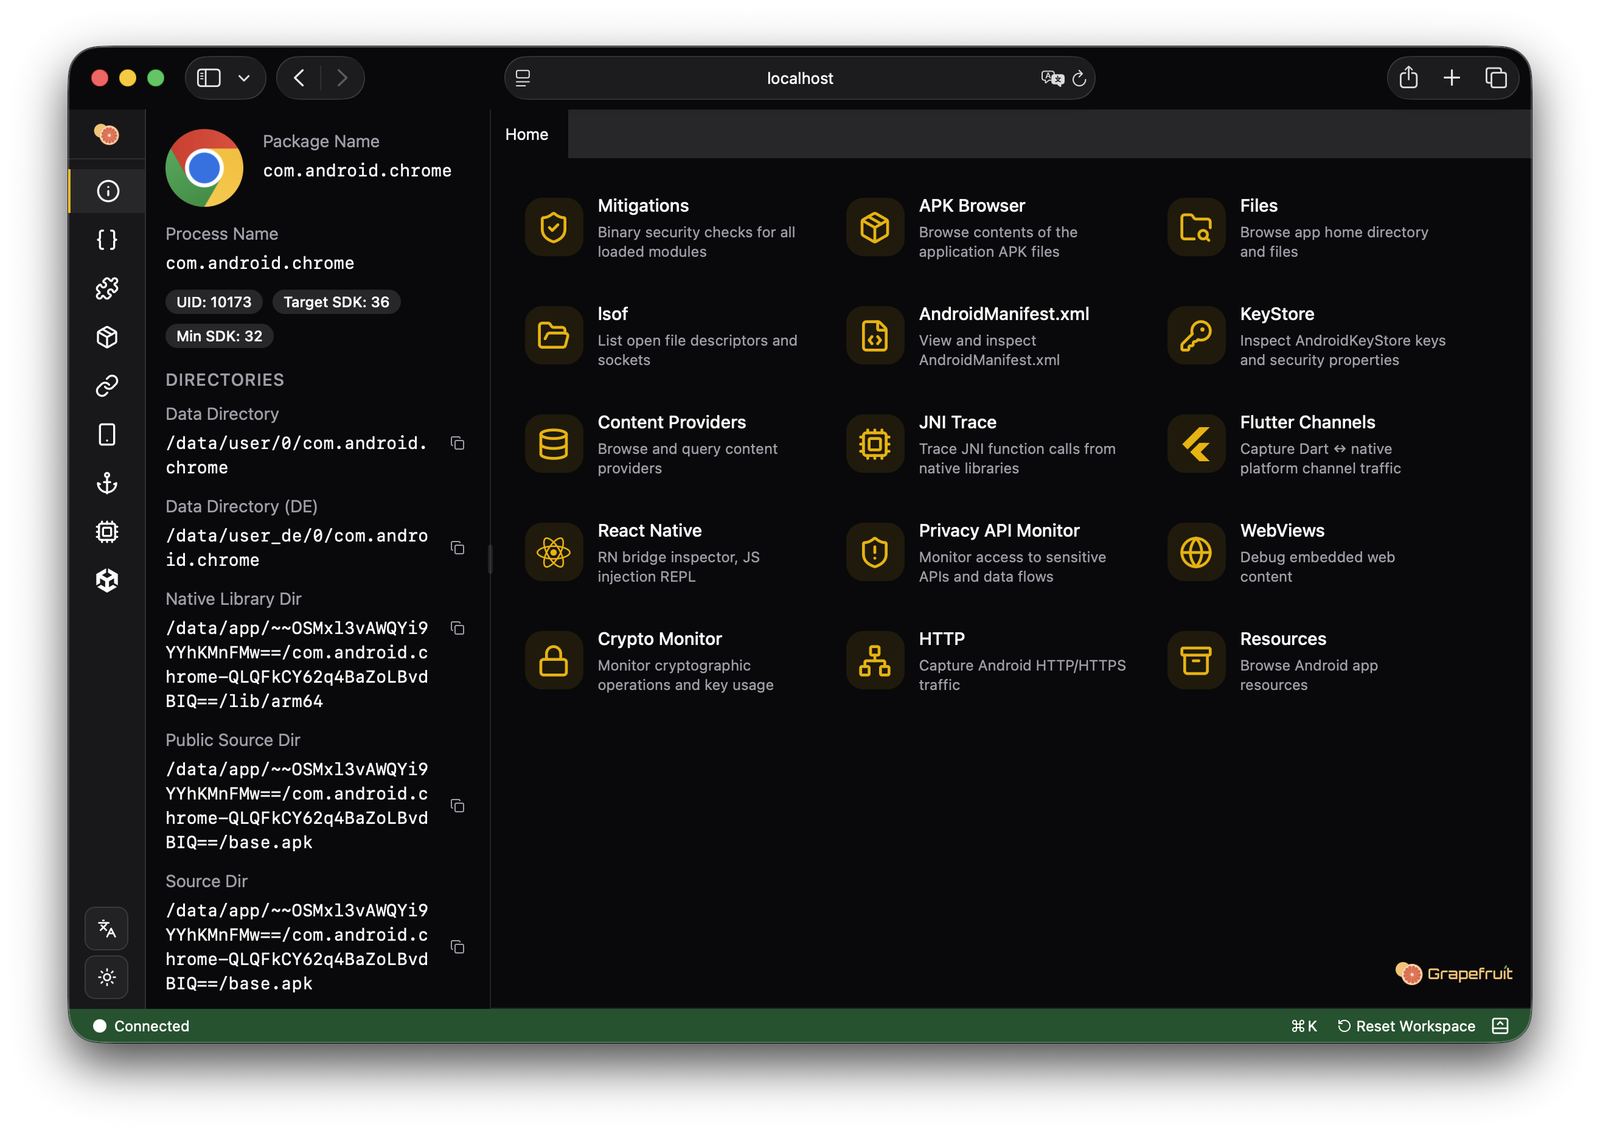 chichou/grapefruit
iOS और Android के लिए ओपन-सोर्स मोबाइल सुरक्षा परीक्षण सुइट। पहले Passionfruit
 majd/ipatool
कमांड-लाइन टूल जो आपको App Store पर iOS, iPadOS, tvOS, watchOS, visionOS, और macOS ऐप्स खोजने और .ipa या macOS .pkg ऐप पैकेज डाउनलोड करने की सुविधा…