

zentinel
 zentinelproxy/zentinel
स्वतंत्र वेब की रक्षा के लिए बनाया गया सुरक्षा-प्राथमिकता वाला रिवर्स प्रॉक्सी।
authentication-authorizationdefensive-toolscontainer-security+6
116
zentinelproxy/zentinelस्वतंत्र वेब की रक्षा के लिए बनाया गया सुरक्षा-प्राथमिकता वाला रिवर्स प्रॉक्सी।
 gmh5225/llm-guard-service
AI सेवाओं के साथ इंटरैक्ट करते समय prompt injection, jailbreak हमलों और हानिकारक सामग्री से सुरक्षा प्रदान करने की एक सेवा।
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 cartography-cncf/cartography
30+ क्लाउड, आइडेंटिटी और SaaS प्लेटफ़ॉर्म से अवसंरचना संपत्तियों और उनके संबंधों को सुरक्षा क्वेरी और नियम-आधारित विश्लेषण के लिए Neo4j ग्राफ़ में…
 facebookincubator/bpfjailer
eBPF LSM based Mandatory Access Control and jailer
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…
 stillbigjosh/kube-reaper
किसी भी पहचान से Kubernetes क्लस्टर स्कैन करता है, खतरनाक अनुमतियों को चिह्नित करता है, और क्लस्टर समझौता करने के लिए उन्हें बहु-चरणीय एस्केलेशन पथों…
 haidang-infosec/phantom-grid
एक eBPF-संचालित Active Defense प्रणाली जो आपके Linux सर्वर को एक भ्रामक honeypot में बदल देती है। इसमें पारदर्शी ट्रैफ़िक रीडायरेक्शन, OS…
 joseluispino/hardstop
Reference implementation for "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…
 mondoohq/cnspec
An open source, cloud-native security to protect everything from build to runtime
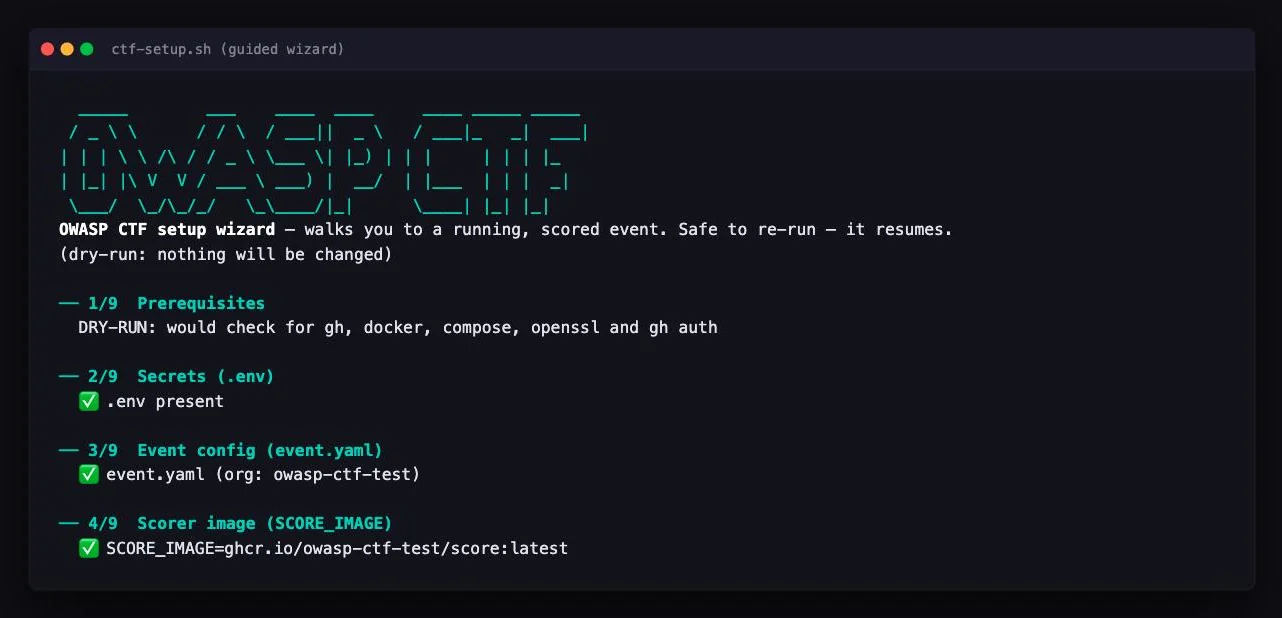 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
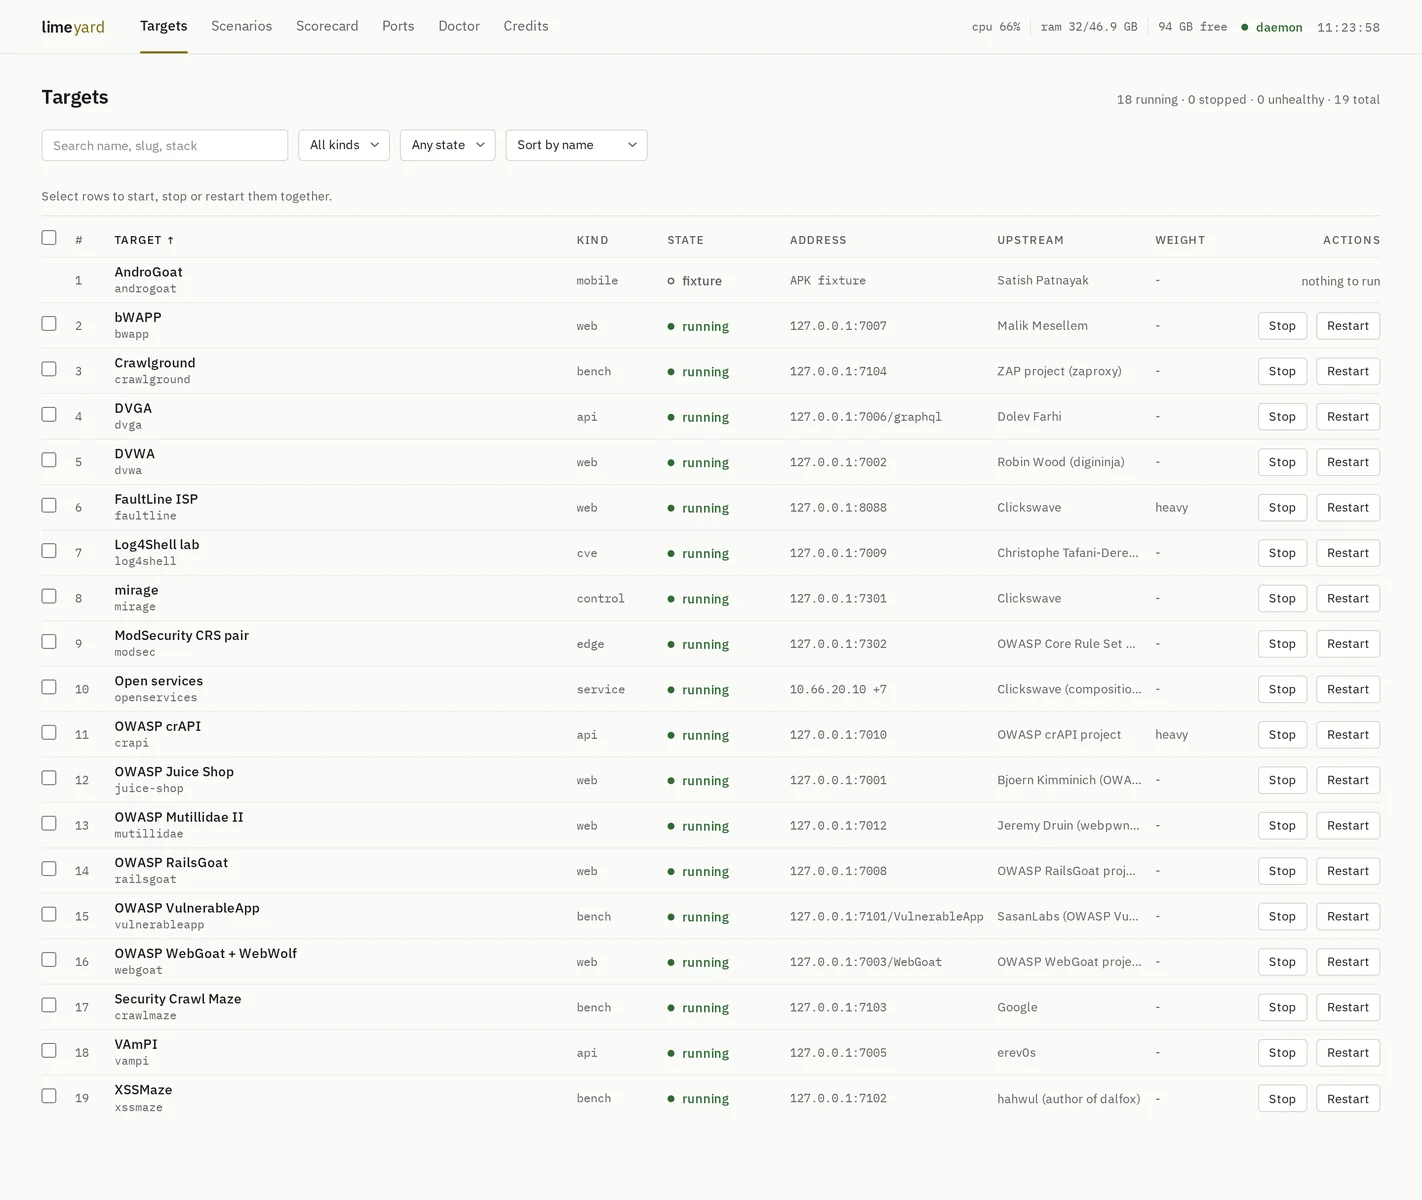 clickswave/limeyard
जानबूझकर कमजोर Docker लैब, जिसमें एक रूटेबल DNS एस्टेट और प्रत्येक लक्ष्य के लिए मशीन-पठनीय उत्तर कुंजियाँ हैं, जो स्कैनर की सटीकता, रिकॉल और दायरे…
 bombinisecurity/bombini
Aya पर आधारित eBPF सुरक्षा निगरानी और सैंडबॉक्सिंग एजेंट
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 pbxqdown/portclue
बताएं कि Linux TCP पोर्ट पहुंच योग्य क्यों हो सकता है या नहीं
 bomfather/agent
eBPF-आधारित Linux एजेंट जो कर्नेल स्पेस में निष्पादन-योग्य-स्तर की एक्सेस नीतियों को लागू करता है, प्रक्रियाओं को सैंडबॉक्स करता है और LSM हुक्स के…
 microsoft/mxc
नीति-संचालित, स्तरित अलगाव और रोकथाम
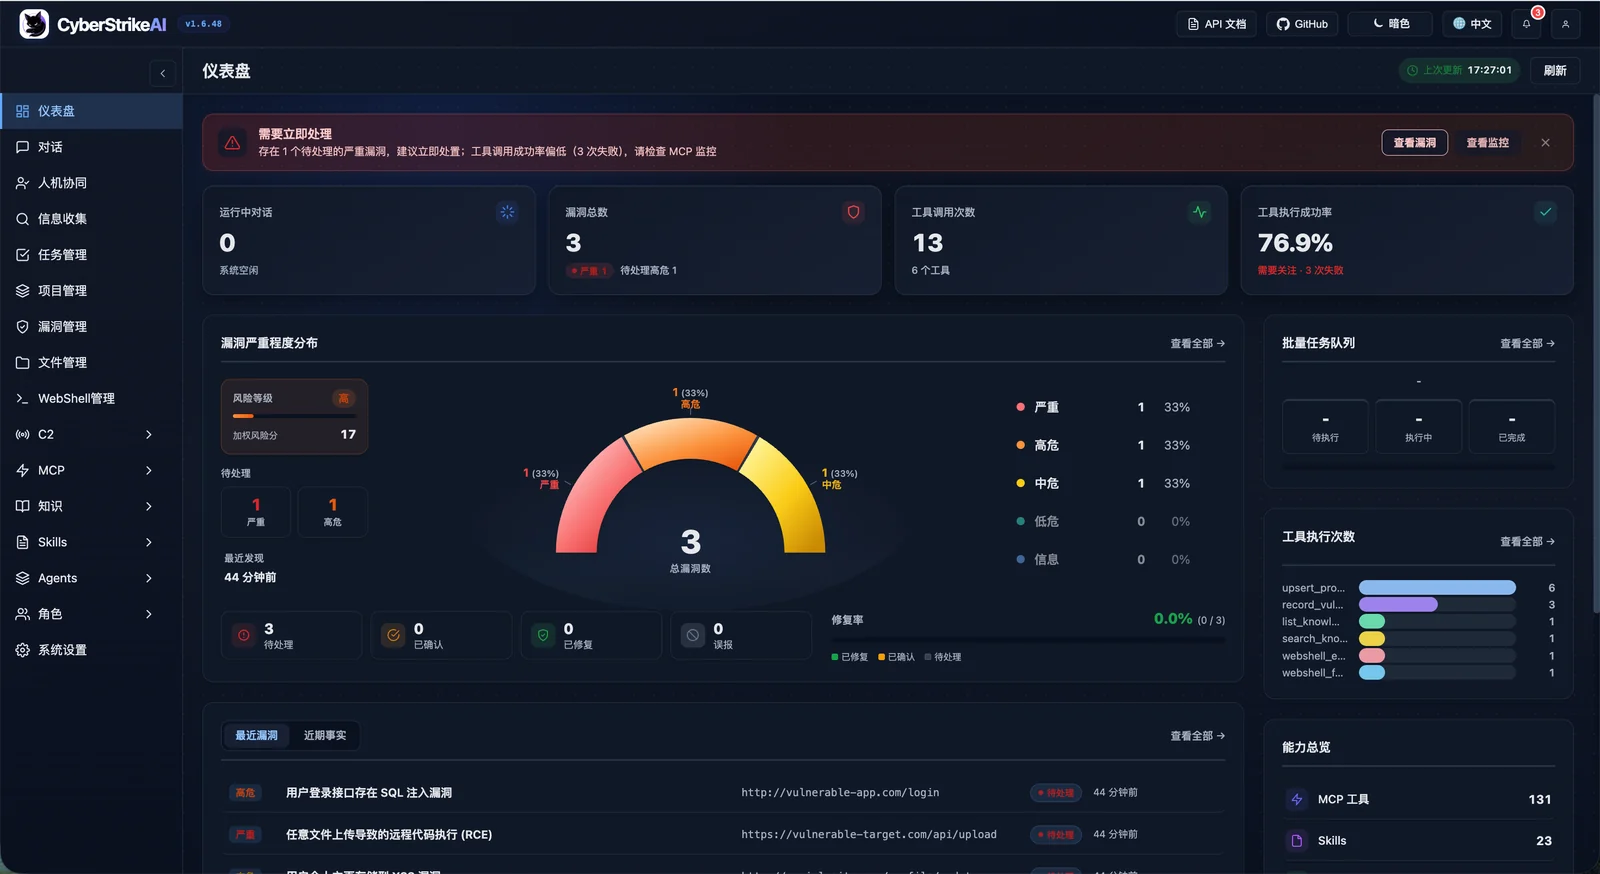 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…