

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
हार्डवेयर हैकिंग — उपकरण | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
176 परिणाम
MemTools preview

MemTools

GitHubgmh5225/memtools

Windows Linux DMA, Dump, Direct, inject मेमोरी रीडिंग और राइटिंग टूल
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
52 साल पहले
facedancer preview

facedancer

GitHubgreatscottgadgets/facedancer

Python में अपना स्वयं का USB डिवाइस लागू करें, जिसे Cynthion या GreatFET जैसे हार्डवेयर पेरिफेरल द्वारा समर्थित किया गया हो
embedded-systems-securitypacket-sniffing-analysisreverse-engineering+5
1.0k4 महीने पहले
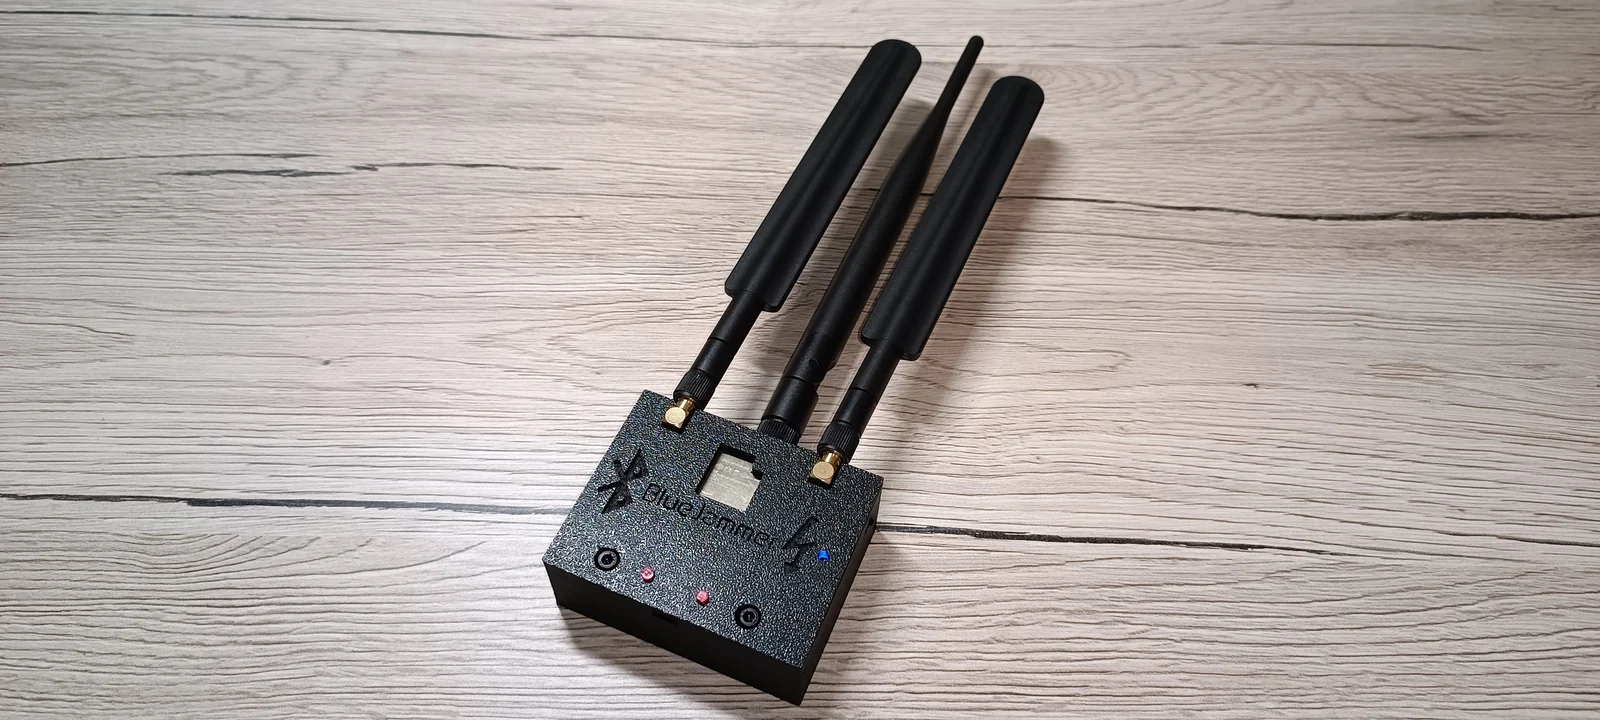
ESP32-BlueJammer preview

ESP32-BlueJammer

GitHubemenstanougat/esp32-bluejammer

ESP32 और nRF24 आधारित 2.4GHz जैमर जो नियंत्रित सुरक्षा परीक्षण के लिए शोर और पैकेट फ्लडिंग के माध्यम से Bluetooth, BLE, WiFi और RC चैनलों को बाधित…
embedded-systems-securitywi-fi-auditingbluetooth-security+6
8.6k6 महीने पहले
Hello-VT-rp preview

Hello-VT-rp

GitHubtandasat/hello-vt-rp

एक सरल हाइपरवाइज़र जो Intel VT-rp (रीडायरेक्ट प्रोटेक्शन) तकनीक के उपयोग को प्रदर्शित करता है।
reverse-engineeringsecurity-virtualizationhardware-hacking+3
1162 साल पहले
byd-dolphin-hacking preview

byd-dolphin-hacking

GitHubwheregoes/byd-dolphin-hacking

BYD Dolphin हेड यूनिट की रिवर्स इंजीनियरिंग — CAN bus, AVAS, NFC keys, OTA, और बहुत कुछ। DiLink 3 / Android 10।
android-securityembedded-systems-securityprivilege-escalation+7
6211 दिन पहले
spidump preview

spidump

GitHubwrongbaud/spidump

लॉजिक एनालाइज़र कैप्चर के माध्यम से SPI फ्लैश इमेज पुनर्निर्मित करने के लिए टूल

embedded-systems-securityiot-securityreverse-engineering+7
825 दिन पहले
DMA-ProcessDumper preview

DMA-ProcessDumper

GitHubgmh5225/dma-processdumper

DMA का उपयोग करके PCIe FPGA डिवाइस पर सरल प्रोसेस डंपर
memory-forensicsreverse-engineeringdata-exfiltration+3
4 साल पहले
CatSniffer-Firmware preview

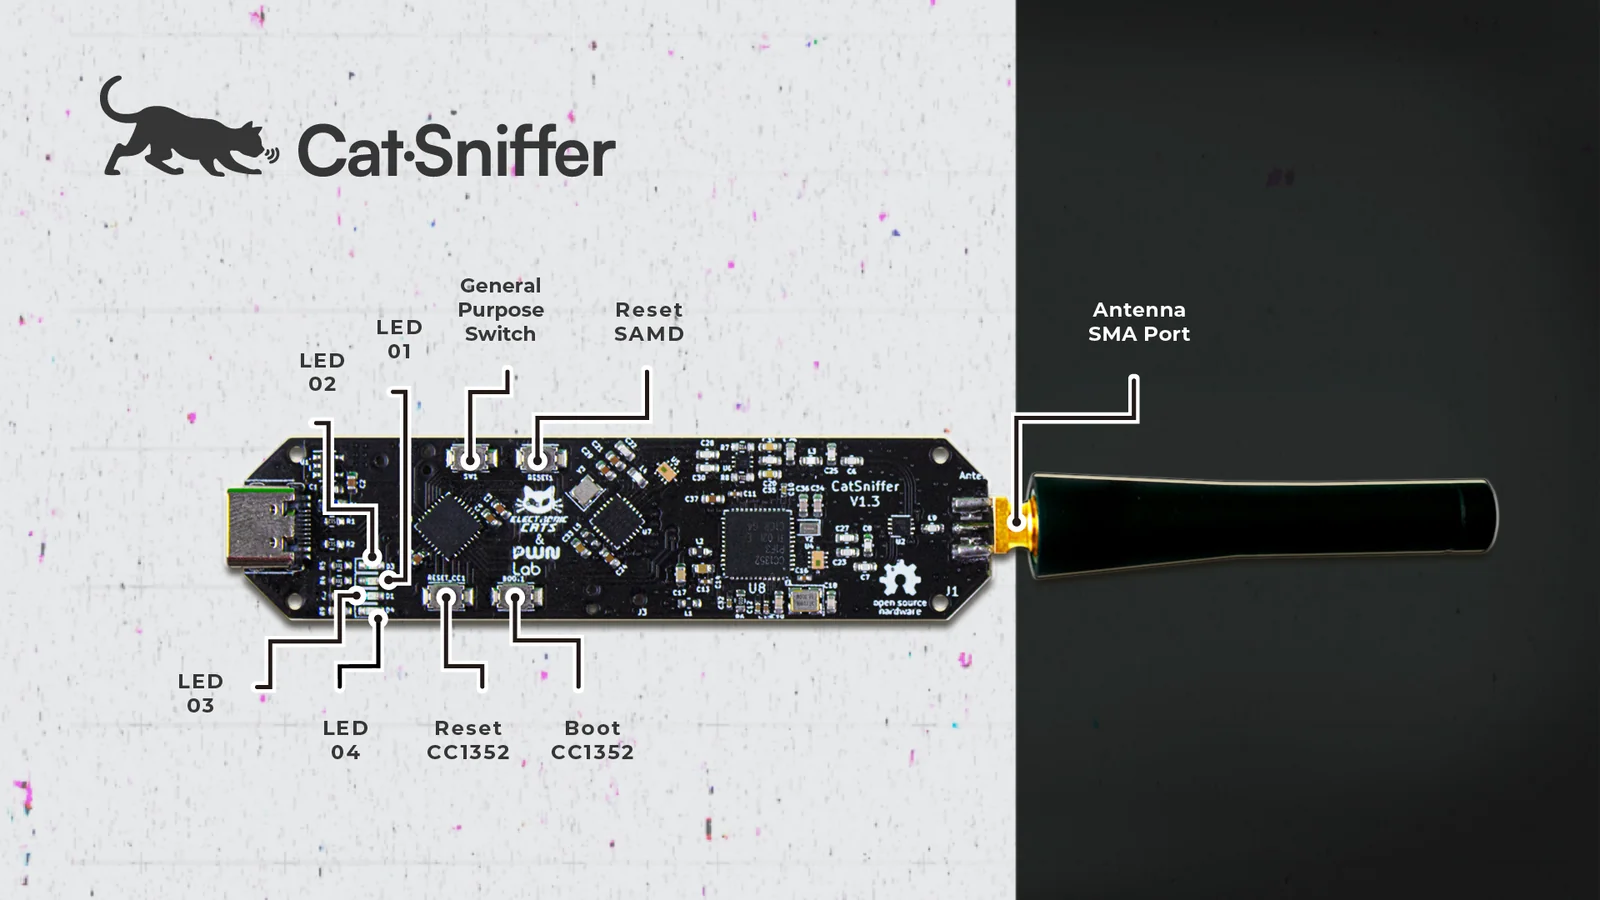
CatSniffer-Firmware

GitHubelectroniccats/catsniffer-firmware

# CatSniffer के लिए फर्मवेयर रिपॉजिटरी CatSniffer, एक मल्टी-प्रोटोकॉल IoT सुरक्षा अनुसंधान बोर्ड है जो BLE, Zigbee, Sub-1 GHz और अधिक का समर्थन करता…
embedded-systems-securitybluetooth-securityiot-security+5
4616 दिन पहले
iBSSloader preview

iBSSloader

GitHubteutekeune/ibssloader

शोध उपकरण जो iPad mini 1 पर checkm8, पैच किए गए iBSS/iBEC, और कस्टम बेयर-मेटल पेलोड के माध्यम से Linux बूट करने के लिए हैं, जिसमें डिवाइस ट्री पोर्ट,…
embedded-systems-securityexploitationreverse-engineering+3
61 महीना पहले
hydrafw preview

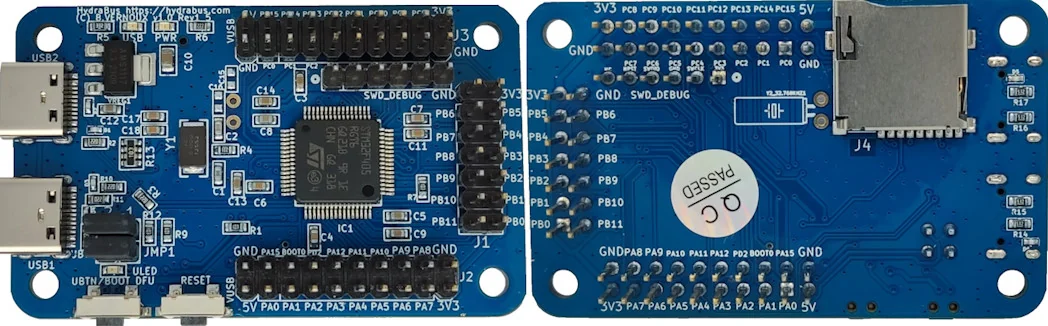
hydrafw

GitHubhydrabus/hydrafw

ओपन-सोर्स फर्मवेयर HydraBus के लिए, जो एम्बेडेड हार्डवेयर डिबगिंग, हैकिंग और पेनेट्रेशन टेस्टिंग के लिए एक मल्टी-टूल है, जो SPI, I2C, CAN और अधिक…
embedded-systems-securityiot-securitydebuggers+6
4528 महीने पहले
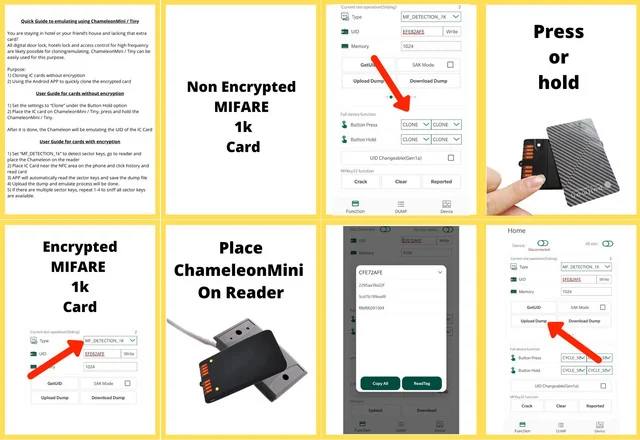
ChameleonMini preview

ChameleonMini

GitHubrfidresearchgroup/chameleonmini

संपर्क रहित स्मार्टकार्ड को इम्यूलेट और क्लोन करने, टैग पढ़ने, RF ट्रैफ़िक सूँघने, और Mifare एक्सेस कुंजियाँ पुनर्प्राप्त करने के लिए पोर्टेबल…
rfid-nfc-toolsinformation-gatheringwireless-security+2
4413 साल पहले
miLazyCracker preview

miLazyCracker

GitHubnfc-tools/milazycracker

Mifare Classic Plus - SCL3711 LibNFC USB रीडर के लिए Hardnested Attack कार्यान्वयन
exploitationrfid-nfc-toolshardware-hacking+2
3695 साल पहले
RFIDIOt preview

RFIDIOt

GitHubadamlaurie/rfidiot

Python library and tools for exploring RFID/NFC tags and readers: read, write, clone, and analyze supported ACG serial hardware for research and…
embedded-systems-securityiot-securityrfid-nfc-tools+4
1.1k4 दिन पहले
Bus_Pirate preview

Bus_Pirate

GitHubelderlypirate/bus_pirate

हार्डवेयर हैकिंग टूल के लिए मल्टी-प्रोटोकॉल फर्मवेयर जो SPI, I2C, JTAG, UART, 1-Wire, बस स्निफिंग, लॉजिक विश्लेषण और माइक्रोकंट्रोलर प्रोग्रामिंग का…
embedded-systems-securitypacket-sniffing-analysisreverse-engineering+5
6949 महीने पहले
Bus_Pirate preview

Bus_Pirate

GitHubdangerousprototypes/bus_pirate

हार्डवेयर हैकिंग और डीबगिंग के लिए यूनिवर्सल बस इंटरफ़ेस, जो स्निफिंग, प्रोग्रामिंग और प्रोटोकॉल विश्लेषण हेतु I2C, SPI, JTAG, UART और 1-Wire का…
embedded-systems-securityreverse-engineeringhardware-hacking+1
2766 साल पहले
libnfc preview

libnfc

GitHubnfc-tools/libnfc

प्लेटफ़ॉर्म स्वतंत्र नियर फील्ड कम्युनिकेशन (NFC) लाइब्रेरी
rfid-nfc-toolswireless-securityhardware-hacking+2
2.0k1 साल पहले
mfoc preview

mfoc

GitHubnfc-tools/mfoc

ऑफ़लाइन नेस्टेड अटैक टूल जो ज्ञात डिफ़ॉल्ट या उपयोगकर्ता-प्रदत्त कुंजियों का उपयोग करके MIFARE Classic प्रमाणीकरण कुंजियों को पुनर्प्राप्त करता है,…
rfid-nfc-toolswireless-securityhardware-hacking+3
1.4k2 साल पहले
ubertooth preview

ubertooth

GitHubgreatscottgadgets/ubertooth

वायरलेस सुरक्षा कार्य के लिए ओपन हार्डवेयर, फ़र्मवेयर और सीमित Classic BR पैकेट कैप्चर के साथ BLE स्निफ़र और Bluetooth प्रयोग प्लेटफ़ॉर्म।

packet-sniffing-analysisbluetooth-securityrfid-nfc-tools+4
2.1k7 महीने पहले
पिछला12…10अगला