

summit
 pennacle-security/summit
ओपन-सोर्स वेब सुरक्षा परीक्षण प्लेटफ़ॉर्म: एक ही CLI में प्रॉक्सी, स्कैनर और फ़ज़र। Pennacle Security द्वारा।
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
1
pennacle-security/summitओपन-सोर्स वेब सुरक्षा परीक्षण प्लेटफ़ॉर्म: एक ही CLI में प्रॉक्सी, स्कैनर और फ़ज़र। Pennacle Security द्वारा।
 owasp/secretsifter
OWASP Incubator प्रोजेक्ट: ब्राउज़र-डिलीवर की गई सामग्री (JavaScript, कॉन्फ़िग प्रतिक्रियाएँ, लाइव ट्रैफ़िक) में उजागर क्रेडेंशियल्स का पता लगाता है।
 cumakurt/mudos
कमांड-लाइन मल्टी-वेक्टर DDoS परीक्षण उपकरण, जिसमें अधिकृत रेज़िलिएंस परीक्षण के लिए 129 वॉल्यूमेट्रिक, प्रोटोकॉल, एप्लिकेशन और एम्प्लिफिकेशन हमला…
 brutelogic/unkover
Bash 403/401 एक्सेस बायपास टेस्टर जो हेडर स्पूफिंग, मेथड टैम्परिंग, पाथ नॉर्मलाइज़ेशन और एन्कोडिंग तकनीकों के साथ एक URL की जाँच करता है, सफल होने पर…
 affolter-engineering/xssearch
Rust-आधारित XSS स्कैनर जिसमें संदर्भ-जागरूक पेलोड चयन, WAF पहचान और बायपास, क्रॉलिंग, ब्लाइंड XSS कॉलबैक, और स्टैटिक DOM सिंक विश्लेषण शामिल है।
 ambitsecurity/jshound
हर API अनुरोध का पता लगाएं जो एक वेब ऐप करता है, उसके द्वारा भेजे गए JavaScript से: method, URL, body, headers और GraphQL operations। एक ही कमांड।

 yukibtc/redknife
आक्रामक सुरक्षा के लिए एक स्विस आर्मी चाकू।
 zentinelproxy/zentinel
स्वतंत्र वेब की रक्षा के लिए बनाया गया सुरक्षा-प्राथमिकता वाला रिवर्स प्रॉक्सी।
 m14r41/scan4secrets
स्रोत कोड, वेब URL, और CI/CD में फैले 170+ नियमों के साथ क्रेडेंशियल और सीक्रेट खोजें, उन्हें विक्रेता API के विरुद्ध सत्यापित करें, और SARIF, JSONL,…
 gmh5225/llm-guard-service
AI सेवाओं के साथ इंटरैक्ट करते समय prompt injection, jailbreak हमलों और हानिकारक सामग्री से सुरक्षा प्रदान करने की एक सेवा।
 vmoranv/jshookmcp
AI एजेंट्स के लिए एक खोज-प्रथम, प्रोफ़ाइल-जागरूक रिवर्स-इंजीनियरिंग वर्कस्पेस — एक ही MCP सर्वर में 36 डोमेन्स में फैले 735 टूल्स।
 darkcodelabs/darkroute
एंटी-ALPR-निगरानी PWA। कैमरा संग्रह डिवाइस पर ही रहता है।
 irsdl/webhacklist
Archive of the Top 10 Web Hacking Techniques - every nominee since 2006, preserved
 evkir/phantom-grid
Free Burp Collaborator विकल्प- SQLite और exfil पुनर्संयोजन के साथ OOB इंटरैक्शन कैप्चर (HTTP/HTTPS/DNS)
 dragonjar/burpia
बर्प सूट एक्सटेंशन जो कृत्रिम बुद्धिमत्ता के माध्यम से निष्क्रिय भेद्यता का पता लगाने को शामिल करता है।
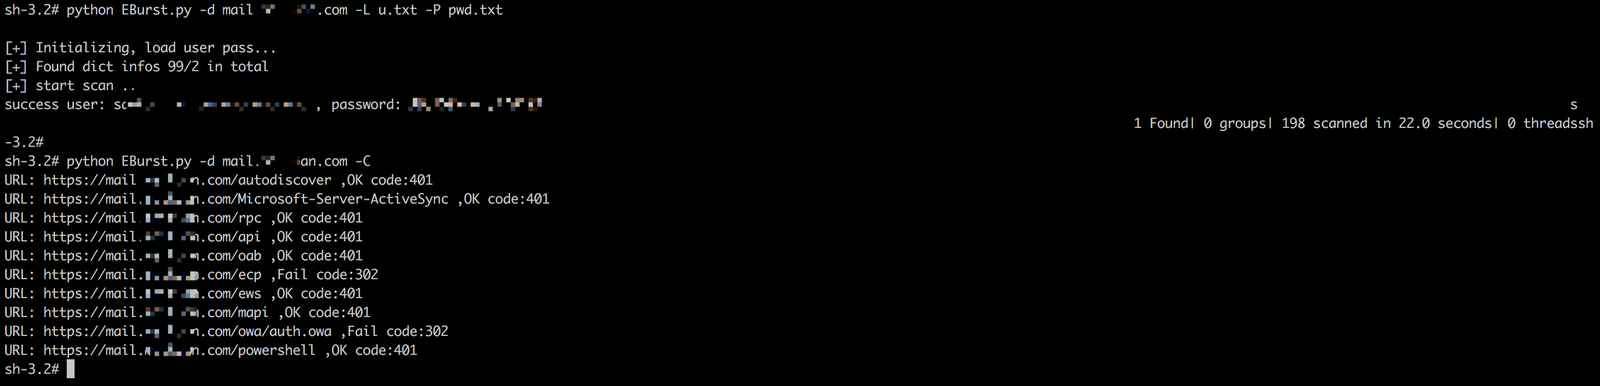 grayddq/eburst
यह स्क्रिप्ट मुख्य रूप से Exchange मेल सर्वर के खातों पर ब्रूटफोर्स कार्यक्षमता प्रदान करती है, और इसमें मौजूदा प्रमुख इंटरफेस के ब्रूटफोर्स तरीकों…
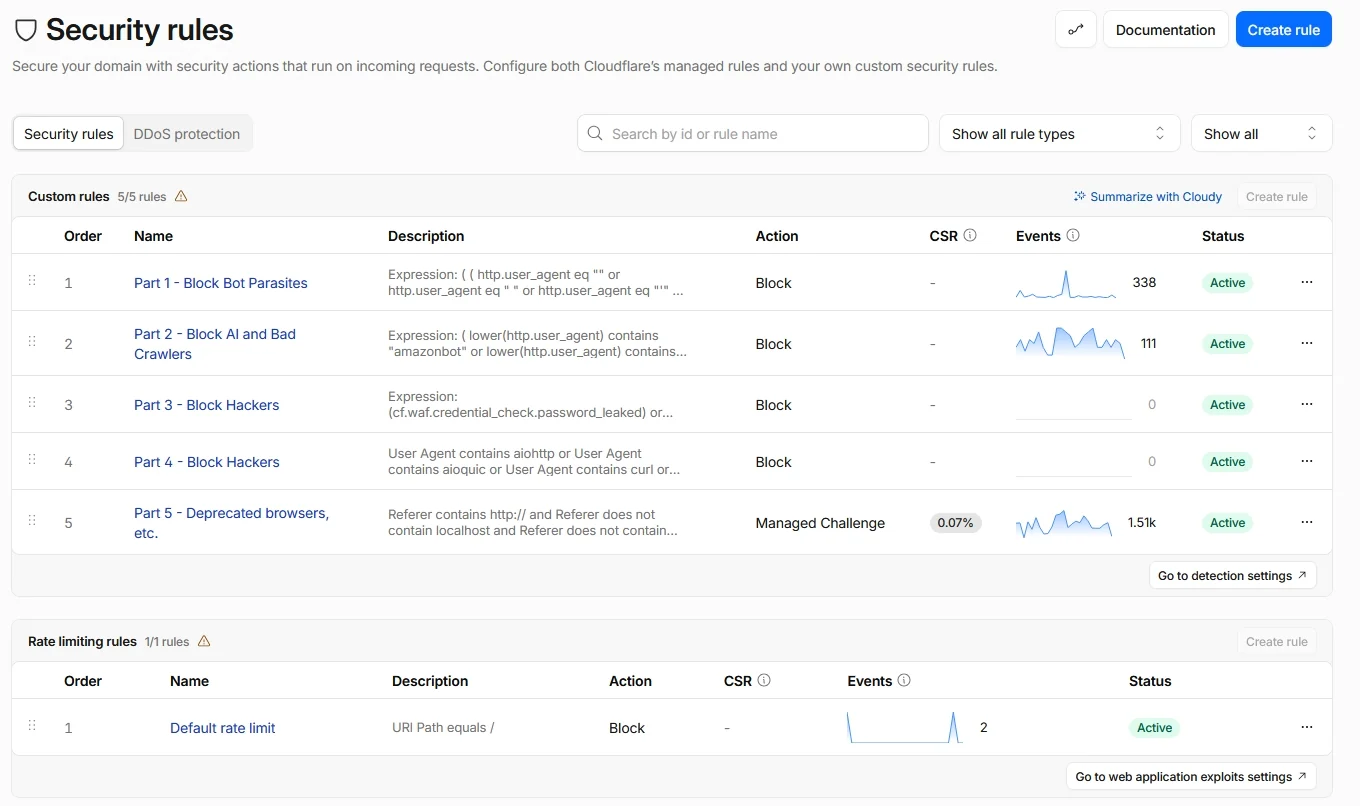 buybitart/cloudflare-security-art
क्लाउडफ्लेयर फ्री प्लान सुरक्षा नियम (ज़ीरो ट्रस्ट दृष्टिकोण) छोटी वेबसाइटों के लिए
 moontea0416/webmirage
विज़न-लैंग्वेज वेब एजेंट्स पर विरोधात्मक छवि हमले, विज़ुअल ग्राउंडिंग से ब्राउज़र निष्पादन तक