thoropass-public/area51
आउट-ऑफ-बैंड निष्कर्षों के लिए एक्सप्लॉइट सर्वर। किसी लक्ष्य को अपने स्वामित्व वाले डोमेन की ओर इंगित करें। हर HTTP अनुरोध और हर ईमेल जो वह वापस भेजता है, आपके नियंत्रण वाले डैशबोर्ड में पहुंचता है, और बदले में उसे आपकी चुनी हुई कोई भी प्रतिक्रिया मिलती है।


आउट-ऑफ-बैंड निष्कर्षों के लिए exploit सर्वर। किसी लक्ष्य को अपने स्वामित्व वाले डोमेन की ओर इंगित करें। हर HTTP अनुरोध और हर ईमेल जो वह वापस भेजता है, आपके नियंत्रण वाले डैशबोर्ड में दर्ज हो जाता है, और बदले में उसे वही प्रतिक्रिया मिलती है जो आप चुनते हैं।

शुरुआत करें · प्लेबुक्स · CLI · आर्किटेक्चर · दस्तावेज़ीकरण
⚠️ केवल अधिकृत सुरक्षा परीक्षण और अनुसंधान के लिए। ब्लैक होल एक लाइव, इंटरनेट से पहुँचने योग्य कैच-ऑल है: लक्ष्य जो कुछ भी इसे भेजता है वह संग्रहीत होता है, और यह वही लौटाता है जो आप कॉन्फ़िगर करते हैं। केवल उन्हीं लक्ष्यों को इसकी ओर इंगित करें जिनका परीक्षण करने के लिए आपके पास स्पष्ट, लिखित प्राधिकरण है, और हर डिप्लॉयमेंट को क्लाइंट-डेटा स्टोरेज मानें। केवल वही परीक्षण करें जिसके लिए आप अधिकृत हैं।
किसी एंगेजमेंट में जो कुछ आप पाते हैं, उसका आधा हिस्सा तभी साबित होता है जब कोई चीज़ घर
वापस कॉल करती है। एक ब्लाइंड SSRF। एक XXE जो HTTP के ज़रिए डेटा बाहर भेजता है। एक स्टोर्ड XSS जो
किसी एडमिन के ब्राउज़र में फायर होता है जिसे आप कभी नहीं देखेंगे। एक पासवर्ड-रीसेट फ़्लो जिसे आपको पढ़ना है। एक
OAuth redirect_uri जिसे किसी ने मान्य नहीं किया। इनमें से हर एक को ऐसी अवसंरचना चाहिए जो
लक्ष्य से पहुँचने योग्य हो, सब कुछ कैप्चर करे, और ठीक वैसा ही उत्तर दे जैसा आप चाहते हैं।
सार्वजनिक इंटरैक्शन सेवाएँ आपको एक होस्टनेम और एक लॉग देती हैं। AREA 51 आपको पूरी चीज़ देता है, आपकी अपनी अवसंरचना पर:
302, एक DTD, एक .js
बीकन, एक JSON स्टब, एक 25 MB बाइनरी। प्रत्येक सटीक पाथ के लिए।जानबूझकर जल्दी रिलीज़ किया गया। AREA 51 की शुरुआत एक छोटी, विश्वसनीय टीम के लिए एक आंतरिक टूल के रूप में हुई, इसलिए यह हार्डनिंग और स्केल की तुलना में सरलता को प्राथमिकता देता है। खुरदुरे किनारों की अपेक्षा करें। यदि आपको कोई मिले, तो रिप्रो स्टेप्स के साथ एक इश्यू खोलें। योगदान का स्वागत है; देखें CONTRIBUTING.md।
|
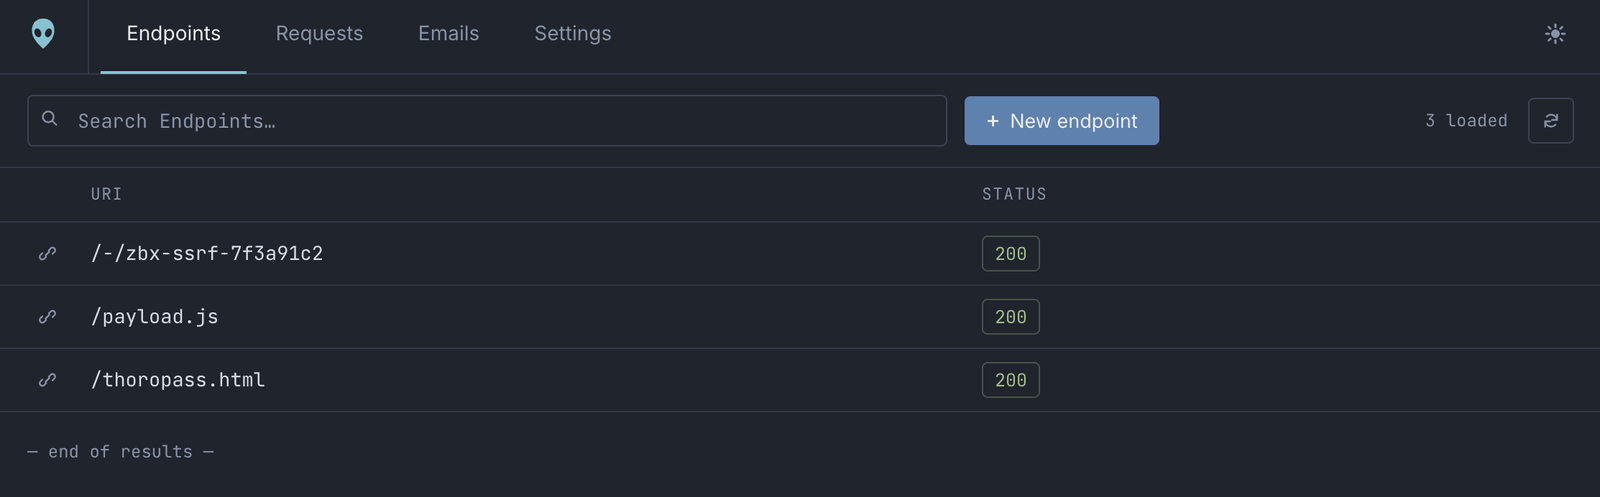
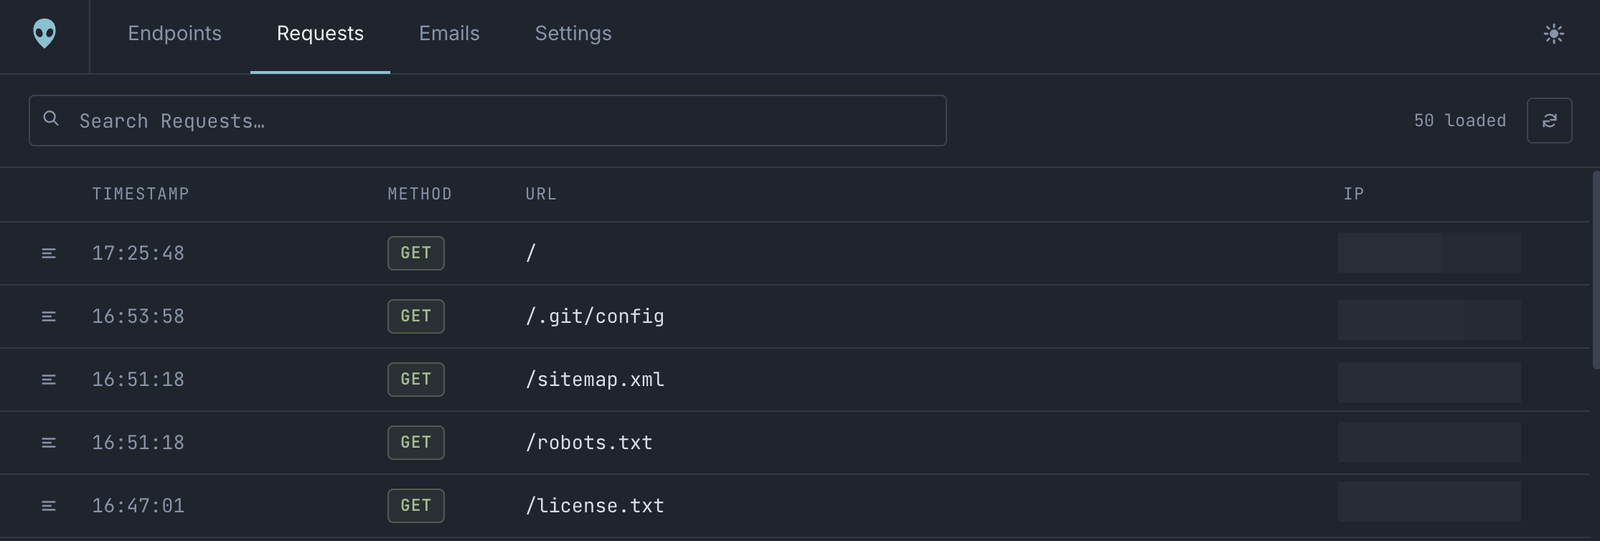
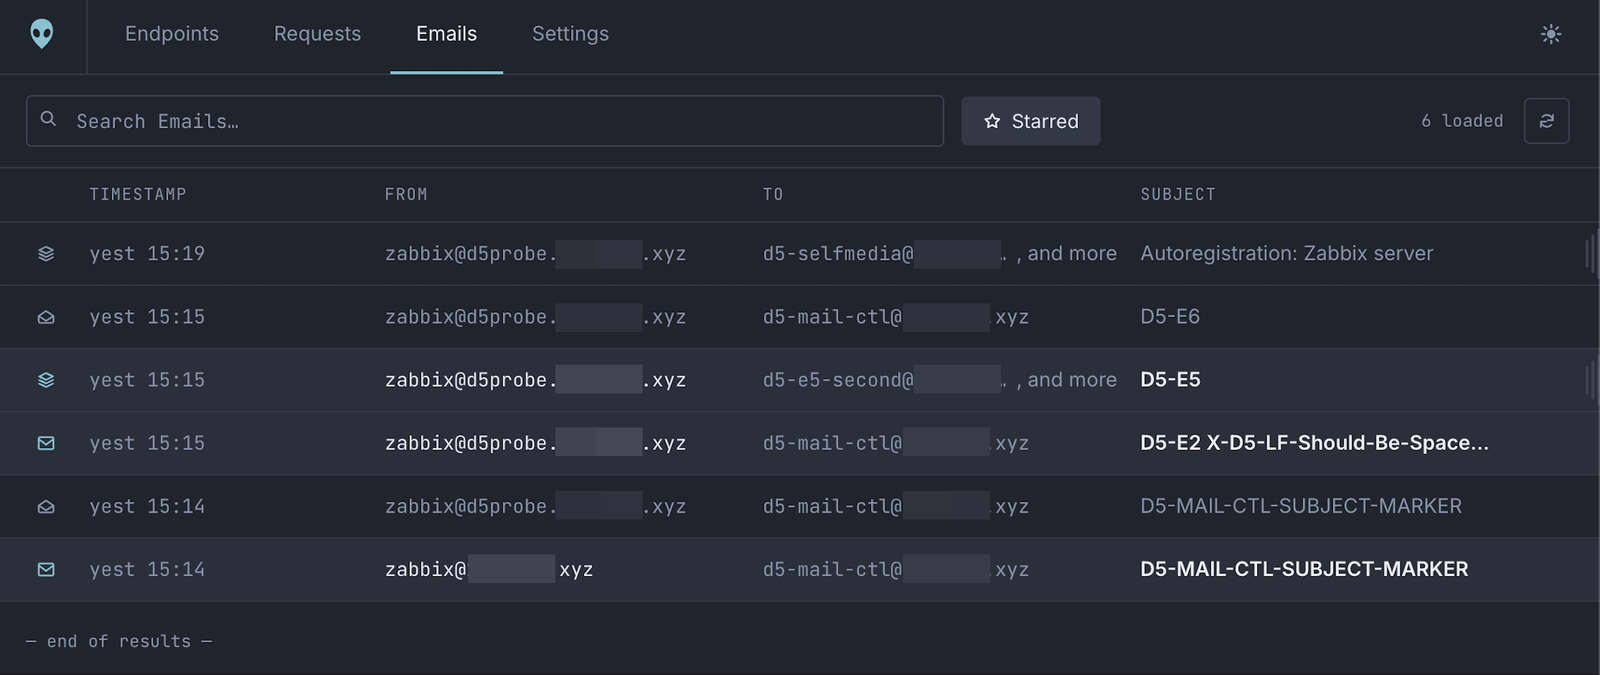
AREA 51 · डैशबोर्ड एंडपॉइंट कॉन्फ़िगर करें, कैप्चर किए गए अनुरोध और ईमेल पढ़ें, नॉइज़ फ़िल्टर प्रबंधित करें। ईमेल किए गए वन-टाइम PIN के साथ सिंगल साइन-ऑन के पीछे लॉक। |
ब्लैक होल्स · आपके डोमेन हर पाथ वही परोसता है जो आपने परिभाषित किया, और डोमेन पर हर अनुरोध और हर पता कैप्चर किया जाता है। सार्वजनिक होना अनिवार्य है, क्योंकि लक्ष्यों को इसे पहुँचना होता है। |
Autopilot · एजेंट इंटरफ़ेस एक key-प्रमाणित MCP + REST सर्वर। पिछले एक घंटे के callbacks पढ़ता है, अपने स्वयं के response stubs तैयार करता है, और किसी और चीज़ को छू नहीं सकता। |
आसान और सरल: Autopilot एक MCP सर्वर (REST mirror के साथ) प्रदान करता है ताकि एक
अधिकृत AI एजेंट engagement के बीच में ही loop स्वयं चला सके, बिना आपके बीच में आए।
यह पिछले एक घंटे के callbacks पढ़ता है, fenced /-/* namespace के अंतर्गत अपना
response stub तैयार करता है, और hit की पुष्टि करता है। प्रत्येक operator को
अपनी API key मिलती है, और यह sandboxed है: यह कभी भी आपकी फ़ाइलें या /-/ के बाहर
कोई भी endpoint नहीं पढ़ सकता। → Autopilot internals
 |
 |
 |
 |