
msf_shellcode_analysis
 yo-yo-yo-jbo/msf_shellcode_analysis
Metasploit Windows shellcode का स्टैटिक विश्लेषण वॉकथ्रू: PowerShell पेलोड डिकोडिंग, XOR ऑब्स्क्यूरेशन, PEB वॉकिंग, और Export Address Table…
static-analysisreverse-engineeringshellcode+3
28
yo-yo-yo-jbo/msf_shellcode_analysisMetasploit Windows shellcode का स्टैटिक विश्लेषण वॉकथ्रू: PowerShell पेलोड डिकोडिंग, XOR ऑब्स्क्यूरेशन, PEB वॉकिंग, और Export Address Table…
 yardenshafir/conference_talks
विभिन्न सम्मेलन वार्ताओं से स्लाइड्स
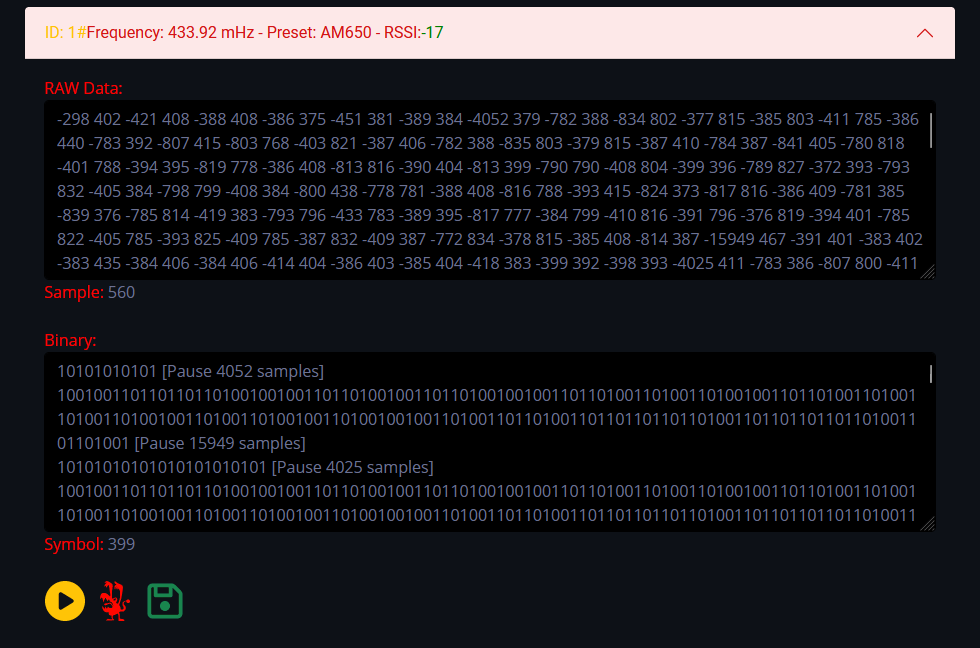 h-rat/evilcrowrf_custom_firmware_cc1101_flipperzero
यह फर्मवेयर EvilCrowRF डिफ़ॉल्ट फर्मवेयर का एक विकल्प है। मॉड्यूल: CC1101 - संगत Flipper Zero फ़ाइल।
 tdragon6/supershell
सुपरशेल C2 रिमोट कंट्रोल प्लेटफ़ॉर्म, रिवर्स SSH टनल के आधार पर पूर्ण इंटरैक्टिव शेल प्राप्त करता है।
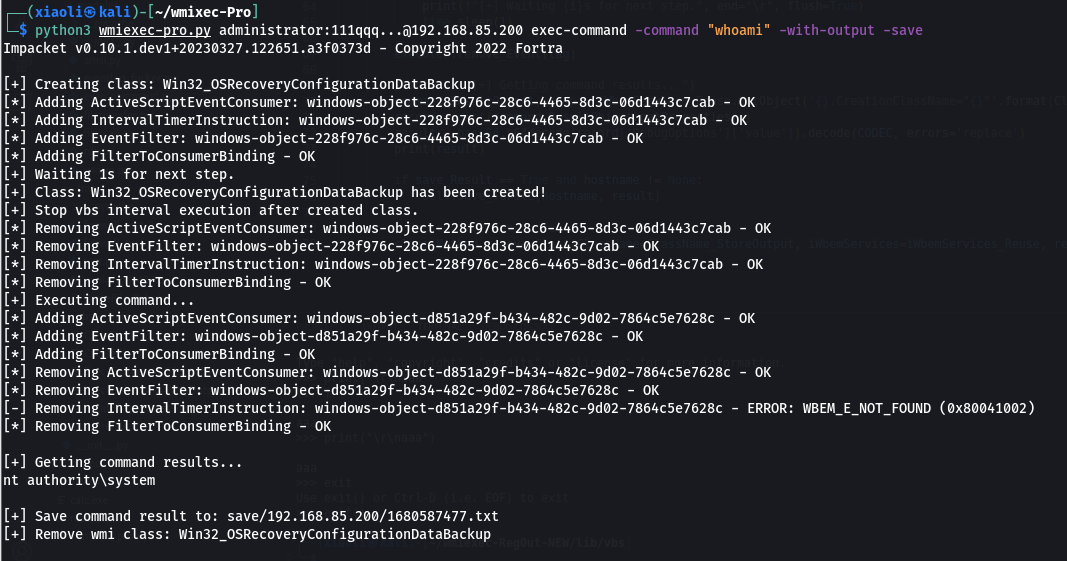 xiaolichan/wmiexec-pro
wmiexec.py की नई पीढ़ी

 bugcrowd/hunt
इंजेक्शन, SSRF, path traversal, IDOR और SSTI से सामान्यतः जुड़े पैरामीटरों को पैसिव Burp/ZAP स्कैनिंग के माध्यम से फ़्लैग करता है; साथ ही मैन्युअल…
 s3cur3th1ssh1t/creds
पेंटेस्ट और फोरेंसिक के लिए कुछ उपयोगी स्क्रिप्ट्स और एक्ज़ीक्यूटेबल्स
 yo-yo-yo-jbo/macos_sandbox
ब्लॉग पोस्ट जो macOS App Sandbox, codesign के माध्यम से entitlements, और launchd, LaunchAgents तथा quarantine attributes का उपयोग करके sandbox escape…
 yo-yo-yo-jbo/macos_app_structure
macOS ऐप बंडलों, plist फ़ाइलों और launchd प्रोसेस व्यवहार पर शैक्षिक गहन अध्ययन, साथ ही पेलोड को .app फ़ाइलों के रूप में पैकेज करने और प्रोसेस-ट्री…
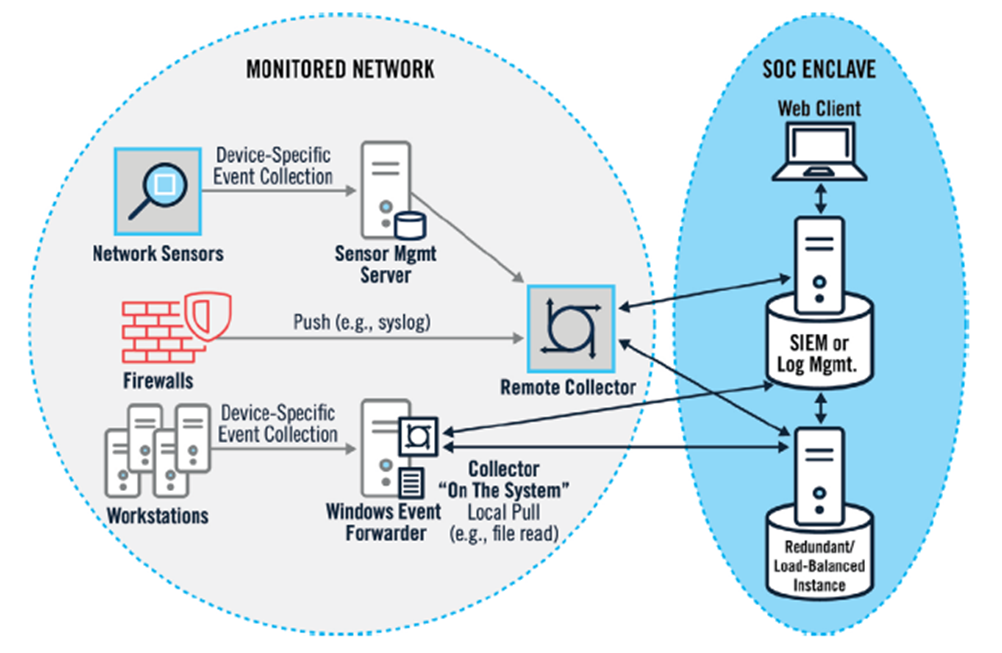 cyb3rxp/awesome-soc
A curated knowledge base to build, run and mature a SOC (including CSIRT).
 persistent-security/hermes-the-messenger
Windows पर पुश नोटिफिकेशन के माध्यम से persistence प्राप्त करने के लिए एक PoC
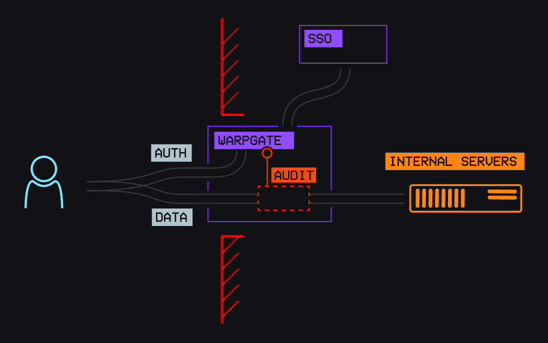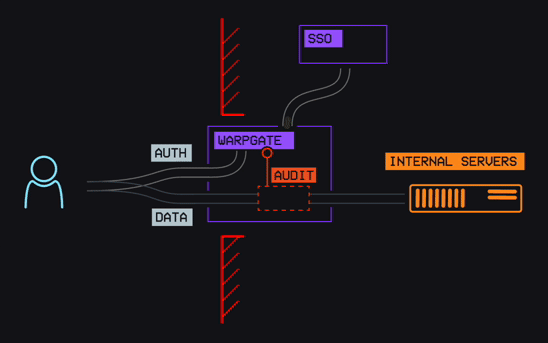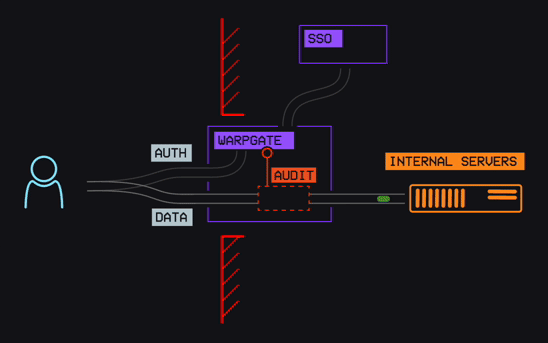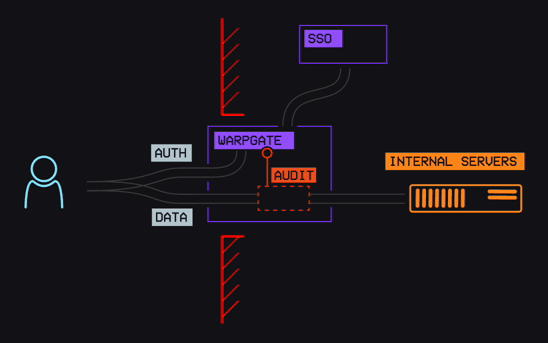 warp-tech/warpgate
पूर्ण रूप से पारदर्शी SSH, HTTPS, Kubernetes, डेटाबेस और RDP/VNC बैस्टियन/PAM जिसे क्लाइंट-साइड सॉफ़्टवेयर की आवश्यकता नहीं होती
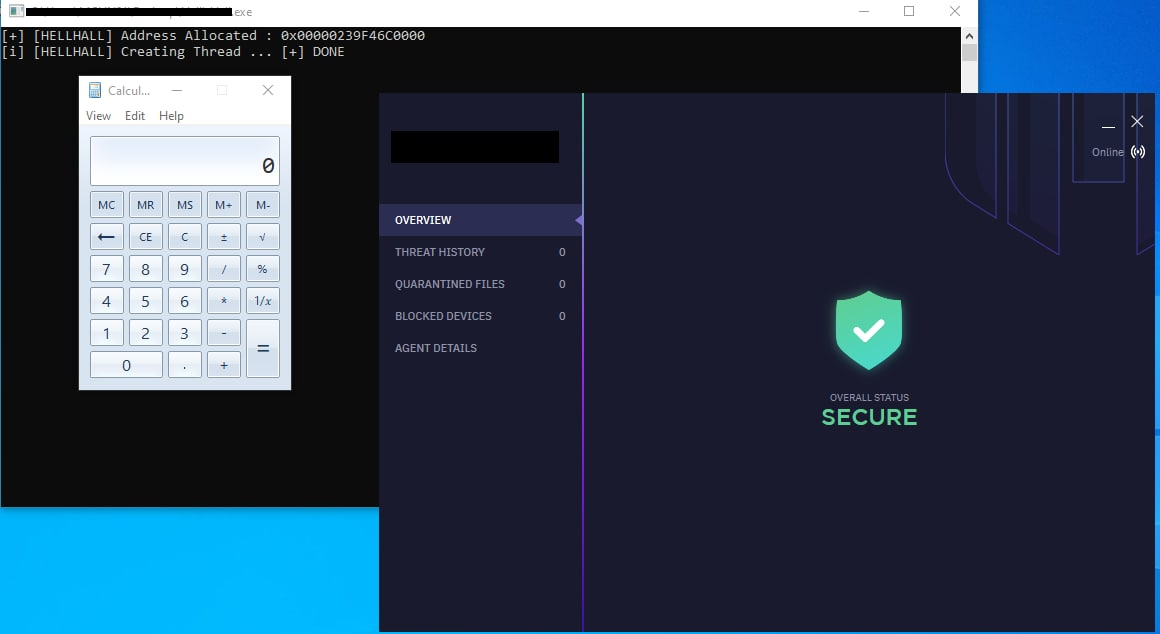 maldev-academy/hellhall
इनडायरेक्ट क्लीन सिस्कॉल्स निष्पादित करना
 tsale/edr-telemetry
इस परियोजना का उद्देश्य विभिन्न EDR उत्पादों की टेलीमेट्री की तुलना और मूल्यांकन करना है।
 hakluke/bug-bounty-standards
बग बाउंटी कार्यक्रमों में होने वाले एज केसों की एक सूची, और इस बारे में चर्चा कि उन्हें कैसे संभाला जाना चाहिए। लक्ष्य बग बाउंटी में विशिष्ट…
 idov31/jormungandr
जॉर्मुंगंद्र एक COFF लोडर का कर्नेल कार्यान्वयन है, जो कर्नेल डेवलपर्स को अपने COFFs को कर्नेल में लोड और निष्पादित करने की अनुमति देता है।
 rvrsh3ll/rendezvousrat
स्व-उपचार RAT जो libp2p का उपयोग करता है