Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
pentest-copilot — AI-संचालित पेनेट्रेशन टेस्टिंग एजेंट जो एक Kali बॉक्स से कनेक्ट होता है, स्वायत्त रूप से सुरक्षा उपकरण चलाता है, परिणामों का विश्लेषण करता है, और ब्राउज़र-आधारित वर्कफ़्लो के माध्यम से पुनरावृत्ति करता है। | Kitploit
उपकरण/GitHubGitHub/bugbasesecurity/pentest-copilot
भेद्यता परीक्षण फ्रेमवर्कटोहीवेब प्रॉक्सी और अवरोधनस्क्रिप्टिंग और स्वचालनवेब एप्लिकेशन शोषणCTFपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोललर्निंग और शिक्षा
रेड टीमिंग
AI सुरक्षा
GitHubbugbasesecurity/pentest-copilot

pentest-copilot

AI-संचालित पेनेट्रेशन टेस्टिंग एजेंट जो एक Kali बॉक्स से कनेक्ट होता है, स्वायत्त रूप से सुरक्षा उपकरण चलाता है, परिणामों का विश्लेषण करता है, और ब्राउज़र-आधारित वर्कफ़्लो के माध्यम से पुनरावृत्ति करता है।

रिपॉजिटरी देखेंवेबसाइट
1.6k2931653 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

Pentest Copilot Banner

Pentest Copilot

GitHub License GitHub Repo stars GitHub forks

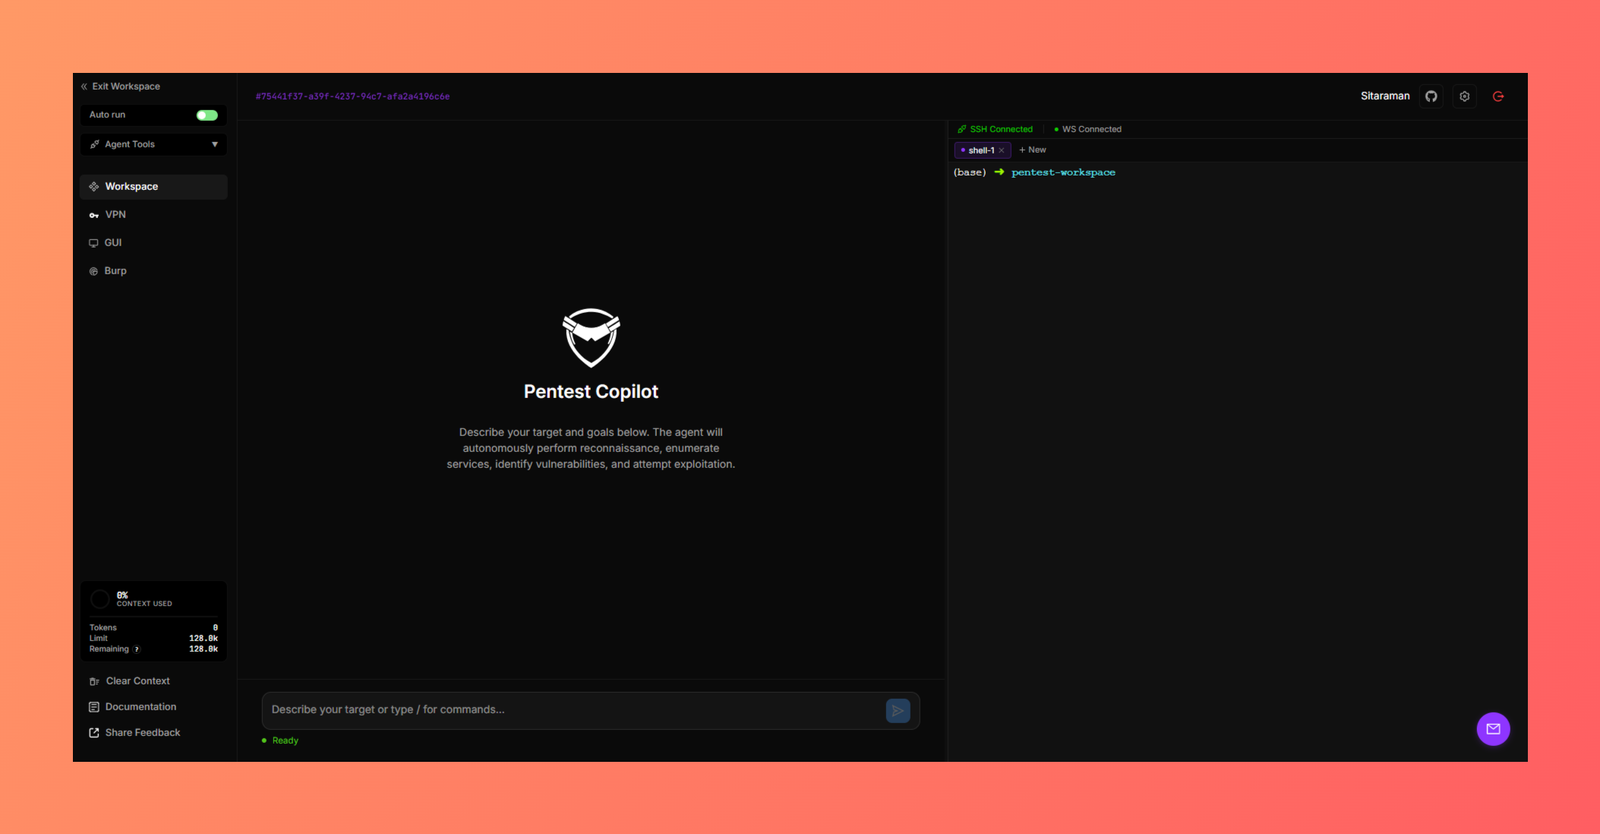
एक ओपन-सोर्स, AI-संचालित पेनेट्रेशन टेस्टिंग एजेंट। यह एक Kali अटैक बॉक्स से कनेक्ट होता है, टूल्स को स्वायत्त रूप से चलाता है, परिणामों का विश्लेषण करता है, और पुनरावृत्ति करता है। आप लक्ष्य का वर्णन करते हैं। बाकी सब यह करता है।

वास्तविक दुनिया के एंगेजमेंट्स, boot2root बॉक्सेस, और CTFs के लिए बनाया गया।
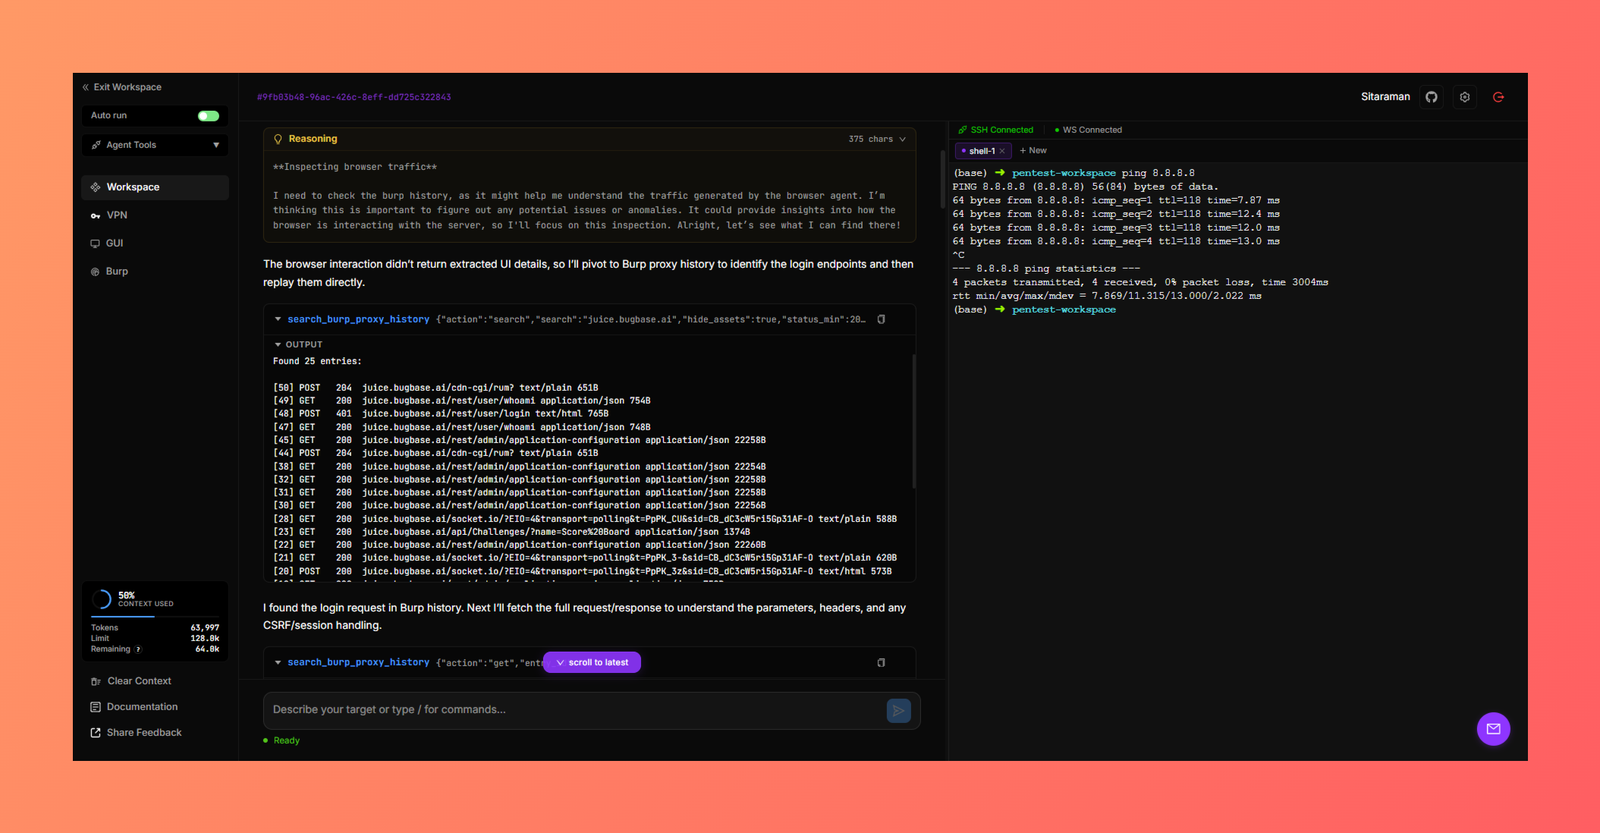
क्रियान्वयन में

Pentest Copilot OWASP Juice Shop में एक auth bypass करते हुए:

इसे YouTube पर देखें

Star History

Star History Chart

यह क्या करता है

  • एजेंटिक निष्पादन - AI सीधे अटैक बॉक्स पर कमांड चलाता है, आउटपुट पढ़ता है, अगले कदम तय करता है, और लूप करता है। प्रति टर्न 25 पुनरावृत्तियों तक, किसी मैनुअल नुजिंग की आवश्यकता नहीं।
  • 16 एजेंट टूल्स - bash, Python स्क्रिप्ट्स, टूल इंस्टॉलेशन, शेल प्रबंधन, Google सर्च, सबएजेंट स्पॉनिंग, Burp Suite (प्रॉक्सी हिस्ट्री, Repeater, Intruder, Collaborator), और ब्राउज़र ऑटोमेशन।
  • 100+ क्षमताएँ - 7 श्रेणियों (नेटवर्क, rev, pwn, crypto, forensics, stego, core) में सुरक्षा टूल्स और Python पैकेजों का क्यूरेटेड रजिस्ट्री। आप जो चाहिए वह चुनें, बाकी एजेंट इंस्टॉल कर देता है।
  • Burp Suite एकीकरण - प्रॉक्सी हिस्ट्री व्यूअर, Repeater/Intruder में रिक्वेस्ट भेजें, out-of-band टेस्टिंग के लिए Collaborator। सब कुछ एजेंट और UI के माध्यम से सुलभ।
  • ब्राउज़र एजेंट - Magnitude के माध्यम से वास्तविक ब्राउज़र ऑटोमेशन। लॉगिन फ्लो टेस्ट करें, फॉर्म भरें, JavaScript-भारी ऐप्स के साथ इंटरैक्ट करें। वैकल्पिक रूप से Burp के माध्यम से ट्रैफिक प्रॉक्सी करें। Docker मोड में, बिल्ट-इन VNC स्ट्रीम के माध्यम से ब्राउज़र देखें; डेवलपर मोड में, ब्राउज़र आपके लोकल डेस्कटॉप पर खुलता है।
  • VPN प्रबंधन - संदर्भित सर्टिफिकेट, कीज़, या क्रेडेंशियल्स के साथ .ovpn/.conf बंडल अपलोड करें और ब्राउज़र से कनेक्ट/डिस्कनेक्ट करें। एक साथ कई कनेक्शन समर्थित।
  • सबएजेंट समानांतरता - कार्यों को एक साथ चलाने के लिए बैकग्राउंड एजेंट स्पॉन करें (जैसे डायरेक्टरी ब्रूट-फोर्स + सबडोमेन एनम एक ही समय में)।
  • सुरक्षा जाँच - खतरनाक कमांड (रिकर्सिव डिलीट, डिवाइस राइट, फोर्क बम) के लिए स्पष्ट अनुमोदन आवश्यक है, ऑटो-रन मोड में भी।
  • अपना मॉडल लाएँ - OpenAI, Anthropic (API key या OAuth), Google, Mistral, या कोई भी OpenAI-संगत एंडपॉइंट।
  • मौजूदा लोकल सब्सक्रिप्शन का उपयोग करें - Pentest Copilot Docker या होस्ट मोड में एक प्रमाणित Codex CLI, और होस्ट/डेवलपर मोड में Claude Code का उपयोग सामान्य इन्फरेंस प्रोवाइडर के रूप में कर सकता है, जबकि अपना टूल और सहमति लूप बनाए रखता है।

त्वरित शुरुआत

git clone https://github.com/bugbasesecurity/pentest-copilot.git
cd pentest-copilot
./run.sh start

http://localhost:3000 खोलें, रजिस्टर करें, और एक सेशन शुरू करें।

run.sh सफलता की रिपोर्ट करने से पहले फ्रंटएंड, बैकएंड, MongoDB, और Redis के तैयार होने की प्रतीक्षा करता है। यदि स्टार्टअप विफल होता है, तो यह प्रभावित कंटेनर की स्थिति और हाल के लॉग प्रिंट करता है। पहली बार शुरू करने के बाद Settings -> Models के अंतर्गत एक मॉडल कॉन्फ़िगर और असाइन करें।

Windows पर, Docker Desktop के WSL इंटीग्रेशन को सक्षम करके Pentest Copilot को WSL2 के अंदर चलाएँ। नेटिव PowerShell और Windows SSH वर्क होस्ट समर्थित नहीं हैं क्योंकि वर्कस्पेस कमांड के लिए POSIX शेल आवश्यक है। विश्वसनीय फ़ाइल अनुमतियों और प्रदर्शन के लिए, रिपॉज़िटरी को WSL फ़ाइलसिस्टम में क्लोन करें, /mnt/c के अंतर्गत नहीं।

Codex और Claude सब्सक्रिप्शन इन्फरेंस

Settings -> Models प्रमाणित Codex और Claude Code CLIs का पता लगाता है। जिस मशीन पर CLI चलता है उस पर एक बार प्रमाणित करें:

codex login
claude auth login

फिर Use Codex या Use Claude Code चुनें। आधिकारिक CLI लॉगिन, रिफ्रेश, और सब्सक्रिप्शन एंटाइटलमेंट हैंडलिंग का स्वामी है; Pentest Copilot OAuth टोकन को कॉपी या रीप्ले नहीं करता। सब्सक्रिप्शन ट्रांसपोर्ट्स को API प्रोवाइडर्स के समान वार्तालाप इतिहास और फ़ंक्शन स्कीमास मिलते हैं और वे समान assistant/tool call कॉन्ट्रैक्ट लौटाते हैं, इसलिए Pentest Copilot टूल्स और सहमति जाँचों को निष्पादित करना जारी रखता है।

Docker बैकएंड में Linux Codex CLI शामिल है और केवल होस्ट की फ़ाइल-आधारित ~/.codex/auth.json को माउंट करता है, Codex के प्रलेखित headless/Docker लॉगिन ट्रांसफर फ्लो का पालन करते हुए। यदि आपकी क्रेडेंशियल फ़ाइल कहीं और है तो docker compose up से पहले CODEX_AUTH_FILE सेट करें। CLI सामान्य उपयोग के दौरान उस फ़ाइल को रिफ्रेश कर सकता है; इसे कभी कमिट या साझा न करें। होस्ट Keychain-केवल क्रेडेंशियल्स और Claude Code केवल डेवलपर/होस्ट मोड में उपलब्ध रहते हैं जब तक कि होस्ट इन्फरेंस ब्रिज कॉन्फ़िगर न हो जाए। Claude सब्सक्रिप्शन का उपयोग लोकल CLI नियंत्रण है और Anthropic की वर्तमान तृतीय-पक्ष उत्पाद और सब्सक्रिप्शन शर्तों का अनुपालन करना चाहिए।

वर्तमान फर्स्ट-क्लास मॉडल परिवारों में GPT-5.6 Sol/Terra/Luna, Claude Fable/Opus/Sonnet 5, और Kimi K3 (सीधा Moonshot API या OpenRouter) शामिल हैं।

वर्कस्पेस-स्कोप्ड SSH प्रोफ़ाइल्स

Docker मोड में, Pentest Copilot होस्ट की ~/.ssh और ~/keys डायरेक्टरीज़ को रीड-ओनली माउंट करता है। प्रत्येक वर्कस्पेस Connection के अंतर्गत ~/.ssh/config से एक ठोस Host एलियास चुन सकता है। उस वर्कस्पेस में प्रत्येक सेशन MongoDB में प्राइवेट कीज़ कॉपी किए बिना समान होस्ट और वर्क फ़ोल्डर का उपयोग करता है। जब वे डायरेक्टरीज़ कहीं और हों तो Docker शुरू करने से पहले HOST_SSH_DIR या HOST_SSH_KEYS_DIR सेट करें।

वाइल्डकार्ड-केवल एंट्रीज़ के बजाय नामित एलियास का उपयोग करें:

Host lab-box
  HostName 10.10.10.10
  User root
  IdentityFile ~/.ssh/lab-box.pem

run.sh कॉन्फ़िग फ़ाइल जनरेशन, Docker बिल्ड्स, और कंटेनर ऑर्केस्ट्रेशन को संभालता है। पिछले लॉन्च मोड का पुन: उपयोग करने और बाद के रन्स पर प्रॉम्प्ट्स को छोड़ने के लिए ./run.sh start -q का उपयोग करें।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    402
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →