

confirmesc
 capture0x/confirmesc
Linux privesc enumerator जो exploitability की पुष्टि करता है और आपको सटीक root shell command देता है - कोई GTFOBins खोजने की ज़रूरत नहीं। MCP server…
privilege-escalationvulnerability-scannersexploitation+7
1
capture0x/confirmescLinux privesc enumerator जो exploitability की पुष्टि करता है और आपको सटीक root shell command देता है - कोई GTFOBins खोजने की ज़रूरत नहीं। MCP server…
 yv1ing/secbox
पूर्व-निर्मित सैंडबॉक्स वातावरण में pi एजेंट का उपयोग करके साइबर सुरक्षा परीक्षण आयोजित करना।

 rdelasierra-uy/rag-seguridad
CyberRAG — साइबर सुरक्षा नोट्स और पुस्तकों पर 100% स्थानीय RAG (Ollama): हाइब्रिड रिट्रीवल, उद्धरणों के साथ उत्तर, चरण-वार पेंटेस्ट सहायक और…
 rdelasierra-uy/portfolio
पेशेवर शोकेस: Hack The Box राइटअप्स, रिपोर्ट्स, GRC केस स्टडीज़ (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), हार्डनिंग स्क्रिप्ट्स और रोडमैप…
 abraxas/gatex
FortinetHunter (@YogSoth0) बाइनरी क्रैकिंग एप्लिकेशन। FortinetHunter के लिए CTF का हिस्सा। ELF door: एक stripped Nuitka onefile, एक XOR-scrambled…
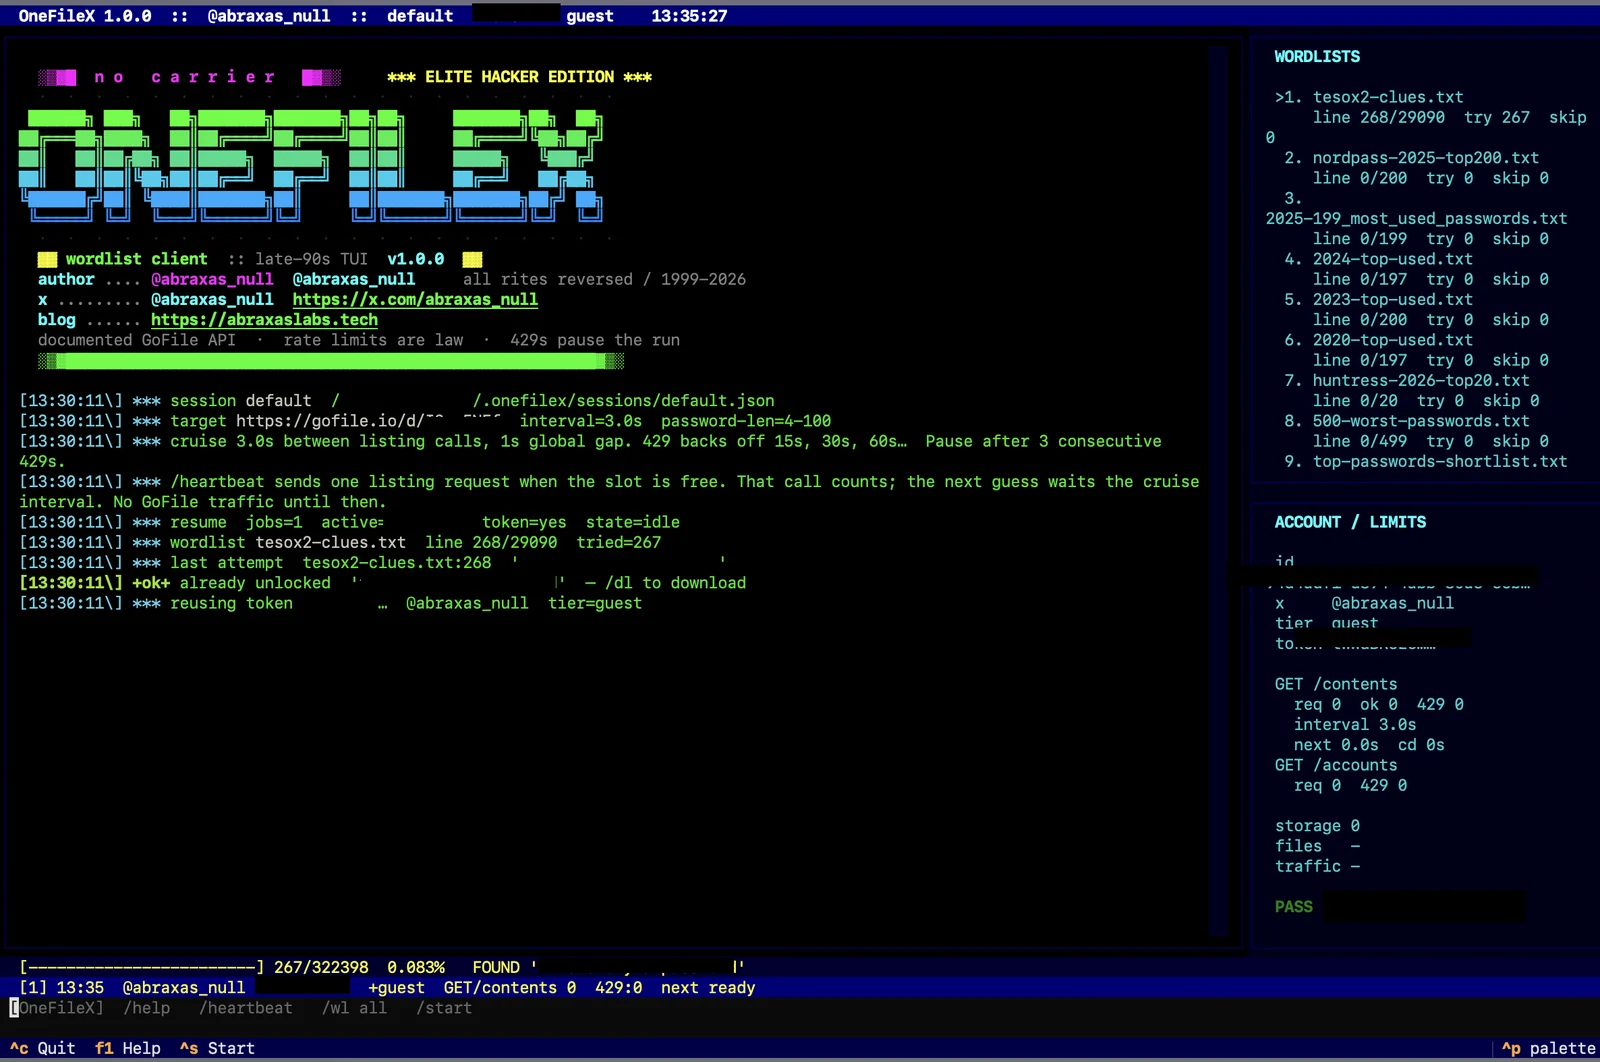 abraxas/gofilex
GoFile (gofile.io) डाउनलोड पासवर्ड के लिए Wordlist Bruteforcer
 gmh5225/kernel-ctf
Linux कर्नेल एक्सप्लॉइटेशन CTF चुनौतियों का संग्रह जिसमें बफ़र ओवरफ़्लो, यूज़-आफ़्टर-फ़्री, और रेस कंडीशन कमज़ोरियाँ शामिल हैं, जो व्यावहारिक सुरक्षा…
 b4sith-sec/gu3ssweak
मोबाइल सुरक्षा अनुसंधान और बग बाउंटी अभ्यास के लिए जानबूझकर कमजोर Android ऐप - OWASP Mobile Top 10
 mister-iks/pcybox-attackgraph
सिम्युलेटेड इन्फ्रास्ट्रक्चर बनाने, उसमें होने वाले हमले को देखने, और यह जाँचने के लिए ओपन सोर्स ब्राउज़र लैब कि आपकी सुरक्षा काम करती है या नहीं।
 mitsu-bis/security-portfolio
वेब, Active Directory और डिटेक्शन इंजीनियरिंग को कवर करने वाले मूल जिम्मेदार-प्रकटीकरण निष्कर्षों, CTF और लैब राइट-अप, कार्यप्रणाली नोट्स, और…
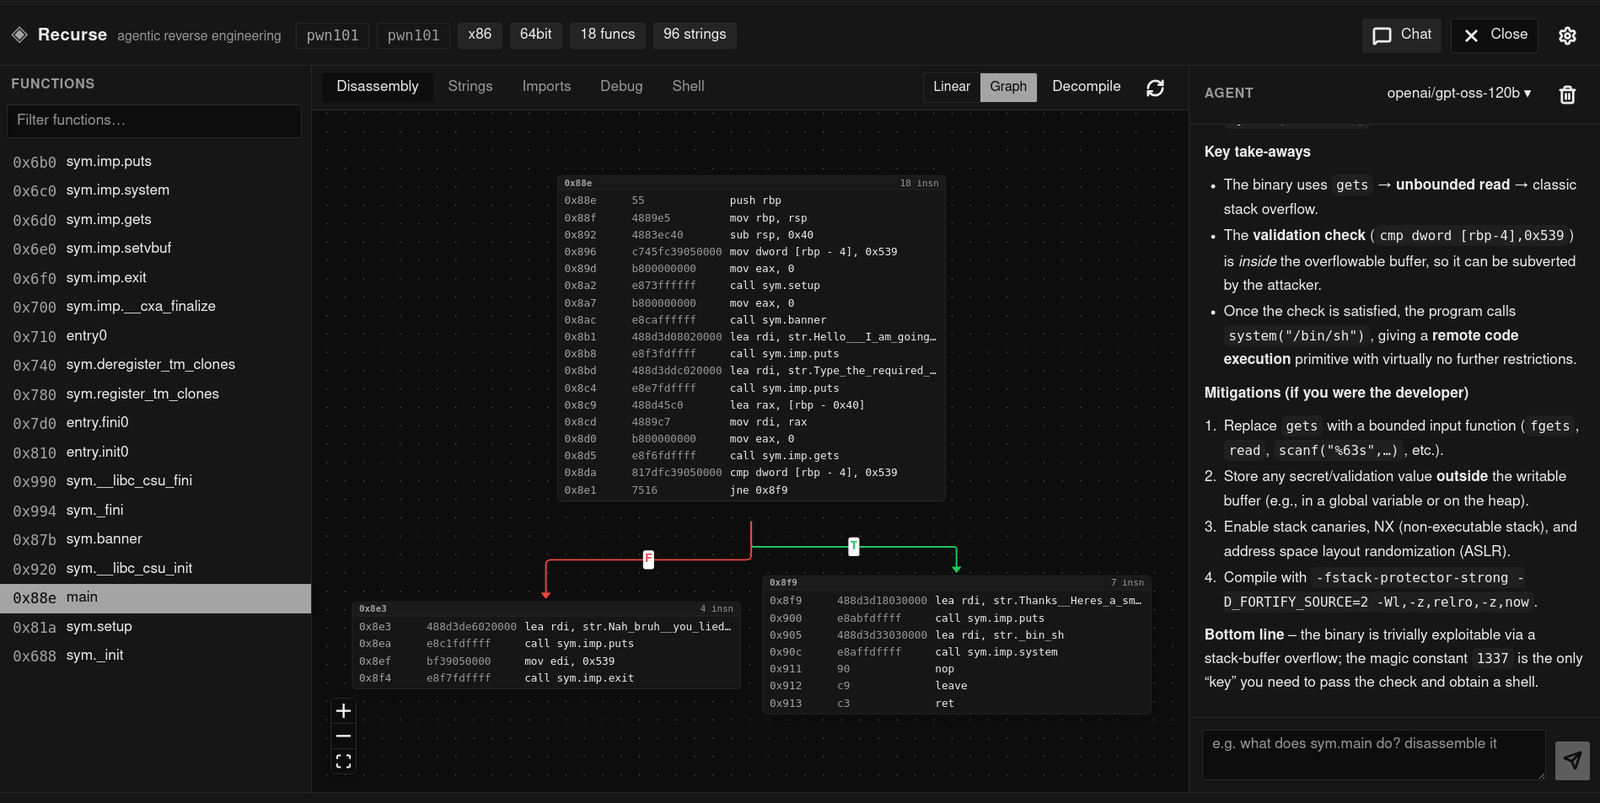 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
 w4r10ck423/envvisualizer
समझौता किए गए Linux बॉक्स पर /proc/self/environ को पार्स और विज़ुअलाइज़ करें — env वेरिएबल्स को टेक स्टैक (AWS, Django, Rails, NodeJS, MySQL, K8s,…
 s1n6h/pentest-harness
Self-hosted AI agent harness authorized pentests, bug bounty, security labs, और CTFs के लिए। Plugin-based, multi-provider LLM support के साथ local…
 mubix/ai-ctf
प्रॉम्प्ट इंजेक्शन, टूल-कॉल दुरुपयोग, और छह सिम्युलेटेड चैटबॉट पर्सोना के विरुद्ध OSINT पर निर्देशित पाठों के साथ स्थानीय AI कैप्चर-द-फ्लैग…
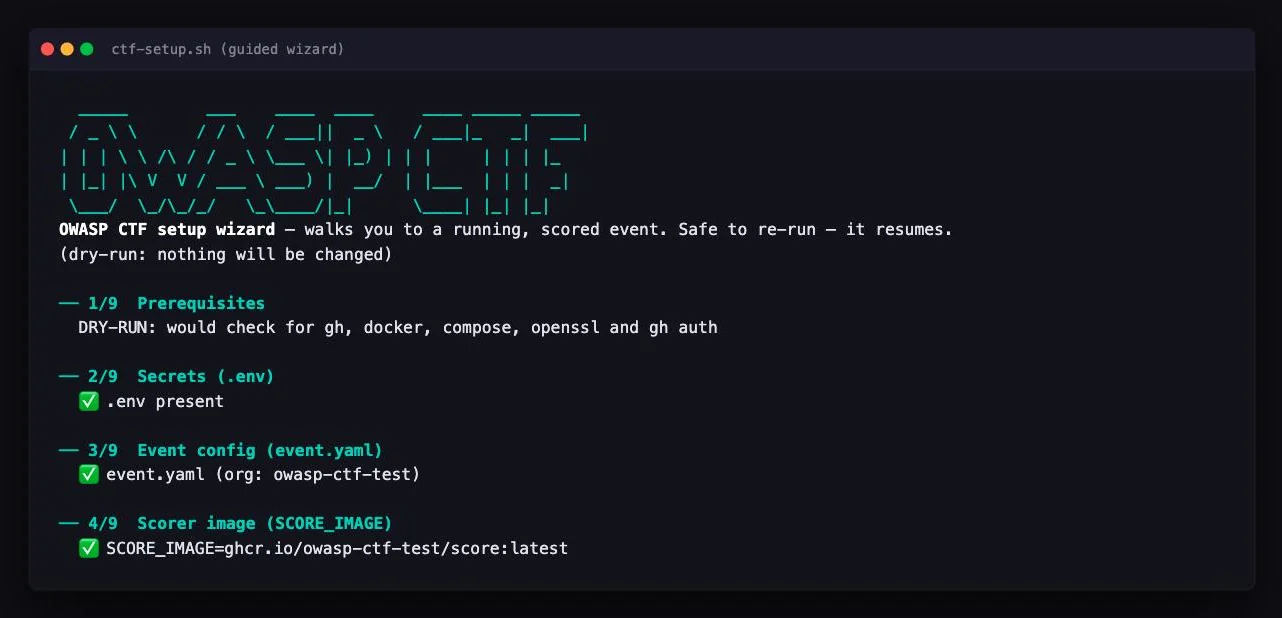 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 whgojp/javaseclab
जावा भेद्यता प्रयोगशाला जिसमें भेद्य और ठीक किया गया कोड, आक्रमण परिदृश्य, स्रोत/सिंक ऑडिट नोट्स, और सुरक्षा प्रशिक्षण एवं टूल मूल्यांकन के लिए…
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
 whereisxuezugi/cplhf
मॉड्यूलर Bash टूलकिट जो CyberPatriot प्रतियोगिताओं के लिए Debian/Ubuntu सिस्टम को हार्डन करता है, लॉगिंग और बैकअप के साथ अकाउंट, फ़ायरवॉल, SSH, PAM,…