

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
फोरेंसिक — उपकरण | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
823 परिणाम
miniDumpReader preview

miniDumpReader

GitHubgmh5225/minidumpreader

Windows MiniDump (MDMP) फ़ाइलों को Kaitai Struct के साथ पार्स करता है, मेमोरी स्ट्रिंग्स निकालता है और फ़ॉरेंसिक तथा मैलवेयर ट्रायाज के लिए उन्हें…
memory-forensicsforensicsmalware-analysis+3
3 साल पहले
NaSuno preview

NaSuno

GitHubahmadhassan-bted/nasuno

AI ऑडियो वॉटरमार्क हटाने और फोरेंसिक विरोधी-एट्रिब्यूशन टूलकिट। ISO 226 पर्सेप्चुअल मास्किंग के साथ Suno, Udio और न्यूरल फिंगरप्रिंट को निष्क्रिय…

encryption-decryption-toolsforensicssteganography+4
66613 दिन पहले
DFIRHub preview

DFIRHub

GitHublascc/dfirhub

कलाकृति पथ खोजें, संग्रह स्क्रिप्ट बनाएं, और Sigma नियमों को परिवर्तित करें। सब एक ही स्थान पर।

forensicsinformation-gatheringdigital-forensics+4
94 दिन पहले
MalDec-EDR preview

MalDec-EDR

GitHubgmh5225/maldec-edr

यूनिक्स एंडपॉइंट डिटेक्शन और रिस्पॉन्स समाधान जो वास्तविक समय में विसंगतियों और मैलवेयर हमलों का पता लगाने के लिए कर्नेल-स्तरीय तंत्र का उपयोग करता…

defensive-toolsforensicsnetwork-security+5
2 साल पहले
MalwareDB preview

MalwareDB

GitHubgmh5225/malwaredb

961 मैलवेयर परिवारों (1.36 GB) का क्यूरेटेड संग्रह, पासवर्ड-संरक्षित ZIP आर्काइव में, विश्लेषण और शोध के लिए परिवार और प्रकार के अनुसार व्यवस्थित।

forensicsmalware-analysisthreat-intelligence+3
23 साल पहले
Hayabusa-Bulk-Runner preview

Hayabusa-Bulk-Runner

GitHubrorywag/hayabusa-bulk-runner

KAPE संग्रहों के एक फ़ोल्डर में Hayabusa को बल्क-रन करें, प्रति होस्ट एक रन, प्रति-होस्ट रिपोर्ट और एक क्रॉस-होस्ट ट्राइएज डैशबोर्ड के साथ

defensive-toolsioc-managementscripting-automation+5
75 दिन पहले
wstrace preview

wstrace

GitHubgilnett/wstrace

Standalone zero-driver Windows system and API monitor in Rust

defensive-toolsdynamic-analysis-sandboxingreverse-engineering+7
182 दिन पहले
scripts preview

scripts

GitHubclausing/scripts

Python और Perl स्क्रिप्ट्स का संग्रह जो डिजिटल फोरेंसिक्स, इंसिडेंट रिस्पॉन्स, और नेटवर्क विश्लेषण के लिए है, जिसमें हैश सिग्नेचर टूलिंग और पैकेट…
packet-sniffing-analysisnetwork-forensicsscripting-automation+5
8610 दिन पहले
routeros-scanner preview

routeros-scanner

GitHubmicrosoft/routeros-scanner

RouterOS (Mikrotik) के फोरेंसिक आर्टिफैक्ट्स और कमजोरियों को स्कैन करने के लिए टूल।
embedded-systems-securityvulnerability-scannersiot-security+8
9852 साल पहले
Random-Scripts preview

Random-Scripts

GitHubstar-sg/random-scripts

DFIR और OSINT Python स्क्रिप्ट्स का संग्रह, जो दुर्भावनापूर्ण LNK सैंपल्स को पार्स करने, MHTML से OLE ऑब्जेक्ट्स निकालने, और फ़िशिंग साइटों की तलाश…
osinthash-analysisscripting-automation+5
24 साल पहले
UnifiedThreatHunting preview

UnifiedThreatHunting

GitHubsims718718/unifiedthreathunting

सुरक्षा टीमों के लिए ट्रिगर्स, SMART परिकल्पनाओं, व्यवहार्यता गेट्स, स्कोपिंग, हंट प्लान और परिणाम रिपोर्टिंग को कवर करने वाली एक संरचित, दोहराने…
defensive-toolsforensicsthreat-intelligence+6
14216 दिन पहले
netscaler-ctx697096-checker preview

netscaler-ctx697096-checker

GitHubthomaspoppelgaard/netscaler-ctx697096-checker

Read-only checker for Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifies build, CVE preconditions and upgrade risks, and sweeps public IoCs…
defensive-toolsioc-managementreconnaissance+9
199 दिन पहले
aws-firmware-dump preview

aws-firmware-dump

GitHubradkawar/aws-firmware-dump

एक AWS AMI के EBS डिस्क्स को प्राप्त करता है जिसे आप लॉन्च कर सकते हैं, EBS direct APIs के माध्यम से snapshots को sha256 manifests और वैकल्पिक raw…
cloud-infrastructure-securitydisk-forensicsscripting-automation+5
276 दिन पहले
honeypot-stuff preview

honeypot-stuff

GitHubjeeberrr/honeypot-stuff

हनीपॉट से कैप्चर की गई चीज़ों पर मैलवेयर विश्लेषण रिपोर्ट जैसी चीज़ें
forensicsmalware-analysisthreat-intelligence+3
119 दिन पहले
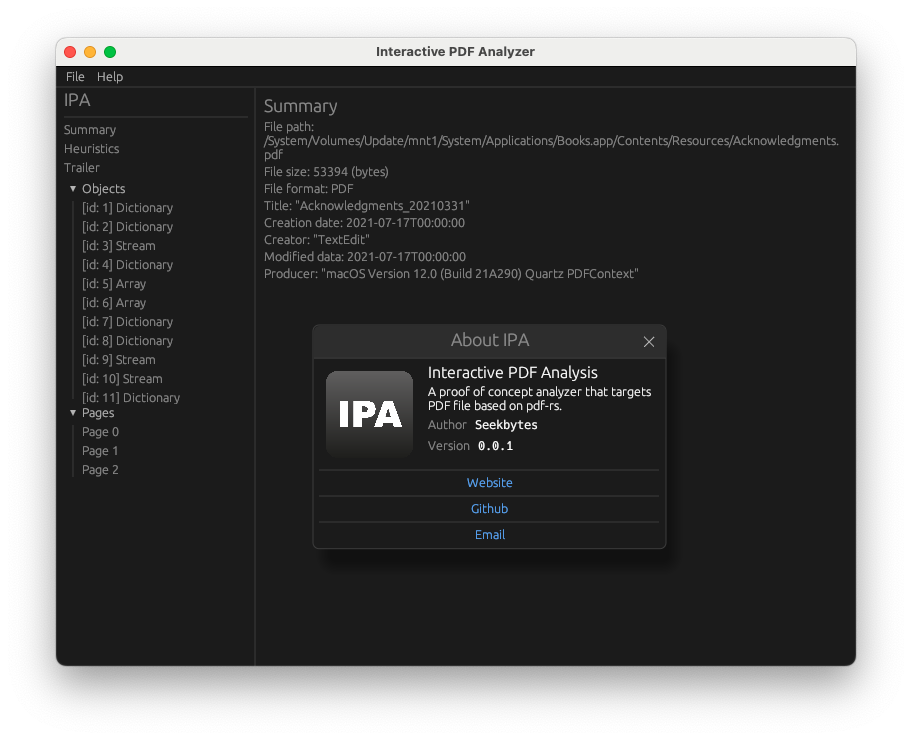
IPA preview

IPA

GitHubseekbytes/ipa

PDF फ़ाइलों में गहराई से जाने के लिए GUI विश्लेषक। दुर्भावनापूर्ण पेलोड का पता लगाएं, ऑब्जेक्ट संबंधों को समझें, और खतरे के विश्लेषण के लिए मुख्य…
defensive-toolsstatic-analysisvulnerability-analysis+6
8822 साल पहले
spidump preview

spidump

GitHubwrongbaud/spidump

लॉजिक एनालाइज़र कैप्चर के माध्यम से SPI फ्लैश इमेज पुनर्निर्मित करने के लिए टूल
embedded-systems-securityiot-securityreverse-engineering+7
825 दिन पहले
DeadMatter preview

DeadMatter

GitHubqsecure-labs/deadmatter

क्रेडेंशियल निष्कर्षण उपकरण जो ऑफसेट से स्वतंत्र है
password-crackingmemory-forensicshash-analysis+7
701 साल पहले
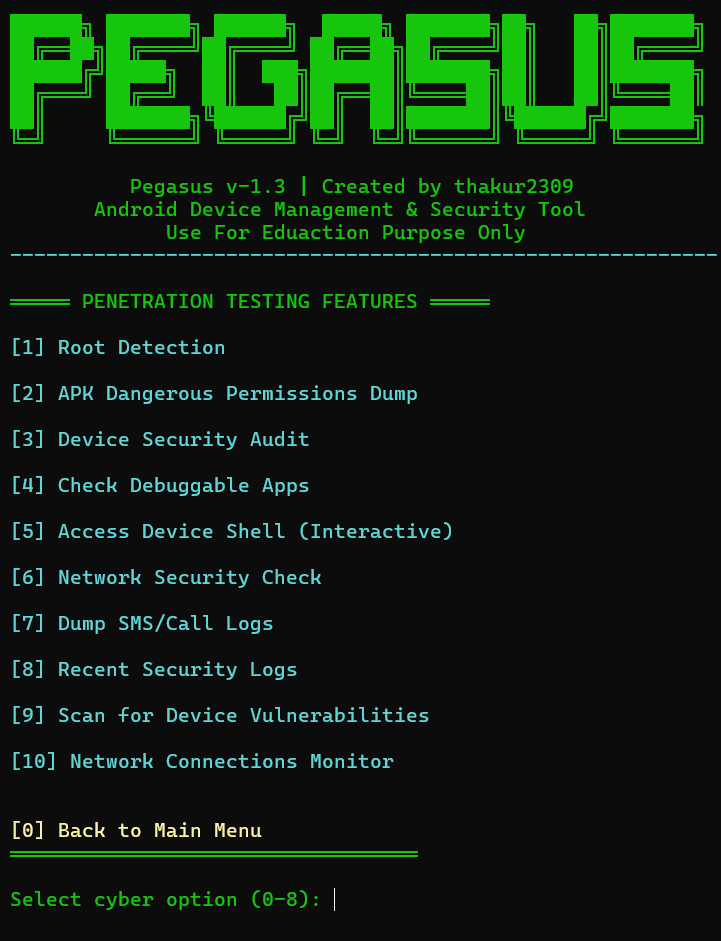
PAGASUS-PRO preview

PAGASUS-PRO

GitHubthakur2309/pagasus-pro

Python ADB-आधारित Android डिवाइस प्रबंधन और सुरक्षा ऑडिट टूलकिट, जिसमें root डिटेक्शन, permission dumps, debuggable ऐप स्कैनिंग, लॉग और संपर्क…

android-securityvulnerability-scannersmobile-app-pentesting+8
5381 महीना पहले
पिछला12…46अगला