 vqkro/ultrasploiter
एक ही बाइनरी जो एक पोर्ट स्कैनर, पूर्ण Exploit-DB इंडेक्स (47k प्रविष्टियाँ) और चलाने योग्य एक्सप्लॉइट मॉड्यूल को एक टूल में समाहित करती है। Rust में लिखा गया, Linux, Windows और macOS पर चलता है।
पोर्ट स्कैनर, पूरा exploit-db इंडेक्स और रन करने योग्य exploits का एक सेट, सब एक ही बाइनरी में। सिंगल फ़ाइल, कोई dependencies नहीं। linux, windows और macos।
अगर आप सामान्य रूप से nmap + searchsploit + metasploit का इस्तेमाल करते हैं, तो यह तीनों एक ही कमांड के पीछे हैं:
| सामान्य रूप से | यहाँ |
|---|---|
nmap | UltraSploiter scan <ip> |
searchsploit | UltraSploiter search <kw> |
msfconsole | UltraSploiter exploit <ip> <module> |
यह एक बड़ा रिलीज़ है। इस रिलीज़ का पूरा उद्देश्य यह है कि स्कैनिंग से लेकर शेल तक एक ही सहज प्रक्रिया जैसी लगे, और एक बार आप बॉक्स पर पहुँच जाएँ तो आपको किसी बेकार पाइप में कच्चे कमांड टाइप न करने पड़ें।
sessions -i <id> एक
असली मेनू खोलता है जिसे आप ↑/↓ और enter से चलाते हैं। कमांड चलाएँ, फ़ाइलें सूचीबद्ध करें, फ़ाइलें डाउनलोड करें, फ़ाइलें अपलोड करें, उनका डेस्कटॉप सीधे अपने पास स्क्रीनशॉट करें, उनका
वॉलपेपर बदलें, सिस्टम जानकारी डंप करें, persistence डालें, सफ़ाई करें। प्रत्येक क्रिया
स्वयं यह पहचान लेती है कि windows है या linux।-T3 अब 2500 sockets in flight है, -T5 12000 है), इसलिए top-1000 स्वीप
लाइव नेटवर्क पर स्पष्ट रूप से तेज़ी से पूरा होता है।संक्षिप्त संस्करण: वही तीन-अक्षर का वादा, scan से लेकर बॉक्स पर शेल तक का रास्ता बहुत छोटा।
जब कोई reverse shell कनेक्ट होता है तो वह एक सत्र के रूप में पंजीकृत होता है। मेनू में जाएँ:
UltraSploiter console
usp > sessions
usp > sessions -i 1
आपको एक सूची मिलती है जिसमें आप तीर कुंजियों से चलते हैं (संख्या कुंजियाँ भी सीधे कूद जाती हैं), चुनने के लिए enter दबाएँ:
| क्रिया | यह क्या करता है |
|---|---|
| shell | इंटरैक्टिव कमांड शेल, लौटने के लिए back |
| files | ls -la / या dir C:\ |
| sysinfo | होस्ट, उपयोगकर्ता, OS, इंटरफ़ेस |
| screenshot | लक्ष्य का डेस्कटॉप कैप्चर करता है, इसे ~/.ultrasploiter/loot में सहेजता है |
| download | किसी फ़ाइल को ~/.ultrasploiter/loot में खींचता है (base64) |
| upload | किसी स्थानीय फ़ाइल को लक्ष्य पर भेजता है (base64) |
| wallpaper | एक छवि डाउनलोड करता है और उसे उनका वॉलपेपर बना देता है |
| persist | एक रीबूट प्रविष्टि लिखता है (पहले पूछता है) |
| cleanup | शेल इतिहास और अस्थायी आर्टिफ़ैक्ट साफ़ करता है |
यह लक्ष्य OS को स्वयं पहचान लेता है (linux बनाम windows) और प्रत्येक क्रिया के लिए सही कमांड बनाता है — windows पर powershell, linux पर sh/coreutils। फ़ाइल स्थानांतरण मौजूदा सॉकेट पर base64 के रूप में होते हैं, इसलिए किसी भी पक्ष पर और कुछ भी इंस्टॉल करने की आवश्यकता नहीं होती।

सबसे आसान तरीका है पहले से बनी बाइनरी लेना और उसे चलाना। कुछ भी इंस्टॉल करने की आवश्यकता नहीं।
releases पृष्ठ से:
UltraSploiter-windows-x86_64.exe, इसे डबल-क्लिक करेंUltraSploiter-linux-x86_64यह एक सुरक्षा उपकरण है इसलिए एंटीवायरस और SmartScreen इसे फ़्लैग करेंगे। windows पर more info -> run anyway पर क्लिक करें, या यदि आप इसे रखना चाहते हैं तो एक exclusion जोड़ें।
UltraSploiter.exe को डबल-क्लिक करें, मेनू खुल जाता है। यदि SmartScreen किसी अज्ञात प्रकाशक के बारे में शिकायत करता है (करेगा, यह अहस्ताक्षरित है), तो more info -> run anyway पर क्लिक करें।
chmod +x UltraSploiter-linux-x86_64
./UltraSploiter-linux-x86_64
chmod +x UltraSploiter-macos-arm64
./UltraSploiter-macos-arm64
यदि गेटकीपर इसे ब्लॉक करता है (फिर से, यह अहस्ताक्षरित है) तो राइट-क्लिक -> खोलें, या एक बार क्वारंटीन फ़्लैग साफ़ करें:
xattr -d com.apple.quarantine UltraSploiter-macos-arm64
केवल तभी आवश्यक है जब आपके प्लेटफ़ॉर्म के लिए कोई बाइनरी न हो या आप कुछ बदलना चाहते हों। इसके लिए rust 1.74+ चाहिए।
sudo apt install build-essential
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
xcode-select --install
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
.\build.ps1
build.ps1 gnu टूलचेन का उपयोग करता है इसलिए आपको visual studio या msvc की आवश्यकता नहीं है, यह
यदि अनुपस्थित हो तो इसे इंस्टॉल कर देता है। यदि आपके पास पहले से msvc build tools हैं तो सादा
cargo build --release भी काम करता है।
windows पर एक अड़चन: windows-sys (जिसे tokio द्वारा शामिल किया जाता है) dlltool को कॉल करता है, जिसे
असेम्बलर as की आवश्यकता होती है, और rust-mingw कंपोनेंट इसे शामिल नहीं करता। build.ps1
tools\mingw64\bin और
%USERPROFILE%\tools\mingw64\bin में एक ऐसा mingw bin खोजता है जिसमें यह मौजूद हो और इसे PATH में आगे जोड़ देता है। यदि आपको error calling dlltool मिले तो इनमें से किसी एक में
winlibs बिल्ड रखें। msvc पर इसका कोई प्रभाव नहीं पड़ता।
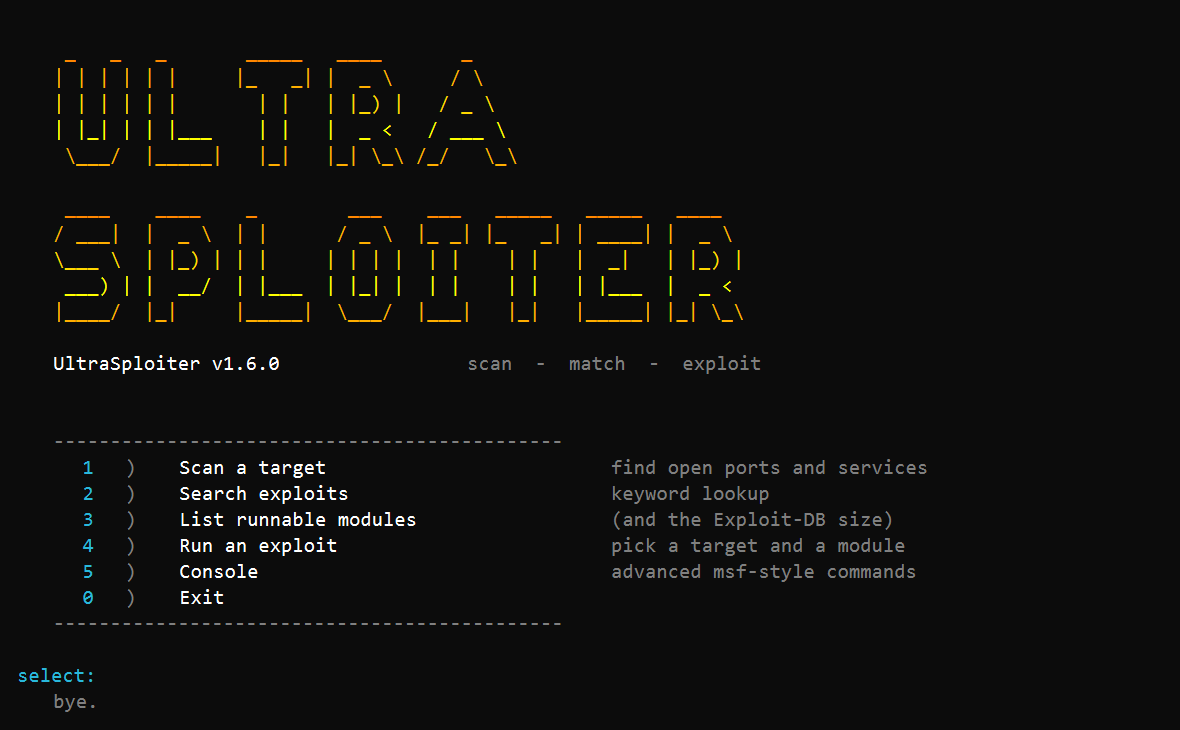
कोई आर्ग्युमेंट न देने पर आपको मेनू मिलेगा:
   1)  Scan a target           find open ports and services
   2)  Search exploits         keyword lookup
   3)  List runnable modules
   4)  Run an exploit          pick a target and a module
   5)  Console                 advanced msf-style commands
   0)  Exit
संक्षिप्त रूप: इसे एक लक्ष्य दें, यदि आप कोई मॉड्यूल चलाना चाहते हैं तो उसे जोड़ें, और यह बाकी सब स्वयं हल कर लेता है।
UltraSploiter 10.0.0.5                           # scan it (same as scan 10.0.0.5)
UltraSploiter 10.0.0.5 -p 22,80,443 -T4          # scan with flags
UltraSploiter 10.0.0.5 vsftpd_234                # run a native/catalog module
UltraSploiter 10.0.0.5 exploit/windows/smb/ms17_010_eternalblue
                                                 # route an msf module, RHOSTS set for you
स्पष्ट कमांड, यदि आप उन्हें पसंद करते हैं:


