
 ko0ler/homelab
GNS3 होम लैब जिसमें Cisco ASAv फ़ायरवॉल, L3 कोर, DMZ और नेटवर्किंग, सिसएडमिन और आक्रामक सुरक्षा का अभ्यास करने के लिए एक Active Directory डोमेन वाला विभाजित नेटवर्क प्रलेखित है।

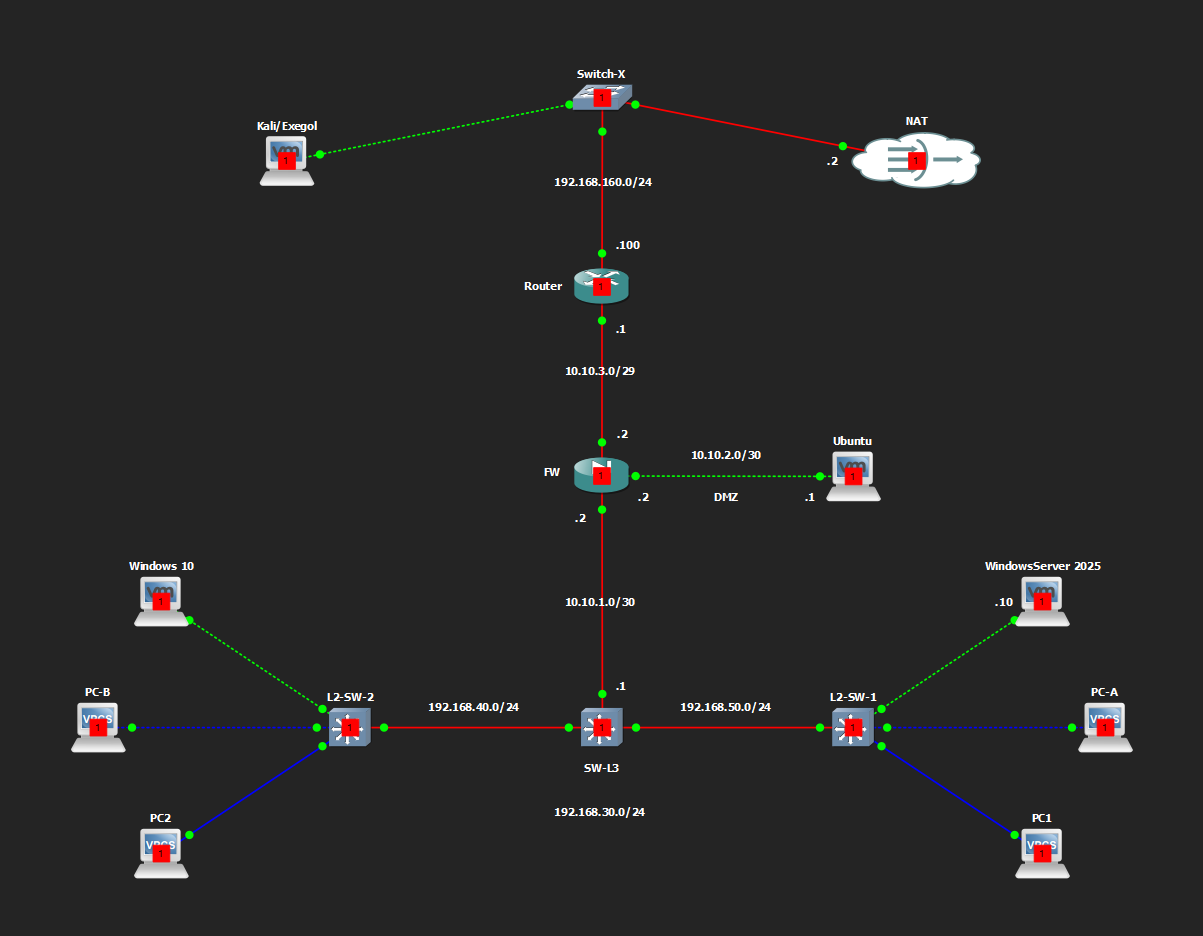
HomeLab एक GNS3 लैब है जो एक ही लैपटॉप (OMEN 16, i7-14650HX, 32 GB RAM, RTX 4060 8 GB) पर बनाई गई है, ताकि एक ही वातावरण में नेटवर्किंग, सिस्टम प्रशासन और आक्रामक सुरक्षा (offensive security) का अभ्यास किया जा सके। यह एक फ़ायरवॉल (Cisco ASAv), एक DMZ (Ubuntu Server), एक राउटेड कोर (SW-L3 + दो एक्सेस स्विच), और Windows Server 2025 पर चल रहे Active Directory डोमेन kooler.local वाले एक परिधि (perimeter) का मॉडल प्रस्तुत करता है। हमलावर प्लेटफ़ॉर्म (Kali, Exegol) इंटरनेट के लिए NAT गेटवे के साथ-साथ अविश्वसनीय बाहरी सेगमेंट पर स्थित हैं। एसेट्स की संख्या, होस्ट प्रकार, और कॉन्फ़िगर की गई सेवाएँ मेरे होस्ट स्पेक्स पर आधारित हैं ताकि पूरे वातावरण को एक साथ चलाया जा सके बिना PC पर बहुत अधिक भार पड़े, और VMs को उचित संसाधन आवंटित किए जा सकें।
नोट: यह शुरुआत करने के लिए एक बेसलाइन सेटअप है, इसलिए आवश्यकतानुसार इसे अनुकूलित करें। सर्वर हार्डनिंग, SIEM, EDR, C2 सर्वर, और आगे के परीक्षण के लिए LAN पिवोटिंग जैसे टूल्स और अवधारणाएँ आपको स्वयं लागू करनी होंगी, यह इस पर निर्भर करता है कि आप किस चीज़ पर प्रशिक्षण लेना चाहते हैं। उपयोगिता के लिए समय के साथ केवल वैश्विक आर्किटेक्चर का दस्तावेज़ीकरण किया जाएगा और अंततः इसे CHANGELOG.md में ट्रैक किया जाएगा। इसके अतिरिक्त, चूँकि फ़ायरवॉल वास्तव में लाइसेंसिंग के अंतर्गत नहीं है (मूल्यांकन मोड), इसमें शामिल बैंडविड्थ थ्रॉटल की गई है और यह नेटवर्क प्रदर्शन को गंभीर रूप से प्रभावित करती है (बाहरी स्रोत → DMZ, अंदर → इंटरनेट)। इसलिए मैं सिस्टम अपडेट या बड़े सॉफ़्टवेयर डाउनलोड जैसे मांग वाले नेटवर्क ट्रैफ़िक के लिए VMs पर अस्थायी रूप से एक अतिरिक्त नेटवर्क एडाप्टर (VMware NAT) का उपयोग करता हूँ। जैसे-जैसे आप परीक्षण करते हैं और चीज़ें तोड़ते हैं, घटकों के स्नैपशॉट लेते रहें। आनंद लें और आगे बढ़ें!
श्रृंखला: Kali/Exegol + NAT (Switch-X) → Router → ASAv Firewall (DMZ लेग के साथ) → SW-L3 → L2-SW-1 / L2-SW-2 (VLANs)।
| सेगमेंट | सबनेट | नोट्स |
|---|---|---|
| बाहरी / अविश्वसनीय | 192.168.160.0/24 | Switch-X: Kali/Exegol, NAT क्लाउड; Router .100 पर |
| Router ↔ FW बाहरी | 10.10.3.0/29 | Router .1, ASA outside .2, DMZ NAT .3 |
| FW ↔ DMZ | 10.10.2.0/30 | ASA dmz .2, Ubuntu .1 |
| FW ↔ SW-L3 (अंदर) | 10.10.1.0/30 | ASA inside .2, SW-L3 .1 |
| VLAN 30 (VPCS) | 192.168.30.0/24 | PC-C, PC-D |
| VLAN 40 (वर्कस्टेशन) | 192.168.40.0/24 | L2-SW-2 के पीछे — Windows 10, PC-B |
| VLAN 50 (सर्वर) | 192.168.50.0/24 | L2-SW-1 के पीछे — Windows Server 2025 (DC01), PC-A |
| VLAN 100 (प्रबंधन) | 192.168.100.0/24 | SW-L3 पर SVI मौजूद है; ट्रंक्ड, अभी तक ASA ऑब्जेक्ट ग्रुप में नहीं |
ट्रंक लिंक SW-L3 ↔ L2-SW-1/L2-SW-2 VLANs 30, 40, 50, 100 ले जाते हैं (नेटिव VLAN 999, dot1q)।
| डिवाइस | भूमिका | प्लेटफ़ॉर्म | मुख्य इंटरफ़ेस |
|---|---|---|---|
| Router | एज राउटर, NAT-साइड गेटवे | Cisco IOSv 15.9 | Gi0/0 10.10.3.1/29 (FW की ओर); Gi0/1 192.168.160.100/24 (Switch-X की ओर) |
| FW | परिधि फ़ायरवॉल, DMZ | Cisco ASAv 9.22(1)1 | outside 10.10.3.2/29; dmz 10.10.2.2/30; inside 10.10.1.2/30 |
| SW-L3 | कोर L3 स्विच, इंटर-VLAN राउटिंग | Cisco IOSv L2 15.2 | Gi0/0 10.10.1.1/30 (FW की ओर); Gi0/1-0/2 L2-SW-1/2 के लिए ट्रंक; VLAN 30/40/50/100 के लिए SVIs; VTP सर्वर मोड |
| L2-SW-1 | एक्सेस स्विच | Cisco IOSv L2 15.2 | VLAN 50 एक्सेस पोर्ट (WinServer2025, PC-A); VTP क्लाइंट मोड |
| L2-SW-2 | एक्सेस स्विच | Cisco IOSv L2 15.2 | VLAN 40 एक्सेस पोर्ट (Windows 10, PC-B); VLAN 30 (PC-D); VTP क्लाइंट मोड |
ASAv Smart Licensing Using Policy के अंतर्गत लाइसेंस प्राप्त है, मूल्यांकन मोड में चल रहा है, फ़ीचर टियर standard और थ्रूपुट स्तर 1G स्थानीय रूप से घोषित (कोई CSSM पंजीकरण नहीं)।
| होस्ट / संसाधन | OS / बिल्ड | होस्टनेम | IP / VLAN | सेवाएँ |
|---|---|---|---|---|
| Kali (1 CPU, 8 कोर, 4/80GB) | Kali Linux 2026.2 (VMware amd64) | Kali | 192.168.160.130 (सेगमेंट के बाहर) | हमलावर प्लेटफ़ॉर्म |
| Ubuntu (1 CPU, 2 कोर, 3/60GB) | Ubuntu Desktop 26.04 | ko0ler-VMware-Virtual-Platform | 10.10.2.1 (DMZ) | DVWA, bWAPP, httpbin, FTP, Samba, MySQL |
| WindowsServer 2025 (1 CPU, 4 कोर, 4/60GB) | Windows Server 2025 | DC01 | 192.168.50.10 (VLAN 50) | ADCS, ADDS, DHCP, DNS, MSSQL — kooler.local के लिए डोमेन कंट्रोलर |
| Windows 10 (1 CPU, 2 कोर, 4/60GB) | Windows 10 | PC1 | DHCP (VLAN 40) | डोमेन-जॉइन किया गया वर्कस्टेशन |
| PC-A | VPCS | — | VLAN 50 (.15) | — |
| PC-B | VPCS | — | VLAN 40 (.15) | — |
| PC-C | VPCS | — | VLAN 30 (.1) | — |
| PC-D | VPCS | — | VLAN 30 (.2) | — |
VPCS का उपयोग मुख्य रूप से कनेक्टिविटी परीक्षण के लिए किया जाता है।
डोमेन कंट्रोलर: DC01 (Windows Server 2025, 192.168.50.10), जो ADCS, ADDS, DHCP, DNS और MSSQL को साथ-साथ चलाता है — हमले की सतह के अभ्यास के लिए जानबूझकर अति-प्रावधानित DC (सर्विस अकाउंट एक्सपोज़र, ADCS टेम्पलेट गलत कॉन्फ़िगरेशन, DC पर SQL, आदि)।
| अकाउंट | स्कोप | नोट्स |
|---|---|---|
| Administrator | स्थानीय (DC01) | अंतर्निहित स्थानीय एडमिन |
| Ko0ler | डोमेन उपयोगकर्ता | — |
| user1 | डोमेन उपयोगकर्ता | — |
Windows 10 (PC1) kooler.local से जॉइन है; उस मशीन पर स्थानीय लॉगिन ko0ler भी मौजूद है जो डोमेन अकाउंट से अलग है।
| ज़ोन युग्म | दिशा | अनुमत |
|---|---|---|
| outside → DMZ | इनबाउंड | HTTP(80), HTTPS(443), 8080, 8070, 8060 से Ubuntu (10.10.2.1) तक; ICMP |
| DMZ → outside | आउटबाउंड | HTTP, HTTPS, DNS(53) |
| DMZ → inside | — | अस्वीकृत |
| inside → DMZ | आउटबाउंड | Ubuntu तक पूर्ण IP |
| inside → outside | आउटबाउंड | पूर्ण IP, ASA outside इंटरफ़ेस के माध्यम से PAT |
NAT: inside सबनेट के लिए PAT (192.168.30/40/50.0/24, डायनामिक, ASA outside के माध्यम से) और DMZ होस्ट के लिए स्टैटिक NAT (10.10.2.1 → 10.10.3.3, DMZ_MAPPED)। नोट: VLAN 30/40/50 के बीच इंटर-VLAN ट्रैफ़िक कभी ASA को पार नहीं करता — SW-L3 इसे स्थानीय रूप से रूट करता है, इसलिए फ़ायरवॉल केवल नॉर्थ-साउथ (DMZ/outside) ट्रैफ़िक देखता है।
CHANGELOG.md में ट्रैक किया गया।
लैब क्रेडेंशियल जानबूझकर इस रिपॉज़िटरी में कमिट नहीं किए गए हैं।
| स्कोप | अकाउंट | होस्टनेम |
|---|---|---|
| स्थानीय | kali | ko0ler-VMware-Virtual-Platform (Kali) |
| स्थानीय | ko0ler | Ubuntu |
| स्थानीय | ko0ler | PC1 (Windows 10) |
| स्थानीय | Administrator | DC01 (WindowsServer 2025) |
| डोमेन (kooler.local) | Ko0ler | — |
| डोमेन (kooler.local) | user1 | — |
