


आक्रमण सतह खोज के लिए टर्मिनल UI: DNS रेकॉन, सबडोमेन एन्यूमरेशन, पोर्ट स्कैनिंग, रिवर्स IP, लीक हुए लॉगिन URL, और JavaScript सीक्रेट माइनिंग।
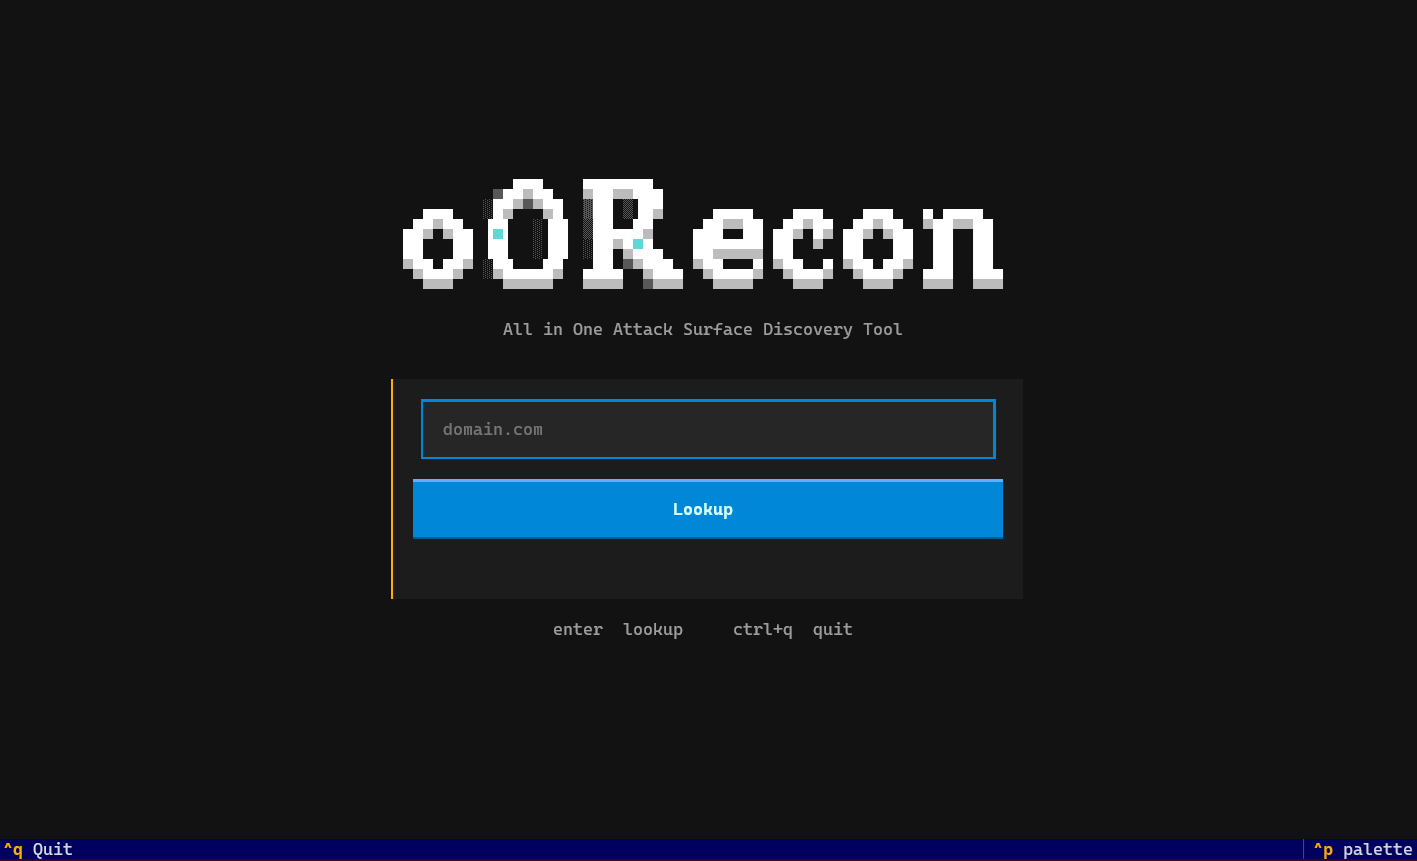
oORecon एक ओपन-सोर्स Python टर्मिनल UI है जो वेब रेकॉनिसेंस और अटैक सरफेस डिस्कवरी के लिए बनाया गया है। यह बग बाउंटी हंटर्स, पेनिट्रेशन टेस्टर्स, और OSINT शोधकर्ताओं को किसी डोमेन को तेज़ी से मैप करने में मदद करता है: DNS रेकॉन, सबडोमेन एन्यूमरेशन, पोर्ट स्कैनिंग, रिवर्स IP लुकअप, लीक्ड लॉगिन URL, साथ ही प्रति-होस्ट साइटमैप, डायरेक्टरी ब्रूट-फोर्स, और JavaScript एंडपॉइंट / सीक्रेट माइनिंग।
अगर आप कई CLIs को चेन करने के बजाय एक ऑल-इन-वन रेकॉन TUI ढूंढ रहे हैं, तो oORecon आपके द्वारा एपेक्स डोमेन दर्ज करने के बाद मुख्य जाँचें एक के बाद एक चलाता है।
यह AI स्लॉप है। हर पंक्ति AI द्वारा जनरेट की गई थी, और इसमें से कुछ भी हाथ से टाइप नहीं किया गया — उसके लिए समय नहीं था। कोड को मशीन आउटपुट मानें और फिर भी इसका उपयोग करें।
oORecon एक Textual-आधारित TUI है जो एक ही डोमेन को एक लाइव रेकॉन डैशबोर्ड में बदल देता है। लुकअप पर यह:
किसी भी लाइव होस्ट को खोलकर कंटेंट डिस्कवरी (साइटमैप, डायरेक्टरी) और JavaScript विश्लेषण (एंडपॉइंट, URL, और निकटवर्ती संदर्भ के साथ संभावित सीक्रेट) जारी रखें।
डोमेन इनपुट स्वचालित रूप से सामान्यीकृत होता है: https://, पाथ, पोर्ट, और अग्रणी www. हटा दिए जाते हैं ताकि आप हमेशा एपेक्स डोमेन से काम करें।
| मॉड्यूल | यह क्या करता है |
|---|---|
| DNS रेकॉन | A, AAAA, NS, MX, SOA और संबंधित DNS रिकॉर्ड रिज़ॉल्व करता है |
| सबडोमेन फाइंडर | सर्टिफिकेट-ट्रांसपेरेंसी नाम + HTTPS अलाइव चेक (Chrome TLS इम्पर्सोनेशन) |
| पोर्ट स्कैनर | लक्ष्य डोमेन के विरुद्ध बड़ा पोर्ट सेट |
| रिवर्स IP लुकअप | DNS A / AAAA से शेयर्ड-होस्ट डिस्कवरी |
| लीक्ड लॉगिन URL | स्टीलर-लॉग शैली के लॉगिन / क्रेडेंशियल URL (रीड-ओनली) |
लुकअप किए गए डोमेन की DNS सतह को एक बोर्ड में दिखाता है ताकि आप आगे स्कैन करने से पहले उजागर IP और मेल/नेम इंफ्रास्ट्रक्चर देख सकें।
एपेक्स के लिए सर्टिफिकेट नाम खींचता है, फिर प्रत्येक होस्ट को HTTPS पर जाँचता है। स्टेटस क्लास (2xx / 3xx / 4xx / 5xx / down) या होस्ट प्रीफिक्स (mixrank.com केवल उन होस्ट्स से मेल खाता है जो उस स्ट्रिंग से शुरू होते हैं) द्वारा फ़िल्टर करें।
आपके द्वारा दर्ज किए गए डोमेन पर एक व्यापक पोर्ट पास चलाता है (हर सबडोमेन पर नहीं) और सेवा / बैनर विवरण के साथ खुले पोर्ट सूचीबद्ध करता है।
केवल एपेक्स DNS A और AAAA पतों को लेता है और संबंधित सर्टिफिकेट होस्टनेम खोजता है, फिर प्रत्येक को स्टेटस और Cloudflare के लिए HTTPS पर जाँचता है। हर सबडोमेन IP तक नहीं फैलता।
डोमेन से जुड़े लीक्ड लॉगिन-संबंधित URL सूचीबद्ध करता है। तालिका रीड-ओनली है (कोई क्लिक-थ्रू नहीं)।
| टूल | यह क्या करता है |
|---|---|
| साइटमैप क्रॉलर | robots.txt + XML साइटमैप (.xml / .xml.gz) |
| डायरेक्टरी ब्रूट-फोर्स | SecLists-शैली वर्डलिस्ट के साथ कंटेंट डिस्कवरी |
| JS माइनर | JavaScript से एंडपॉइंट और URL; मैच + निकटवर्ती संदर्भ के साथ सीक्रेट-जैसी खोजें |
robots और सामान्य पाथ से साइटमैप एंडपॉइंट खोजता है, फिर नेस्टेड साइटमैप इंडेक्स का अनुसरण करता है। केवल पुष्ट XML साइटमैप URL दिखाए जाते हैं।
होस्ट के विरुद्ध सामान्य पाथ ब्रूटफोर्स करता है। एडमिन पैनल, बैकअप, और भूल गए एंडपॉइंट के लिए उपयोगी।
पेज स्क्रिप्ट प्राप्त करता है, URL/एंडपॉइंट निकालता है, और संभावित API कुंजियों और सीक्रेट के लिए स्क्रिप्ट बॉडी स्कैन करता है। script / endpoint / url पंक्तियाँ केवल-सूची हैं; अन्य प्रकार मैच और आसपास के अक्षरों के साथ एक विवरण विंडो खोलते हैं।
pip install -r requirements.txt
python main.py
CLI पर एक डोमेन पास करें:
python main.py example.com
आवश्यक: Python 3.10+
नियंत्रण: Ctrl+Q बाहर निकलें · Esc वापस · Enter होस्ट / सीक्रेट विवरण खोलें · / सबडोमेन फ़िल्टर करें
