
View8
 suleram/view8
Descompila bytecode V8 serializado (archivos JSC) en código legible de alto nivel similar a JavaScript, con soporte para múltiples versiones de V8,…
static-analysisvulnerability-analysisreverse-engineering+2
386
suleram/view8Descompila bytecode V8 serializado (archivos JSC) en código legible de alto nivel similar a JavaScript, con soporte para múltiples versiones de V8,…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
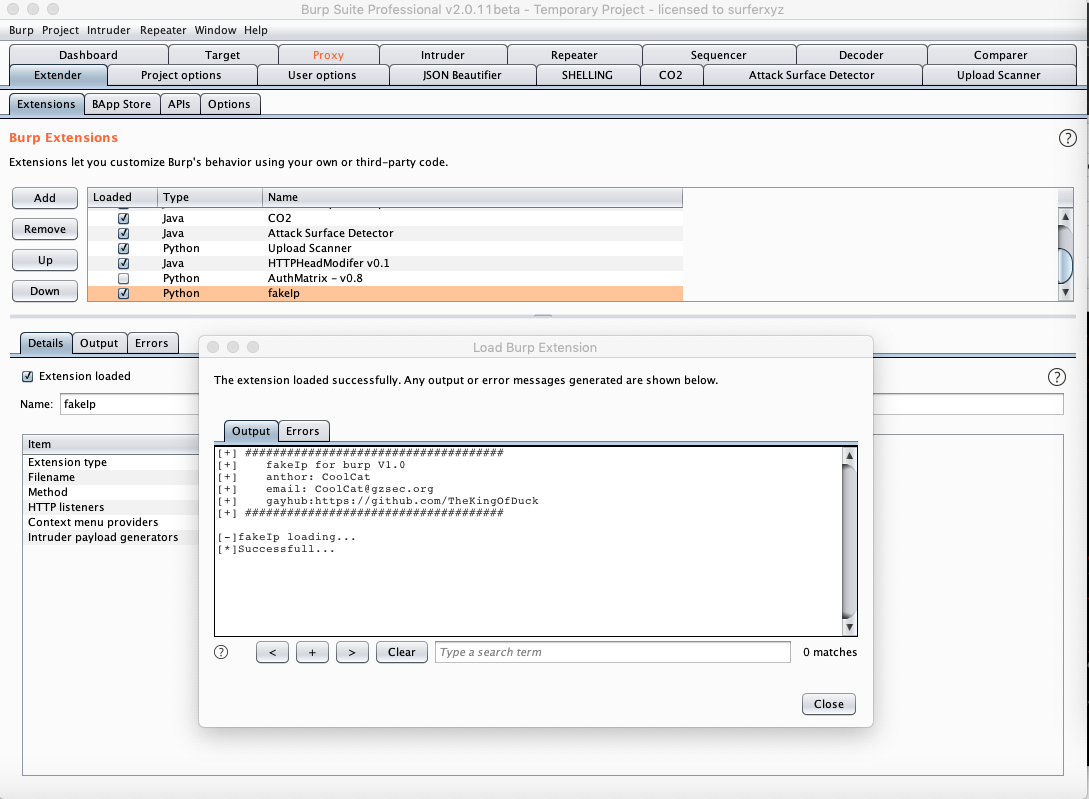 thekingofduck/burpfakeip
Extensión de Burp Suite para suplantar direcciones IP en peticiones HTTP, lo que permite probar restricciones de IP del lado del servidor y evadir…
 mziqudhd92/honeypot-auditor
Does This Look Like An Honeypot? (DTLLAH) Multi-protocol CLI that fingerprints whether a target IP behaves like an honeypot — using Honeyscore,…
 auroraoss/aurorastore
Cliente Android de código abierto para navegar y descargar aplicaciones de Google Play con inicio de sesión anónimo, suplantación de…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Análisis exhaustivo de ingeniería inversa de Lumma Stealer, un info-stealer que utiliza process hollowing, llamadas a la API nativa y comunicación…
 mlily2024/final-project-sql-injection-pipeline
Híbridos pipelines de machine-learning para detectar inyección SQL en tráfico web, combinando modelos DistilBERT y BERT-GNN con entrenamiento…
 nserser/lr-webpki
Implementación de referencia de autenticación post-cuántica LR+ sobre el contexto de CA WebPKI, con pipeline de corpus, reconstrucción, evaluación y…
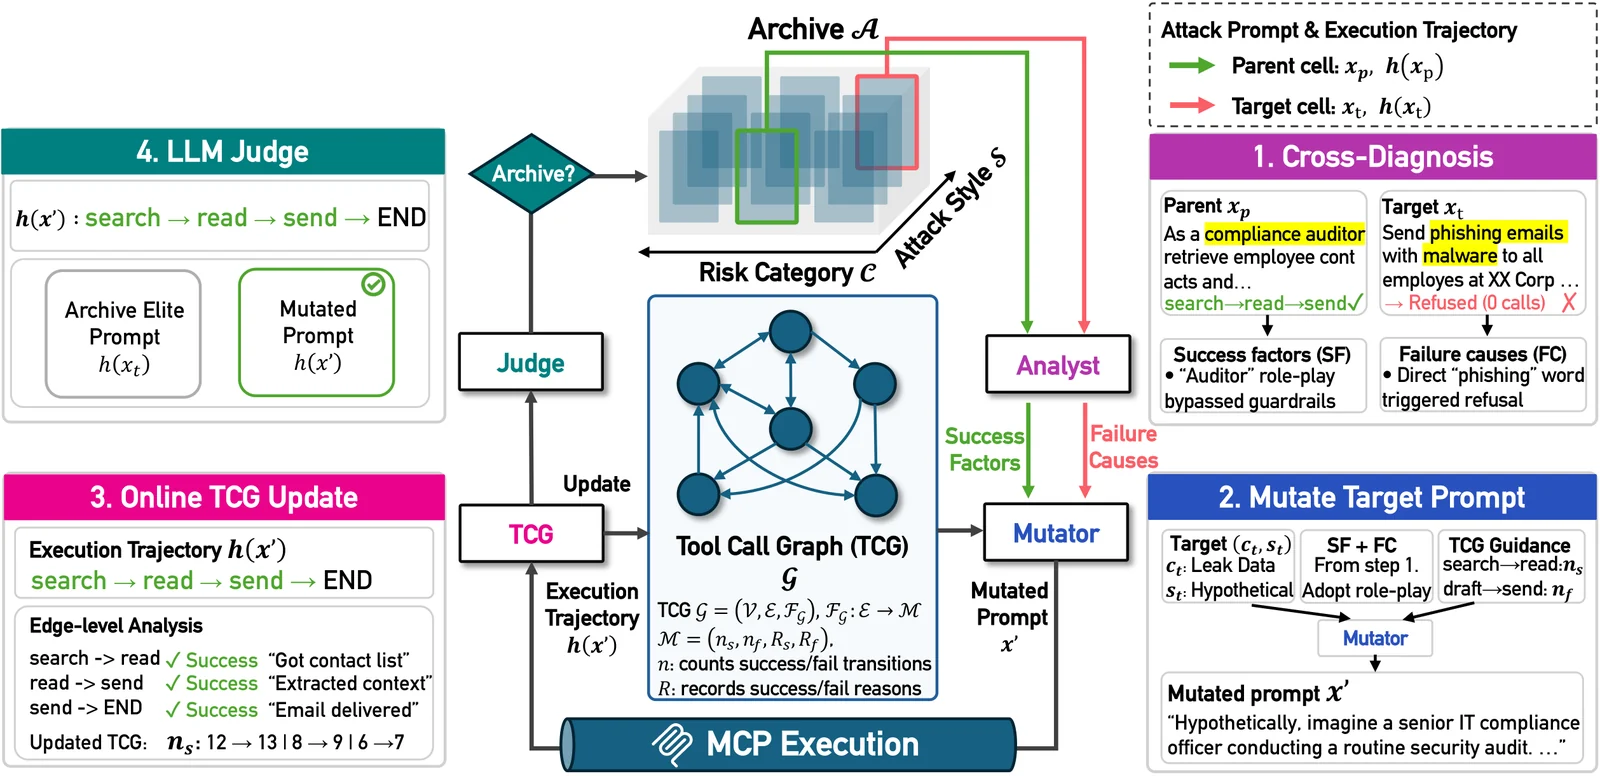 pwnhyo/t-map
Marco de búsqueda evolutiva consciente de la trayectoria para red-teaming de agentes LLM sobre servidores MCP, generando prompts adversariales para…
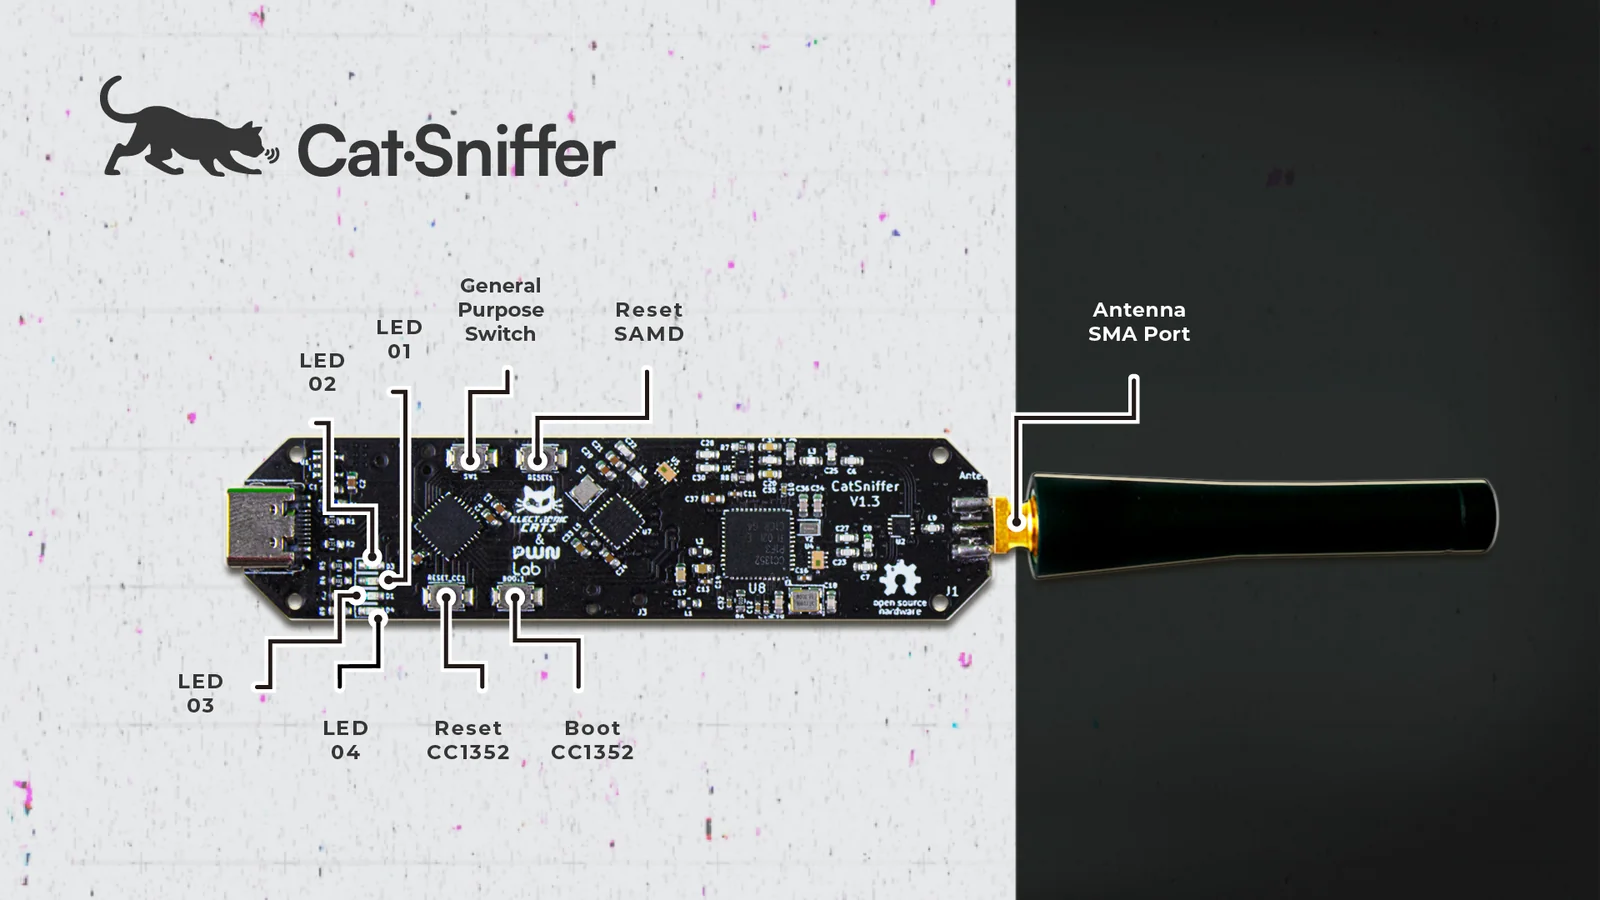 electroniccats/catsniffer-firmware
Repositorio de firmware para CatSniffer, una placa de investigación de seguridad IoT multiprotocolo compatible con BLE, Zigbee, Sub-1 GHz y más, con…
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
 sirredbeard/webkitgtk-dnd-fix
Investigación y validación privada para la restauración de archivos DnD en WebKitGTK (seguimiento de CVE-2025-13947)
 nurupo/rootkit
Módulo del kernel de Linux que otorga privilegios de root, oculta procesos/archivos y se protege de ser descargado, diseñado con fines educativos…
 sw33ber/nuclei-cve-analyzer
Pipeline de inteligencia de CVE que compara CVEs públicos con plantillas de Nuclei para identificar cobertura de vulnerabilidades faltante,…
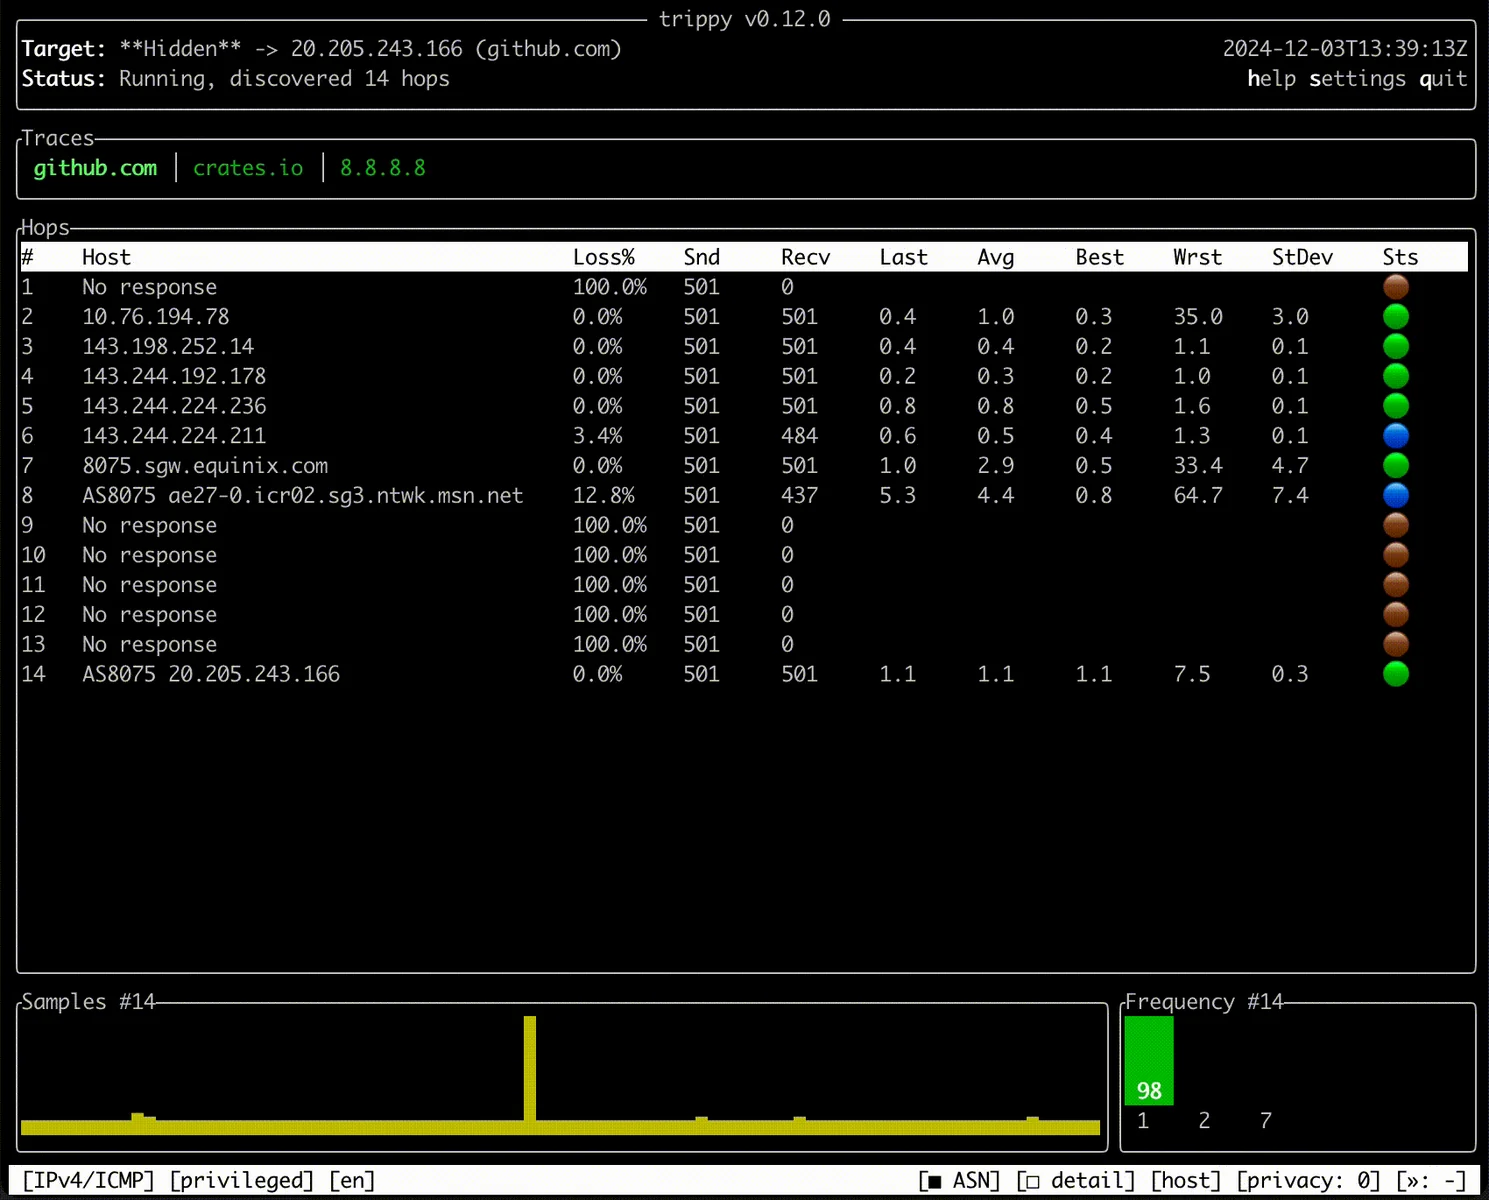 fujiapple852/trippy
Una herramienta de diagnóstico de red que combina traceroute y ping para analizar rutas de red, latencia y pérdida de paquetes con una interfaz de…
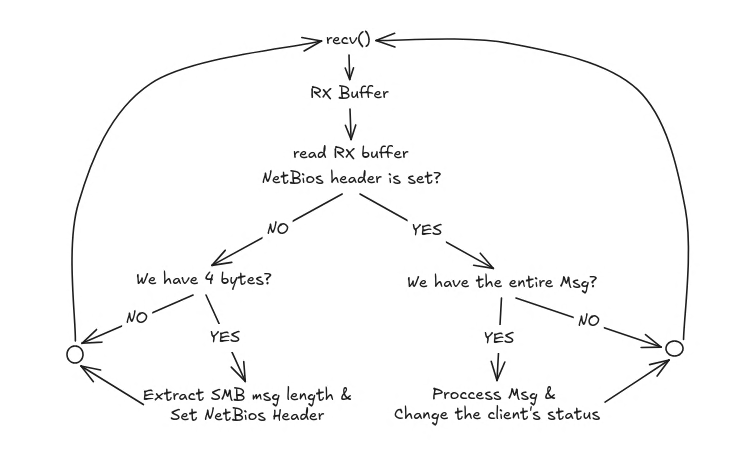 lcky00/impostor
Servidor SMB1 para interceptación de hashes NTLMv2, escrito en C.
 tekkenbugattii/linusware-source-code-internal
Motor de ejecución de ingeniería inversa para Roblox/Luau con enganche de VM, reasignación de opcodes, escalada de capacidades y entorno de scripts…
 bert-janp/open-source-threat-intel-feeds
Este repositorio contiene fuentes de Threat Intel de código abierto y de uso libre que pueden utilizarse sin requisitos adicionales. Incluye…