
xsshunter-express
 mandatoryprogrammer/xsshunter-express
Una versión fácil de configurar de XSS Hunter. Se configura en cinco minutos y no requiere mantenimiento.
reconnaissancevulnerability-analysisexploitation+3
2.5k
mandatoryprogrammer/xsshunter-expressUna versión fácil de configurar de XSS Hunter. Se configura en cinco minutos y no requiere mantenimiento.
 davidsonrafaelk/evillimiter
Herramienta que monitorea, analiza y limita el ancho de banda de los dispositivos en la red local sin acceso administrativo.
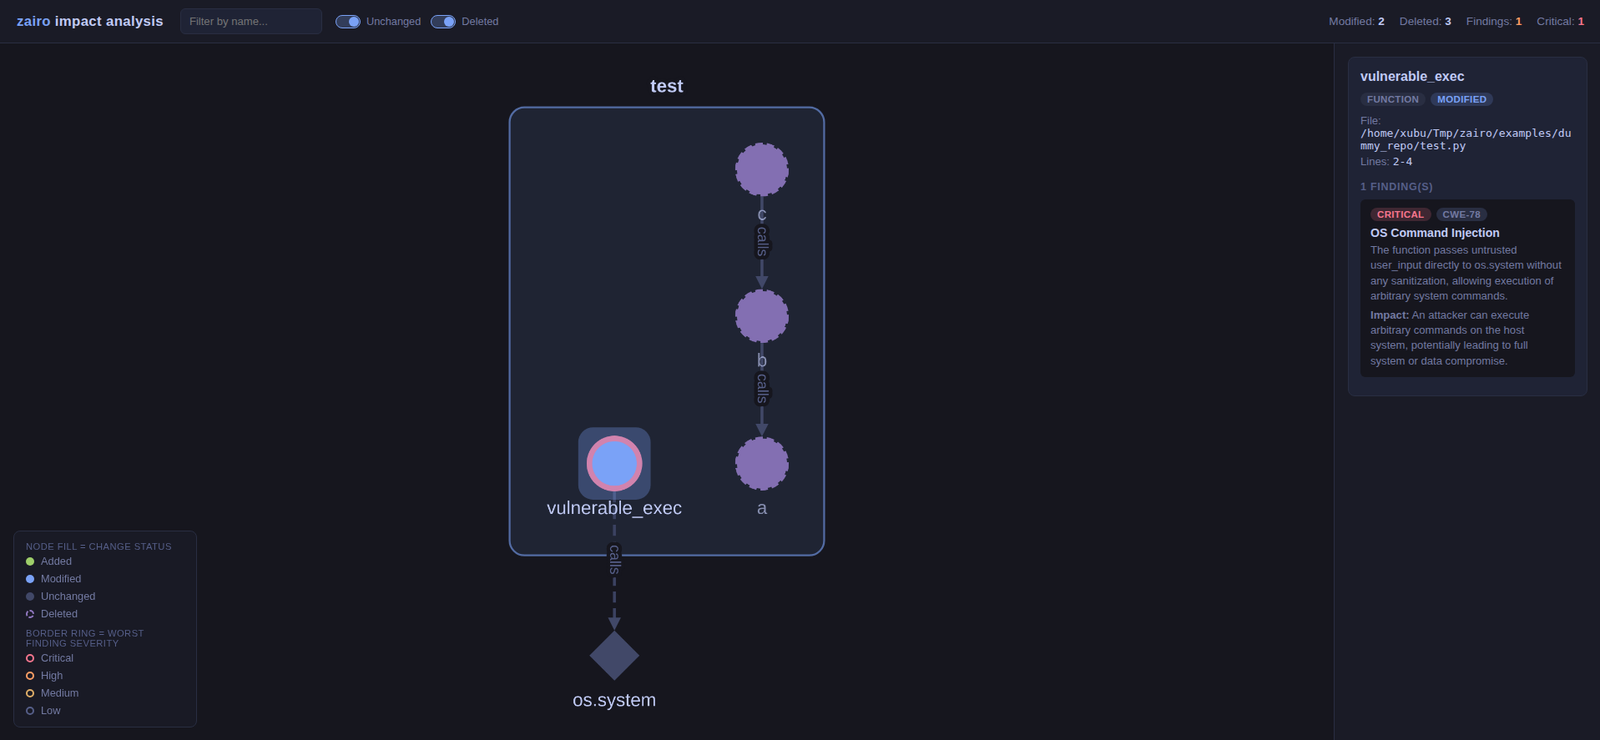 iamavu/zairo
Escanea diffs de código con contexto para construir un grafo de impacto y utiliza LLMs para encontrar vulnerabilidades, con soporte para escaneos…
 fknmega/aether
Agente de investigación de seguridad y OSINT impulsado por IA que construye un grafo de conocimiento en vivo a partir de datos públicos, con…
 0xax/linux-insides
Un libro en progreso sobre el kernel de Linux y su interior.
 sohanbhowmik/cyberthreat_dbsproject
Dataset de inteligencia de amenazas estructurado para el seguimiento de vulnerabilidades CVE con puntuaciones CVSS, estado KEV y fechas de…
 gdbinit/efiswissknife
Plugin de IDA para mejorar la ingeniería inversa de binarios (U)EFI con análisis por lotes, base de datos de GUID y estadísticas de uso de servicios…
 p-state/ida-efitools2
Plugin de IDA para ampliar las capacidades de ingeniería inversa de UEFI
 snare/ida-efiutils
Algunos scripts para IDA Pro que ayudan con la ingeniería inversa de binarios EFI
 kismetwireless/kismet-docs
Repositorio de documentación para Kismet, un detector de redes inalámbricas, sniffer y sistema de detección de intrusiones. Incluye guías,…
 gmh5225/cs-memoryevasion
Un cargador de evasión de memoria para Cobalt Strike dirigido a redteamers
 gmh5225/csrfbrute
Herramienta de fuerza bruta de inicio de sesión CSRF diseñada específicamente para operaciones de red team, con actualización dinámica de tokens…
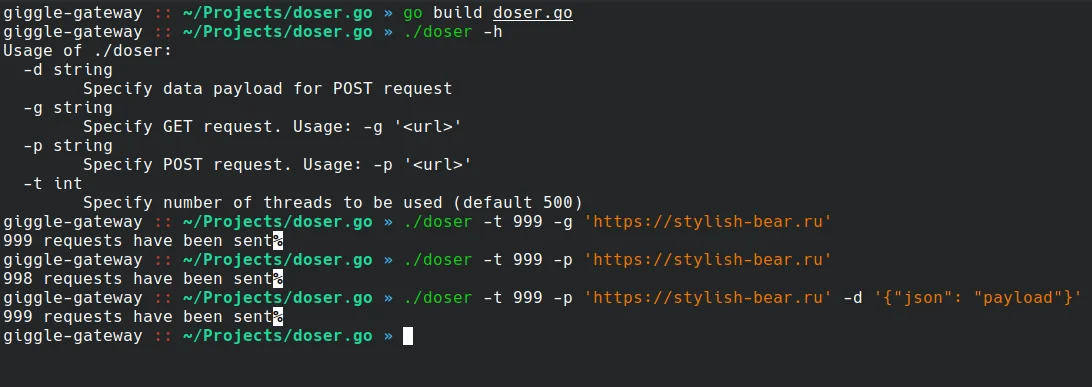 quitten/doser.go
Herramienta DoS para peticiones HTTP (inspirada en hulk pero con más funcionalidades)
 fox-it/citrix-netscaler-triage
Herramienta de triaje forense para dispositivos Citrix NetScaler, que incluye un escáner de IOC basado en Dissect para webshells, timestomping y…
 dannydoodlesstory/evm-audit-helpers
Colección de fragmentos de Solidity y scripts de Foundry para auditorías de seguridad de contratos inteligentes
 disqualifier/psa-2026-00043-recovery
Notas de recuperación para el ID de aviso de proxmox: PSA-2026-00043-1 (CVE-2023-54391)
 xcoy0te/cve-2026-83548-checker
Detector no intrusivo para la exposición de SonicWall SMA 1000 a CVE-2026-83548/-83549 (verificación de versión/estado de parche; sin explotación)
 mouteee/autonomous-offensive-llm-handbook
Un arnés determinista y manual para agentes ofensivos autónomos basados en LLM, que impone autorización, alcance y compuertas de evidencia para…