
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Open-Source-Threat-Intel-Feeds — Este repositorio contiene fuentes de Threat Intel de código abierto y de uso libre que pueden utilizarse sin requisitos adicionales. Incluye múltiples tipos, como IP, URL, CVE y Hash. | Kitploit
Herramientas/GitHubGitHub/bert-janp/open-source-threat-intel-feeds
Gestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Feeds y Agregadores de AmenazasSeguridad de RedesInteligencia de AmenazasDetección de Intrusiones
GitHubbert-janp/open-source-threat-intel-feeds

Open-Source-Threat-Intel-Feeds

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →

Este repositorio contiene fuentes de Threat Intel de código abierto y de uso libre que pueden utilizarse sin requisitos adicionales. Incluye múltiples tipos, como IP, URL, CVE y Hash.

Ver Repositorio
956101115hace 4 díasRevisado por Kitploit
Compartir

Fuentes Gratuitas de Threat Intel/IOC Tweet

Este repositorio contiene fuentes de Threat Intel de código abierto y de uso gratuito que pueden utilizarse sin requisitos adicionales. El CSV ThreatIntelFeeds está almacenado de forma estructurada según el Proveedor, la Descripción, la Categoría y la URL. Los proveedores que ofrecen ThreatIntelFeeds se describen a continuación. Las siguientes categorías de fuentes están disponibles:

  • SSL
  • IP
  • DNS
  • URL
  • MD5
  • SHA1
  • SHA256
  • CVEID
  • JA3
  • NamePipes

El contenido se ofrece tal cual. Al utilizar el contenido en un entorno empresarial, las condiciones deben investigarse antes de usarlo; es posible que parte del contenido no pueda utilizarse libremente bajo ciertas condiciones. Es tu propia responsabilidad investigar si ese es el caso o no.

CategoríaCantidad
DNS17
IP78
MD512
SHA15
SHA2568
SSL1
URL23
CVEID4
RANSOMWARELEAK1
JA31
NamePipe1

Combina Threat Intel en tu EDR y SIEM

Las fuentes disponibles en este repositorio pueden utilizarse para realizar threat hunting en tu solución EDR o SIEM para buscar actividad maliciosa. Para Defender For Endpoint y Sentinel, ya se han escrito algunas reglas de hunting KQL para implementarlas en tu EDR o SIEM. Ver: KQL Hunting Queries

KQL

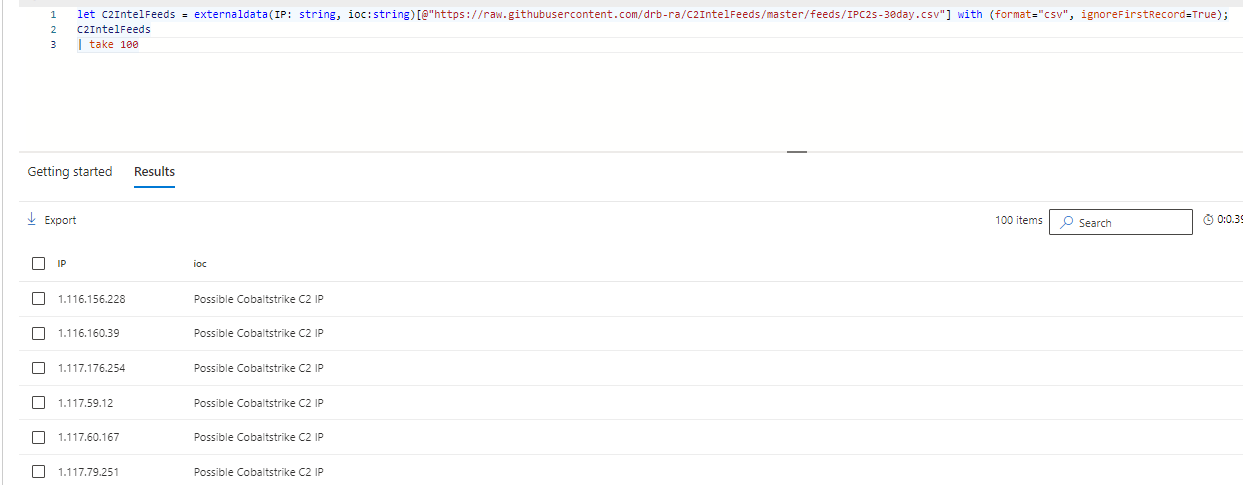
Puedes implementar fácilmente las fuentes de código abierto en KQL para M365D Advanced Hunting o Sentinel. Esto se hace mediante el operador externaldata. Este operador puede tomar un enlace externo como entrada y analizar el resultado en una tabla de datos que puede usarse para unir o filtrar según tus otras tablas. A continuación se muestra un ejemplo y el resultado es una tabla como cualquier otra.

let C2IntelFeeds = externaldata(IP: string, ioc:string)[@"https://raw.githubusercontent.com/drb-ra/C2IntelFeeds/master/feeds/IPC2s-30day.csv"] with (format="csv", ignoreFirstRecord=True);
C2IntelFeeds
| take 100
alt text

La documentación explica los diferentes parámetros que se utilizan, como si deseas ignorar la primera fila o no.

Combinando tráfico de red EDR y fuentes IOC

A continuación se muestra el resultado de combinar el tráfico de red EDR y la fuente IOC. Esta detección puede ayudarte a identificar dispositivos que se conectan a IPs que alojan servidores de comando y control.

let C2IntelFeeds = externaldata(IP: string, ioc:string)[@"https://raw.githubusercontent.com/drb-ra/C2IntelFeeds/master/feeds/IPC2s-30day.csv"] with (format="csv", ignoreFirstRecord=True);
let IPList = C2IntelFeeds
| project IP;
DeviceNetworkEvents
| where RemoteIP in (IPList)
| join kind=inner C2IntelFeeds on $left.RemoteIP == $right.IP
| extend GeoIPInfo = geo_info_from_ip_address(RemoteIP)
| extend country = tostring(parse_json(GeoIPInfo).country), state = tostring(parse_json(GeoIPInfo).state), city = tostring(parse_json(GeoIPInfo).city), latitude = tostring(parse_json(GeoIPInfo).latitude), longitude = tostring(parse_json(GeoIPInfo).longitude)
| project Timestamp, DeviceName, RemoteIP, RemotePort, RemoteUrl, ioc

Contribuciones

Las contribuciones son muy apreciadas para hacer que esta lista de fuentes gratuitas de Threat Intel/IOC sea lo más grande y actualizada posible. Puedes contribuir creando una pull request. Este PR debe contener el siguiente contenido:

  1. Añade el enlace a la fuente en el archivo README.md. Si aún no existe una sección en la que encaje la fuente, crea una nueva sección.
  2. Añade los detalles al archivo ThreatIntelFeeds.csv; el formato utilizado se muestra a continuación. La Categoría se refiere a las categorías de fuentes mostradas anteriormente.
    Vendor;Description;Category;Url
    
  3. La fuente debe ser gratuita y utilizable sin necesidad de cuenta ni token de API.
  4. Utiliza el script Validator.py para validar el contenido del archivo CSV. Esto puede hacerse ejecutándolo en el directorio script.
  5. Actualiza la tabla de Estadísticas de Fuentes IOC ejecutando GenerateTableStatistics.py, que guardará la tabla markdown en el archivo StatisticsTable.md. Esta tabla puede pegarse arriba.

Abuse.ch

  • https://sslbl.abuse.ch/blacklist/sslblacklist.csv
  • https://sslbl.abuse.ch/blacklist/sslipblacklist.csv
  • https://sslbl.abuse.ch/blacklist/sslipblacklist.txt
  • https://sslbl.abuse.ch/blacklist/sslipblacklist_aggressive.csv
  • https://sslbl.abuse.ch/blacklist/sslipblacklist_aggressive.txt
  • https://threatfox.abuse.ch/downloads/hostfile/
  • https://feodotracker.abuse.ch/downloads/ipblocklist.txt
  • https://feodotracker.abuse.ch/blocklist/
  • https://bazaar.abuse.ch/export/txt/md5/recent/
  • https://threatfox.abuse.ch/export/csv/md5/recent/
  • https://bazaar.abuse.ch/export/txt/sha1/recent/
  • https://bazaar.abuse.ch/export/txt/sha256/recent/
  • https://threatfox.abuse.ch/export/csv/sha256/recent/
  • https://urlhaus.abuse.ch/downloads/csv_recent/
  • https://sslbl.abuse.ch/blacklist/ja3_fingerprints.csv

Términos de Servicio: https://sslbl.abuse.ch/blacklist/, https://feodotracker.abuse.ch/blocklist/

Blocklist.de

  • https://lists.blocklist.de/lists/all.txt
  • https://lists.blocklist.de/lists/ssh.txt
  • https://lists.blocklist.de/lists/mail.txt
  • https://lists.blocklist.de/lists/apache.txt
  • https://lists.blocklist.de/lists/imap.txt
  • https://lists.blocklist.de/lists/bots.txt
  • https://lists.blocklist.de/lists/bruteforcelogin.txt
  • https://lists.blocklist.de/lists/strongips.txt
  • https://lists.blocklist.de/lists/ftp.txt

Términos de Servicio: https://www.blocklist.de/en/index.html

IPSum

  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/1.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/2.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/3.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/4.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/5.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/6.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/7.txt
  • https://raw.githubusercontent.com/stamparm/ipsum/master/levels/8.txt

C2IntelFeeds

  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/IPC2s-30day.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/domainC2s-30day-filter-abused.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/domainC2swithURL-30day-filter-abused.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/domainC2swithURL-filter-abused.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/domainC2swithURLwithIP-30day-filter-abused.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/domainC2s.csv
  • https://github.com/drb-ra/C2IntelFeeds/blob/master/feeds/unverified/IPC2s.csv
Descargar herramienta