
Análisis exhaustivo de ingeniería inversa de Lumma Stealer, un info-stealer que utiliza process hollowing, llamadas a la API nativa y comunicación con C2. Incluye extracción de payload, secuestro del portapapeles, keylogging e identificación de dominios C2.

El análisis de memoria con Process Hacker del dropper setup.exe revela que Lumma Stealer apunta a configuraciones de privacidad, instala controladores y gestiona memoria.
Privacy Camera – Intenta acceder o deshabilitar la configuración de privacidad de la cámara.Privacy Microphone – Intenta acceder o deshabilitar la configuración de privacidad del micrófono.PreinstallDriver – Indica la instalación de controladores para persistencia o evasión.MapMemoryB0000 – Operación de mapeo de memoria (probablemente para inyección).PreinstallDriver sugiere acceso a nivel de kernel.MapMemoryB0000 indica manipulación de memoria para inyección.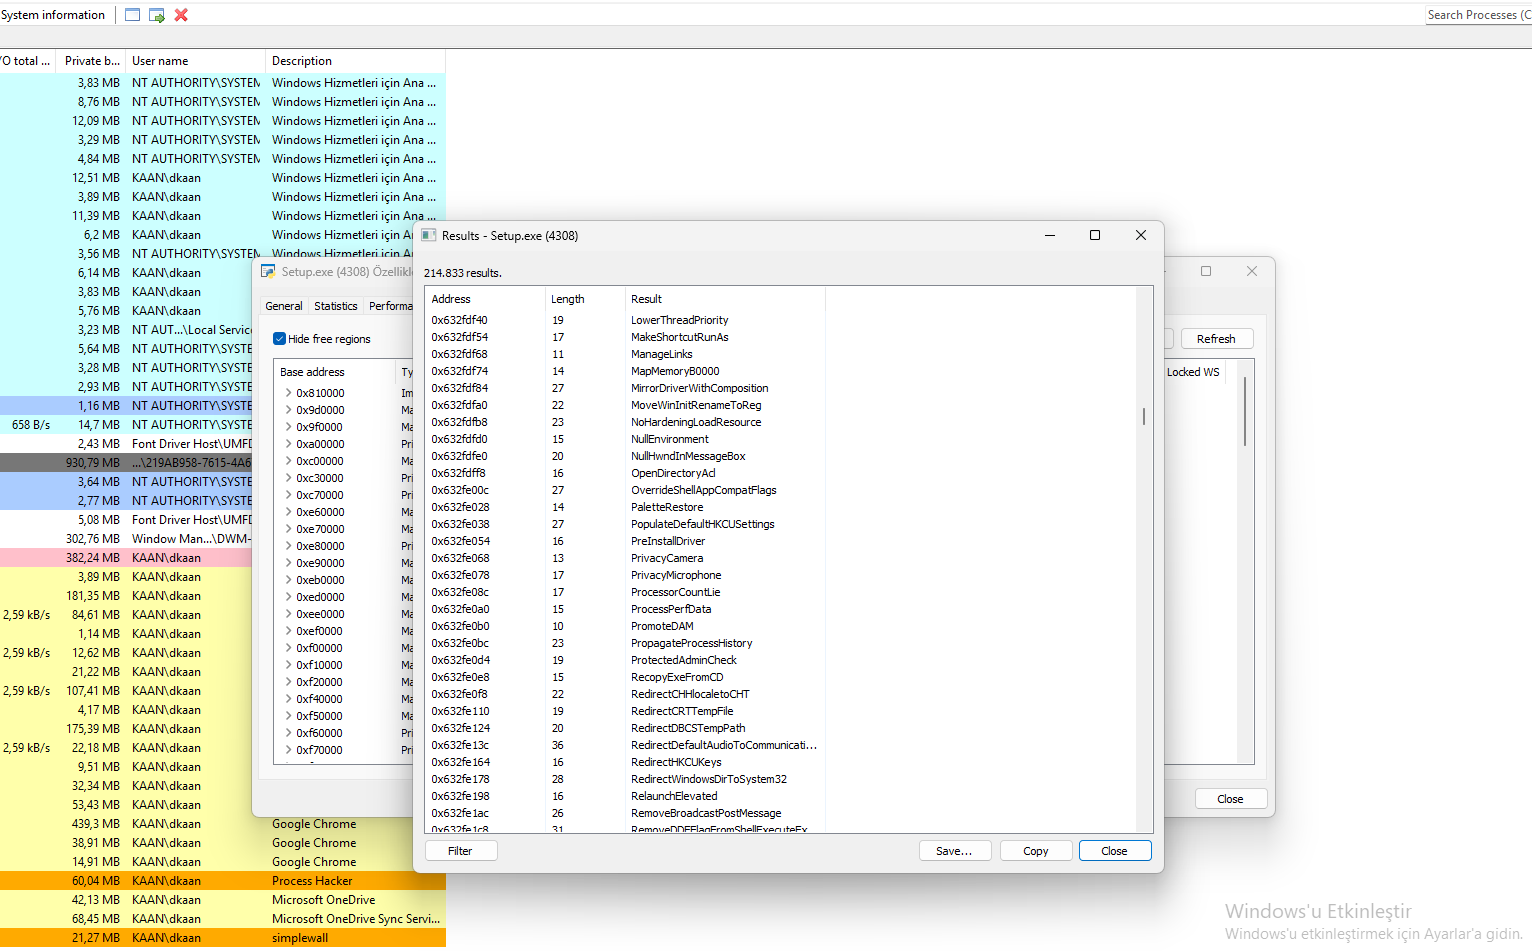 Vista de Process Hacker que muestra las cadenas de setup.exe con
Privacy Camera, Privacy Microphone, PreinstallDriver y MapMemoryB0000.
El análisis de memoria con Process Hacker del dropper setup.exe revela una lista de dominios que probablemente se utilizan para la comunicación C2.
zhtytomyr.ua – Posible dominio C2.pvt.k12.ma.us – Posible dominio C2.adobeaemcloud.com – Dominio de apariencia legítima (abusado para C2).adobeaemcloud.net – Dominio de apariencia legítima (abusado para C2).us-east-1.amazonaws.com – Dominio de AWS (abusado para alojamiento).elasticbeanstalk.com – AWS Elastic Beanstalk (abusado para alojamiento).alwaysdata.net – Proveedor de alojamiento (abusado para C2).altervista.org – Proveedor de alojamiento (abusado para C2).amazonaws.com y elasticbeanstalk.com se utilizan para evadir la detección.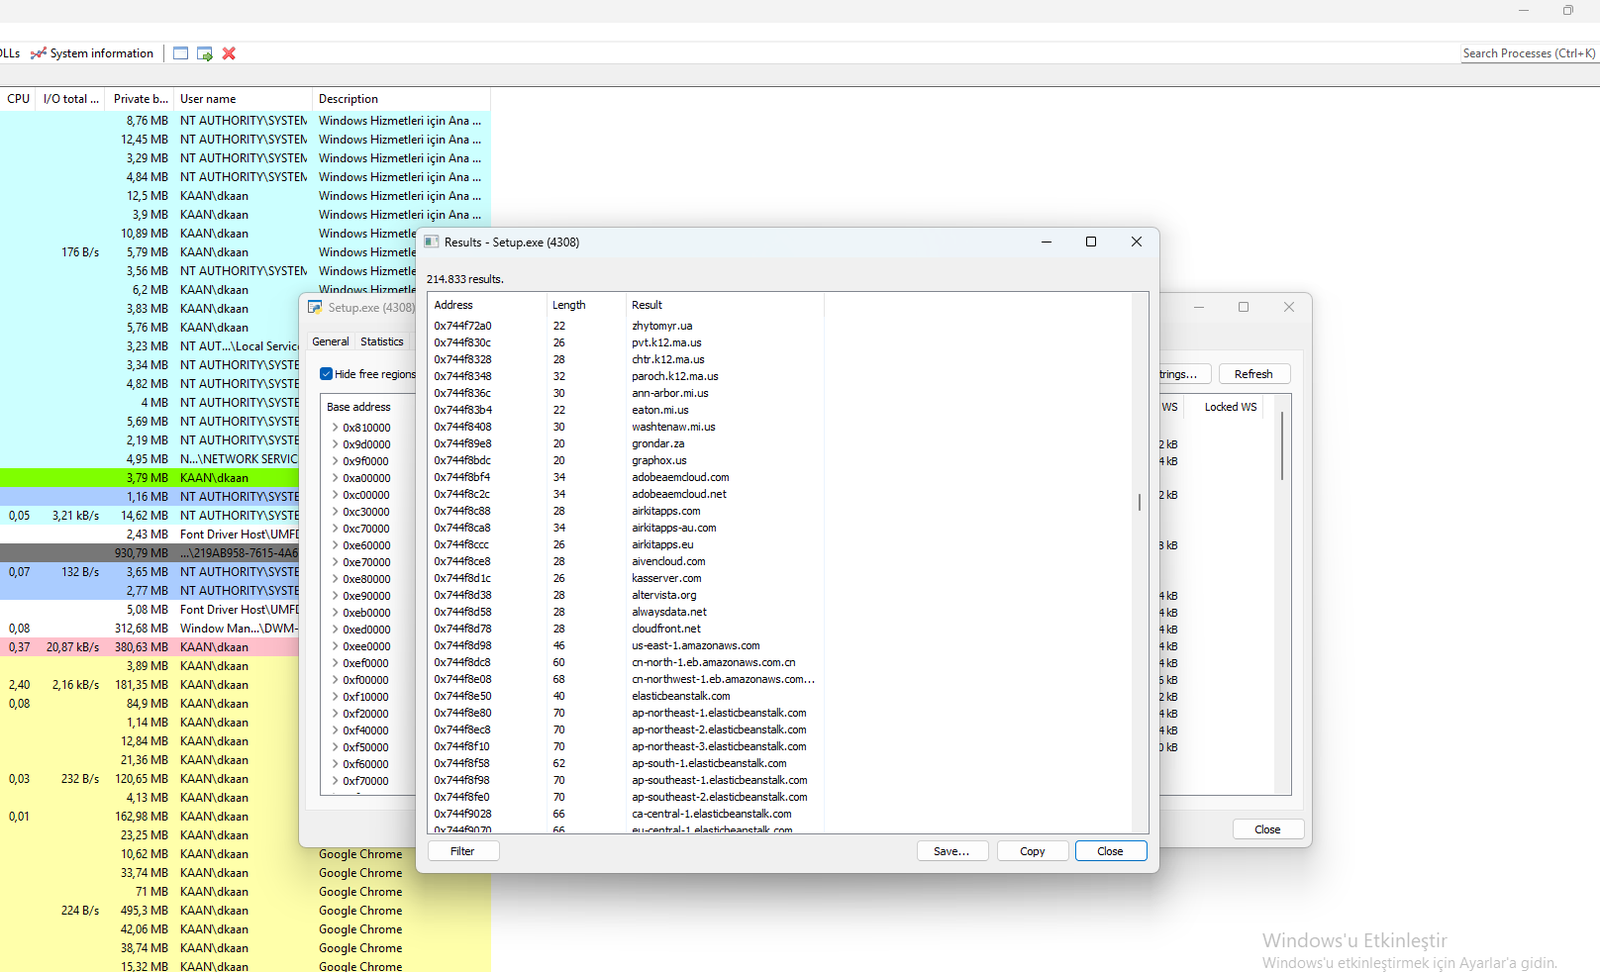 Vista de Process Hacker que muestra las cadenas de setup.exe con dominios similares a C2.
El análisis con Binary Ninja del archivo .bin extraído de las cadenas relacionadas con ALPC en dllhost.exe revela una posible dirección C2: Vagrancy.virus.cc.
Vagrancy.virus.cc – Posible servidor C2..bin de dllhost.exe (cadenas ALPC).NtConnectPort (comunicación entre procesos).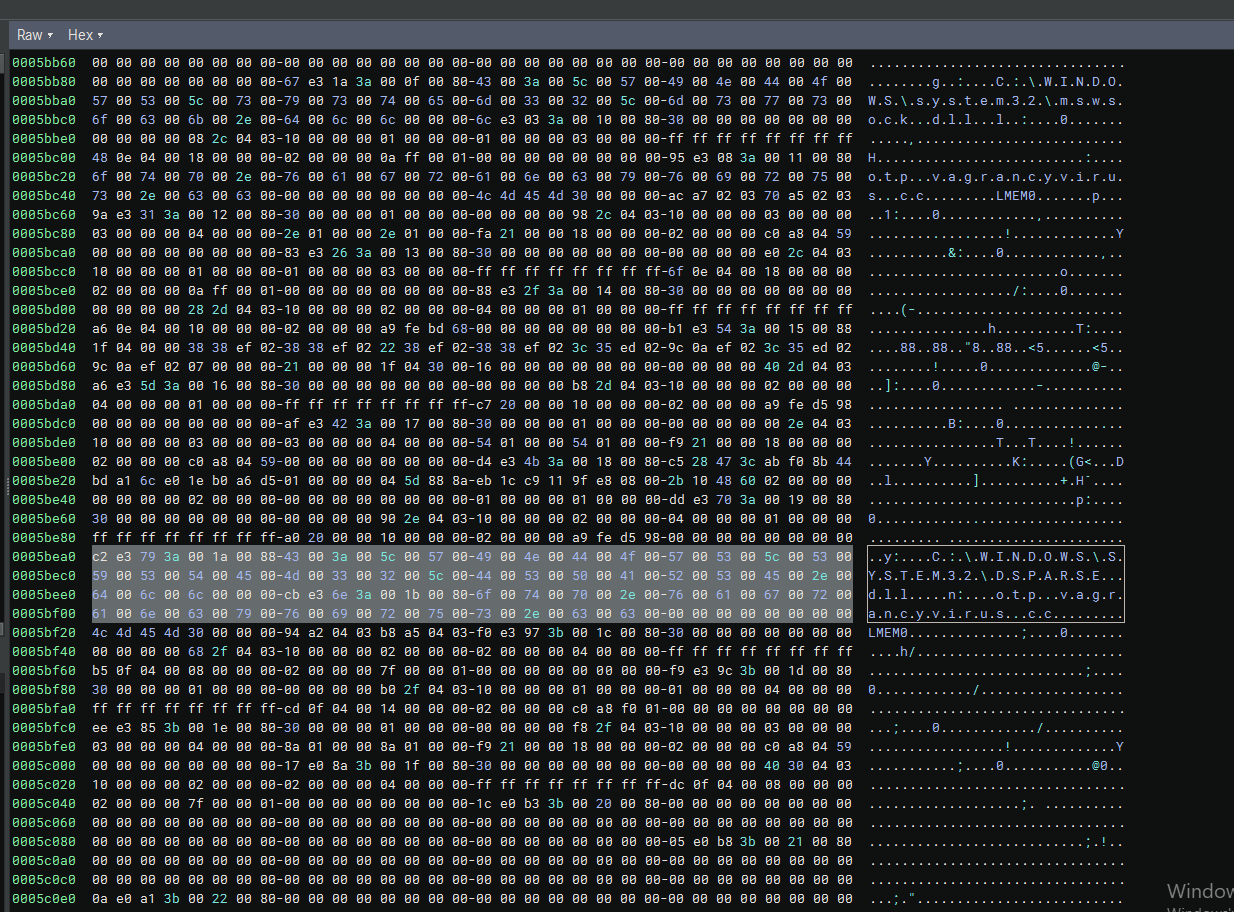 Vista de Binary Ninja que muestra
Vagrancy.virus.cc extraído de los datos .bin relacionados con ALPC.
El análisis de memoria con Process Hacker del proceso inyectado dllhost.exe revela que Lumma Stealer utiliza técnicas de Process Hollowing con llamadas a API nativas.
NtCreateThreadEx – Crea un hilo en un proceso remoto (inyección).NtWriteVirtualMemory – Escribe datos en la memoria de otro proceso.NtTerminateProcess – Termina procesos (por ejemplo, herramientas de seguridad).NtShutdownSystem – Apaga o reinicia el sistema.NtSetInformationProcess – Modifica la información del proceso (evasión).NtAdjustPrivilegesToken – Ajusta los privilegios del token (escalada).NtSystemDebugControl – Realiza operaciones de depuración del sistema.SetClipboardData – Manipula los datos del portapapeles.dllhost.exe.NtAdjustPrivilegesToken permite un mayor acceso.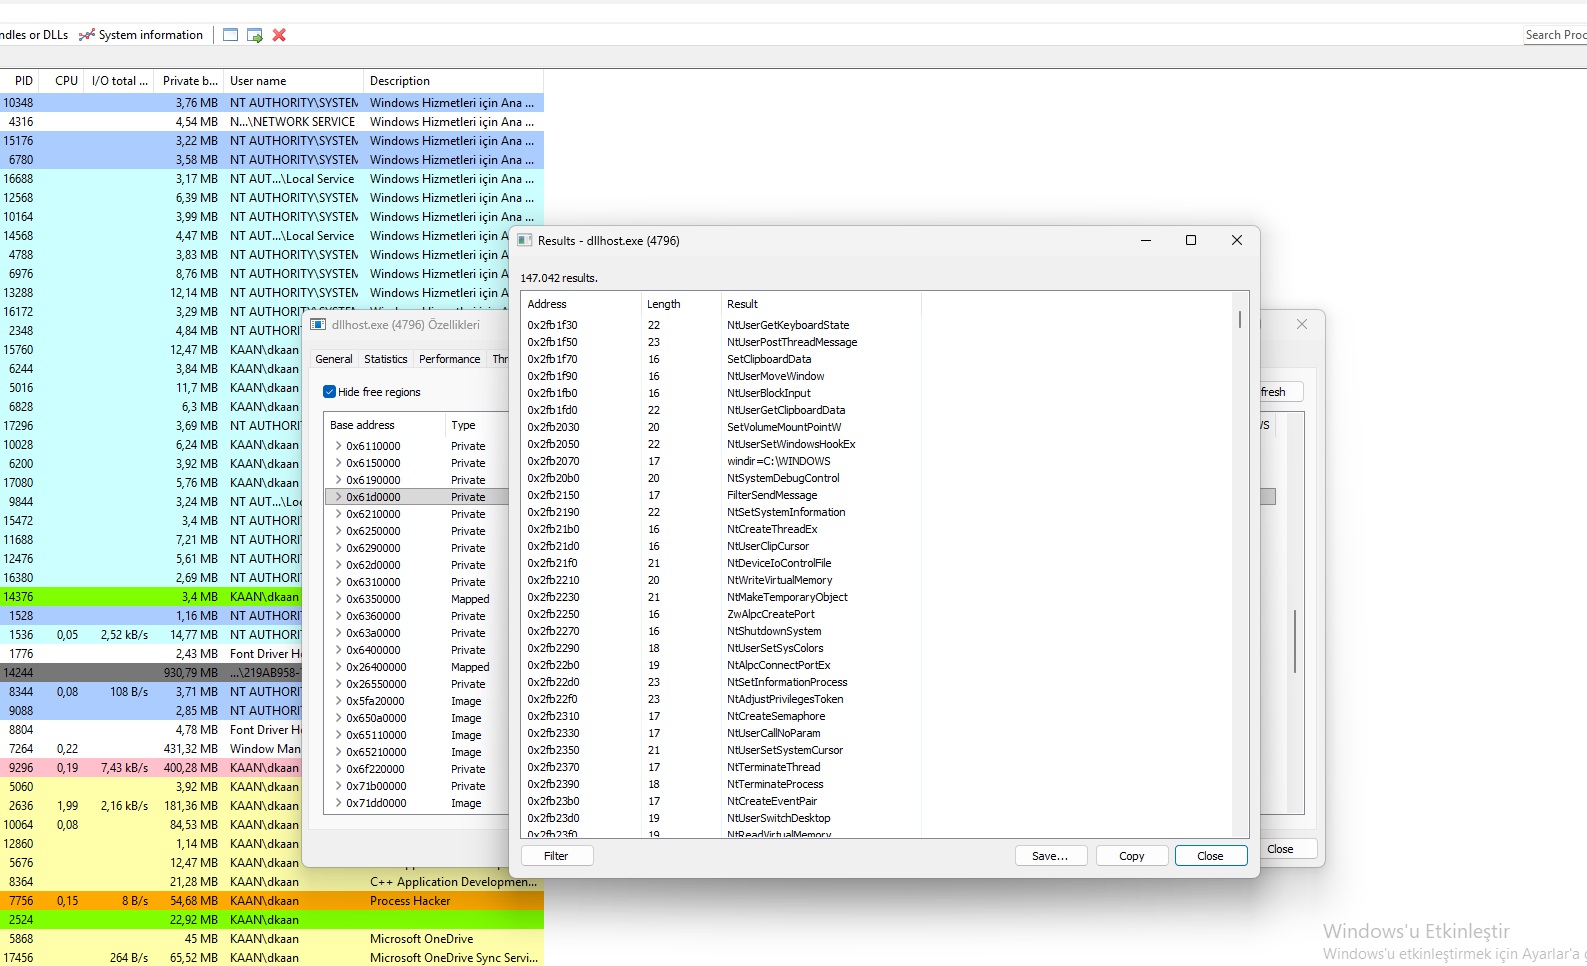 Vista de Process Hacker que muestra las cadenas de dllhost.exe con API nativas (NtCreateThreadEx, NtWriteVirtualMemory, etc.).
El análisis con Binary Ninja del archivo .bin extraído de dllhost.exe revela que Lumma Stealer tiene capacidades de secuestro del portapapeles y keylogging.
SetClipboardData – Escribe datos en el portapapeles (secuestro).NtUserGetClipboardData – Lee datos del portapapeles.NtUserGetKeyState – Obtiene el estado del teclado (keylogging).NtUserGetAsyncKeyState – Obtiene el estado asíncrono de las teclas (keylogging).NtUserPostThreadMessage – Publica mensajes de hilo (comunicación).NtUserBlockInput – Bloquea la entrada del usuario (evasión).NtUserSetWindowsHookEx – Establece hooks de Windows (keylogging).NtUserMoveWindow – Mueve ventanas (manipulación de la interfaz).NtUserBlockInput puede congelar la entrada del usuario.NtUserSetWindowsHookEx puede establecer hooks globales.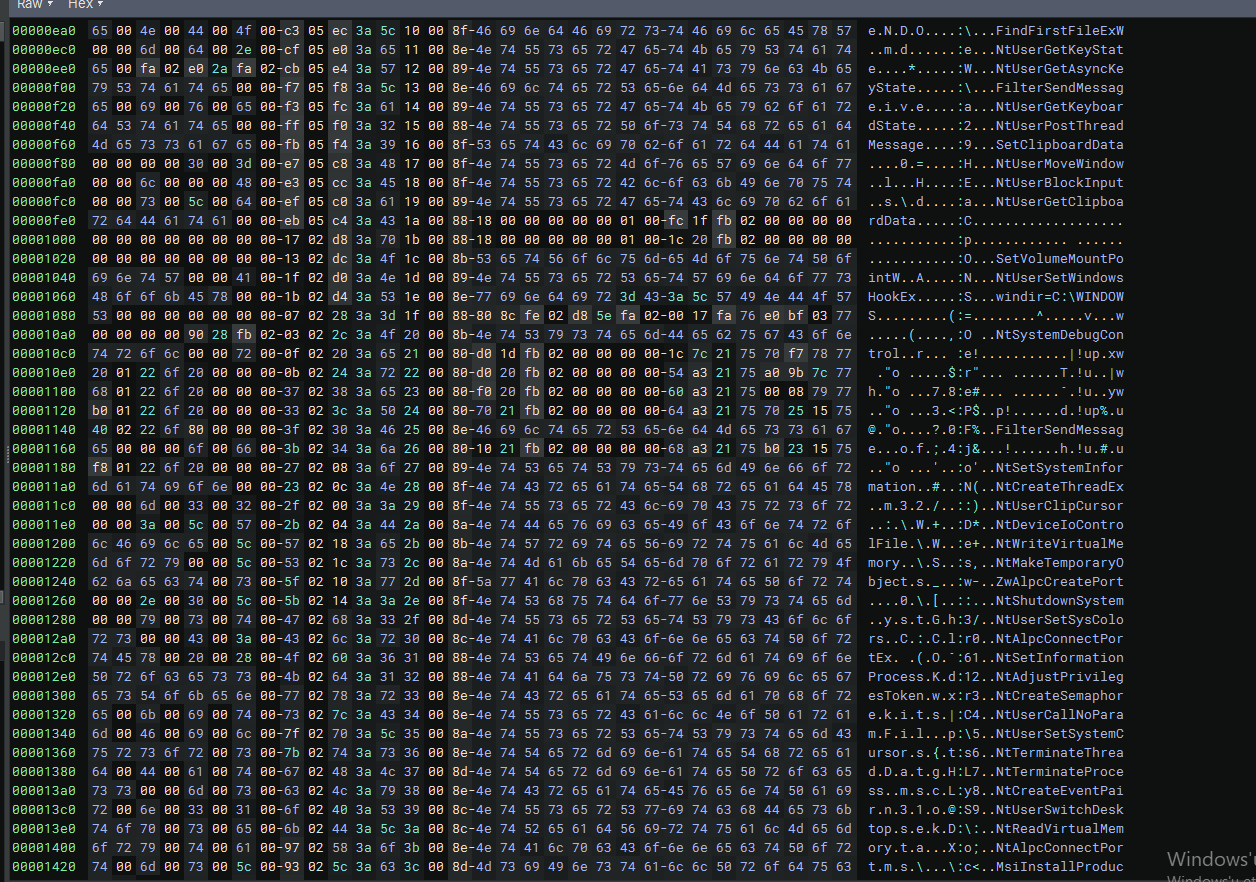 Vista de Binary Ninja que muestra
SetClipboardData, NtUserGetClipboardData y funciones de keylogging.
El análisis de memoria con Process Hacker del proceso inyectado dllhost.exe revela que Lumma Stealer utiliza ALPC, gestión de secciones y carga de controladores para comunicación y persistencia.

