 devzero-security/redstackpro
Compón infraestructura de red team y rangos de Active Directory sobre un lienzo, y luego compila a un directorio de trabajo completo de Terraform y Ansible que ejecutas tú mismo. Valida TTPs y herramientas a nivel de operaciones de producción. GCP, AWS y Azure.



Un lienzo visual para infraestructura de red team y cyber ranges. Compón una topología, exporta un directorio de trabajo completo y ejecutable de Terraform y Ansible, y despliégalo desde tu propia máquina. redStackPRO nunca almacena tus credenciales de nube.
redStackPRO es un rango de validación para TTPs y herramientas a nivel de operaciones en producción, no un producto de formación ni de CTF.
[!IMPORTANT] redStackPRO está en prerelease (beta). Las funcionalidades siguen cambiando antes de la 1.0. GCP, AWS y Azure están probados de extremo a extremo; Proxmox y ESXi están en la hoja de ruta. Espera asperezas, y fija una versión publicada si necesitas estabilidad.
¿Te topaste con una aspereza o tienes comentarios? Abre un issue en Issues. Si fue un despliegue, adjunta el
logs/deploy-*.logdepurado que escribió la ejecución (registra versiones, proveedor y dónde se detuvo, con los secretos eliminados) para que pueda analizarse rápido. Tus informes dan forma a la versión.
redStackPRO pone la infraestructura de ataque y los rangos objetivo en el mismo lienzo. Los dos
modos del lienzo son Offense (infraestructura de ataque) y Defense (rangos AD defensivos); la
exportación nombra su traspaso OFFENSE-BRIEFING.md o DEFENSE-BRIEFING.md según corresponda.
C2 de horizonte dividido, infraestructura de ataque: dos puertas de entrada que no comparten un destino, Apache delante de Sliver y Nginx delante de Mythic y Adaptix, cada redirector en su propia red emparejada, con los teamservers, el colector y los operadores detrás de un jumpbox.
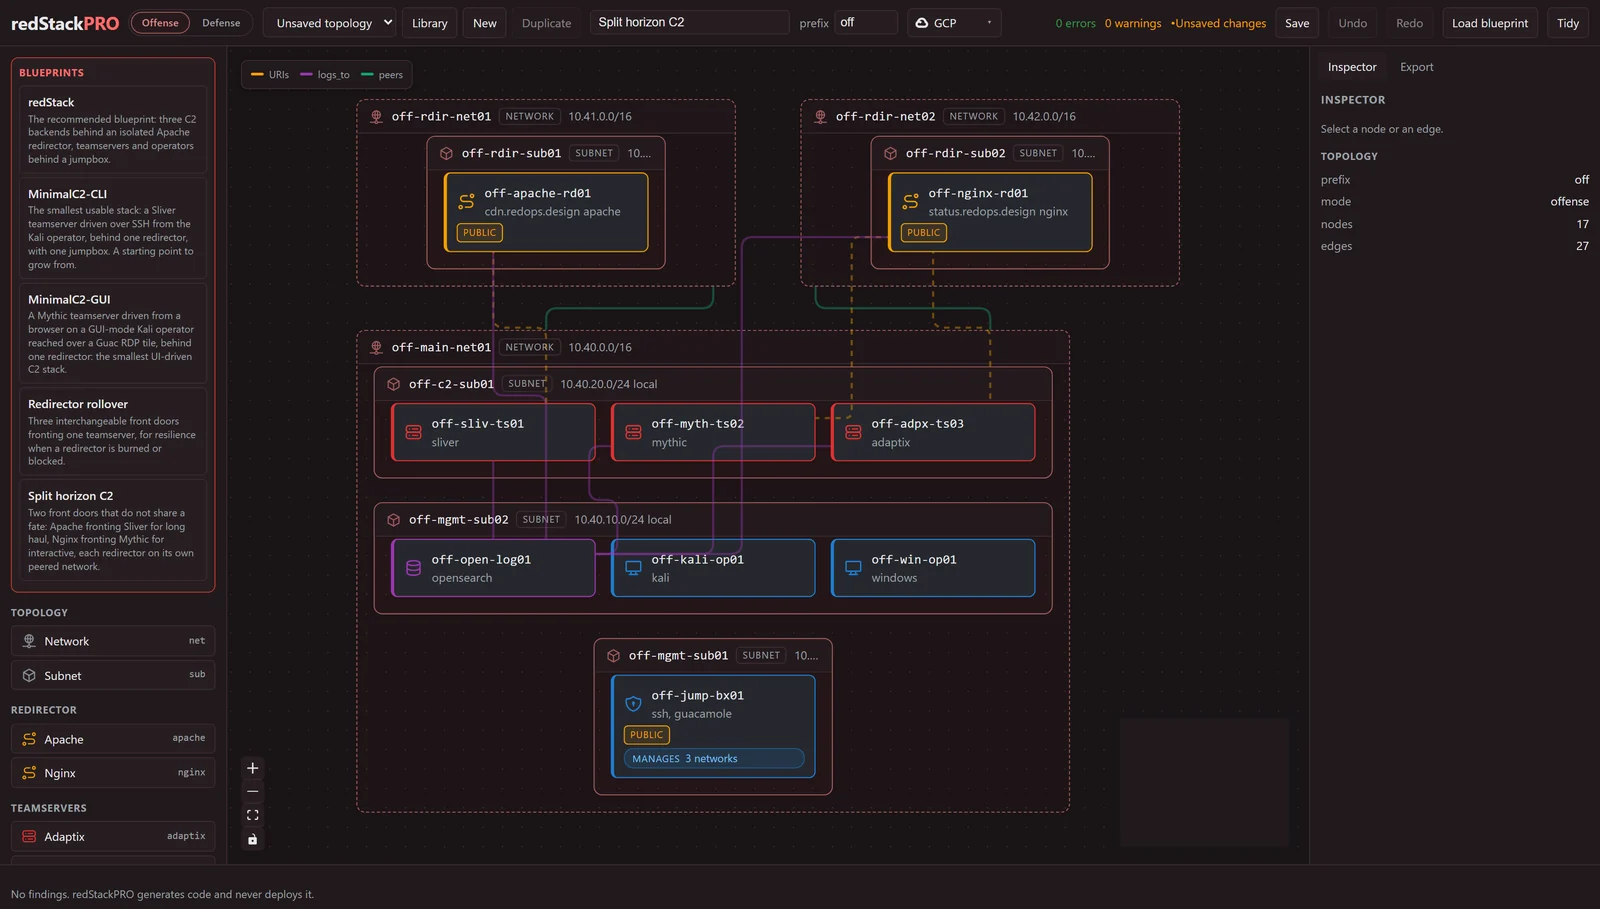
Los dos errores en la barra superior son el lienzo validando mientras construyes: los redirectores aún no tienen dominio, que estableces a uno que controles antes de desplegar. Se detecta aquí, no en el momento del apply.
Múltiples operadores, un solo stack. Un jumpbox de infraestructura de ataque puede nombrar una
lista de operators (handle más rol), y cada uno obtiene un inicio de sesión en el portal Guacamole
con la contraseña de laboratorio compartida. Establece el access_mode del jumpbox a wireguard o
openvpn (por defecto es un portal público) y cada operador también obtiene una credencial VPN
personal, generada en el jumpbox durante el aprovisionamiento: las claves nunca
entran en la exportación, y la configuración de cliente de cada operador, que contiene su clave
privada, espera en el jumpbox para que la recojas y la entregues. Los inicios de sesión del portal de
los operadores nombrados en la topología comparten la única contraseña de laboratorio, así que el
aislamiento por operador proviene de la credencial VPN propia de cada operador, no del inicio de sesión del portal;
las contraseñas de portal individuales para ellos están en la hoja de ruta. En un modo de acceso VPN el
portal se cierra a internet y se mueve detrás del túnel, mientras que SSH permanece abierto
para que el administrador pueda seguir desplegando y gestionando la máquina, y
sudo rsp-operator add <handle> (también remove y list) añade un compañero de equipo al
jumpbox en ejecución, imprimiendo su credencial VPN y una contraseña de portal
propia. Consulta la
wiki Deploying a Range.
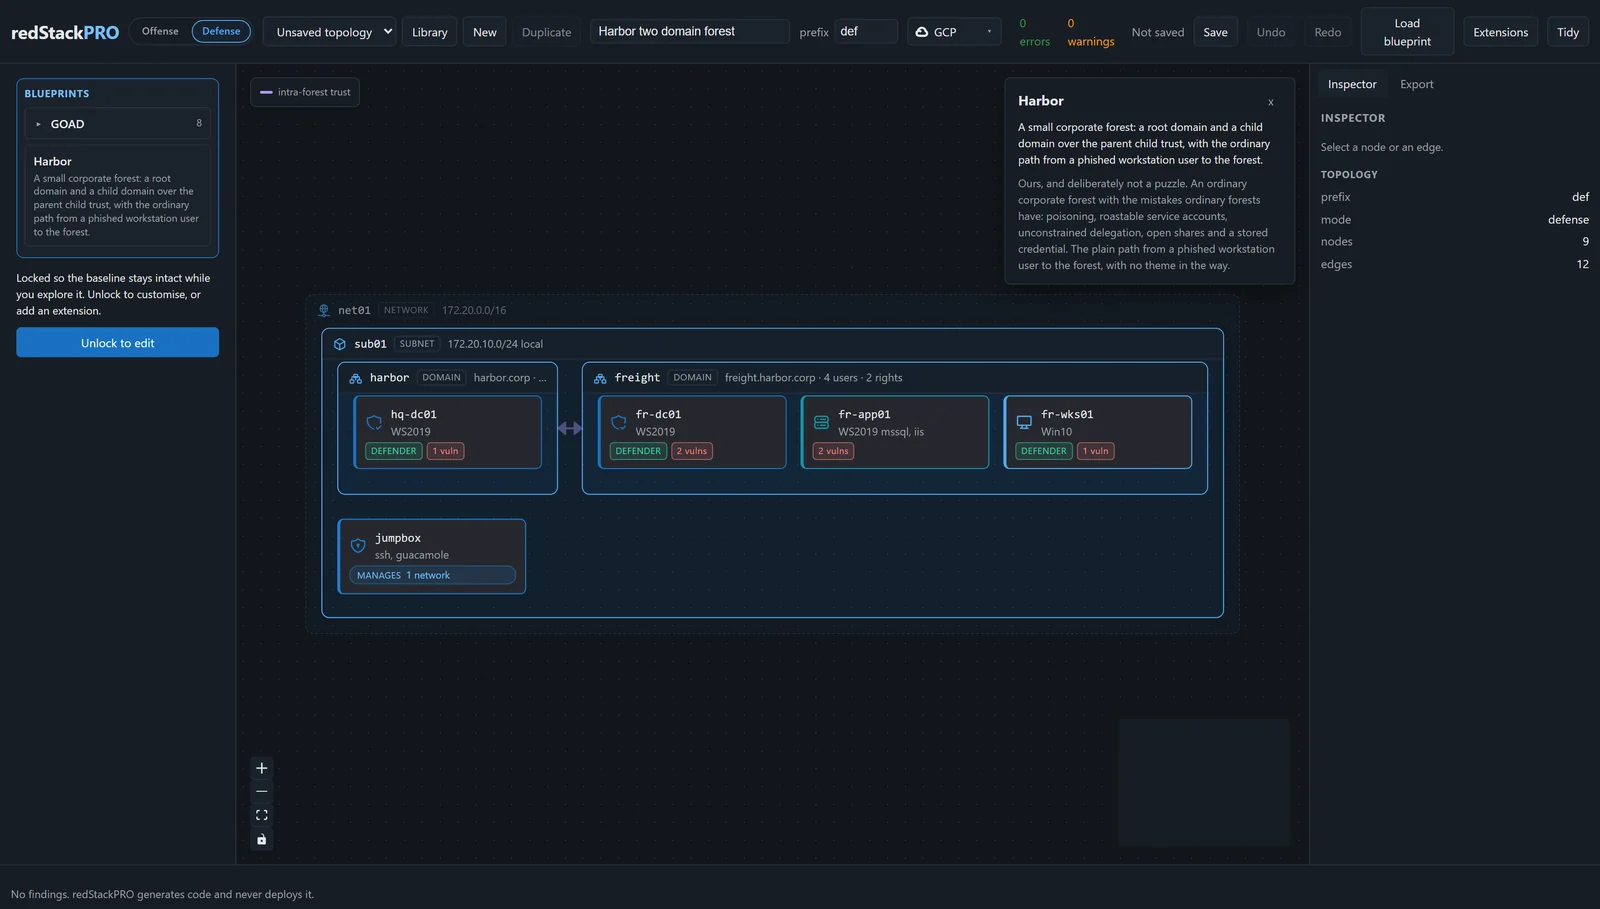
Harbor, un rango objetivo: un pequeño bosque corporativo, un dominio raíz y un hijo sobre una relación de confianza padre-hijo, con el camino ordinario desde una estación de trabajo comprometida por phishing hasta el bosque.
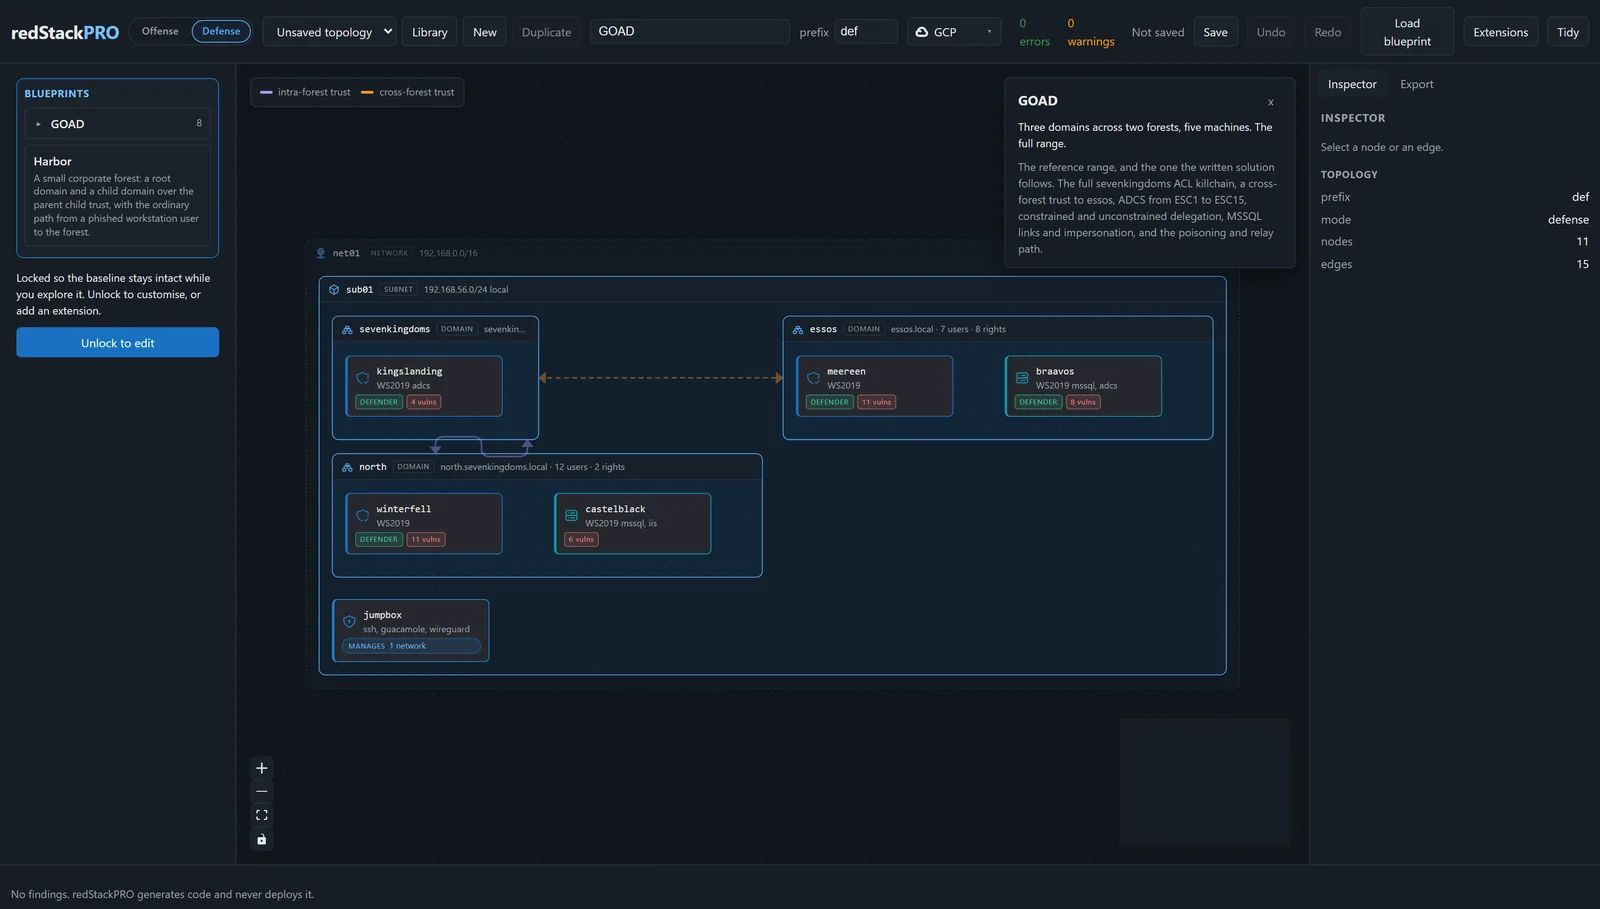
GOAD, el laboratorio completo: tres dominios en dos bosques, cinco máquinas y sus confianzas, el rango de referencia que sigue la solución escrita.
[!IMPORTANT] La exportación es el límite. El lienzo genera archivos; tú los ejecutas con tus propias credenciales. redStackPRO nunca despliega nada y nunca guarda tus credenciales o claves de la nube.
[!CAUTION] Solo para uso autorizado. redStackPRO construye infraestructura ofensiva y rangos deliberadamente vulnerables. Úsalo solo en entornos de laboratorio que poseas o para los que tengas autorización explícita de prueba, nunca contra sistemas para los que no tengas permiso por escrito.
Pre-release, con más por venir antes de la 1.0. El pipeline en sí funciona de extremo a extremo: una topología se compila a Terraform y Ansible, y la exportación se despliega.
| Proveedor | Estado |
|---|---|
| GCP, AWS | Soportados y probados de extremo a extremo, tanto para los rangos objetivo como para la infraestructura de ataque. |
| Azure | Soportado y probado de extremo a extremo, tanto para los rangos objetivo como para la infraestructura de ataque (nuevo en 0.10.0). |
| Proxmox, ESXi | En la hoja de ruta, aún no soportados. |
Todo el lienzo en un solo contenedor, la API y la aplicación web en un solo puerto:
docker compose up                    # http://127.0.0.1:8000
docker compose up --build            # build the image from this checkout instead
Compose ejecuta la imagen que fija, ghcr.io/devzero-security/redstackpro:0.10.0,
descargándola de GHCR y construyéndola desde este checkout solo cuando falla la descarga.
O ejecuta la imagen publicada sin compose (:latest y :0.10.0 son la misma
compilación):
docker run -p 8000:8000 -v redstackpro-data:/data \
  ghcr.io/devzero-security/redstackpro:latest
El lienzo escucha en el puerto 8000 dentro del contenedor. Para servirlo en un puerto de host
diferente, cambia la mitad izquierda del mapeo (-p 8787:8000), o establece
REDSTACKPRO_PORT para compose (REDSTACKPRO_PORT=8787 docker compose up en bash,
$env:REDSTACKPRO_PORT=8787; docker compose up en PowerShell).
Compose también incluye un backend Postgres opcional para un despliegue compartido:







