

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Forensia de Red — Herramientas — Página 4 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
133 resultados
so-crates preview

so-crates

GitHubdougburks/so-crates

SO-CRATES: Security Onion Análisis Rápido Contenerizado de Amenazas, Maldad y Sus!
packet-sniffing-analysiscontainer-securityvulnerability-analysis+8
571
hace 13 días
dfir-malware-investigation preview

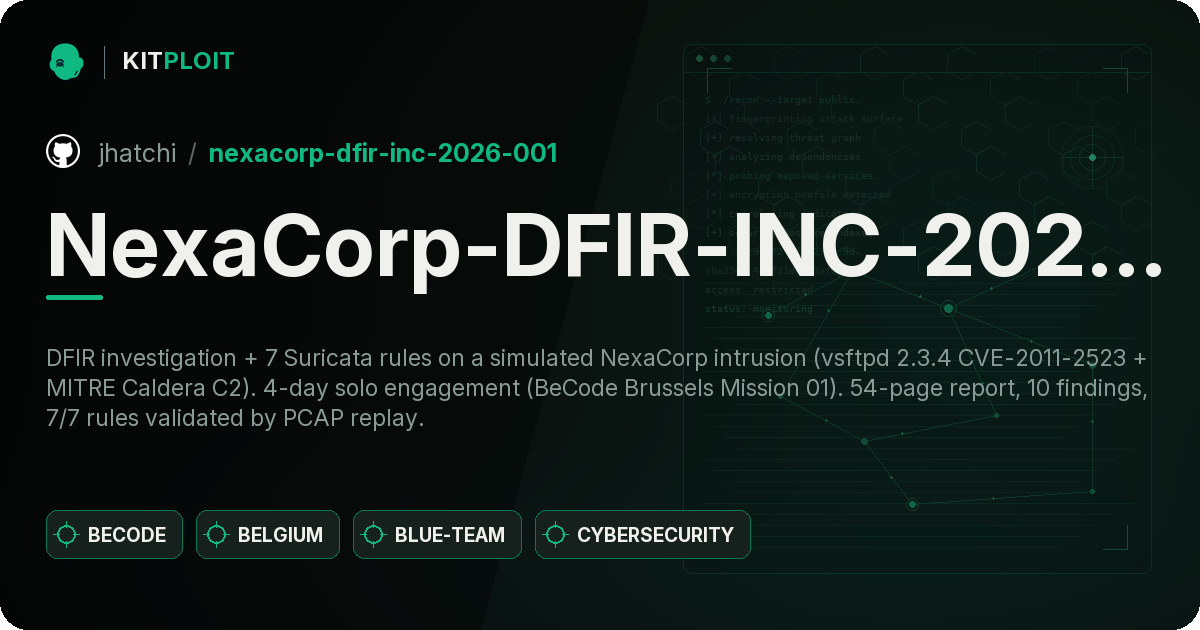
dfir-malware-investigation

GitHubsuyash-r-k/dfir-malware-investigation

Laboratorio DFIR de Spring4Shell (CVE-2022-22965) con simulación de exploits, WAF en Python, detección basada en IOC y análisis de PCAP.
ioc-managementmemory-forensicsvulnerability-analysis+9
hace 8 meses
NexaCorp-DFIR-INC-2026-001 preview

NexaCorp-DFIR-INC-2026-001

GitHubjhatchi/nexacorp-dfir-inc-2026-001

Investigación DFIR + 7 reglas de Suricata sobre una intrusión simulada de NexaCorp (vsftpd 2.3.4 CVE-2011-2523 + C2 de MITRE Caldera). Compromiso en…

vulnerability-analysisnetwork-forensicsdigital-forensics+6
hace 3 meses
BruteShark preview

BruteShark

GitHubodedshimon/bruteshark

Herramienta de Análisis de Red

packet-sniffing-analysispassword-crackingnetwork-mapping+4
3.4khace 4 años
ptcpdump preview

ptcpdump

GitHubmozillazg/ptcpdump

Analizador de paquetes basado en eBPF que captura tráfico de red con anotación automática de metadatos de procesos, contenedores y pods de…

packet-sniffing-analysiscontainer-securitydynamic-analysis-sandboxing+5
1.3khace 12 días
tcpdump preview

tcpdump

GitHubthe-tcpdump-group/tcpdump

el disector de red TCPdump

packet-sniffing-analysisnetwork-mappingvulnerability-analysis+5
3.2khace 1 día
Malcolm preview

Malcolm

GitHubcisagov/malcolm

Suite de análisis de tráfico de red containerizada que ingiere PCAP, registros de Zeek y alertas de Suricata para la normalización, el…


packet-sniffing-analysisids-ips-evasionnetwork-forensics+9
2.5khace 7 días
Wireshark preview

Wireshark

GitLabwireshark/wireshark

Repositorio de código oficial de Wireshark. Puedes seguir recibiendo nuevas versiones donando en https://wiresharkfoundation.org/donate/.
packet-sniffing-analysisnetwork-mappingnetwork-forensics+3
1.6khace 13h 18m
syd preview

syd

GitHubsydsec/syd

Asistente de IA de seguridad sin conexión para pentesting en redes aisladas

osintmemory-forensicsvulnerability-analysis+8
86hace 6 meses
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

Kit de herramientas de respuesta a incidentes basado en PowerShell que recopila más de 25 artefactos forenses (procesos, conexiones de red, registro,…
disk-forensicsioc-managementmemory-forensics+6
807hace 4 meses
security checks preview

security checks

GitLababdom.seada/security-checks

comprobaciones de seguridad en linux
defensive-toolsmemory-forensicsvulnerability-analysis+8
hace 6 meses
XLS-to-DBatLoader-or-GuLoader-for-AgentTesla-variant preview

XLS-to-DBatLoader-or-GuLoader-for-AgentTesla-variant

GitHubblackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant

CVE-2017-0199 XLS --> HTA --> VBS --> STEGANOGRAPHY --> DBATLOADER/GULOADER STYLE MALWARE

exploitationnetwork-forensicssteganography+4
hace 7 meses
Android-Projector-C2-Malware preview

Android-Projector-C2-Malware

GitHubkavan00/android-projector-c2-malware

Desglose de un c2-network de beamers chinos - SilentSDK-Analysis

android-securityembedded-systems-securityioc-management+9
18hace 17 días
StegoForge preview

StegoForge

GitHubnour833/stegoforge

El kit definitivo de esteganografía y análisis forense digital. Oculta y extrae datos a través de imágenes, audio, video, documentos y paquetes de…
encryption-decryption-toolsmemory-forensicsnetwork-forensics+8
575hace 5 meses
game-of-kingshot-re preview

game-of-kingshot-re

GitHubkdbugk/game-of-kingshot-re

Estudio educativo de ingeniería inversa de un juego de Android en Unity/IL2CPP. Documenta la decodificación del protocolo de puerta de enlace, el…

android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+5
31hace 6 meses
SharkMCP preview

SharkMCP

GitHubweirdmachine64/sharkmcp

Un servidor MCP tipo navaja suiza para analizar archivos PCAP

packet-sniffing-analysisreconnaissancenetwork-forensics+6
73hace 5 meses
shadow-fleet-tracker-light preview

shadow-fleet-tracker-light

GitHubformerlab/shadow-fleet-tracker-light

Rastreador de flota fantasma del mar Báltico de código abierto. Más de 1200 buques, AIS en vivo, alertas de proximidad a cables. Sin nube, sin…

osintreconnaissancenetwork-mapping+9
42hace 5 meses
irflow-timeline preview

irflow-timeline

GitHubr3nzsec/irflow-timeline

Análisis de línea de tiempo DFIR para macOS — visor basado en SQLite para archivos CSV, TSV, XLSX, EVTX, Plaso, $MFT y $J con AI Artifacts, AI Secret…

disk-forensicsioc-managementmemory-forensics+7
304hace 1 mes
Anterior1…345…8Siguiente