Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
BruteShark — Herramienta de Análisis de Red | Kitploit
Herramientas/GitHubGitHub/odedshimon/bruteshark
Sniffing y Análisis de PaquetesDescifrado de ContraseñasMapeo de RedesAnálisis de HashForensia de RedAnálisis ForenseAnálisis de DNS
GitHubodedshimon/bruteshark

BruteShark

Herramienta de Análisis de Red

Ver Repositorio
3.4k357110hace 5 añosRevisado por Kitploit
Compartir

badge GitHub release (latest by date) Github All Releases Donate Tweet Reddit User Karma

  • Acerca de
    • Lo que puede hacer
    • Descarga
  • Ejemplos
  • Uso
    • BruteSharkDesktop
    • BruteSharkCli
    • Módulos
  • Arquitectura
  • Contribuciones

Acerca de

BruteShark es una herramienta de análisis forense de redes (NFAT) que realiza un procesamiento profundo e inspección del tráfico de red (principalmente archivos PCAP, pero también es capaz de capturar en vivo directamente desde una interfaz de red). Incluye: extracción de contraseñas, construcción de un mapa de red, reconstrucción de sesiones TCP, extracción de hashes de contraseñas cifradas e incluso su conversión a un formato de Hashcat para realizar un ataque de fuerza bruta offline.

El objetivo principal del proyecto es proporcionar una solución a los investigadores de seguridad y administradores de red en la tarea de analizar el tráfico de red mientras intentan identificar debilidades que un atacante potencial podría utilizar para obtener acceso a puntos críticos de la red.

Hay dos versiones de BruteShark disponibles, una aplicación basada en GUI (Windows) y una herramienta de línea de comandos (Windows y Linux).
Los diversos proyectos de la solución también se pueden usar de forma independiente como infraestructura para analizar tráfico de red en máquinas Linux o Windows. Para más detalles, consulte la sección de Arquitectura.

El proyecto fue desarrollado en mi tiempo libre para abordar dos de mis principales pasiones: la arquitectura de software y el análisis de datos de red.

¡Me encanta recibir comentarios de los usuarios de BruteShark, tu opinión es importante para mí! No dudes en contactarme en [email protected] o crear un nuevo issue.

¡Por favor, ⭐️ este repositorio si este proyecto te ayudó!

También, si te sientes generoso, puedes invitarme un café

Lo que puede hacer

  • Extraer y codificar nombres de usuario y contraseñas (HTTP, FTP, Telnet, IMAP, SMTP...)
  • Extraer hashes de autenticación y descifrarlos usando Hashcat (Kerberos, NTLM, CRAM-MD5, HTTP-Digest...)
  • Construir un diagrama visual de la red (nodos de red, puertos abiertos, usuarios de dominio)
  • Extraer consultas DNS
  • Reconstruir todas las sesiones TCP y UDP
  • File Carving
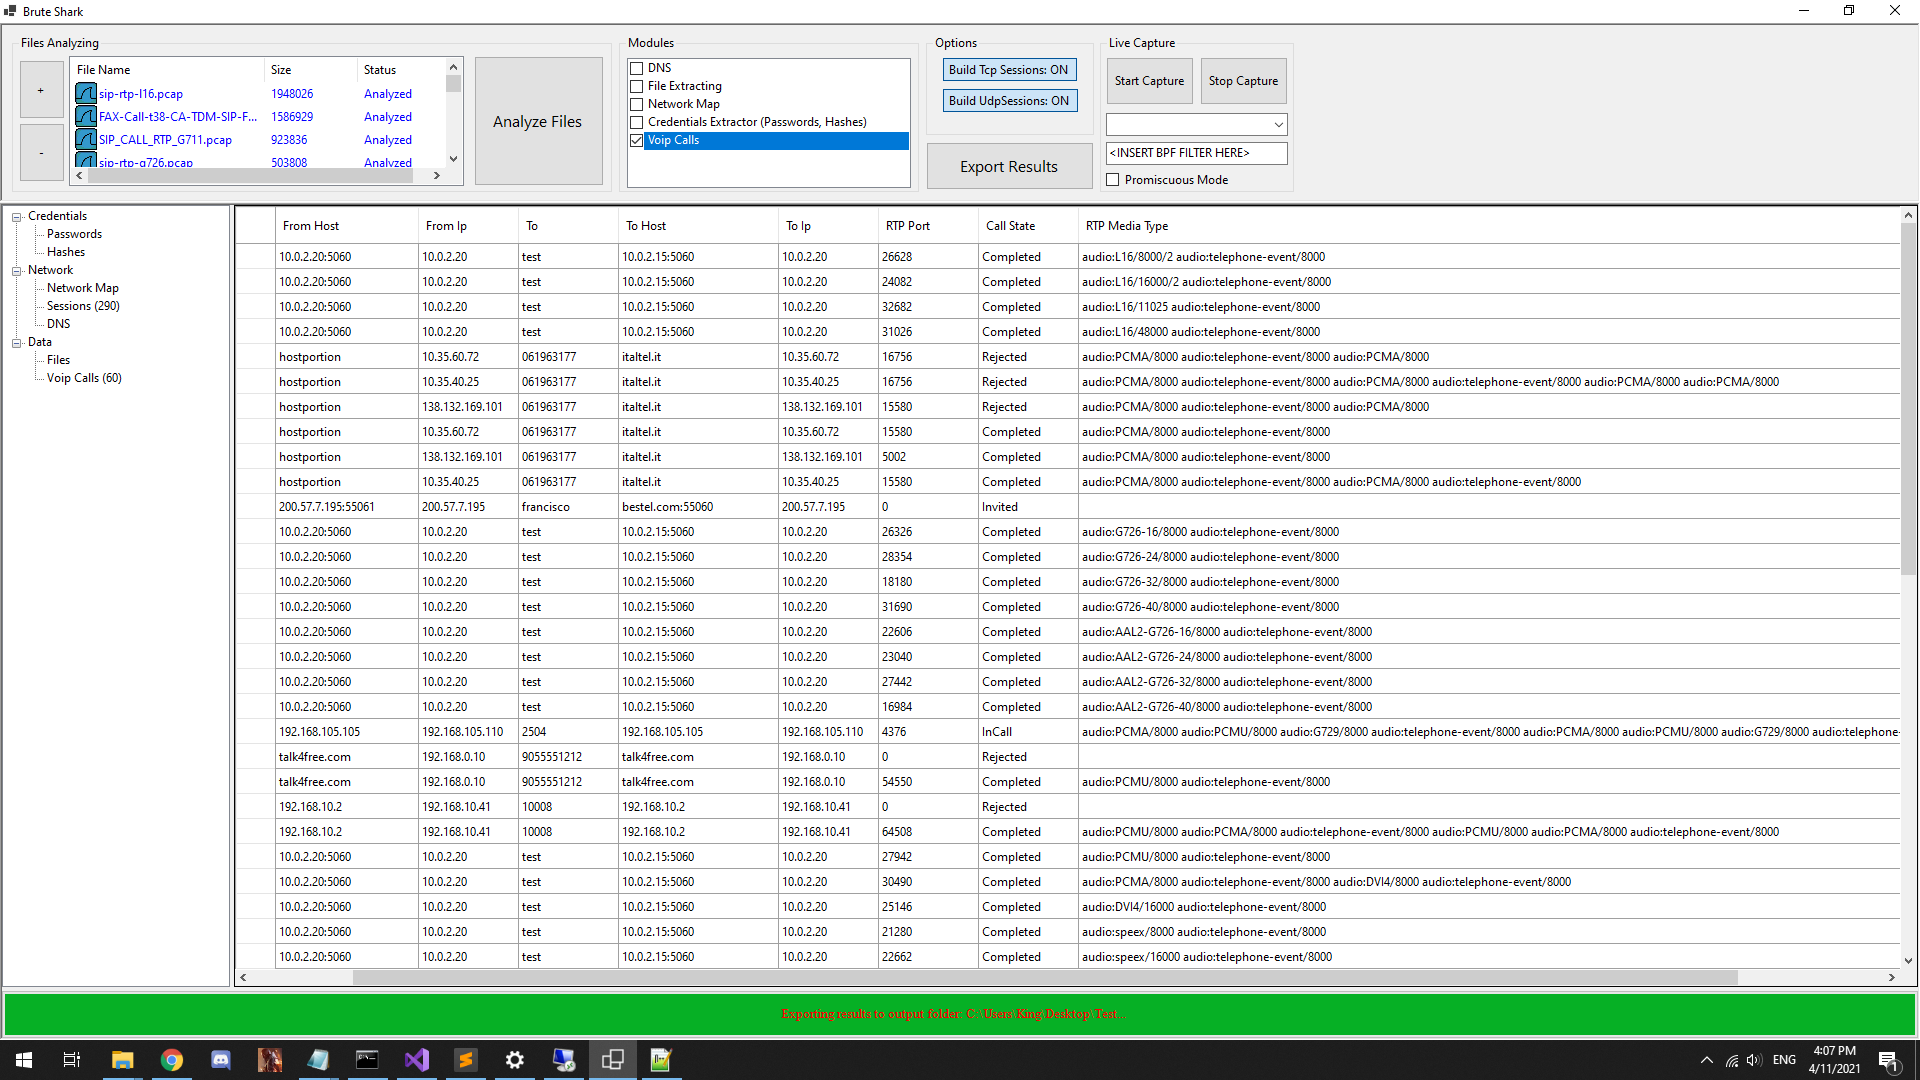
  • Extraer llamadas VoIP (SIP, RTP)

Descarga

Windows
  • Requisitos previos:
    • Controlador Npcap (Wireshark instala uno de estos por defecto)
    • .NET Core Runtime (Ten en cuenta que debes instalar el runtime adecuado según tus necesidades, es decir, .NET Core Desktop Runtime para BruteSharkDesktop y .NET Core Runtime para BruteSharkCli).
  • Para la versión de escritorio descarga BruteSharkDesktop Windows Installer (64 Bit).
  • Para la versión CLI descarga BruteSharkCli Windows 10 Executable.
Linux
  • Requisitos previos: controlador libpcap
  • Descarga BruteSharkCli y simplemente ejecútalo:
    wget https://github.com/odedshimon/BruteShark/releases/latest/download/BruteSharkCli
    ./BruteSharkCli
    

Ejemplos

Vídeos

Construcción de un mapa de red
https://user-images.githubusercontent.com/18364847/131922221-5714f351-85f7-4490-bec9-8da4339b66b3.mp4
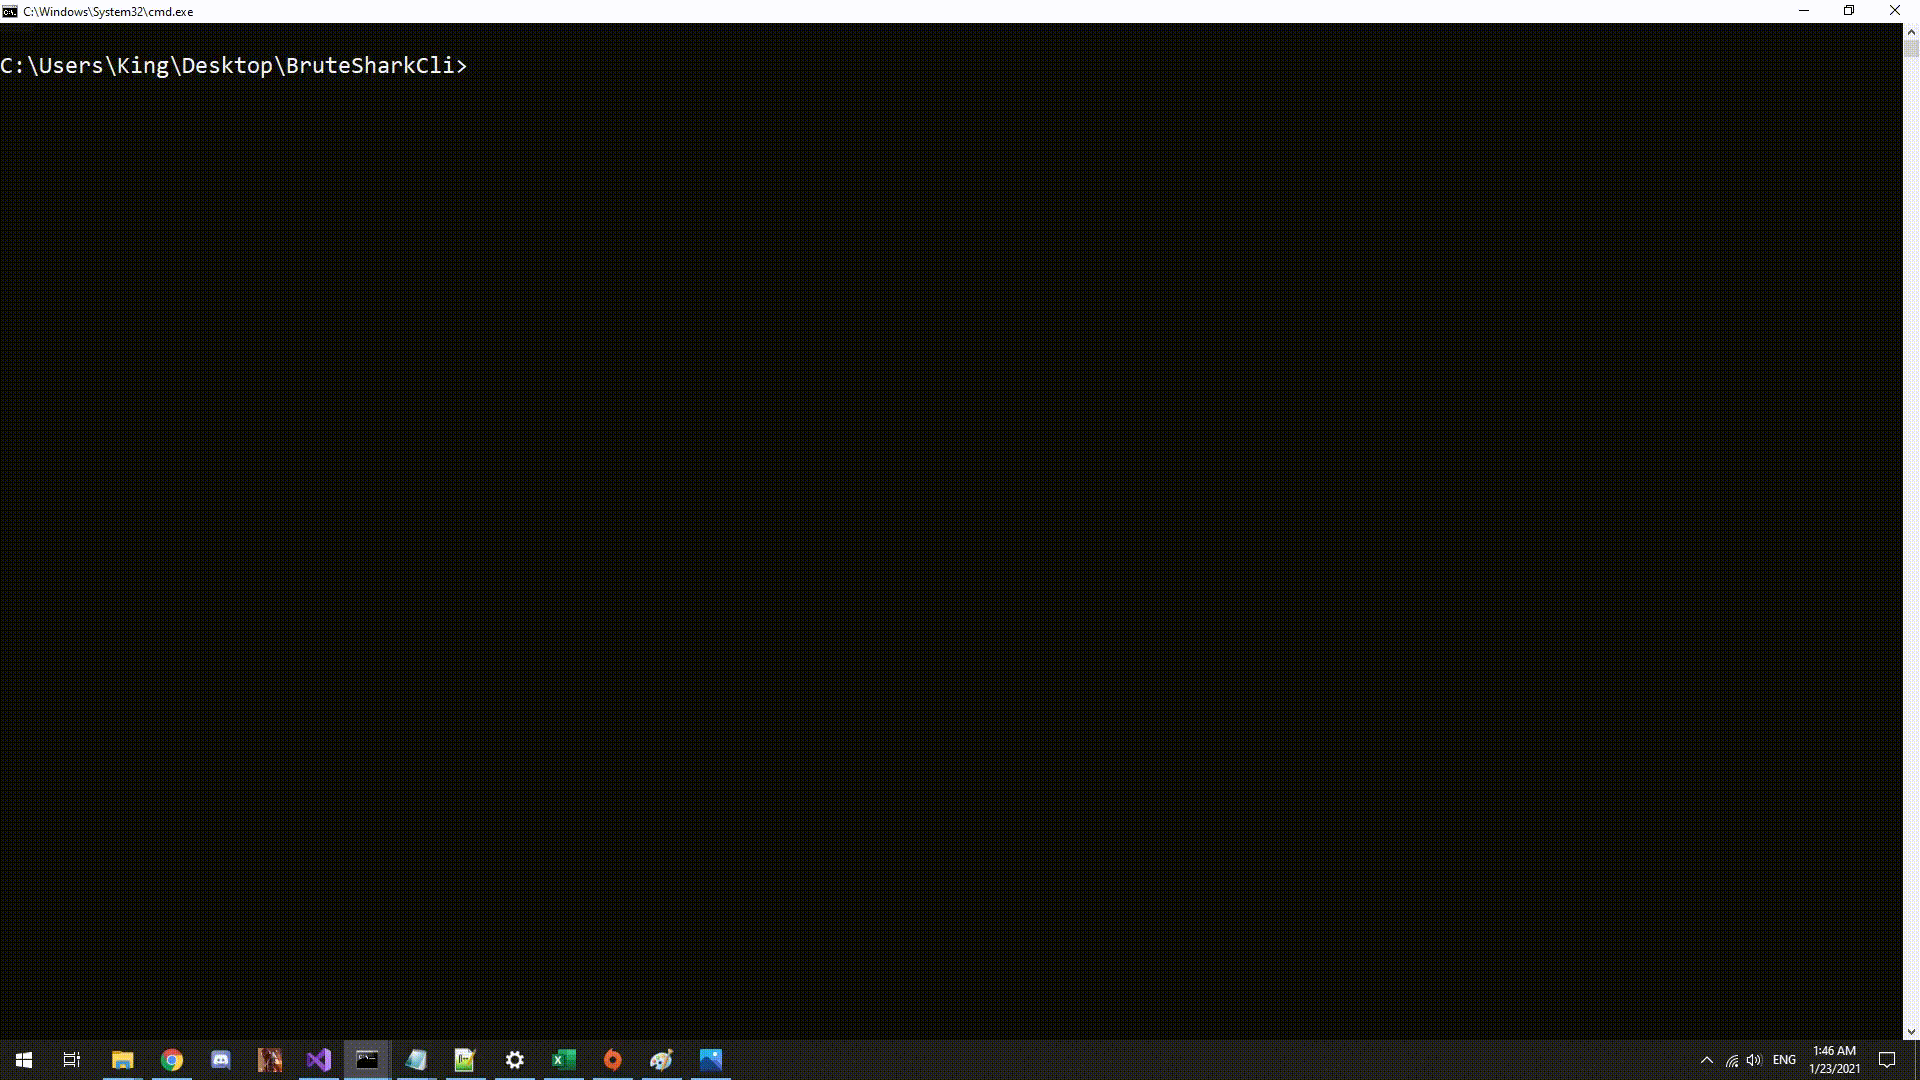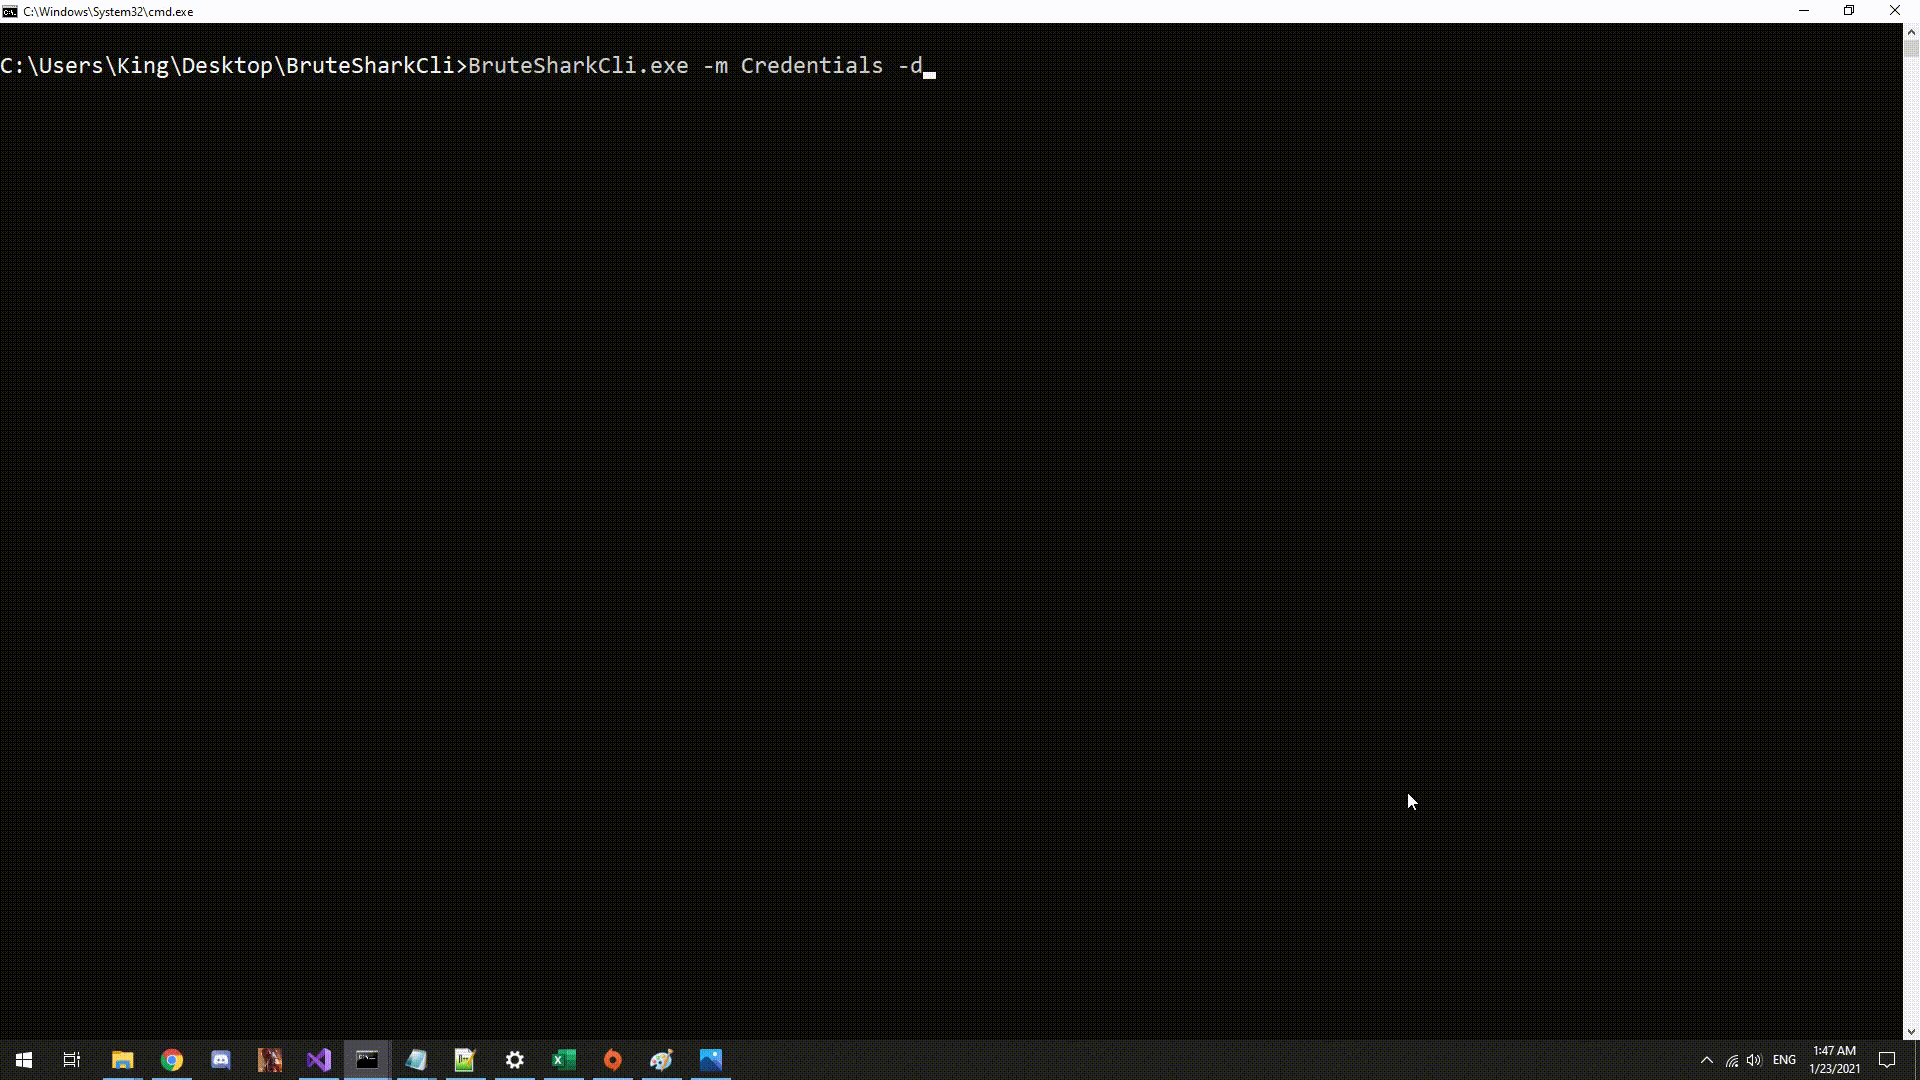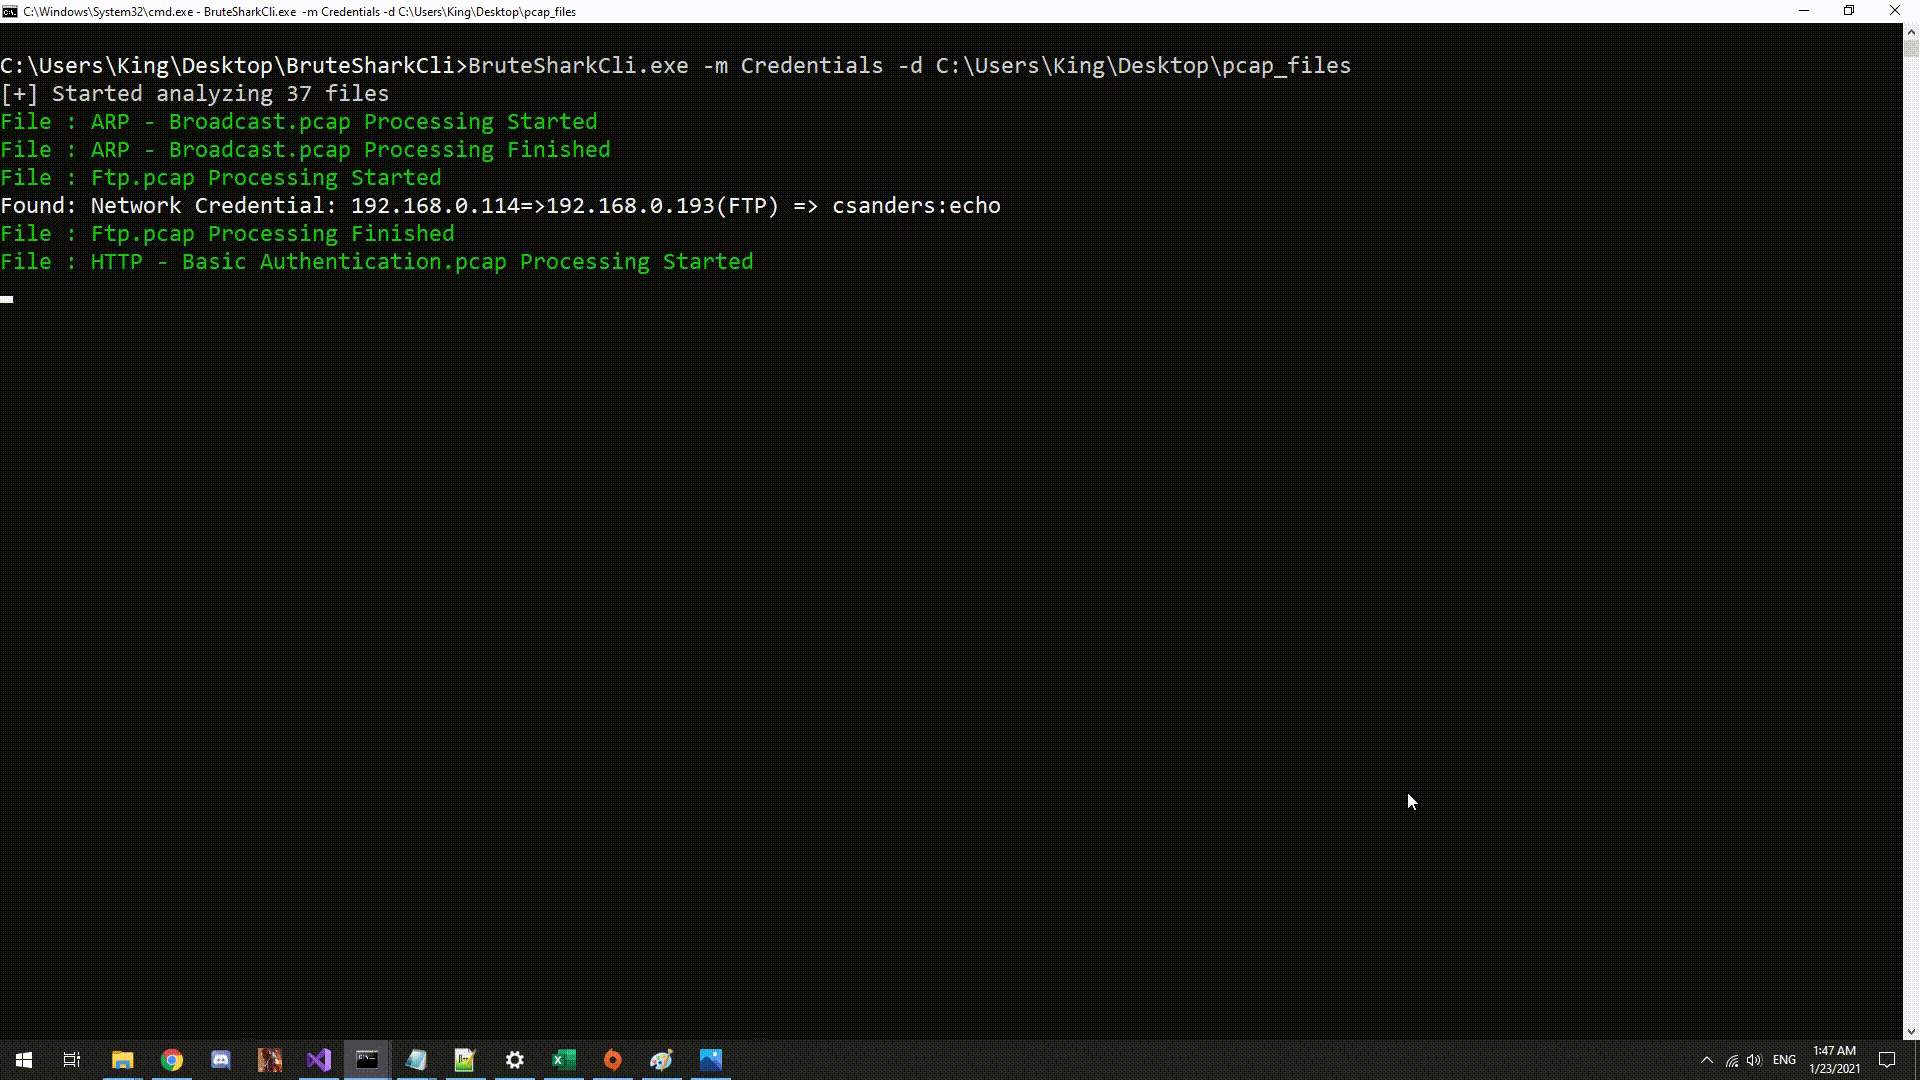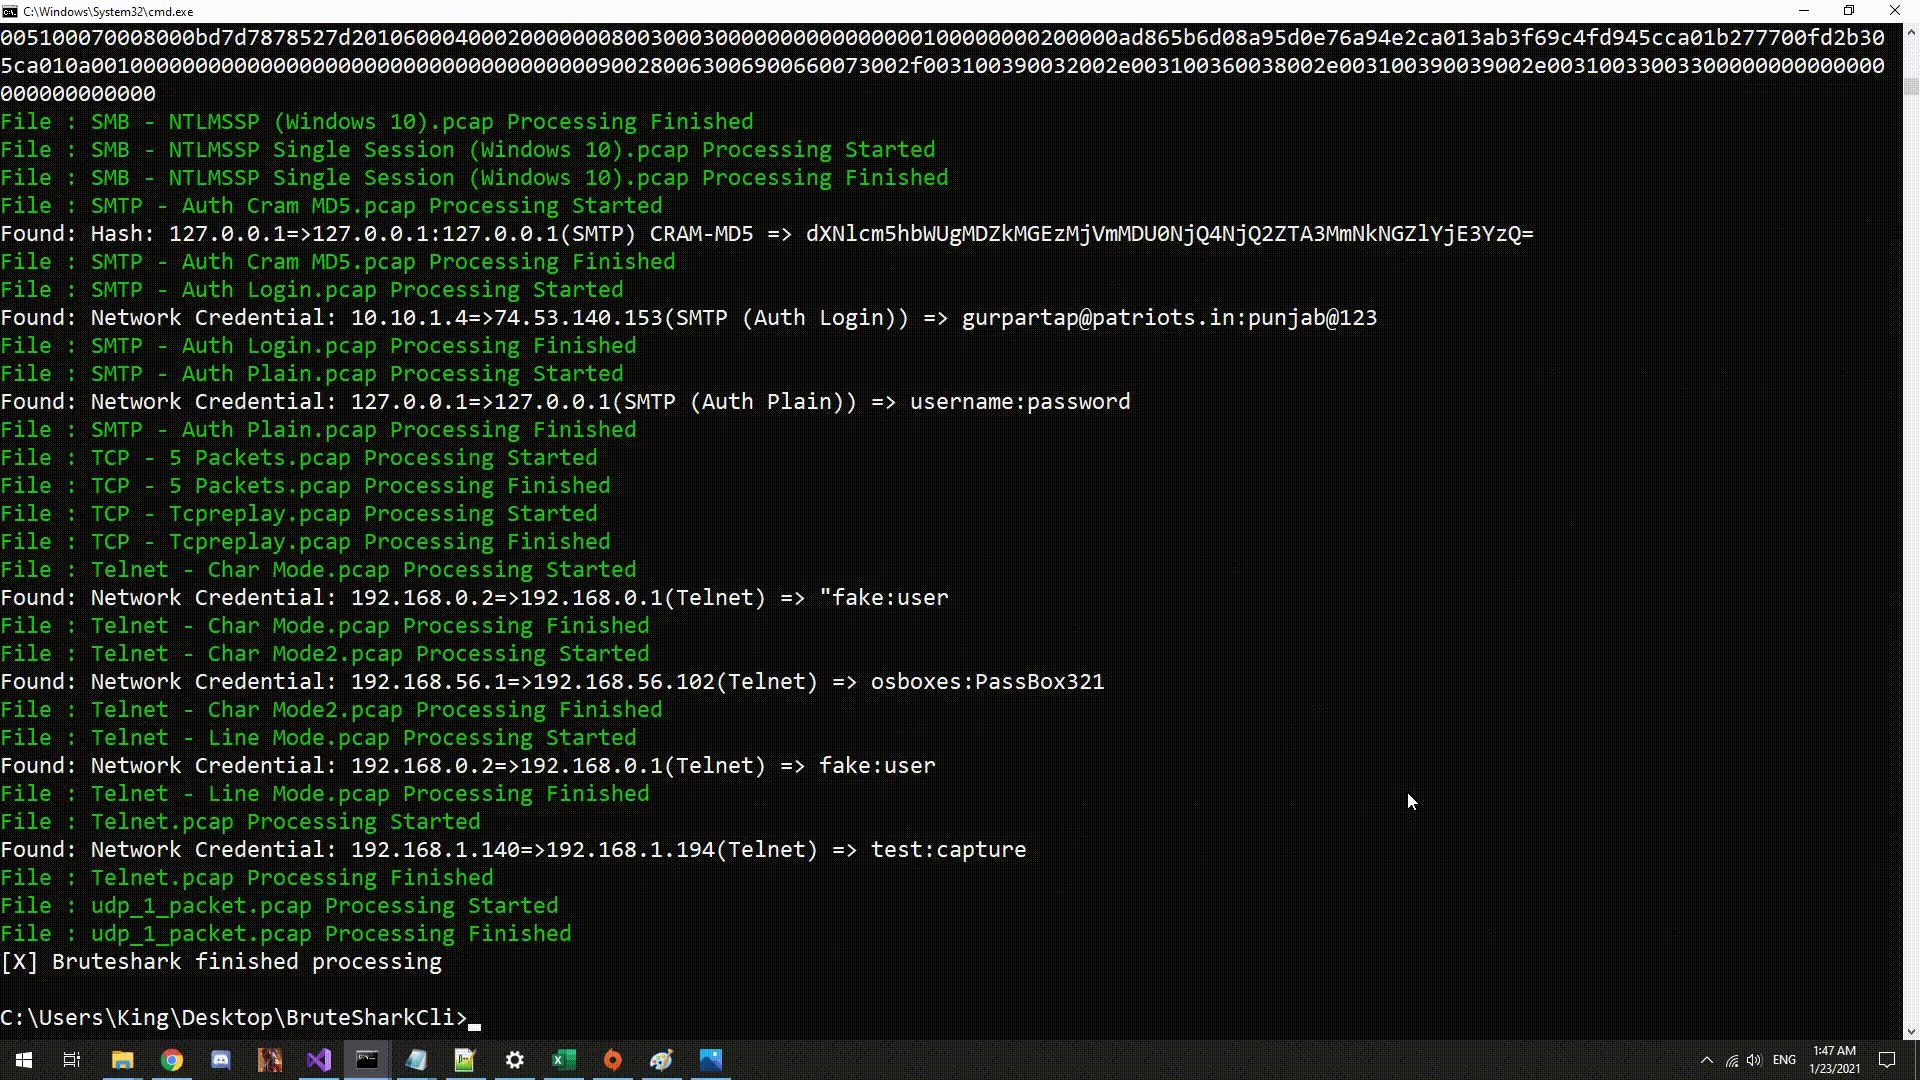
Ejemplo de uso de BruteSharkCli - Extraer múltiples contraseñas y hashes (también disponible en youtube)
https://user-images.githubusercontent.com/18364847/131924013-8b2aa18b-0941-456e-a09d-799902554166.mp4
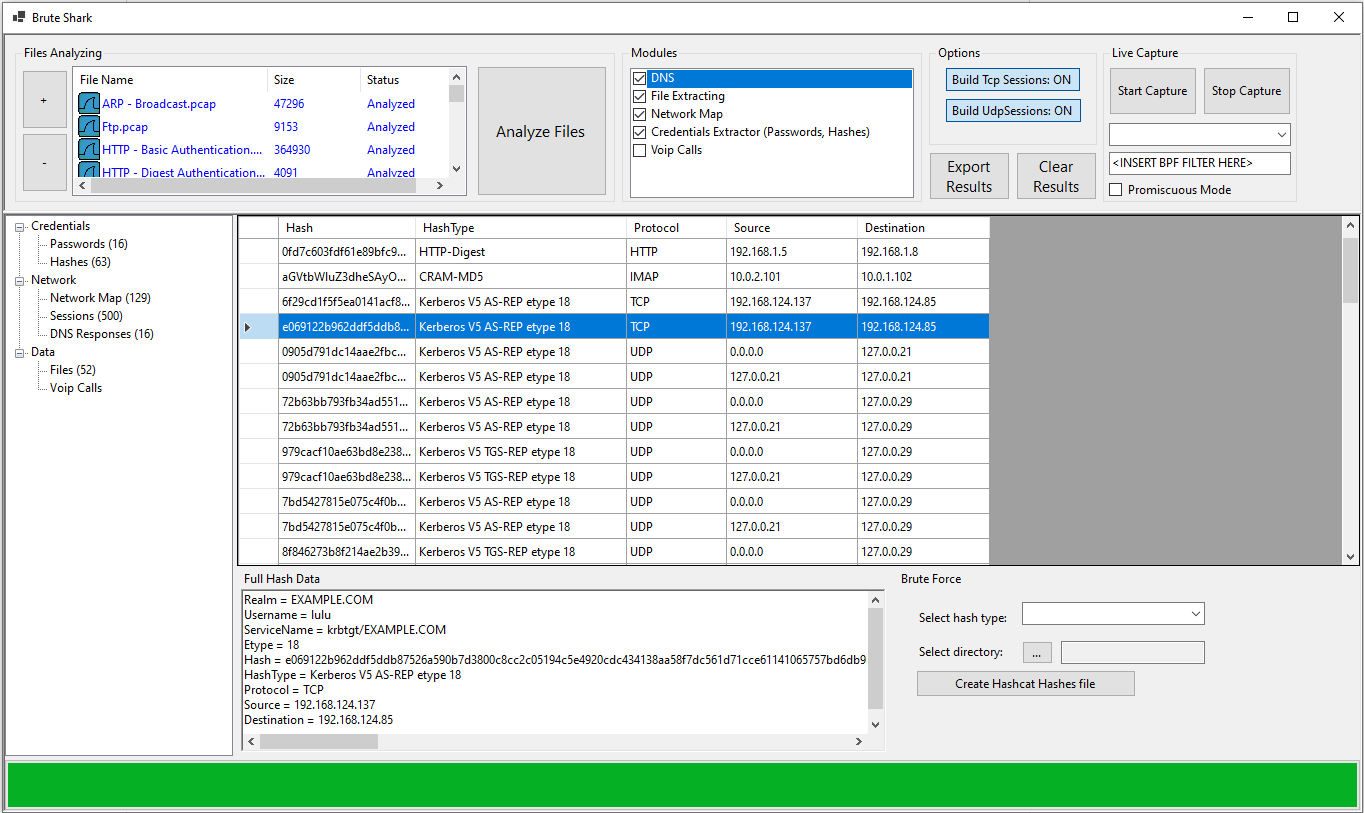
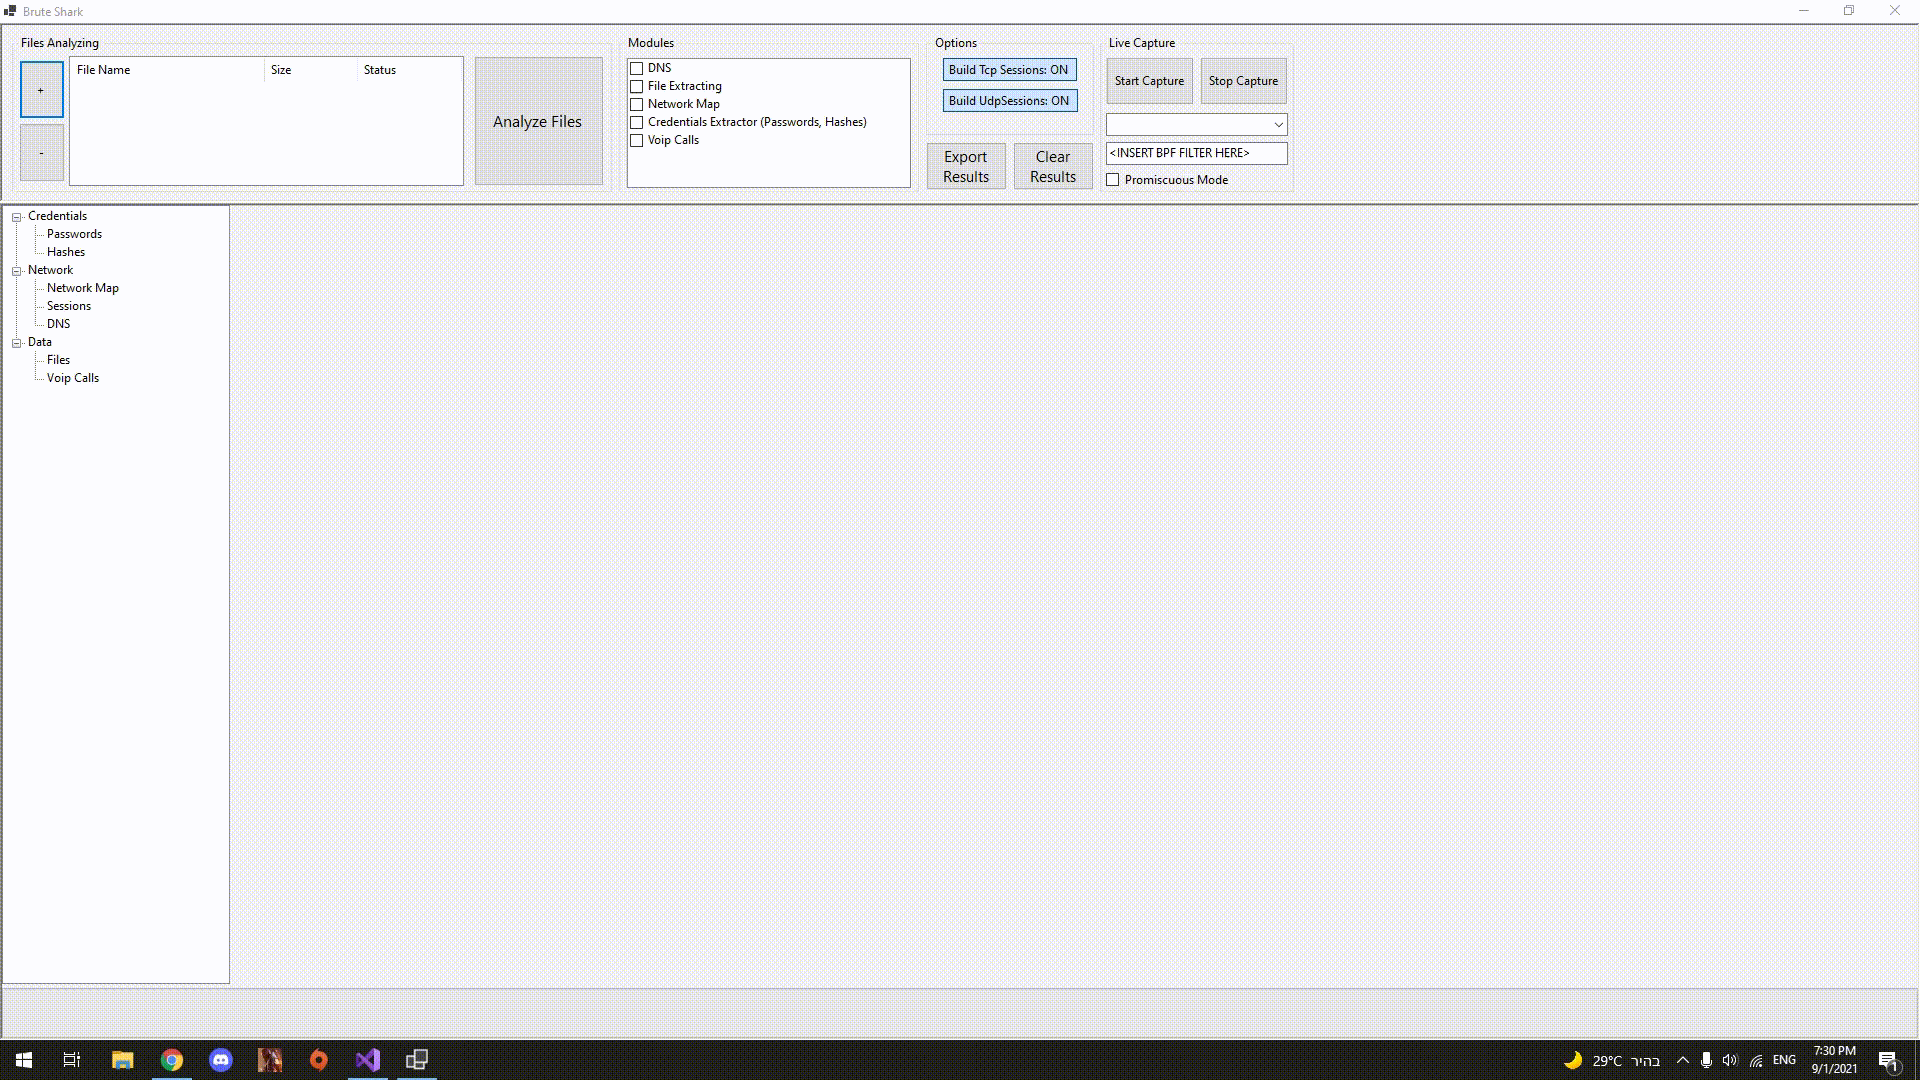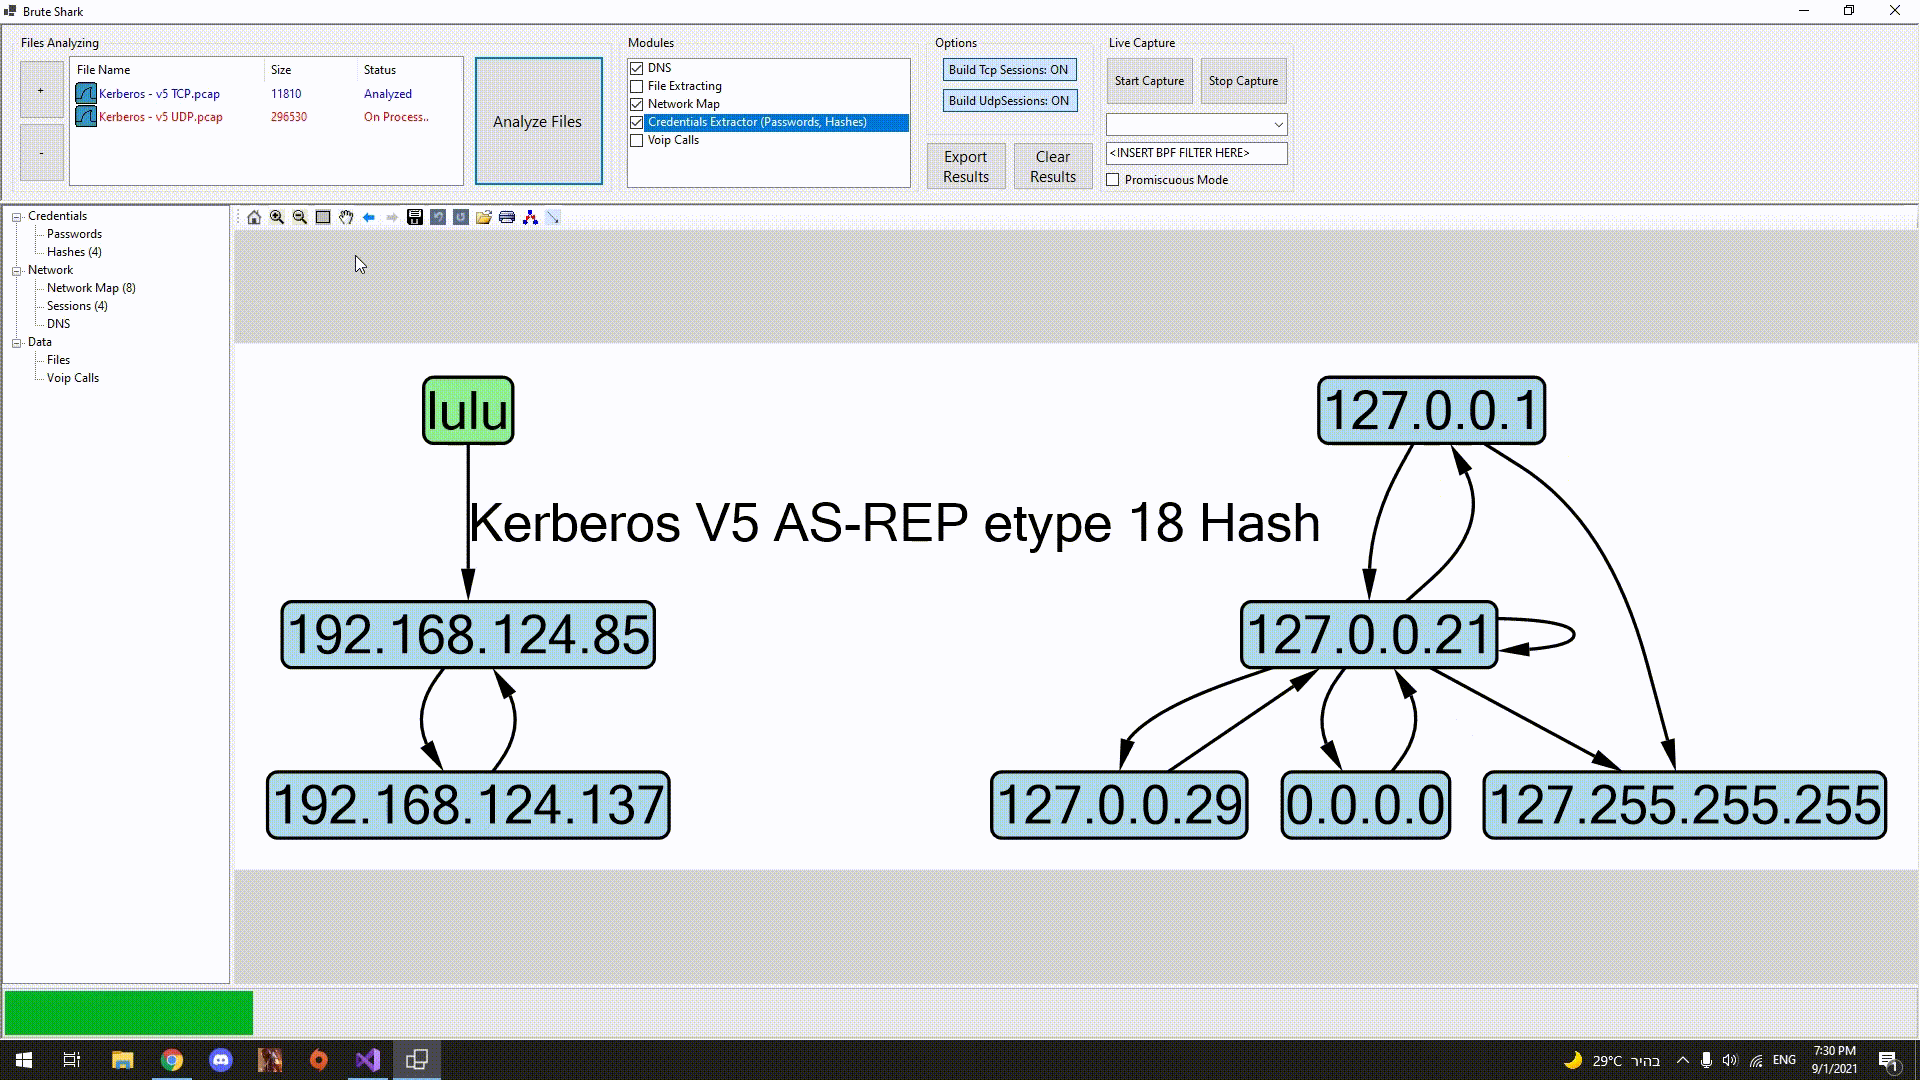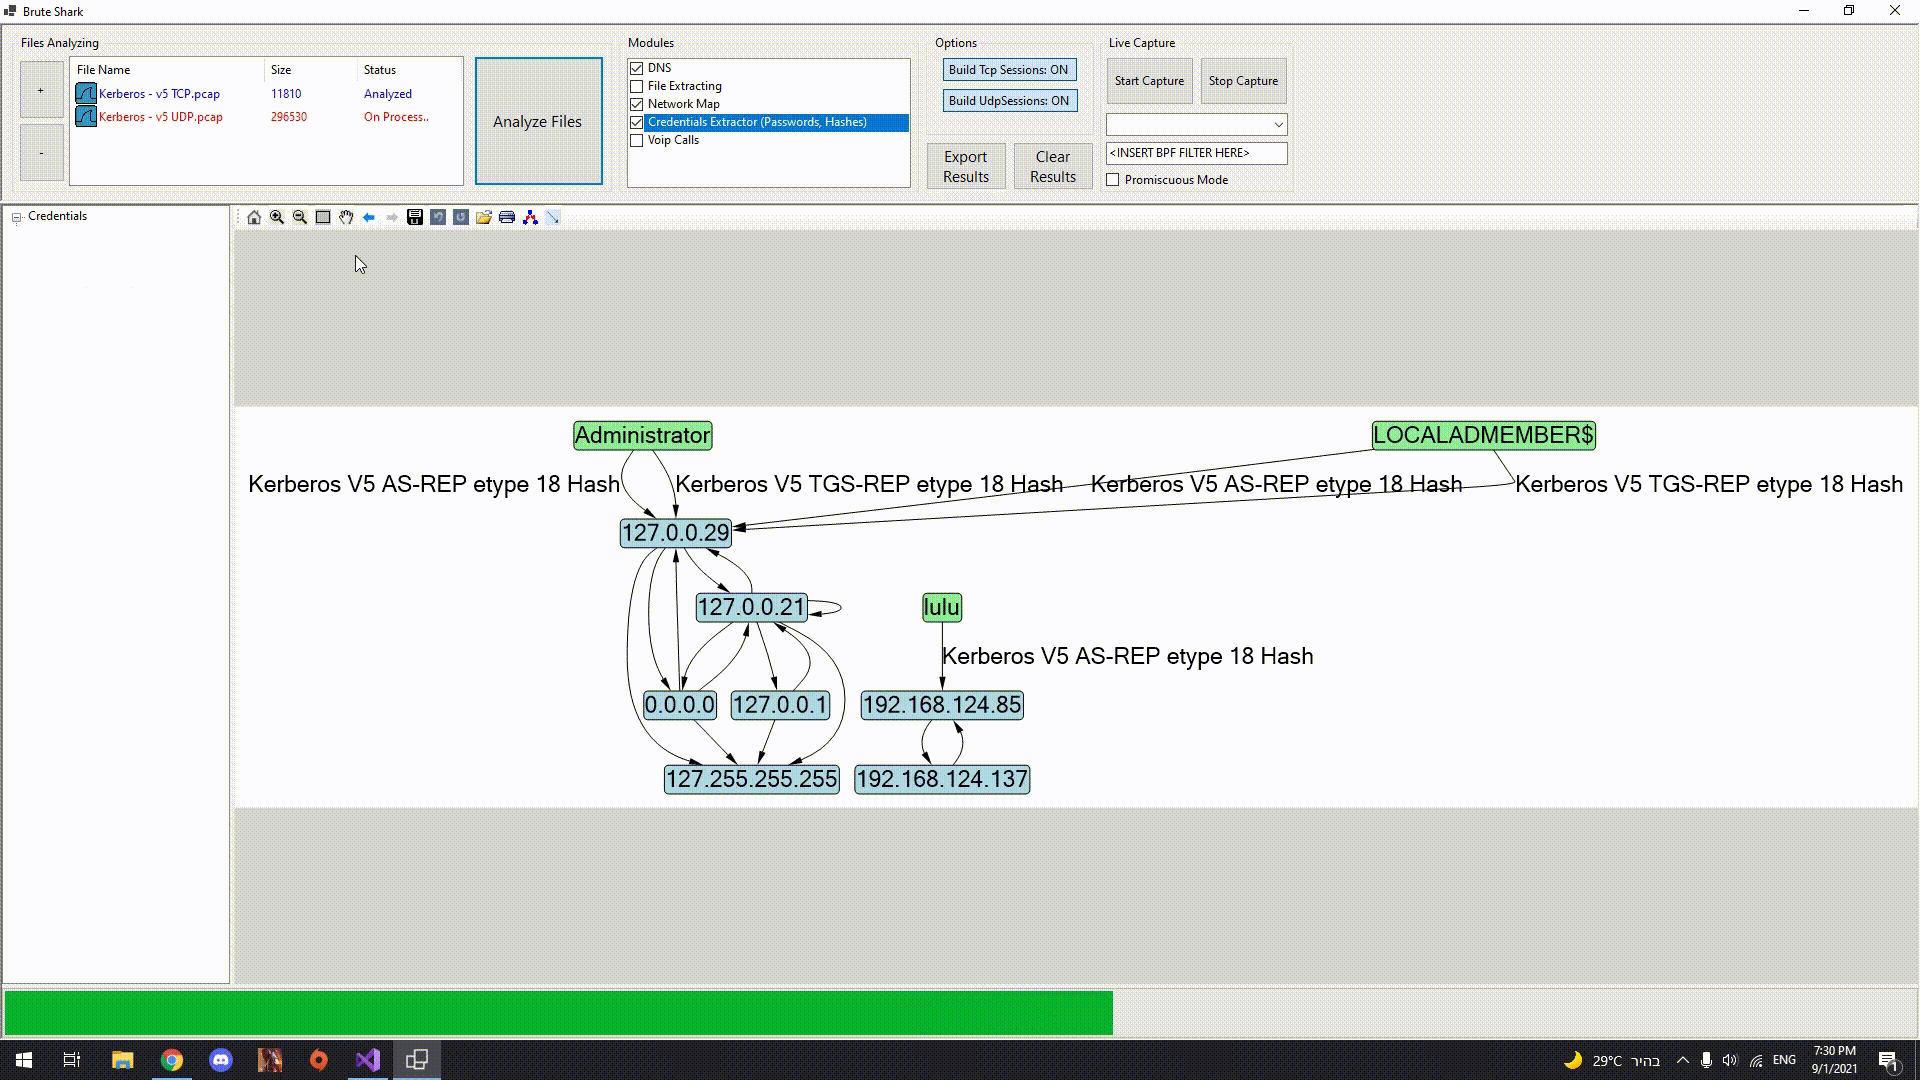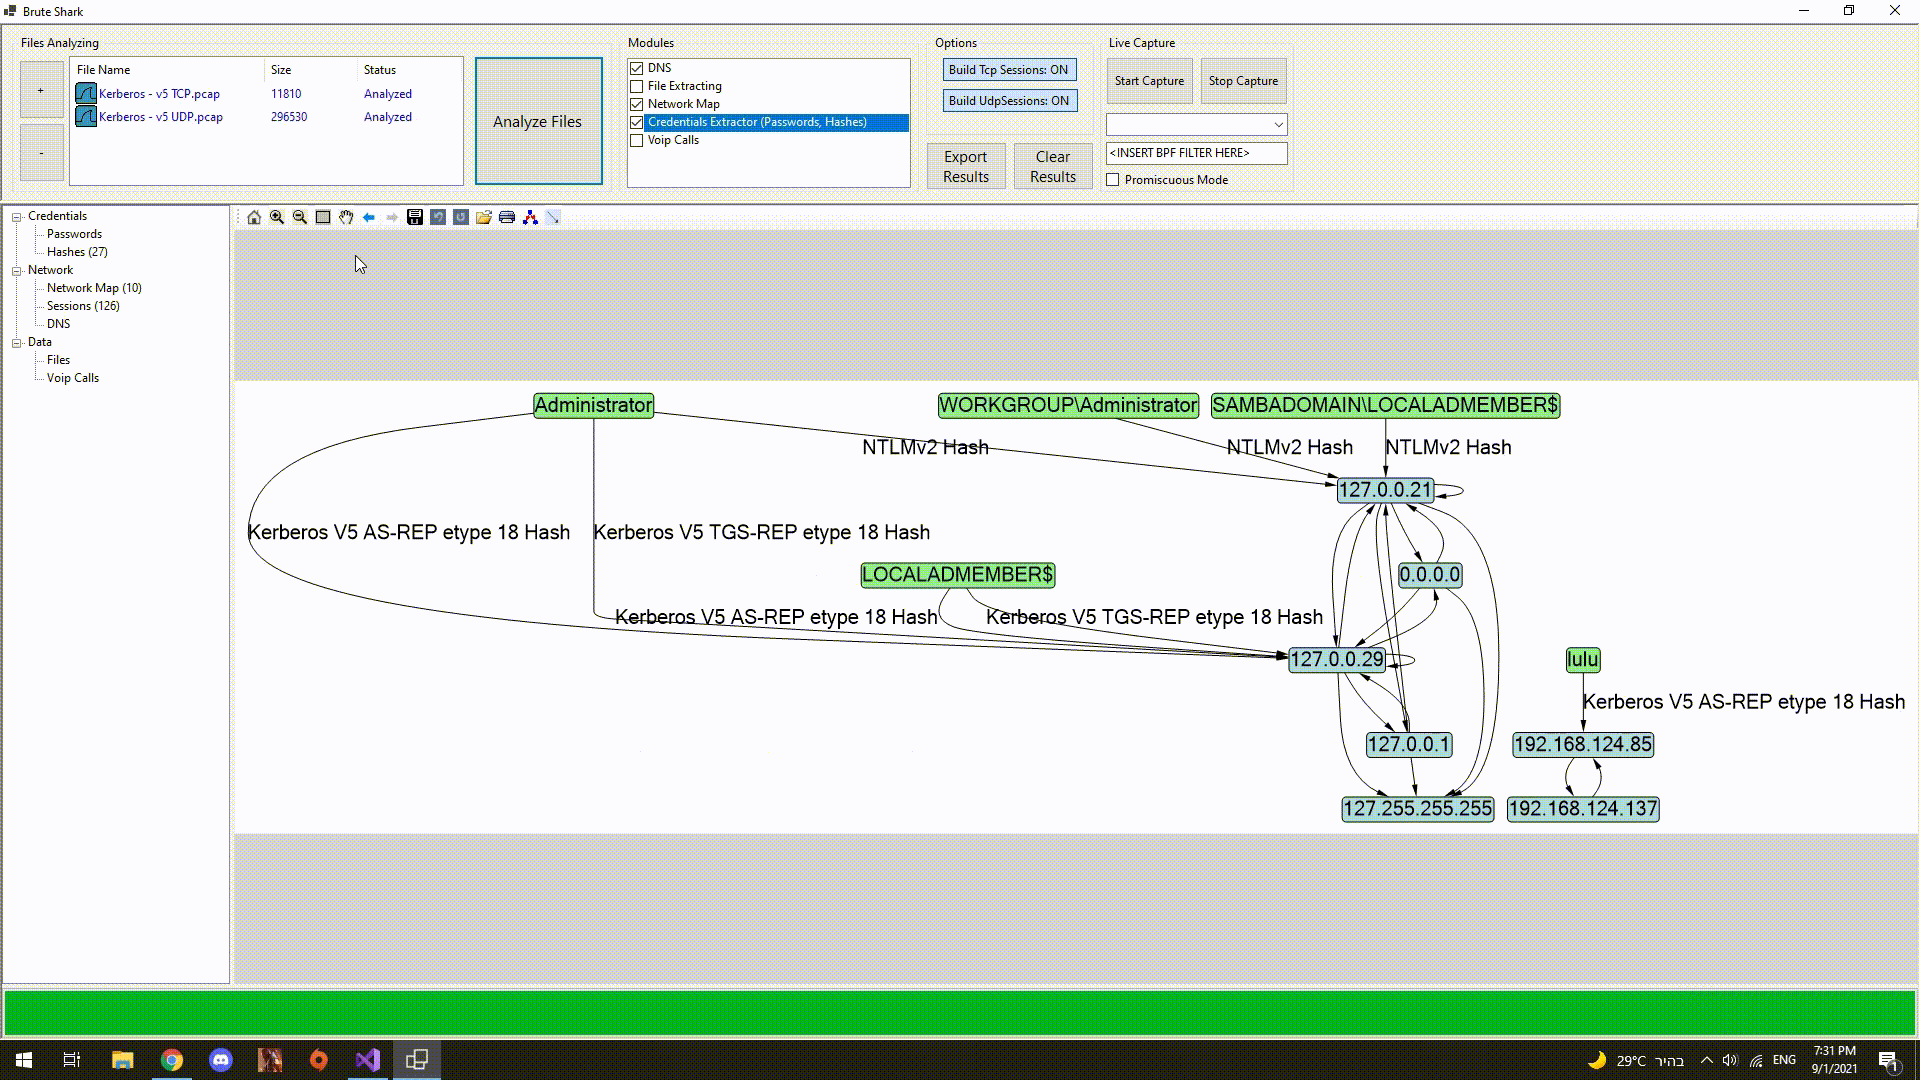
Extracción de Hashes

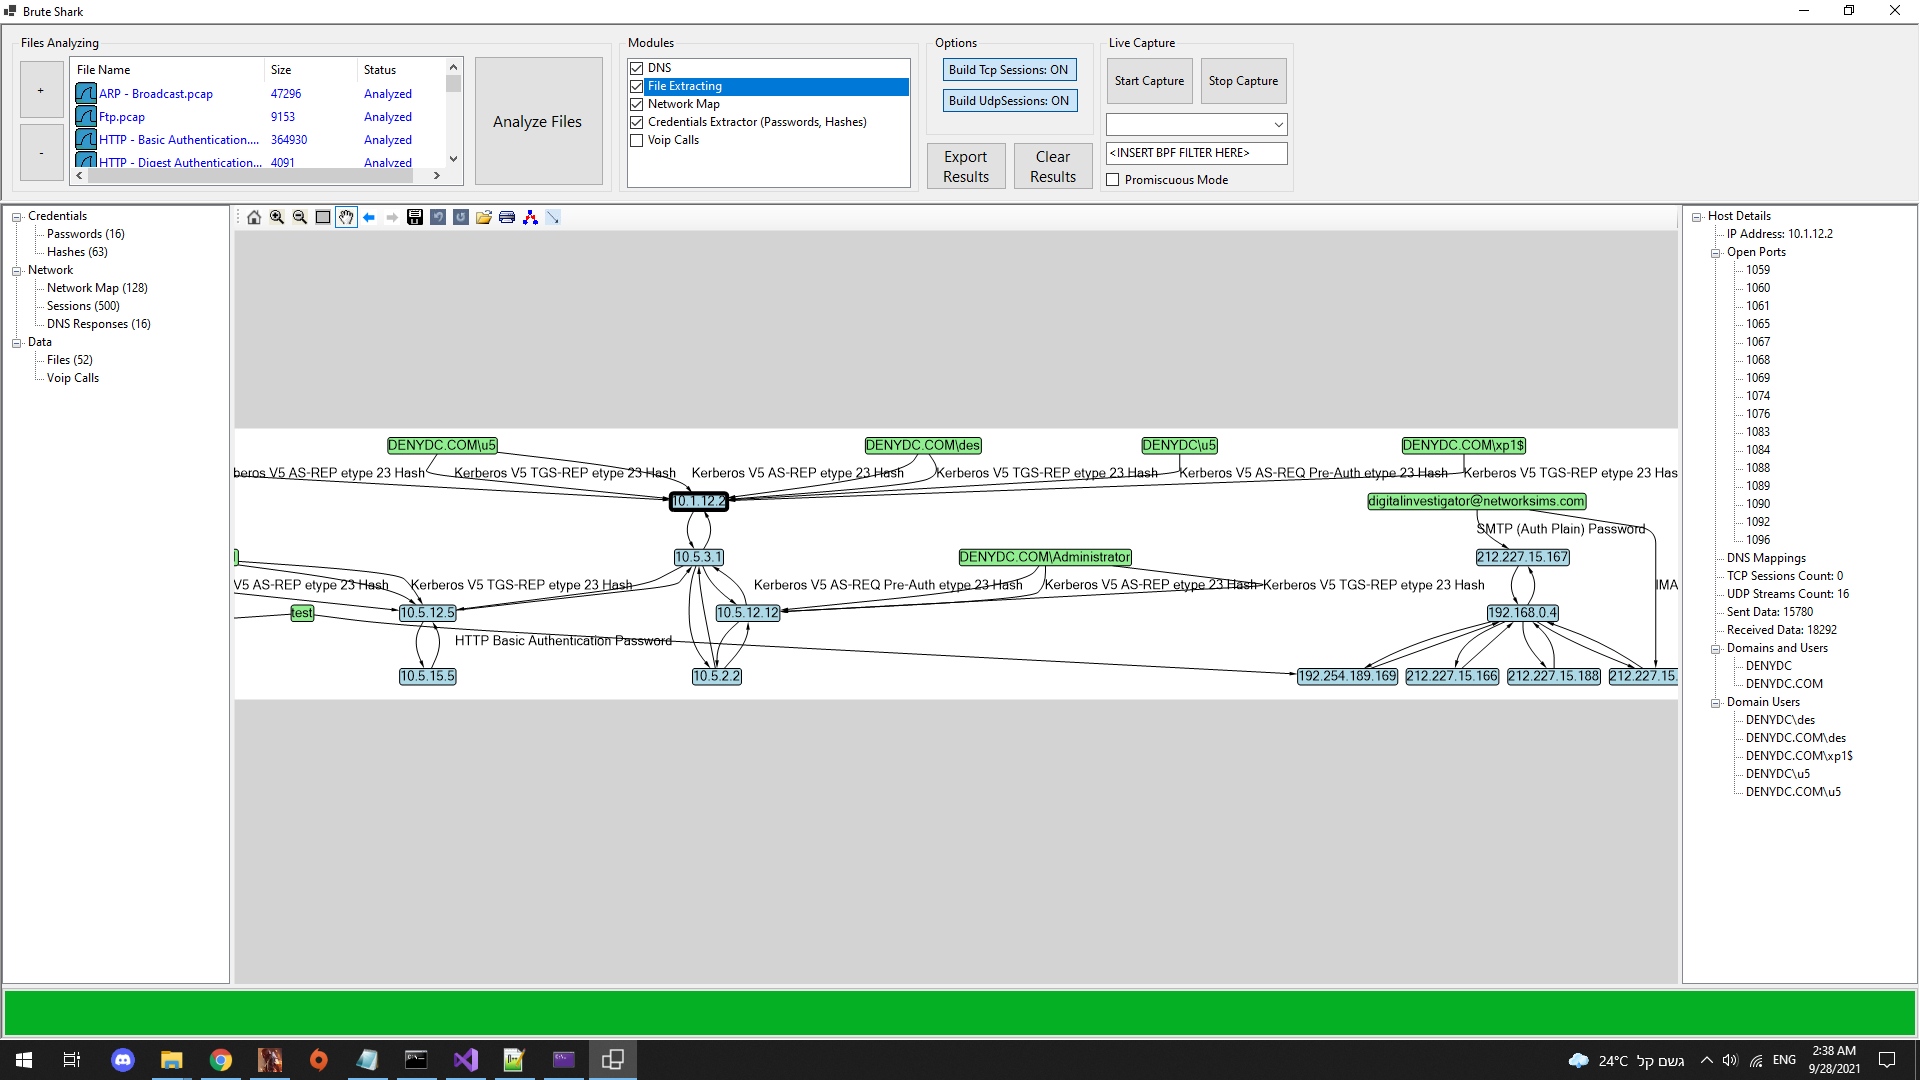
Construcción de un Diagrama de Red

Construcción de un Diagrama de Red

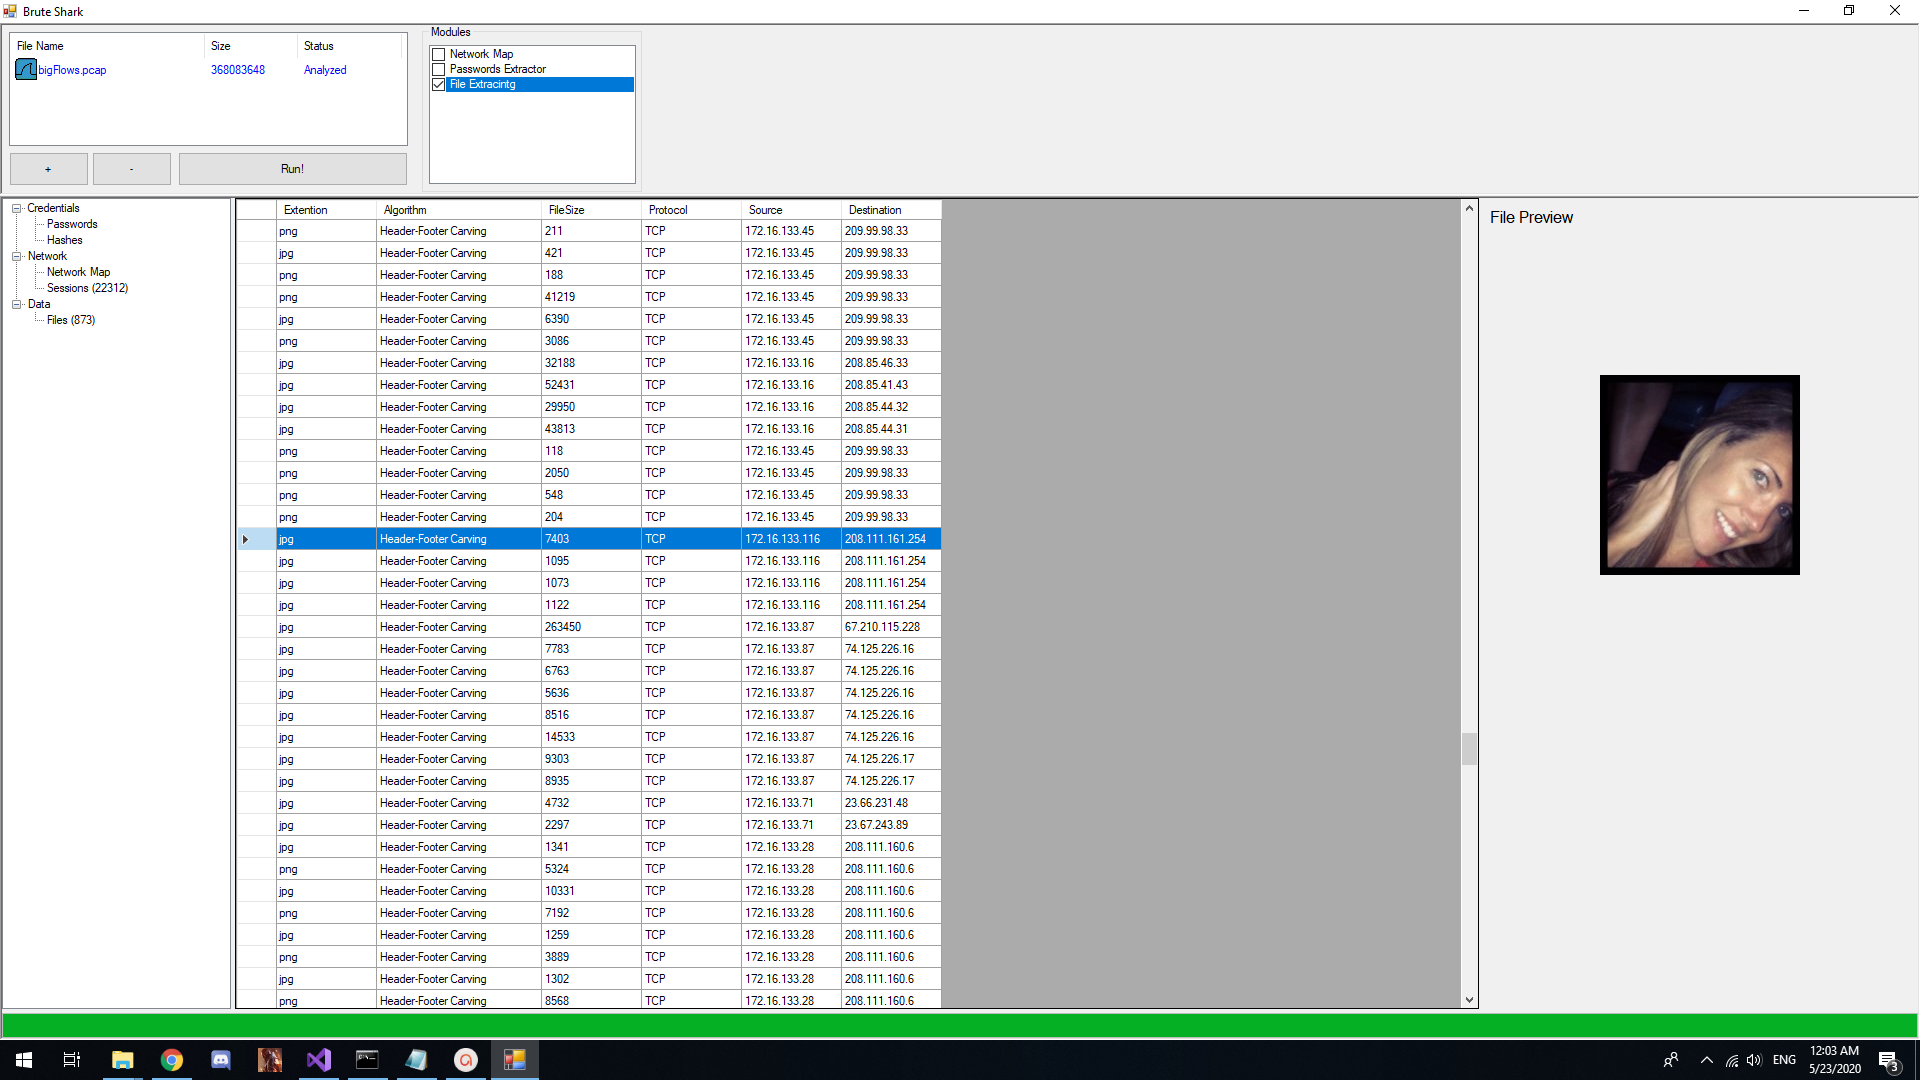
File Carving

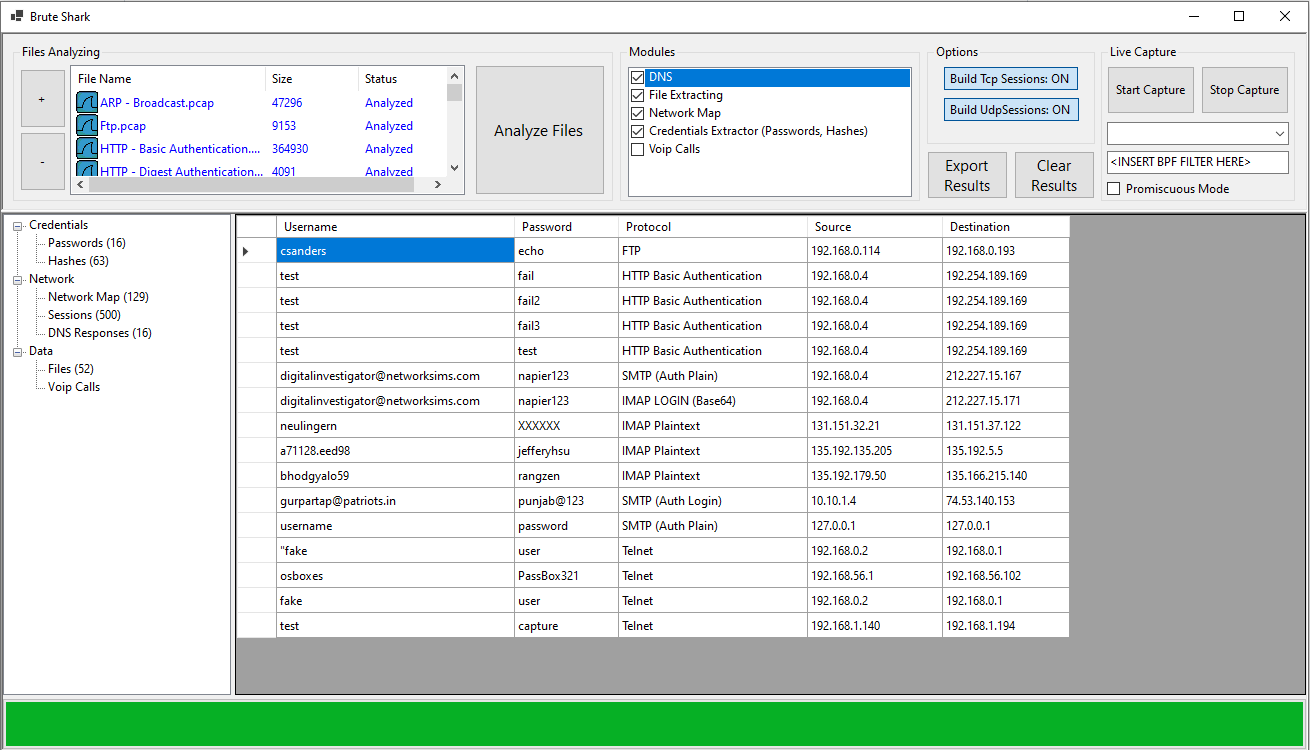
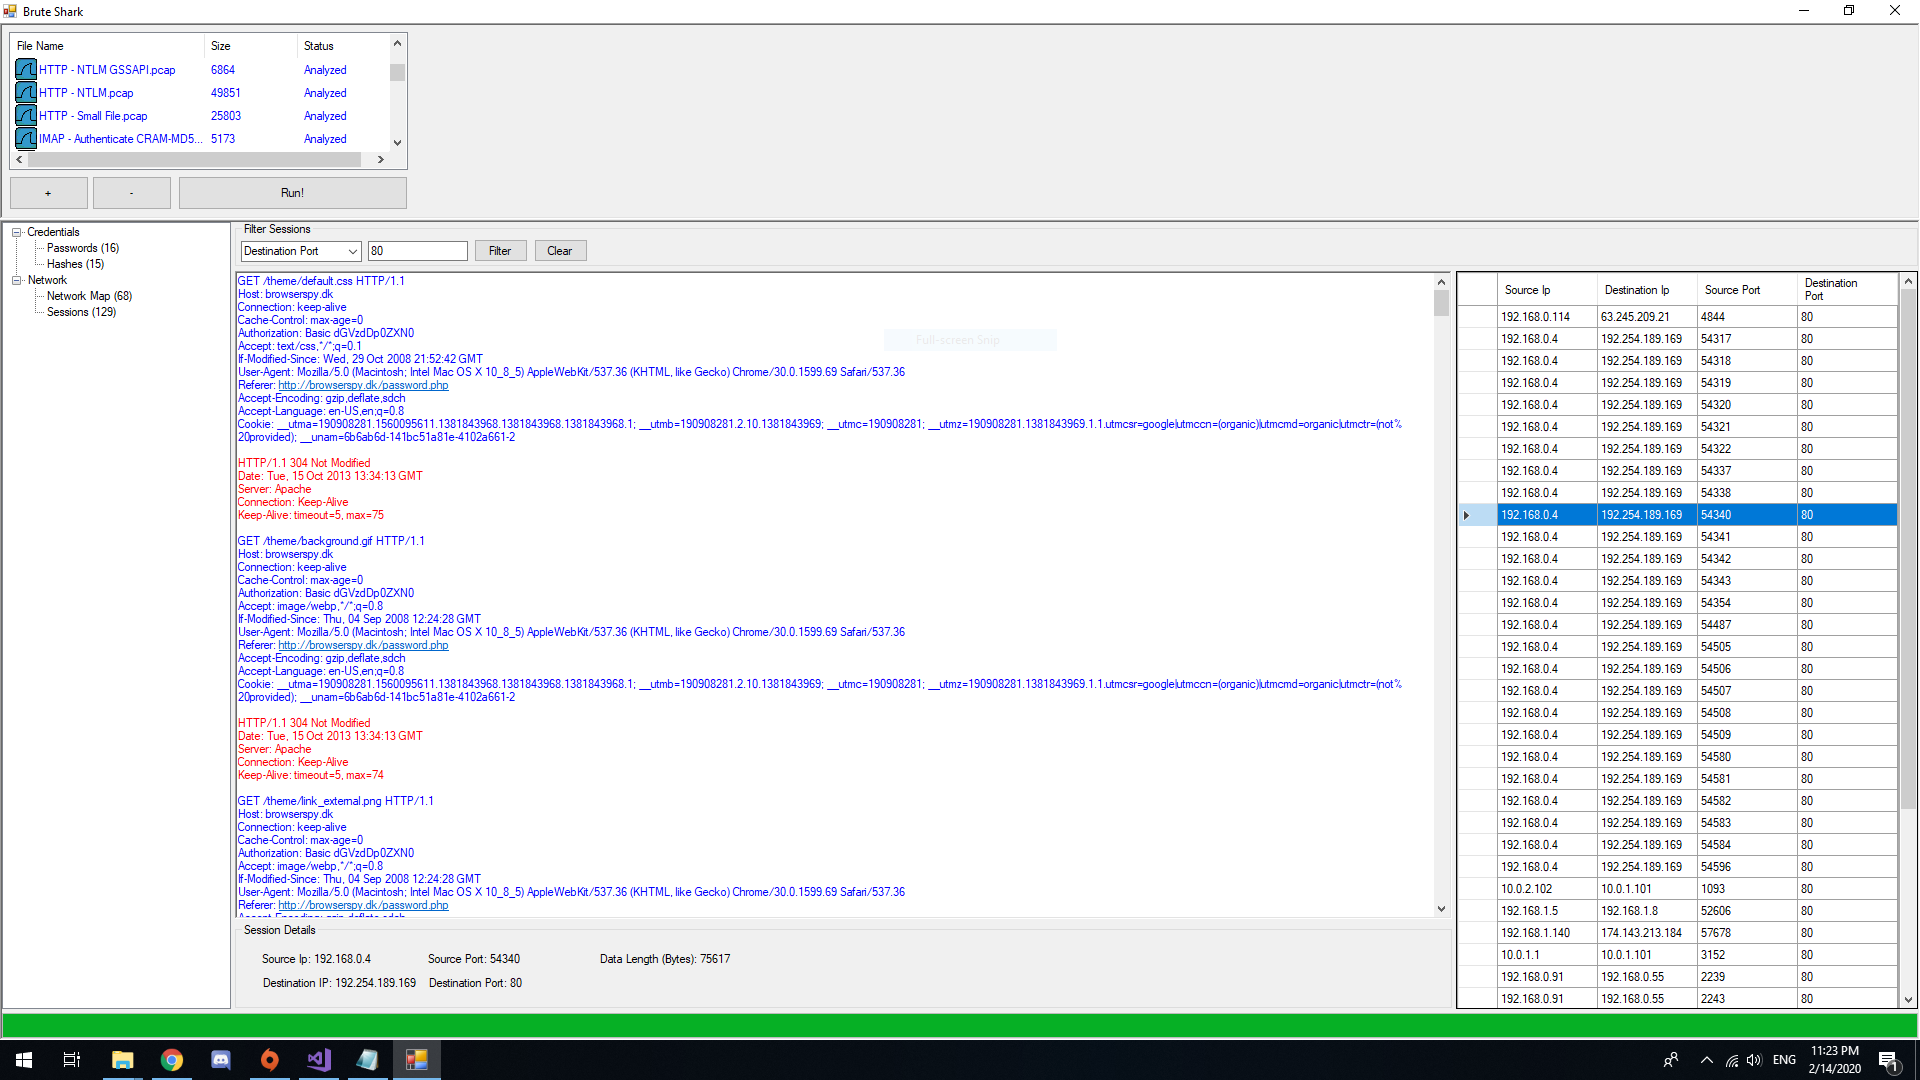
Extracción de Contraseñas

Reconstrucción de todas las sesiones TCP

Extracción de Llamadas VoIP

Brute Shark CLI

Uso

En general, se recomienda cargar, ejecutar y explorar los resultados.
Se pueden descargar archivos PCAP de ejemplo que contienen escenarios que demuestran todas las capacidades de BruteShark desde aquí.
Ten en cuenta que analizar el tráfico de red es una operación que consume tiempo y recursos, por lo que se recomienda seleccionar solo los módulos necesarios cuando se carguen archivos grandes.
Se debe prestar especial atención a las opciones "Build TCP Sessions" / "Build UDP Sessions".

BruteSharkDesktop

La GUI es bastante autoexplicativa, simplemente carga los archivos deseados, configura los módulos deseados y presiona el botón de ejecutar.

BruteSharkCli

BruteSharkCli es la versión CLI de BruteShark para usuarios de Linux y Windows. Tiene todas las características de BruteSharkDesktop y está diseñada para operar desde un shell. Como herramienta CLI clásica, funciona obteniendo todos los parámetros relevantes para el procesamiento y luego imprimiendo los resultados en stdout o archivos.

Imprime el menú de ayuda:

BruteSharkCli --help

Obtén credenciales de todos los archivos en un directorio (las contraseñas y hashes se imprimirán en stdout):

 BruteSharkCli -m Credentials -d "C:\Users\King\Desktop\Pcap Files"

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →