Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
StegoForge — El kit definitivo de esteganografía y análisis forense digital. Oculta y extrae datos a través de imágenes, audio, video, documentos y paquetes de red, o ejecuta 11 motores de detección avanzados para descubrir cargas ocultas. | Kitploit
Herramientas/GitHubGitHub/nour833/stegoforge
Herramientas de Cifrado/DescifradoForensia de MemoriaForensia de RedExfiltración de DatosAnálisis ForenseEsteganografíaForensia DigitalCriptografíaCTFAprendizaje AutomáticoAprendizaje y Educación
5758066hace 27 díasRevisado por Kitploit
Compartir
GitHub
nour833/stegoforge

StegoForge

El kit definitivo de esteganografía y análisis forense digital. Oculta y extrae datos a través de imágenes, audio, video, documentos y paquetes de red, o ejecuta 11 motores de detección avanzados para descubrir cargas ocultas.

Ver Repositorio

StegoForge

Oculta datos cifrados en imágenes, audio, vídeo, documentos y ejecutables.
Recupéralos de nuevo, o encuentra lo que otra persona ocultó.


PyPI Python CI License: MIT Downloads

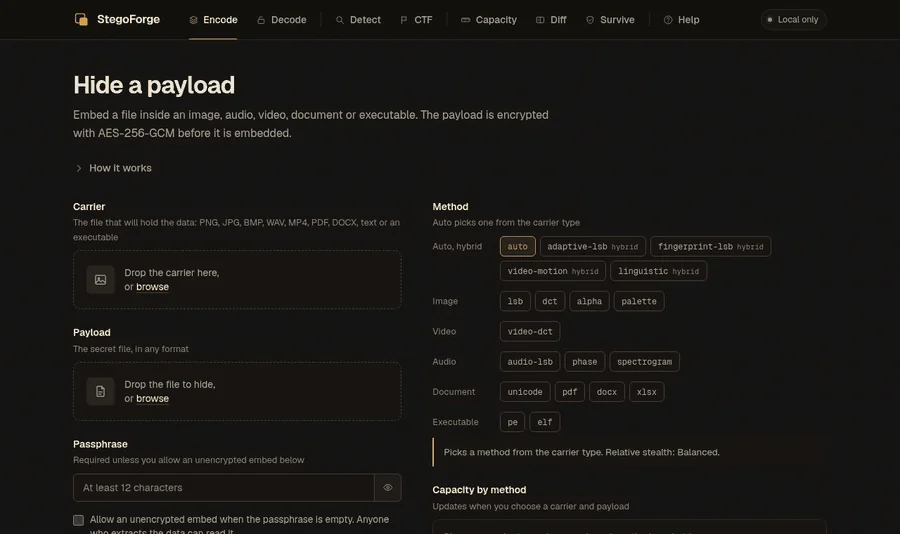
Grabación de pantalla de la interfaz web de StegoForge: elegir una foto y un archivo secreto, introducir una frase de contraseña, incrustar, extraer de nuevo el payload y ejecutar los detectores

Una grabación real de la interfaz web local (stegoforge web): ocultar un archivo, extraerlo, ejecutar los detectores.


Por qué StegoForge

  • Ambos lados del problema. Incrusta un payload y analiza un archivo sospechoso con la misma herramienta: 20 métodos de incrustación, 11 detectores, modo CTF con un solo comando.
  • Cifrado antes de ocultarse. Cada payload se sella con AES-256-GCM bajo una clave Argon2id. Un payload que se encuentra sigue sin poder leerse sin la frase de contraseña.
  • Honesto sobre sus límites. La esteganografía es estadística, no magia. Los detectores indican no concluyente cuando no pueden determinarlo, la documentación enumera aquello que no sobrevive cada método, y las cifras medidas se publican con sus barras de error (docs/DETECTOR-EVAL.md).
  • Local por defecto. La interfaz web escucha solo en loopback y no realiza ninguna petición a terceros; --offline desconecta la red por completo; StegoForge nunca descarga un ejecutable ni un modelo.
  • Automatizable. Cada comando tiene --json; los errores van a stderr con códigos estables, de modo que stdout permanece limpio para las tuberías.

Instalación

Estás enHaz esto
Cualquier SO, Python 3.10+pipx install stegoforge (añade la interfaz de navegador con pipx install "stegoforge[web]")
Debian, Ubuntu, KaliDescarga el .deb desde Releases, luego sudo apt install ./stegoforge_*_all.deb (usa las librerías de Python de tu sistema e instala una página de manual)
Sin Python, solo un binarioDescarga stegoforge-linux-x86_64, stegoforge-macos-arm64 o stegoforge-windows-x86_64.exe desde Releases
Dockerdocker build -t stegoforge . y luego docker run -p 5000:5000 stegoforge (la interfaz está protegida por token; el token está en docker logs)
Desde el código fuentegit clone https://github.com/Nour833/StegoForge && cd StegoForge && pip install -e ".[web]"

Luego comprueba la instalación:

$ stegoforge doctor
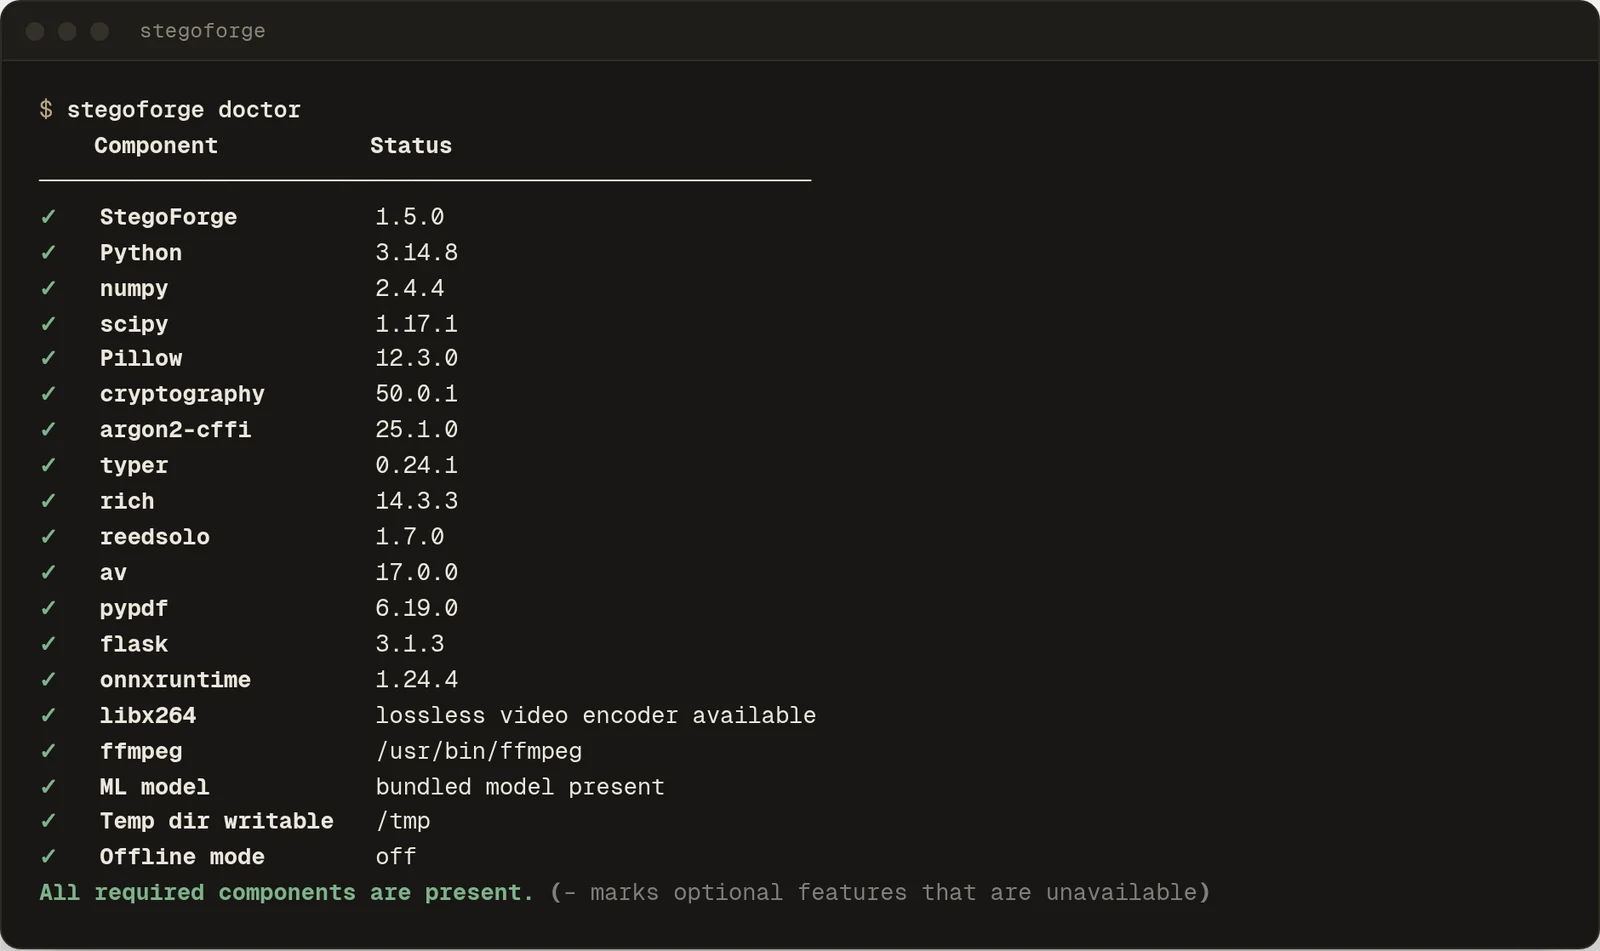
Salida de stegoforge doctor: todos los componentes requeridos presentes, codificador de vídeo y ffmpeg encontrados, modelo ML incluido

doctor enumera lo que esta máquina puede y no puede hacer (soporte de vídeo, FFmpeg para MP3/FLAC/OGG, el modelo ML incluido) y nunca accede a la red.

Python 3.10: funciona, pero las correcciones del decodificador de imágenes de Pillow (24 avisos en 12.3.0, parcheados en 13.0.0) requieren Python 3.11 o superior. Usa Python 3.11+ cuando analices archivos en los que no confías.
Un recorrido de un minuto

Grabación de terminal: codificar un secreto en una foto, decodificarlo y luego ejecutar el modo CTF en un archivo que contiene una carga útil sin cifrar y encontrarla
# Keep the passphrase out of your shell history and `ps` (a plain -k works, with a warning)
export STEGOFORGE_KEY="a long passphrase, not a short one"

stegoforge encode -c photo.png -p secret.txt        # method picked from the carrier type
stegoforge decode -f photo_stego.png                # -> photo_decoded.txt

stegoforge capacity -c photo.png --depth 2          # how much fits, and how stealthy each method is
stegoforge diff -c photo.png -s photo_stego.png     # heatmap of exactly which pixels changed
stegoforge detect -f photo_stego.png                # run the detectors on a file
stegoforge ctf -f challenge.png                     # every detector + extraction, one ranked report

# Will it survive an upload? Simulates the platform's recompression locally and tries to extract.
stegoforge encode -c photo.png -p secret.txt --target twitter --test-survival

# The same secret into every carrier in a folder
stegoforge batch -d ./carriers -p secret.txt --jobs 4

stegoforge web                                      # the local web UI on http://localhost:5000

Se rechaza una carga útil sin cifrar (--allow-plaintext) a menos que la solicites. Esto es intencional: sin una clave, los bytes incrustados son legibles por cualquiera que los extraiga, y la escena CTF de la grabación anterior muestra con qué facilidad ocurre eso.

Menú interactivo

Ejecuta stegoforge sin argumentos para obtener un menú guiado (se abre con la pantalla de arranque mostrada arriba). STEGOFORGE_FAST_UI=1 omite la animación para inicios instantáneos, y STEGOFORGE_UI_STAGE_DELAY=0.4 ajusta su ritmo.


Qué puede ocultar y dónde

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →