
 mozillazg/ptcpdump
Analizador de paquetes basado en eBPF que captura tráfico de red con anotación automática de metadatos de procesos, contenedores y pods de Kubernetes, con soporte para filtrado compatible con tcpdump y salida PcapNG.



ptcpdump es un analizador de paquetes compatible con tcpdump impulsado por eBPF, que anota automáticamente los paquetes con metadatos de proceso/contenedor/pod cuando son detectables. Inspirado en jschwinger233/skbdump.
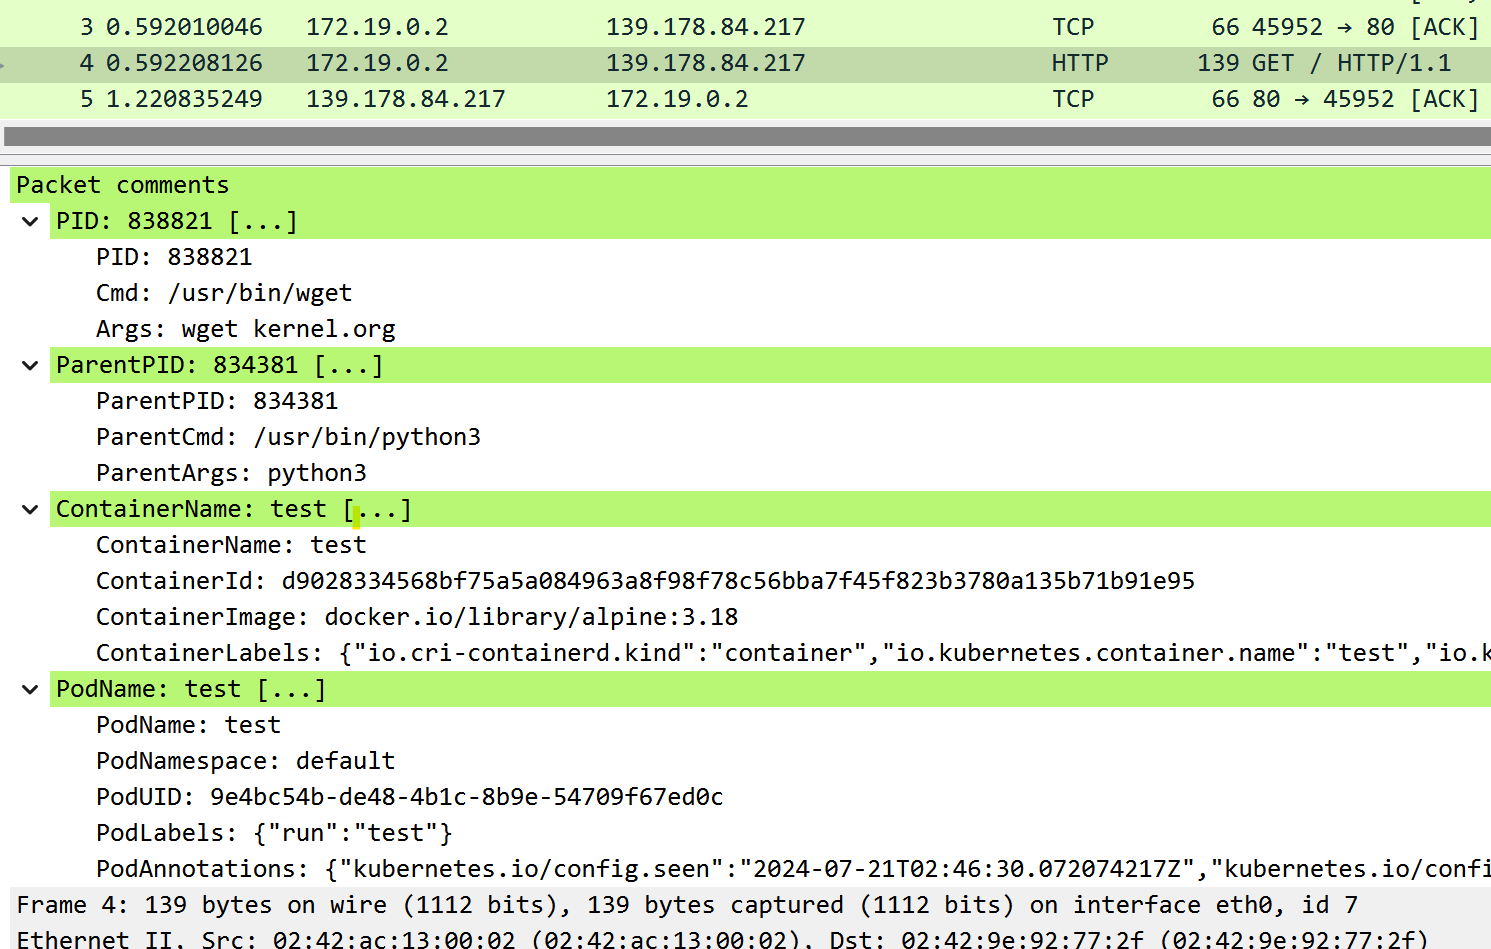
--pid (proceso), --pname (nombre del proceso), --container-id (contenedor), --pod-name (pod).-i, -w, -c, -s, -n, -C, -W, -A y más).pcap-filter(7) como tcpdump.--netns).Puedes descargar el ejecutable enlazado estáticamente para x86_64 y arm64 desde la página de lanzamientos.
Kernel de Linux >= 5.2 (compilado con soporte para BPF y BTF).
ptcpdump requiere opcionalmente debugfs. Debe estar montado en /sys/kernel/debug.
Si la carpeta está vacía, se puede montar con:
mount -t debugfs none /sys/kernel/debug
Se requiere la siguiente configuración del kernel. Compilarlos como módulos también es posible.
| Opción | Backend | Nota |
|---|---|---|
| CONFIG_BPF=y | ambos | Obligatorio |
| CONFIG_BPF_SYSCALL=y | ambos | Obligatorio |
| CONFIG_DEBUG_INFO=y | ambos | Obligatorio |
| CONFIG_DEBUG_INFO_BTF=y | ambos | Obligatorio |
| CONFIG_KPROBES=y | ambos | Obligatorio |
| CONFIG_KPROBE_EVENTS=y | ambos | Obligatorio |
| CONFIG_TRACEPOINTS=y | ambos | Obligatorio |
| CONFIG_PERF_EVENTS=y | ambos | Obligatorio |
| CONFIG_NET=y | ambos | Obligatorio |
| CONFIG_NET_SCHED=y | tc | Obligatorio |
| CONFIG_NET_CLS_BPF=y | tc | Obligatorio |
| CONFIG_NET_ACT_BPF=y | tc | Obligatorio |
| CONFIG_NET_SCH_INGRESS=y | tc | Obligatorio |
| CONFIG_CGROUPS=y | cgroup-skb | Obligatorio |
| CONFIG_CGROUP_BPF=y | cgroup-skb | Obligatorio |
| CONFIG_FILTER=y | socket-filter | Obligatorio |
| CONFIG_BPF_TRAMPOLINE=y | tp-btf | Obligatorio |
| CONFIG_SECURITY=y | ambos | Opcional (Recomendado) |
| CONFIG_BPF_TRAMPOLINE=y | ambos | Opcional (Recomendado) |
| CONFIG_SOCK_CGROUP_DATA=y | ambos | Opcional (Recomendado) |
| CONFIG_BPF_JIT=y | ambos | Opcional (Recomendado) |
| CONFIG_CGROUP_BPF=y | tc, tp-btf, socket-filter | Opcional (Recomendado) |
| CONFIG_CGROUPS=y | tc, tp-btf, socket-filter | Opcional (Recomendado) |
Puedes usar zgrep $OPTION /proc/config.gz para comprobar si una opción está habilitada.
Filtrar como tcpdump:
sudo ptcpdump -i eth0 tcp
sudo ptcpdump -i eth0 -A -s 0 -n -v tcp and port 80 and host 10.10.1.1
sudo ptcpdump -i any -s 0 -n -v -C 100MB -W 3 -w test.pcapng 'tcp and port 80 and host 10.10.1.1'
sudo ptcpdump -i eth0 'tcp[tcpflags] & (tcp-syn|tcp-fin) != 0'
Múltiples interfaces:
sudo ptcpdump -i eth0 -i lo
Filtrar por proceso o usuario:
sudo ptcpdump -i any --pid 1234 --pid 233 -f
sudo ptcpdump -i any --pname curl
sudo ptcpdump -i any --uid 1000
Capturar por proceso ejecutando el programa objetivo:
sudo ptcpdump -i any -- curl ubuntu.com
Filtrar por contenedor o pod:
sudo ptcpdump -i any --container-id 36f0310403b1
sudo ptcpdump -i any --container-name test
sudo ptcpdump -i any --pod-name test.default
Guardar datos en formato PcapNG:
sudo ptcpdump -i any -w demo.pcapng
sudo ptcpdump -i any -w - port 80 | tcpdump -n -r -
sudo ptcpdump -i any -w - port 80 | tshark -r -
Capturar interfaces en otros namespaces de red:
sudo ptcpdump -i lo --netns /run/netns/foo --netns /run/netns/bar
sudo ptcpdump -i any --netns /run/netns/foobar
sudo ptcpdump -i any --netns /proc/26/ns/net
Predeterminado:
09:32:09.718892 vethee2a302f wget.3553008 In IP 10.244.0.2.33426 > 139.178.84.217.80: Flags [S], seq 4113492822, win 64240, length 0, ParentProc [python3.834381], Container [test], Pod [test.default]
09:32:09.718941 eth0 wget.3553008 Out IP 172.19.0.2.33426 > 139.178.84.217.80: Flags [S], seq 4113492822, win 64240, length 0, ParentProc [python3.834381], Container [test], Pod [test.default]
Con -q:
09:32:09.718892 vethee2a302f wget.3553008 In IP 10.244.0.2.33426 > 139.178.84.217.80: tcp 0, ParentProc [python3.834381], Container [test], Pod [test.default]
09:32:09.718941 eth0 wget.3553008 Out IP 172.19.0.2.33426 > 139.178.84.217.80: tcp 0, ParentProc [python3.834381], Container [test], Pod [test.default]
Con -v:






