
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
dfir-malware-investigation — Laboratorio DFIR de Spring4Shell (CVE-2022-22965) con simulación de exploits, WAF en Python, detección basada en IOC y análisis de PCAP. | Kitploit
Herramientas/GitHubGitHub/suyash-r-k/dfir-malware-investigation
Gestión de Indicadores de Compromiso (IOC)Forensia de MemoriaAnálisis de VulnerabilidadesForensia de RedEvasión de WAFSeguridad WebForensia DigitalInteligencia de AmenazasDetección de Intrusiones
Compartir
Aprendizaje y Educación
Respuesta a Incidentes
Análisis de Registros
GitHubsuyash-r-k/dfir-malware-investigation

dfir-malware-investigation

Laboratorio DFIR de Spring4Shell (CVE-2022-22965) con simulación de exploits, WAF en Python, detección basada en IOC y análisis de PCAP.

Ver Repositorio
41hace 9 mesesAún no revisado

Laboratorio de Investigación de Malware DFIR – Spring4Shell (CVE-2022-22965)

Un proyecto integral de Forense Digital y Respuesta a Incidentes (DFIR) que simula, detecta e investiga la vulnerabilidad crítica Spring4Shell (CVE-2022-22965). Este proyecto demuestra el ciclo de vida completo de la respuesta a incidentes, desde el compromiso inicial hasta la detección, la mitigación y el análisis forense.

Simulación de Ataque → Captura de Red → Análisis de Logs → Detección de IOC → Mitigación por Firewall → Investigación Forense

Creado como un proyecto de portafolio para blue team / analista de SOC que demuestra habilidades prácticas de seguridad defensiva.


Descripción General del Proyecto

Este entorno de laboratorio proporciona experiencia práctica con técnicas reales de respuesta a incidentes al recrear un escenario controlado de explotación de Spring4Shell. El proyecto abarca perspectivas tanto ofensivas como defensivas, lo que permite a los profesionales de seguridad comprender los vectores de ataque mientras implementan estrategias de detección y mitigación.

Características Principales

  • Simulación de Exploit Spring4Shell – Entrega realista de payloads RCE por HTTP
  • WAF Basado en Python – Inspección y bloqueo de solicitudes en tiempo real
  • Registro Exhaustivo – Pipeline estructurado de recopilación y análisis de logs
  • Motor de Detección de IOC – Correlación de inteligencia de amenazas basada en JSON
  • Forense de Red – Análisis de PCAP con tcpdump y Wireshark
  • Flujo de Trabajo de Forense de Memoria – Documentación de metodología Volatility3
  • Inteligencia de Amenazas – Conjuntos de IOC ampliados y mapeo MITRE ATT&CK
  • Arquitectura Modular – Estructura de código limpia y lista para producción

Estructura del Repositorio

dfir-malware-investigation/
│
├── analysis/          # Detection scripts and PCAP analysis documentation
├── firewall/          # Custom WAF implementation and configuration
├── iocs/              # IOC definitions and threat intelligence profiles
├── tools/             # Attack simulator and vulnerable web application
├── screenshots/       # Visual demonstration and evidence
├── pcaps/             # Network traffic captures
├── logs/              # Application and firewall logs
└── memory/            # Memory forensics methodology and documentation

Cómo Funciona

1. Simulación de Ataque

El simulador de ataques envía una solicitud HTTP POST especialmente diseñada que explota la vulnerabilidad de enlace de datos (data binding) de Spring Framework:

Payload: class.module.classLoader.resources.context.parent.pipeline.first
Target: /tomcatwar.jsp
Method: HTTP POST with malicious parameters

Esto imita los intentos de explotación del mundo real contra aplicaciones Spring vulnerables.

2. Capa de Defensa del Firewall

Un firewall de aplicaciones web (WAF) personalizado basado en Python intercepta y analiza las solicitudes HTTP entrantes:

  • Coincidencia de patrones contra firmas conocidas de Spring4Shell
  • Bloqueo en tiempo real de payloads maliciosos
  • Devuelve HTTP 403 Forbidden para solicitudes bloqueadas
  • Registra toda actividad sospechosa para el análisis posterior al incidente

3. Motor de Detección

El sistema de detección basado en IOC analiza los logs utilizando inteligencia de amenazas estructurada:

Source: iocs/spring4shell.json

Cada detección incluye:

  • Identificador CVE y nivel de severidad
  • Firmas de patrones de payload
  • Endpoints y parámetros afectados
  • Acciones de respuesta recomendadas

4. Forense de Red

Flujo de trabajo de análisis de tráfico:

  1. Capturar paquetes con tcpdump durante la simulación de ataque
  2. Extraer flujos HTTP que contengan intentos de explotación
  3. Verificar el comportamiento de bloqueo del firewall a nivel de red
  4. Documentar la cadena de evidencia para el informe de incidentes

Los artefactos capturados incluyen:

  • Cabeceras de solicitudes HTTP maliciosas
  • Payload de exploit en texto claro
  • Confirmación de la respuesta del firewall

5. Metodología de Forense de Memoria

Aunque los volcados de memoria no están incluidos en el repositorio, la documentación exhaustiva cubre:

  • Flujo de trabajo de análisis con Volatility3
  • Enumeración del árbol de procesos e identificación de procesos sospechosos
  • Análisis de sockets de red para conexiones C2
  • Extracción del historial de comandos de los artefactos de memoria
  • Técnicas de detección de inyección de malware

Consulta memory/README.md para la metodología completa.


Demostración

Evidencia visual del flujo completo de ataque y defensa:
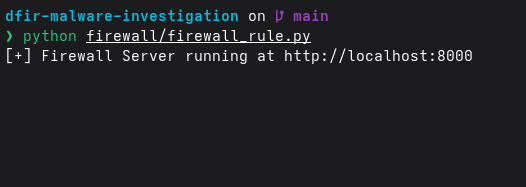
1. Firewall en Ejecución

Firewall en Ejecución El firewall basado en Python inicializado y a la escucha de solicitudes entrantes
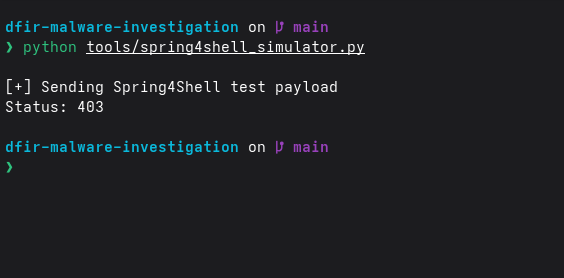
2. Ataque Bloqueado

Ataque Bloqueado Intercepción en tiempo real del intento de explotación de Spring4Shell
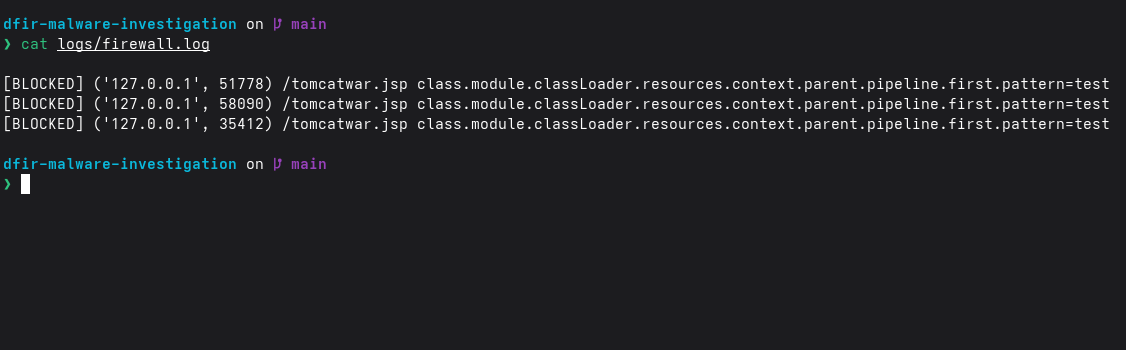
3. Evidencia del Log del Firewall

Log del Firewall Registro detallado de la solicitud maliciosa con firmas de payload
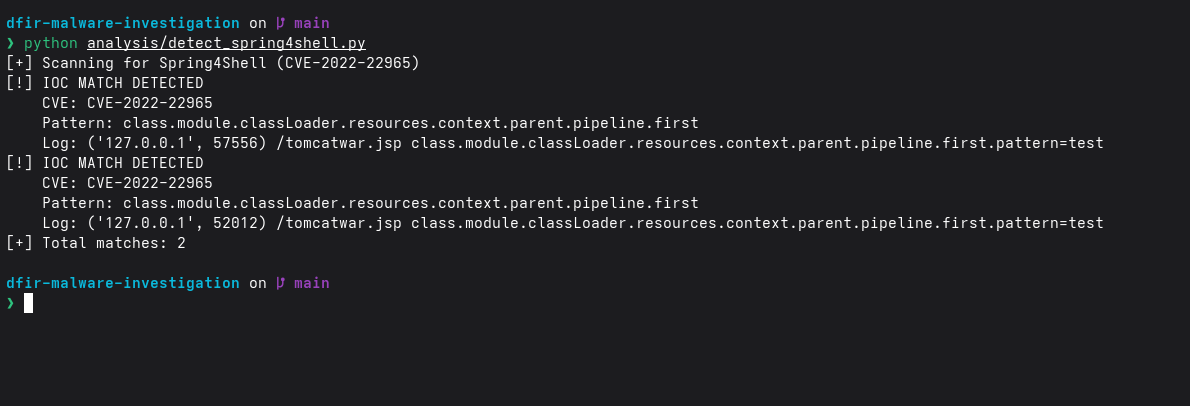
4. Alerta de Detección

Alerta de Detección Motor de detección basado en IOC que identifica el ataque Spring4Shell
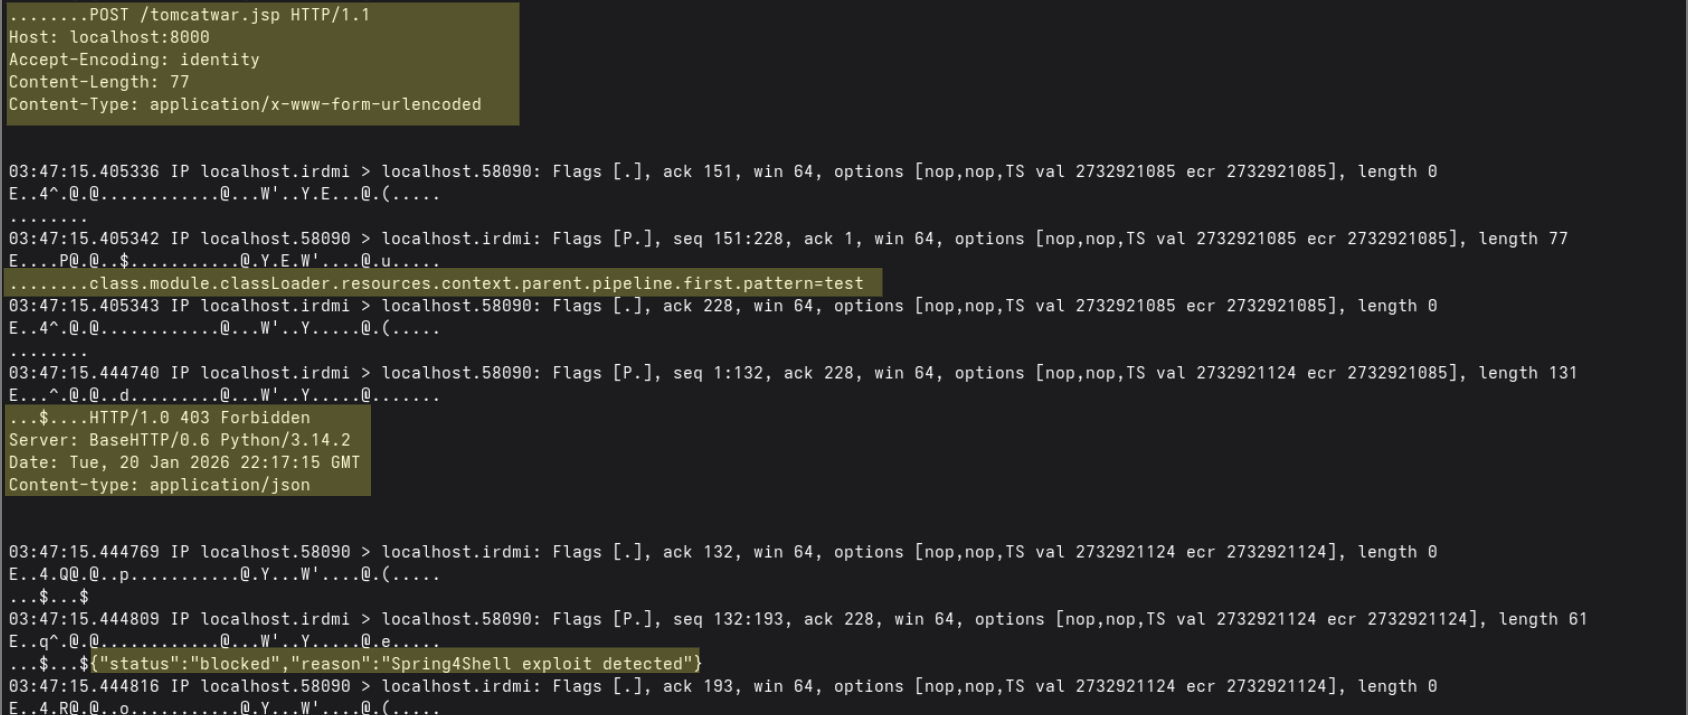
5. Análisis de Red PCAP

Análisis de PCAP Prueba a nivel de red del intento de explotación y la respuesta del firewall


Stack Tecnológico

ComponenteTecnología
LenguajePython 3.x
Captura de Redtcpdump, Wireshark
Análisis de MemoriaVolatility3 (documentado)
Control de VersionesGit
PlataformaLinux (basado en Arch)
Framework WebServicio HTTP vulnerable simulado (comportamiento de Spring4Shell)

Habilidades Demostradas

Este proyecto demuestra competencia en:

  • Respuesta a Incidentes – Ciclo de vida completo de IR desde la detección hasta la remediación
  • Análisis de Tráfico de Red – Inspección de PCAP y análisis de protocolos
  • Ingeniería de Detección – Desarrollo de reglas personalizadas y creación de IOC
  • Inteligencia de Amenazas – Diseño estructurado de IOC y modelado de amenazas
  • Ingeniería de Seguridad – Implementación de lógica de WAF/firewall
  • Forense de Memoria – Metodología de análisis con Volatility
  • Desarrollo Seguro – Uso de Gitignore, gestión de secretos, código modular
  • Documentación – Redacción técnica y preservación de evidencia

Inteligencia de Amenazas

Se proporcionan dos perfiles de IOC para diferentes casos de uso:

spring4shell.json (Ligero)

Reglas de detección compactas optimizadas para el escaneo en tiempo real con mínimos falsos positivos.

spring4shell_full.json (Exhaustivo)

Perfil de amenaza ampliado que incluye:

  • Indicadores de red (IPs, dominios, user-agents)
  • Artefactos basados en host (rutas de archivo, claves de registro)
  • Indicadores de memoria (patrones de código inyectado)
  • Firmas de detección (Sigma, YARA, Snort)
  • Referencias a técnicas de MITRE ATT&CK
  • Pasos del playbook de respuesta a incidentes

Primeros Pasos

Requisitos Previos

# Ensure tcpdump is available for network capture
sudo apt install tcpdump  # Debian/Ubuntu
sudo pacman -S tcpdump    # Arch Linux

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






