
gryph
 safedep/gryph
Capa de seguridad para agentes de codificación de IA. Funciona con Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent y más.
defensive-toolsscripting-automationconfiguration-auditing+6
176
safedep/gryphCapa de seguridad para agentes de codificación de IA. Funciona con Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent y más.
 confused-binary/waf-fu
Interfaz de usuario de terminal para explorar y reproducir registros de AWS WAF v2 desde CloudWatch, S3 y la API de muestreo, con filtrado YAML,…
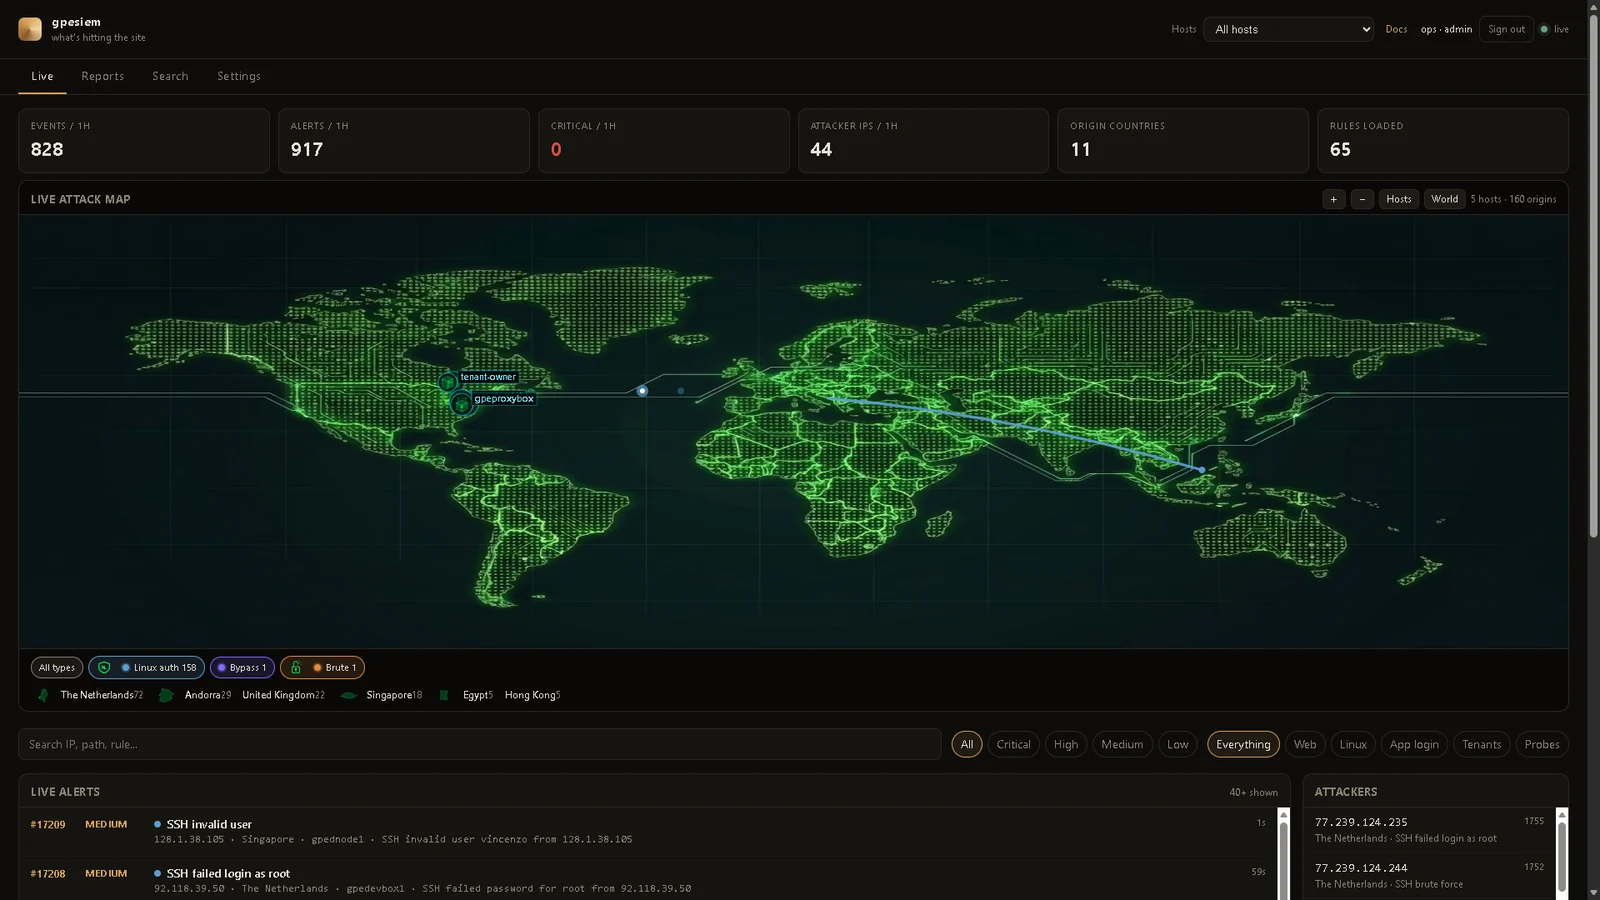 gopasteverything/gpewebdefender
Monitor ligero de ataques web. Un binario Go + SQLite. No es OSSEC, no es un WAF.
 sims718718/unifiedthreathunting
Documenta una metodología de threat hunting estructurada y repetible que abarca desencadenantes, hipótesis SMART, criterios de viabilidad, alcance,…
 thomaspoppelgaard/netscaler-ctx697096-checker
Read-only checker for Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifies build, CVE preconditions and upgrade risks, and sweeps public IoCs…
 gmh5225/jataayu
Seguridad de agentes de IA respaldados por LLM — detección de inyección entrante + protección de privacidad saliente
 ndaal_open_source/ndaal_public_auditd
Conjunto de reglas de Linux Auditd con mejores prácticas, con 14.956 reglas mapeadas a MITRE ATT&CK, rol de despliegue de Ansible y herramientas de…
 tuskira/ai-agent-gateway
Gateway de código abierto que protege, gobierna y observa las llamadas a herramientas MCP y el tráfico LLM de los agentes de IA, con autenticación…
 niffyhunt/wraithwall-toolkit
Deception-engineering tools pulled from a production platform that takes live attacker traffic, supply-chain canary tokens, honeypot logs → MITRE…
 haidang-infosec/phantom-grid
Un sistema de defensa activa impulsado por eBPF que convierte tu servidor Linux en un honeypot engañoso. Incluye redirección transparente de tráfico,…
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 msuhanov/easy_triage
Scripts para clasificar sistemas comprometidos (Linux, ESXi, FreeBSD/NetScaler)
 joshuagodwin7929/purple-team-automation
Emulación automatizada de adversarios (Caldera) contra un laboratorio de AD para validar la cobertura de detección de Sigma y mapear los resultados a…
 itskill-jp/wordpress-upgrade-check
Comprobación de solo lectura de cada versión del núcleo de WordPress en un servidor. Señala CVE-2026-87902 (corregida en 7.1.2 y backports), las…
 asmitdesai/ubuntils
Python CLI/TUI for forensic triage of Ubuntu systems — detects and remediates persistence mechanisms with artifact collection, timeline correlation,…
 gmh5225/gatekeeper
Gateway de acceso SSH autoalojado en Go con autenticación OIDC/LDAP, RBAC, MFA, grabación de sesiones, exportación de auditoría, cifrado en reposo,…
 magicsword-io/lolrmm
Catálogo curado de herramientas de Remote Monitoring and Management abusadas por actores de amenazas, con perfiles YAML, reglas de detección Sigma y…
 bert-janp/entratrace
Defensive research tool that documents observable API endpoints and user agents of offensive tooling targeting Microsoft Entra ID, supporting…