
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
LOLRMM — Catálogo curado de herramientas de Remote Monitoring and Management abusadas por actores de amenazas, con perfiles YAML, reglas de detección Sigma y acceso a API para threat hunting y prevención. | Kitploit
Herramientas/GitHubGitHub/magicsword-io/lolrmm
Herramientas DefensivasGestión de Indicadores de Compromiso (IOC)Feeds y Agregadores de AmenazasInteligencia de AmenazasAprendizaje y EducaciónRed TeamingRespuesta a IncidentesRecursos CuradosAnálisis de Registros
GitHubmagicsword-io/lolrmm

LOLRMM

Catálogo curado de herramientas de Remote Monitoring and Management abusadas por actores de amenazas, con perfiles YAML, reglas de detección Sigma y acceso a API para threat hunting y prevención.

40689131hace 2 díasRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Ver RepositorioSitio web
Compartir

LOLRMM - Living Off the Land Remote Monitoring and Management 🖥️🔍

CI build RMM Tools

Bienvenido a LOLRMM (Living Off the Land Remote Monitoring and Management), un proyecto impulsado por la comunidad que proporciona una lista curada de herramientas de monitoreo y gestión remota (RMM) y de acceso remoto que podrían ser potencialmente abusadas por actores de amenazas. Nuestra misión es ayudar a los profesionales de seguridad a mantenerse informados sobre estas herramientas y su potencial de uso indebido, proporcionando a la comunidad un catálogo que puede utilizarse para la caza de amenazas, la detección y la creación de políticas de prevención.
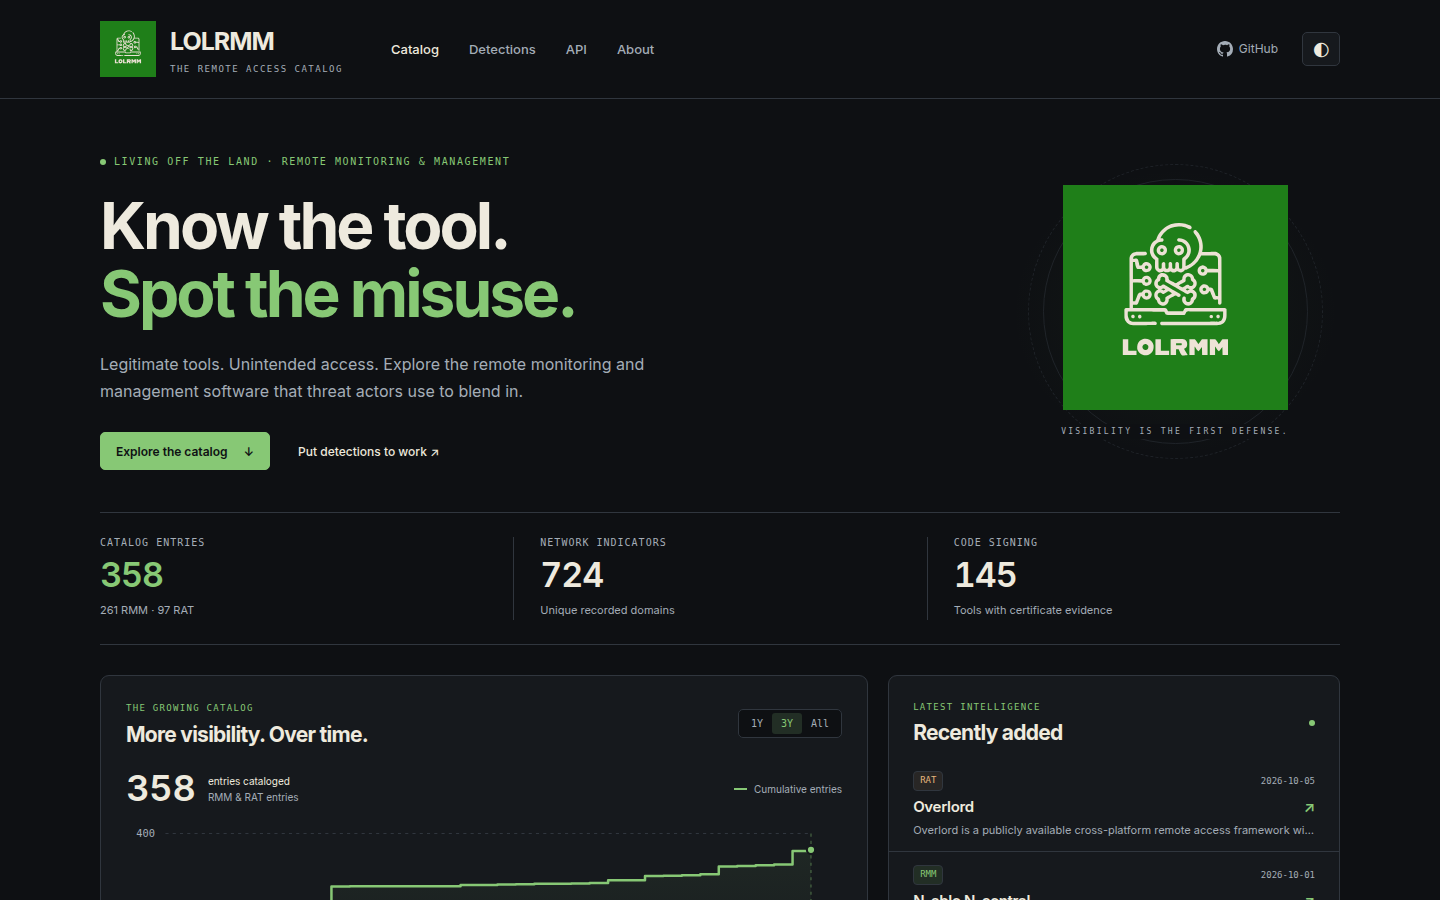
LOLRMM Homepage

🌟 Características principales

  • Sitio estático rápido impulsado por Astro en lolrmm.io – explora el catálogo, filtra por plataforma, busca por nombre/dominio/artefacto y explora los detalles de las herramientas. El contenido del catálogo se renderiza como HTML estático; la búsqueda interactiva y los filtros utilizan JavaScript
  • Instantánea del catálogo (2026-10-06): 358 entradas clasificadas como 261 RMM y 97 RAT, 724 patrones de dominio distintos registrados y 145 herramientas con evidencia de certificado. Consulta el sitio en vivo para ver los totales actuales; la clasificación del catálogo por sí sola no establece un uso malicioso
  • Gráfico de crecimiento acumulativo que muestra la expansión del catálogo a lo largo del tiempo
  • Registros de origen YAML estructurados que describen los detalles clave de cada herramienta:
    • Nombre de la herramienta, descripción, autor y marcas de tiempo
    • Detalles técnicos (sitio web, metadatos PE, privilegios requeridos, etc.)
    • Sistemas operativos compatibles y capacidades
    • Vulnerabilidades conocidas y rutas de instalación
    • Artefactos dejados en disco, en registros de eventos, en el registro o en la red
    • Métodos de detección (incluyendo reglas de Sigma, Splunk, Defender y Sysmon)
    • Referencias y agradecimientos
  • APIs JSON y CSV para acceso programático – obtén el catálogo completo, los dominios de red o registros individuales de herramientas sin necesidad de una clave de API
  • Guía descubrible por LLM en lolrmm.io/llms.txt para asistentes de IA y automatización de investigación
  • Detecciones Sigma generadas en detections/ con indicadores de proceso y DNS derivados automáticamente de las entradas del catálogo

🚀 Primeros pasos

Para comenzar a trabajar con LOLRMM:

  1. Explora el catálogo en lolrmm.io – explora por plataforma, filtra por tipo de herramienta o busca artefactos específicos
  2. Clona el repositorio para trabajar directamente con los registros de origen YAML
  3. Obtén datos vía API para integrar los datos del catálogo en tus flujos de trabajo de caza de amenazas y detección

Uso de la API

Obtén el catálogo completo en formato JSON o CSV (no se requiere clave de API):

# Full catalog JSON with all tool details
curl https://lolrmm.io/api/rmm_tools.json

# CSV export for spreadsheet review
curl https://lolrmm.io/api/rmm_tools.csv

# Network domains for hunting
curl https://lolrmm.io/api/rmm_domains.csv

# Individual tool record
curl https://lolrmm.io/api/tools/anydesk.json

Consulta lolrmm.io/api/ para ver la documentación completa de la API y fuentes adicionales.

Soporte 📞

Utiliza el rastreador de incidencias de GitHub para enviar errores o solicitar funciones.

🤝 Contribuir y crear PRs

Mantente involucrado con la comunidad de LOLRMM revisando regularmente las actualizaciones y contribuyendo al proyecto. Tu participación ayudará a garantizar que el proyecto se mantenga actualizado y sea aún más valioso para los demás.

Si deseas contribuir, sigue estos pasos:

  1. Haz un fork del repositorio
  2. Crea una nueva rama para tus cambios
  3. Realiza tus cambios y confírmalos en tu rama
  4. Sube tus cambios a tu fork
  5. Abre una Pull Request (PR) contra el repositorio upstream

Para obtener instrucciones más detalladas, consulta el archivo CONTRIBUTING.md (si está disponible). Para crear un nuevo archivo YAML para una herramienta RMM, utiliza las plantillas YAML proporcionadas en el directorio yaml.

🚨 Detección Sigma

LOLRMM proporciona reglas de detección Sigma para ayudarte a detectar eficazmente posibles amenazas relacionadas con herramientas RMM. Para explorar estas reglas en detalle, navega al directorio detections/sigma/.

¡Feliz caza! 🕵️‍♂️

🏗️ Compilación y pruebas locales

Requisitos

  • Python 3.12+ (PyYAML, o el entorno Poetry existente)
  • Node.js 22.19+

El sitio web ahora utiliza Astro. Desde la raíz del repositorio:

python3 -m venv .venv
source .venv/bin/activate
pip install pyyaml
cd website
npm ci
npm run dev

Visita http://localhost:4321. Los comandos de desarrollo/compilación regeneran automáticamente los datos y las exportaciones de detección desde /yaml. Para compilar y verificar el sitio web estático:

npm run check
npm run build
npx playwright install chromium
npm test

La salida se escribe en website/dist/. Consulta website/README.md para conocer las rutas de datos, la metodología de los gráficos, la configuración de analíticas y los detalles de despliegue.

Únete a nosotros en nuestra misión de crear un entorno digital más seguro y protegido para las organizaciones de todo el mundo. Con LOLRMM a tu lado, estarás bien equipado para comprender y abordar los riesgos potenciales asociados con las herramientas RMM en el panorama cibernético en constante evolución.

🤖 GitHub Actions

Propósito

Los archivos de flujo de trabajo de GitHub en el directorio .github/workflows automatizan diversas tareas y procesos para la integración continua, la entrega continua y otras actividades de mantenimiento del proyecto. Estos archivos de flujo de trabajo aprovechan GitHub Actions para ejecutar pasos predefinidos basados en disparadores específicos, como envíos de código, pull requests o intervalos programados.

Objetivos clave

  • Automatizar las pruebas: Garantizar que todos los cambios de código pasen las pruebas necesarias antes de fusionarse en la rama principal.
  • Integración continua: Compilar y validar automáticamente el proyecto en diferentes entornos y configuraciones.
  • Comprobaciones de calidad del código: Ejecutar herramientas de análisis estático para mantener la calidad del código y el cumplimiento de los estándares de codificación.
  • Despliegue: Gestionar el proceso de despliegue en diversos entornos, garantizando lanzamientos fluidos y fiables.
  • Actualizaciones de insignias: Actualizar automáticamente las insignias del proyecto para reflejar el estado actual, como el número de Remote Monitoring and Management (RMM)

Configuración del bot de datos generados

El flujo de trabajo de datos generados utiliza una GitHub App con alcance de repositorio para abrir o actualizar las PRs de automation/generated-data. Configura la variable del repositorio GENERATED_DATA_APP_CLIENT_ID y el secreto de Actions GENERATED_DATA_APP_PRIVATE_KEY para esa app. Su instalación necesita permisos de escritura de Contents y Pull requests para este repositorio.

El token de la app permite que las PRs de datos generados inicien CI automáticamente. Esas PRs siguen pasando por la revisión normal y las protecciones de rama. Pages compila datos de catálogo nuevos de forma independiente cuando los cambios llegan a main.

Descargar herramienta