
Herramientas de ingeniería de engaño extraídas de una plataforma de producción que toma tráfico de atacantes en vivo, tokens canario de cadena de suministro, registros de honeypot → puntuación MITRE ATT&CK, y una especificación de configuración de engaño firmada y versionable. Python puro, MIT.
Cuatro herramientas de ingeniería de engaño, extraídas de una plataforma de seguridad en producción que recibe tráfico de internet en vivo, limpiadas de todo acoplamiento con productos/secretos, y publicadas bajo MIT.
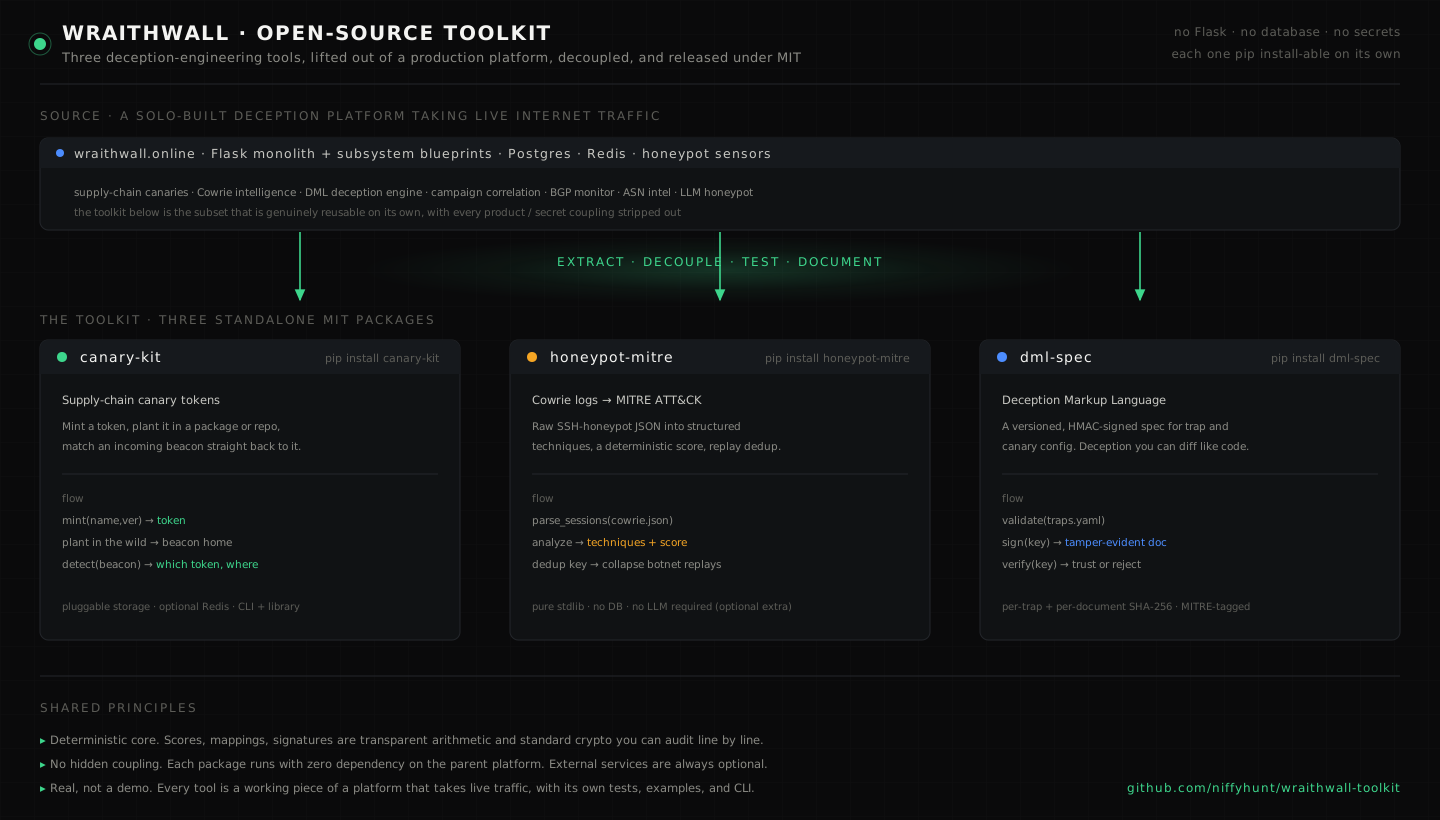
Esto no es una demo de laboratorio. Cada herramienta es una pieza de WraithWall — una plataforma de engaño construida por una sola persona que se ejecuta detrás de un proxy inverso con un honeypot alimentándola las 24 horas. Estas son las partes que son genuinamente reutilizables por sí solas: si ejecutas un honeypot, colocas canarios, o quieres que tu configuración de engaño esté versionada como código, son para ti.
Cada proyecto es un paquete independiente, instalable con pip install, con su propio README, ejemplos,
tests y CLI. Sin dependencia de la plataforma — sin Flask, sin base de datos, sin secretos.
| Proyecto | Qué hace | Instalación | PyPI |
|---|---|---|---|
| canary-kit | Acuña, registra y detecta tokens canario de cadena de suministro — vincula un beacon entrante directamente con el token que plantaste. Almacenamiento conectable, Redis opcional. | pip install canary-kit | Publicado 0.1.0 |
| honeypot-mitre | Convierte logs brutos del honeypot Cowrie en técnicas estructuradas de MITRE ATT&CK, una puntuación determinista, y deduplicación de reproducción — sin necesidad de LLM (es un extra opcional). | pip install honeypot-mitre | Publicado 0.1.0 |
| dml-spec | Deception Markup Language — una especificación versionada y firmada con HMAC para la configuración de trampas/canarios. Valida, firma y verifica para que tu engaño sea diffeable y a prueba de manipulaciones. | cd dml-spec && pip install . | v2 (0.2.0 lista, aún no subida) |
| wraithmesh | Malla de sensores distribuida — sigue los logs de Cowrie, colapsa campañas localmente, envía observaciones firmadas de clases de equivalencia a agregadores corroboradores. Egress que preserva la privacidad por defecto. | cd honeypot-mitre && pip install . && cd ../wraithmesh && pip install . | v2 (0.2.0 lista, aún no subida) |
Paquetes publicados relacionados fuera de esta carpeta: wraithwall (plataforma), ravenscan (CLI raven).
El cliente de la API HTTP será wraithwall-sdk (aún en desarrollo; no es este toolkit).
Consulta PACKAGE_INVENTORY.md para la lista de verificación completa de la versión v2.
# 1. Canary Kit — mint a token, then detect its beacon
cd canary-kit && pip install .
canary-kit --registry demo.json mint internal-sdk 2.4.1 --type runtime
# ...the token later beacons home from an environment you don't control:
canary-kit --registry demo.json beacon <token-from-mint> --ip 198.51.100.23

# 2. Honeypot → MITRE — raw cowrie log to scored, mapped sessions
cd ../honeypot-mitre && pip install .
honeypot-mitre examples/sample_cowrie.json     # → per-session techniques + score + dedup key

# 3. DML — validate, sign, and verify a deception document
cd ../dml-spec && pip install .
export DML_KEY="your-signing-key"
dml validate examples/example_traps.yaml
dml sign     examples/example_traps.yaml --key-env DML_KEY > signed.yaml
dml verify   signed.yaml --key-env DML_KEY

# 4. WraithMesh — Cowrie tail to signed campaign observations
cd ../wraithmesh && pip install .
export WRAITHMESH_KEY="demo-key"
wraithmesh init-manifest --output /tmp/mesh.json
wraithmesh sensor run --config /tmp/mesh.json --once --log ../honeypot-mitre/examples/sample_cowrie.json
Consulta el README de cada proyecto para ver la API completa, la CLI y las notas de diseño.
pyproject.toml.Los cuatro proyectos se publican bajo la MIT License — © 2026 Niffyhunt. Úsalos, haz fork, distribúyelos. Se agradece la atribución, no es obligatoria.
Parte del proyecto WraithWall · por Niffy_hunt · @wraithwalll en X · wraithwall en GitHub








