 thomaspoppelgaard/netscaler-ctx697096-checker
Comprobador de solo lectura para Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifica la compilación, las precondiciones de CVE y los riesgos de actualización, y rastrea los IoC públicos en busca de compromisos.

Comprobador de precondiciones y exposición de solo lectura para el boletín de seguridad de Citrix NetScaler ADC / NetScaler Gateway CTX697096, que cubre CVE-2026-88771 a CVE-2026-88778, y para CTX697174, que cubre CVE-2026-88779 (el ataque de caída de SAML), y para CTX697191, que cubre CVE-2026-107406 (SAML, ejecución remota de código), y para CTX697263, que cubre PHP CVE-2026-109618 / CVE-2026-109619 ("php2shell", GUI de administración), y para CTX697305, que cubre 28 CVE publicados el 12 de noviembre de 2026.
Licencia en palabras sencillas: Gratis para todos: ejecútalo, modifícalo, compártelo, úsalo en tu empresa o en la respuesta a incidentes de tus clientes. Lo único no permitido: usar el código para crear una herramienta competidora. Preguntas u otras necesidades: [email protected].
⚠️ CVE-2026-88771 y CVE-2026-88772 se explotan en la naturaleza y figuran en el catálogo CISA KEV. Actualiza ahora y asume el compromiso en los dispositivos expuestos a internet.
🚨 NUEVO – CTX697305 (12 de noviembre): 28 CVE, críticos, todos los NetScaler afectados. Instala 14.1-73.58, 13.1-64.39, 14.1-73.58 FIPS o 13.1-37.293 FIPS/NDcPP. CTX697305 corrige 28 fallos de seguridad de memoria (hasta CVSS 9.5). CVE-2026-120868 (procesamiento de paquetes, 9.3) aplica a todas las implementaciones en la configuración predeterminada, y CVE-2026-107412 (9.5) a todos los vserver Gateway y AAA. El boletín no indica ningún workaround ni explotación hasta la fecha. Las compilaciones corregidas también contienen todas las correcciones anteriores (CTX697096, CVE-2026-88779, CVE-2026-107406, php2shell), por lo que son la única compilación que hay que instalar. El comprobador v1.19 verifica tu compilación frente a ellas, muestra cuáles de las 28 precondiciones de CVE cumple tu configuración y devuelve VULNERABLE (código de salida 2) en cualquier compilación inferior a la corrección.
php2shell está corregido (27 de octubre): instala 14.1-73.49, 13.1-64.32, 14.1-73.49 FIPS o 13.1-37.286 FIPS/NDcPP. Citrix actualizó CTX697263 con las compilaciones corregidas. También contienen las correcciones de CTX697096, CVE-2026-88779 y CVE-2026-107406. El comprobador v1.18 verifica tu compilación frente a ellas; en una compilación sin la corrección, una GUI de administración abierta a cualquier origen (o reenviada por un vserver de balanceo de carga) ahora es VULNERABLE (código de salida 2), y una GUI restringida es un
[CHECK].
php2shell (21 de octubre): PHP CVE-2026-109618 y CVE-2026-109619 alcanzan la GUI de administración de NetScaler. Dos fallos de ejecución remota de código previos a la autenticación en el propio PHP (CVSS 9.2 cada uno), explotados desde el 17 de octubre. La GUI de administración de NetScaler ejecuta PHP en la NSIP, en cada SNIP con acceso de administración y en la IP del clúster; Gateway y AAA no se ven afectados. Citrix: todas las compilaciones compatibles inferiores a las compilaciones corregidas indicadas arriba se ven afectadas; NetScaler Console y SVM no. Hasta que hayas actualizado, restringe el acceso a la GUI y a la API a los hosts de administración mediante ACL (CTX228148). El comprobador v1.17 muestra si el PHP del dispositivo tiene la corrección, si la GUI de administración está restringida y pistas de búsqueda en los registros. Contexto: el análisis de firmware de Remko Weijnen.
CVE-2026-107406 (8 de octubre): fallo crítico en SAML, ejecución remota de código, actualice DE NUEVO. CTX697191, CVSS 9.5: un desbordamiento de memoria en SAML que provoca ejecución remota de código o denegación de servicio. En las compilaciones ya corregidas para CTX697096 y CVE-2026-88779 (14.1-73.37 a 73.41, 13.1-64.23 a 64.28, 14.1-FIPS 73.37 a 73.41, 13.1-FIPS/NDcPP 37.279 a 37.282) se ve afectado cuando el dispositivo es un SAML IdP (
add authentication samlIdPProfile); en compilaciones más antiguas, cuando es un SAML SP o IdP. Corregido en 14.1-73.46, 13.1-64.29, 14.1-73.46 FIPS y 13.1-37.283 FIPS/NDcPP. El boletín no indica ningún workaround. Las implementaciones híbridas de Secure Private Access que usan NetScaler también se ven afectadas. El verificador v1.16 comprueba su compilación y su configuración de SAML frente a estas versiones.
CVE-2026-88779 (3 de octubre): el ataque SAML ya tiene solución, y los dispositivos SAML deben actualizarse de nuevo. Las solicitudes SAML manipuladas que bloquean los NetScaler parcheados desde el 2 de octubre son CVE-2026-88779 (CTX697174, CVSS 8.7, ataques dirigidos; en la lista Known Exploited Vulnerabilities de CISA desde el 4 de octubre, plazo federal de EE. UU. el 7 de octubre). Se ve afectado si su configuración tiene
add authentication samlActionoadd authentication samlIdPProfile. Corregido en 14.1-73.41, 13.1-64.28, 14.1-73.41 FIPS y 13.1-37.282 FIPS/NDcPP, por lo que un dispositivo ya actualizado para CTX697096 debe actualizarse de nuevo. Hasta entonces, Citrix ofrece firmas de Global Deny List a través de NetScaler Console, o una política de responder desde el Soporte de Citrix. El verificador v1.15 comprueba su compilación frente a estas versiones, muestra si una política de mitigación SAML cubre todos los vservers Gateway/AAA e informa los intentos de inyección desde el 2 de octubre hasta la corrección de CVE-2026-88779 como "puede que se hayan ejecutado".
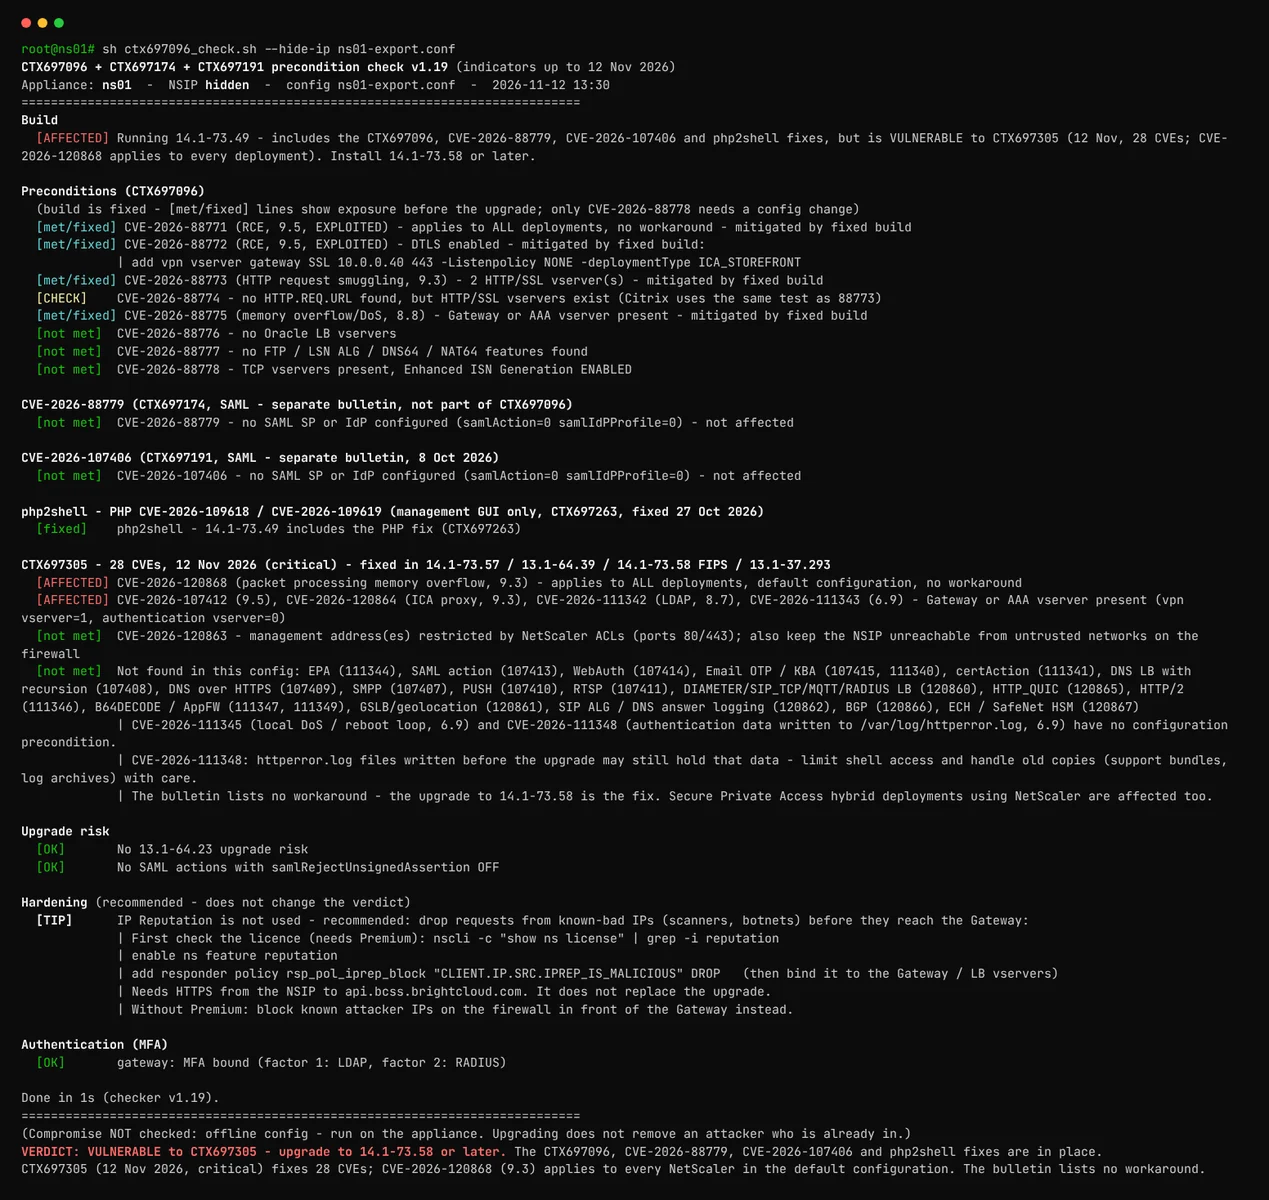
Una ejecución limpia en un dispositivo de laboratorio corregido, abreviada ("..."). Los comandos están en Usage; la salida de ejemplo para otros resultados está en Example output.
❤️ Nuevo: ahora puede apoyar este proyecto. El verificador es gratuito y seguirá siéndolo; si le ahorró tiempo, una contribución voluntaria es bienvenida.
Responde a cuatro preguntas para cada NetScaler:







