
 rorywag/hayabusa-bulk-runner
Ejecuta Hayabusa de forma masiva en una carpeta de colecciones KAPE, una ejecución por host, con informes por host y un panel de triaje entre hosts

Un envoltorio de PowerShell que ejecuta Hayabusa sobre una carpeta de colecciones KAPE, una ejecución por host, y consolida los resultados en una única vista de triaje entre hosts.
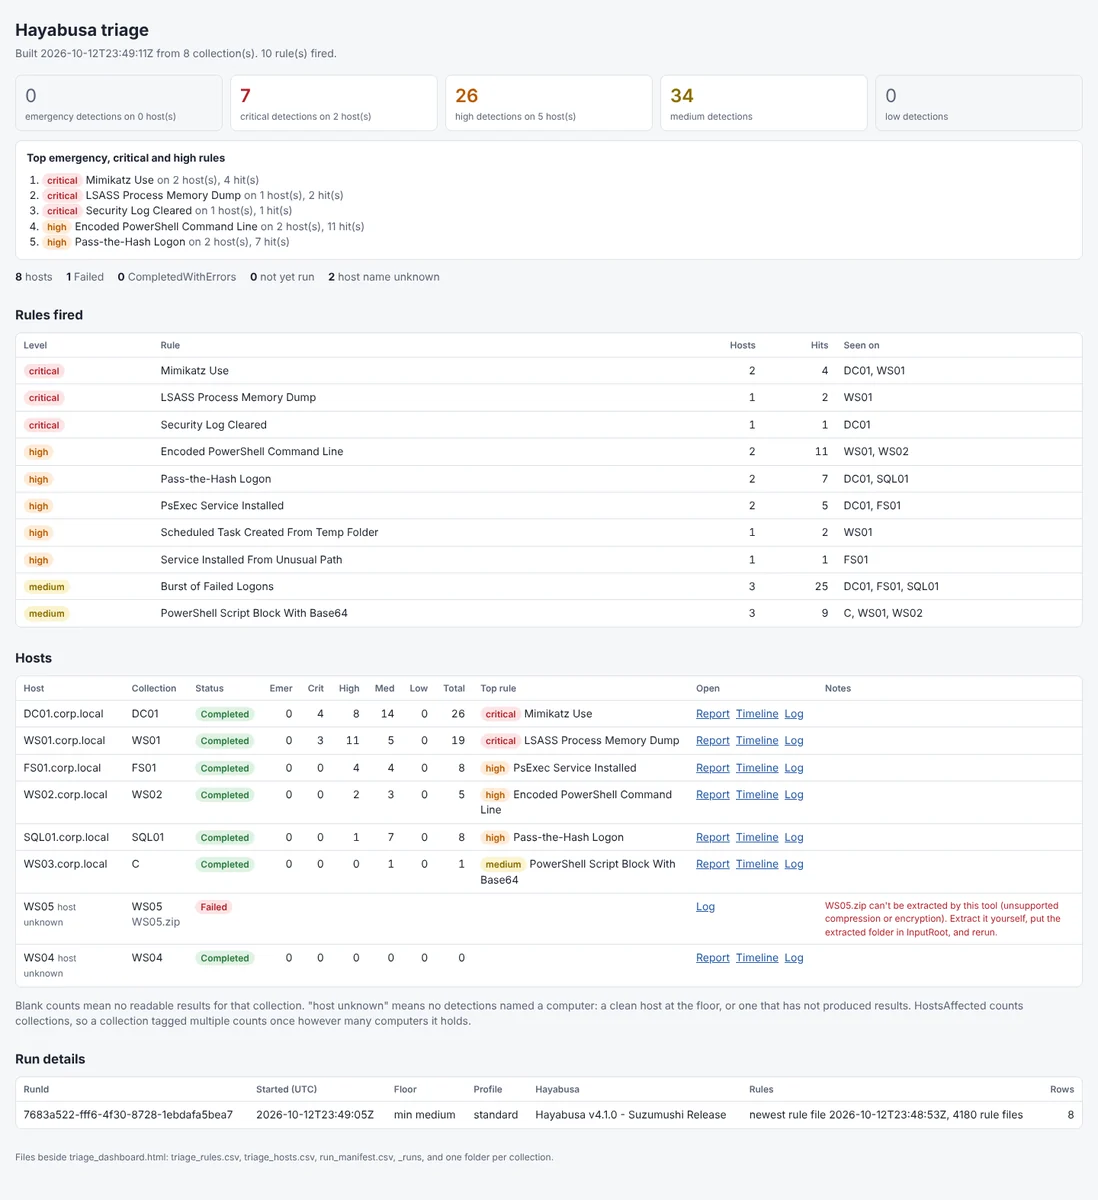
Hayabusa ya acepta un directorio completo con -d, y su resumen HTML desglosa los resultados por equipo. Una carpeta de colecciones KAPE todavía deja dos tareas por hacer a mano. Cada ZIP debe extraerse y cada imagen de disco montarse antes de que Hayabusa pueda leerla, y una ejecución sobre todas ellas da una salida combinada, sin informe ni línea temporal propia para cada host. Esto hace esa parte. Apúntalo a una carpeta con una entrada por host y obtendrás, para cada host, el informe de alertas HTML de Hayabusa, una línea temporal CSV y un registro, además de un panel que muestra qué hosts están peor y qué reglas se dispararon dónde.
Referencia completa de uso: docs/USAGE.md
El panel tras una ejecución sobre ocho hosts, con el umbral de severidad en medio:
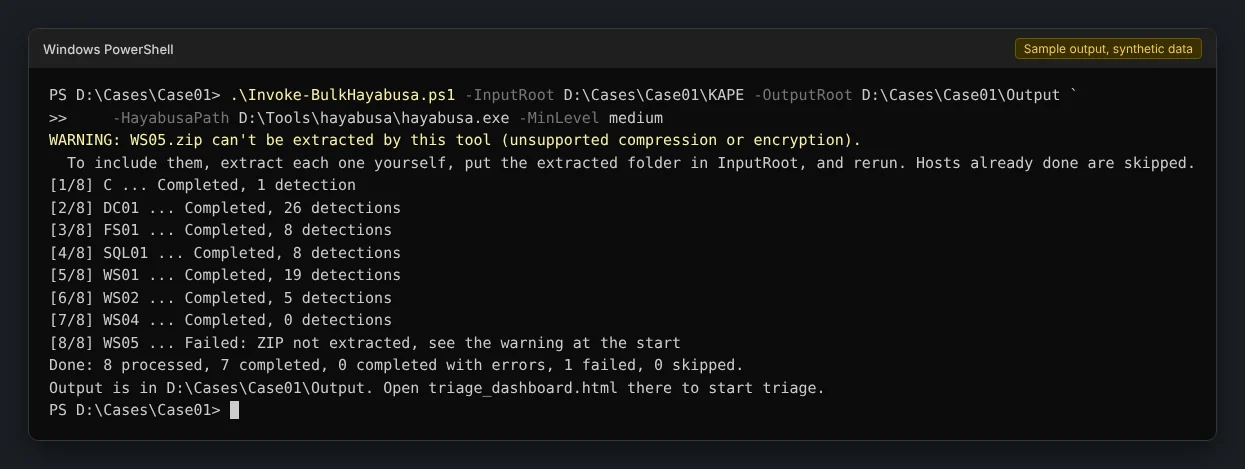
La consola durante la misma ejecución:
Computer de Hayabusa, de modo que la salida suelta que KAPE nombró con una letra de unidad sigue quedando bajo el host correcto.Pre-lanzamiento. Se ha ejecutado contra imágenes y ZIPs reales de Hayabusa 4.1.0 y KAPE en Windows, y la suite de pruebas se ejecuta en CI sobre Windows PowerShell 5.1, PowerShell 7 en Windows y PowerShell 7 en Linux. Dos comportamientos aún necesitan la evidencia adecuada para confirmarse, listados en Aún no confirmado en Windows. Revisa esa lista antes de confiar en uno de ellos en un informe.
hayabusa.exe update-rules una vez al inicio del encargo y deja las reglas en paz hasta que termine, para que cada host se compruebe contra el mismo conjunto.Clona el repositorio, o descárgalo como ZIP desde GitHub y extráelo:
git clone https://github.com/rorywag/Hayabusa-Bulk-Runner.git
Mantén la carpeta lib junto a los dos scripts, ya que cargan todo desde ella. Windows marca los archivos de un ZIP descargado como provenientes de internet. La política de ejecución de ámbito Process que se muestra a continuación ya los permite, así que no hay nada que desbloquear.
.\Invoke-BulkHayabusa.ps1 -InputRoot D:\Cases\Case01\KAPE -OutputRoot D:\Cases\Case01\Output -HayabusaPath D:\Tools\hayabusa\hayabusa.exe
Imprime una línea por host a medida que avanza, luego un breve resumen y dónde mirar:
[1/4] DC01 ... Completed, 12 detections
[2/4] FS02 ... Completed, 6 detections
WARNING: [3/4] WS03 ... Failed: Hayabusa exited with code 2. See D:\Cases\Case01\Output\WS03\WS03_hayabusa.log. No CSV was written.
[4/4] WS04 ... skipped, already Completed
Done: 3 processed, 2 completed, 0 completed with errors, 1 failed, 1 skipped.
Output is in D:\Cases\Case01\Output. Open triage_dashboard.html there to start triage.
En una ventana nueva de PowerShell, el script puede quedar bloqueado por la política de ejecución. Esto la permite solo para esa ventana, y no cambia nada en la máquina:
Set-ExecutionPolicy -Scope Process -ExecutionPolicy Bypass
.\Invoke-BulkHayabusa.ps1 -Help, o -h, imprime un breve resumen de uso. Para la lista completa de parámetros, ejemplos prácticos, el modelo de entrada y salida y la configuración del encargo, consulta docs/USAGE.md.
La evidencia solo se lee.
OutputRoot\_diff con la imagen de evidencia como su padre. Windows reproduce el diario en el hijo y el padre solo se lee, comprobado en la salida de KAPE con el hash del padre igual antes y después.OutputRoot\_work. El ZIP en sí solo se lee._work, _mnt y _diff, además del informe y la línea temporal previos de un host justo antes de que ese host se vuelva a ejecutar. Si falla un desmontaje, todo lo posterior se deja en su sitio y el error indica qué sigue ahí.docs/USAGE.md cubre el resto:
Consulta SECURITY.md para saber cómo informar de una vulnerabilidad de forma privada.
