 usebruno/bruno
IDE de código abierto para explorar y probar API's (alternativa ligera a Postman/Insomnia)




English | Українська | Русский | Türkçe | Deutsch | Français | Português (BR) | 한국어 | বাংলা | Español | Italiano | Română | Polski | 简体中文 | 正體中文 | العربية | 日本語 | ქართული | Nederlands | فارسی | हिन्दी
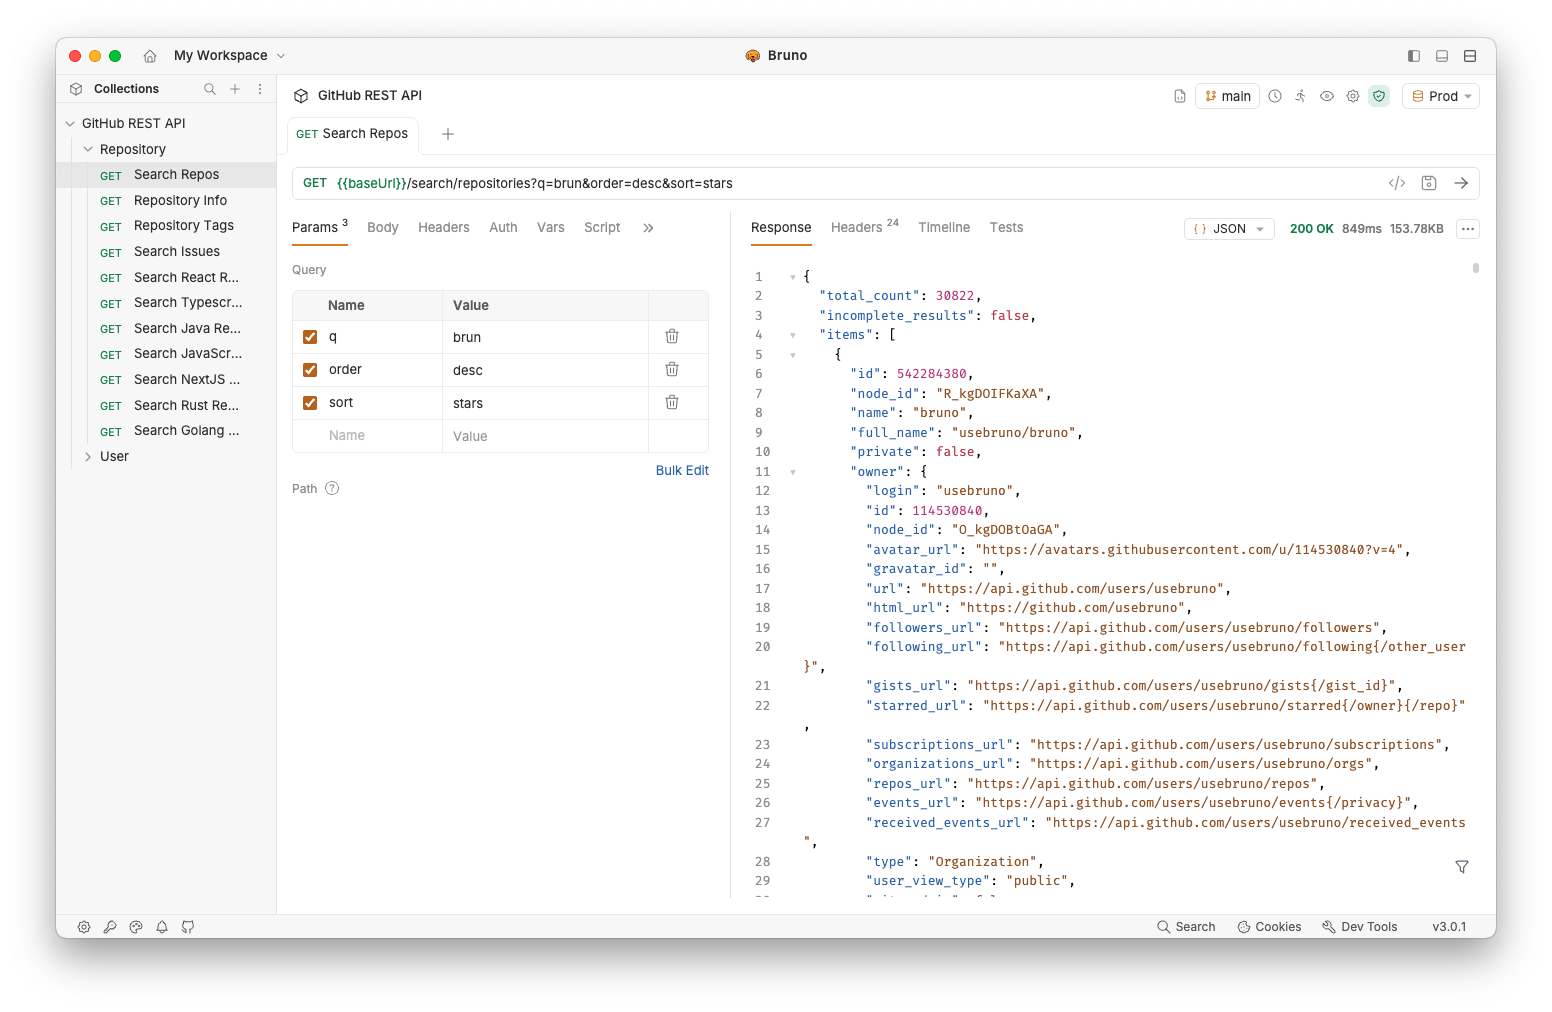
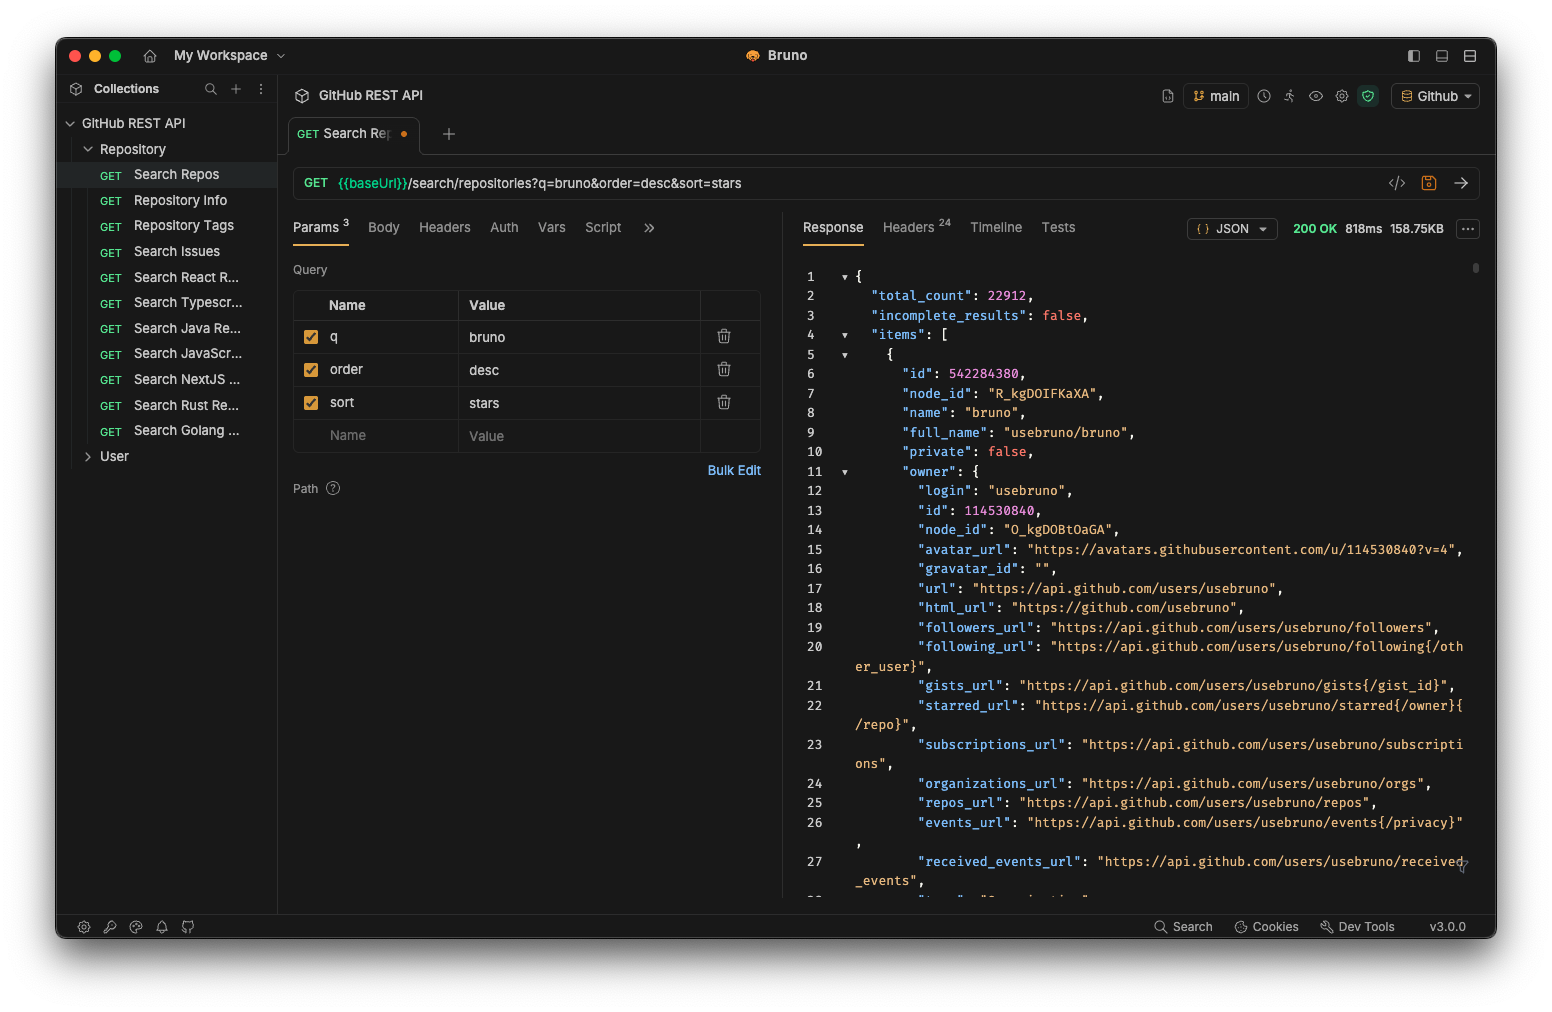
Bruno es un cliente de API nuevo e innovador, cuyo objetivo es revolucionar el statu quo representado por Postman y herramientas similares.
Bruno almacena tus colecciones directamente en una carpeta de tu sistema de archivos. Utilizamos un lenguaje de marcado de texto plano, Bru, para guardar la información sobre las solicitudes de API.
Puedes usar Git o cualquier sistema de control de versiones de tu elección para colaborar en tus colecciones de API.
Bruno es solo offline. No hay planes de añadir sincronización en la nube a Bruno, nunca. Valoramos la privacidad de tus datos y creemos que deben permanecer en tu dispositivo. Lee nuestra visión a largo plazo aquí
📢 Mira nuestra reciente charla en la India FOSS 3.0 Conference aquí
La mayoría de nuestras funciones son gratuitas y de código abierto. Nos esforzamos por lograr un equilibrio armonioso entre los principios de código abierto y la sostenibilidad
Puedes explorar nuestras versiones de pago para ver si hay funciones adicionales que tú o tu equipo puedan encontrar útiles.
Bruno está disponible como descarga binaria en nuestro sitio web para Mac, Windows y Linux.
También puedes instalar Bruno mediante gestores de paquetes como Homebrew, Chocolatey, Scoop, Snap, Flatpak y Apt.
# On Mac via Homebrew
brew install bruno

# On Windows via Chocolatey
choco install bruno

# On Windows via Scoop
scoop bucket add extras
scoop install bruno

# On Windows via winget
winget install Bruno.Bruno

# On Linux via Snap
snap install bruno

# On Linux via Flatpak
flatpak install com.usebruno.Bruno

# On Arch Linux via AUR
yay -S bruno

# On Linux via Apt
sudo mkdir -p /etc/apt/keyrings
sudo apt update && sudo apt install gpg curl
curl -fsSL "https://keyserver.ubuntu.com/pks/lookup?op=get&search=0x9FA6017ECABE0266" \
  | gpg --dearmor \
  | sudo tee /etc/apt/keyrings/bruno.gpg > /dev/null
sudo chmod 644 /etc/apt/keyrings/bruno.gpg
echo "deb [arch=amd64 signed-by=/etc/apt/keyrings/bruno.gpg] http://debian.usebruno.com/ bruno stable" \
  | sudo tee /etc/apt/sources.list.d/bruno.list
sudo apt update && sudo apt install bruno
La Bruno CLI te permite ejecutar tus colecciones de API desde la línea de comandos, lo cual es ideal para pruebas automatizadas y pipelines de CI/CD. Instálala desde npm usando el gestor de paquetes de tu elección:
npm install -g @usebruno/cli
Navega al directorio que contiene tu colección y ejecútala:
# Run every request in the collection
bru run

# Run a single request
bru run request.bru

# Run a folder against a specific environment
bru run folder --env Local
Para la referencia completa de comandos, consulta la documentación de Bruno CLI.
Las imágenes oficiales de Docker para la Bruno CLI te permiten ejecutar colecciones de API en pipelines de CI/CD y localmente sin instalar Node.js ni npm en el host. Las imágenes se publican tanto en Docker Hub como en el GitHub Container Registry en cada versión de la CLI, con variantes alpine y debian para linux/amd64 y linux/arm64.
# Pull from Docker Hub
docker pull usebruno/cli:latest

# Or pull from the GitHub Container Registry
docker pull ghcr.io/usebruno/cli:latest

# Run a collection by mounting the current directory
docker run -v $(pwd):/bruno usebruno/cli run
Para variantes, matriz de etiquetas, archivos de entorno y ejemplos de CI (GitHub Actions, GitLab CI, Jenkins), consulta la documentación completa de Bruno CLI Docker.