
llm-agent-testbed
 pie-script/llm-agent-testbed
Un banco de pruebas de seguridad empírico que evalúa la inyección de prompts, las vulnerabilidades de subordinado confundido y las defensas de…
vulnerability-analysispenetration-testingeducation+4
16
pie-script/llm-agent-testbedUn banco de pruebas de seguridad empírico que evalúa la inyección de prompts, las vulnerabilidades de subordinado confundido y las defensas de…
 juanlunaia/aegis-latent-core
Self-hosted evidence gateway for AI systems: fail-closed policy, WAF, egress controls, signed durable MMR proofs, and offline verification across LLM…
 htrxuan/hdwebmobile-photo-video-reviews
Plugin de WooCommerce: reseñas de productos con foto y vídeo, cerrando la clase de vulnerabilidad de subida no autenticada de CVE-2026-12684 por…
 leekanghyun/axios-security-guide
# Guía de respuesta para la vulnerabilidad de inyección CRLF en Axios (CVE-2026-40175) y análisis de migración basada en fetch
 arian-gogani/enforcement-coverage
Encuentra rutas de API con autorización más débil que sus homólogas. Recuperó CVE-2026-45316 del código fuente. Incluye los resultados negativos.
 trailofbits/not-going-anywhere
Programas Golang intencionalmente vulnerables que exponen fallos web, gRPC y de database/sql para formación en seguridad, descubrimiento de…
 p0pr0ck5/lua-resty-waf
WAF de alto rendimiento construido sobre la pila OpenResty
 ory/hydra
Proveedor certificado OpenID de OAuth 2.0 y OpenID Connect para la emisión de tokens, gestión de clientes, JWKS y orquestación del flujo de inicio de…
 ory/oathkeeper
Un Identity & Access Proxy / API (IAP) nativo de la nube y una API de decisión de control de acceso que autentica, autoriza y muta las solicitudes…
 commando-x/vuln-bank
Plataforma bancaria intencionalmente vulnerable para practicar pruebas de seguridad en aplicaciones web, API e IA/LLM, revisión de código seguro e…
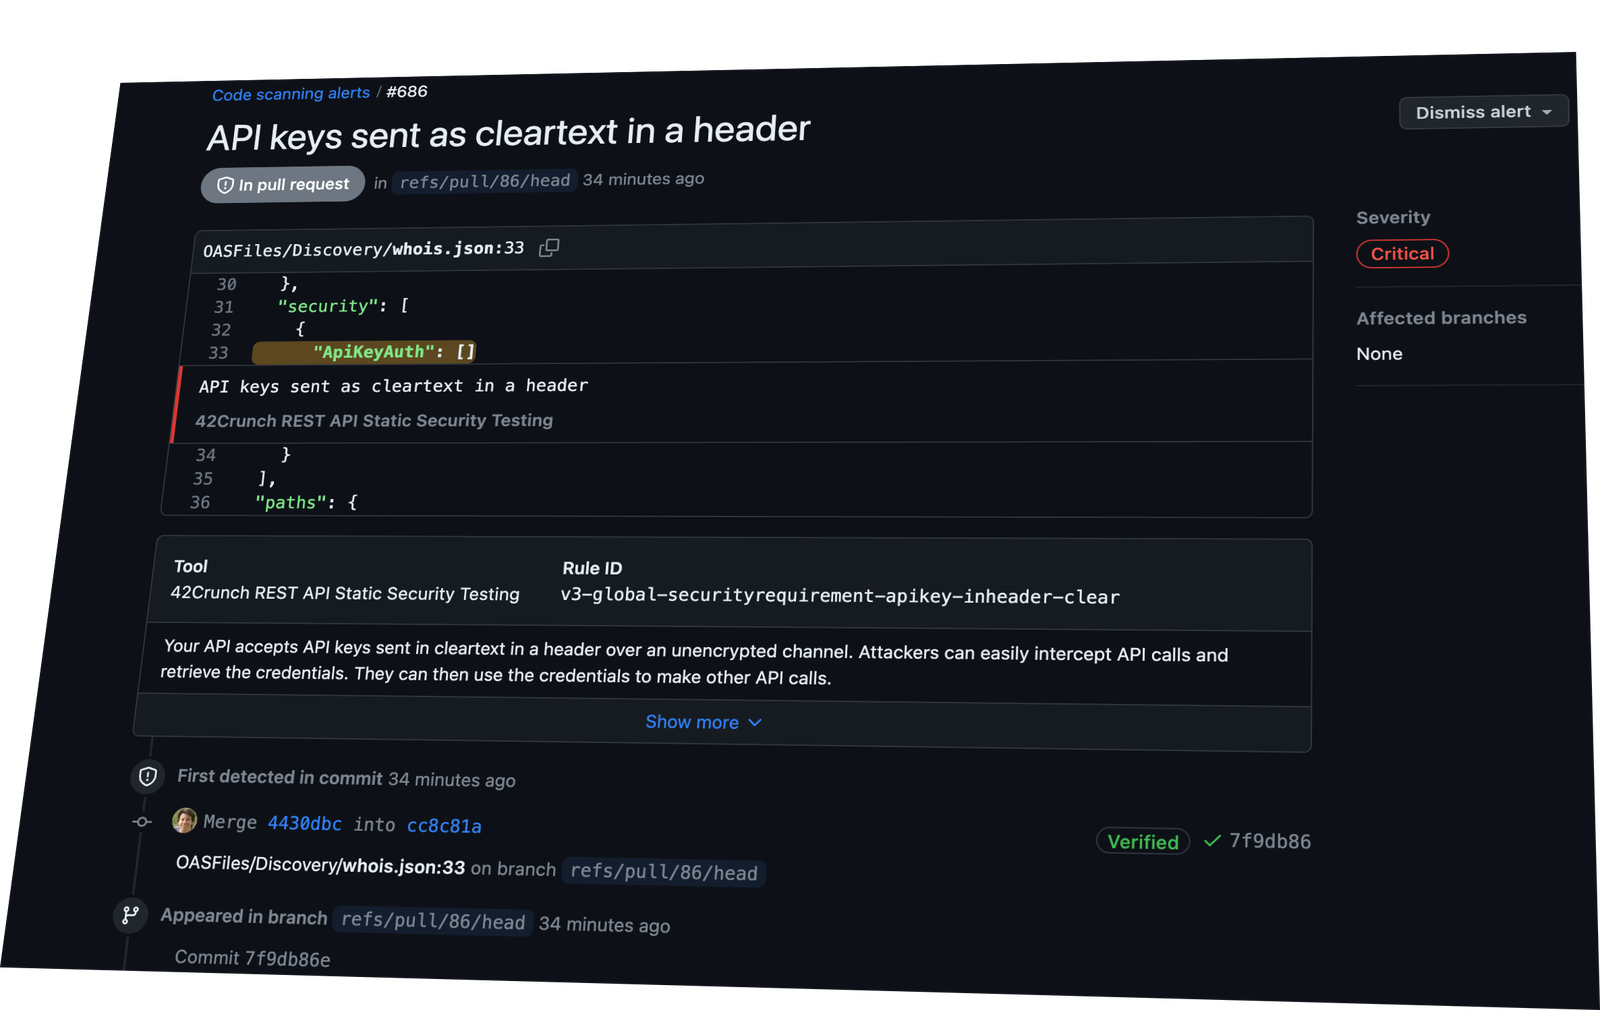 42crunch/api-security-audit-action
Automatiza la auditoría de seguridad estática de contratos OpenAPI en CI/CD, ejecutando más de 300 comprobaciones de autenticación, autorización y…
 davidcarliez/cover
Mantén los datos privados, la infraestructura interna y los secretos fuera de los agentes de codificación en la nube sin romper tu flujo de trabajo.
 cerbos/cerbos
Motor de autorización para control de acceso sensible al contexto con políticas YAML, soporte RBAC/ABAC, APIs check/plan y despliegue compatible con…
 apache/casbin
Authorization library enforcing ACL, RBAC, ABAC, and custom access-control models with RESTful matching and policy management APIs for applications…
 keycloak/keycloak
Gestión de identidades y accesos de código abierto para aplicaciones y servicios modernos
 open-policy-agent/opa
Motor de políticas declarativo que permite la autorización y la aplicación de políticas en servicios, Kubernetes, Terraform, Docker y APIs mediante…
 dozermx/argus
Escáner de reconocimiento multifase y de superficie de ataque que mapea dominios, IPs, ASNs, activos en la nube y CVEs en un grafo de conocimiento…
 ransomleak/training-application-security
Interactive secure coding training with hands-on SCORM exercises covering OWASP Top 10 web and API vulnerabilities, Git/secrets exposure, and…