 dozermx/argus
Escáner de reconocimiento multifase y de superficie de ataque que mapea dominios, IPs, ASNs, activos en la nube y CVEs en un grafo de conocimiento con puntuación CVSS y mapeo de cumplimiento normativo.





Framework de Inteligencia de Seguridad
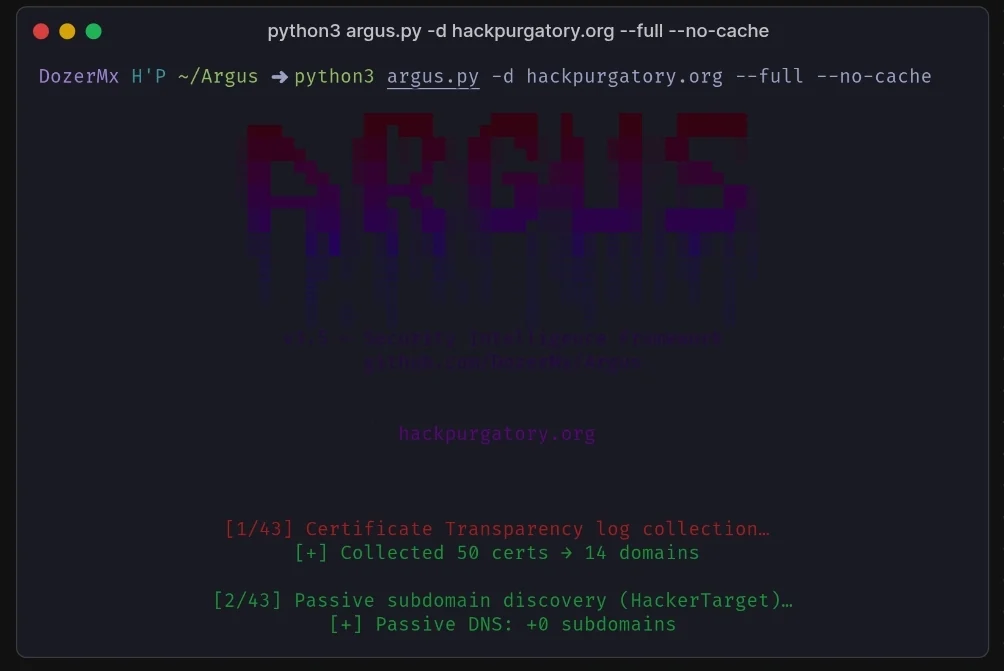
Argus es un framework de reconocimiento y análisis de seguridad multifase, diseñado para pruebas de penetración profesionales y evaluación de la superficie de ataque. Funciona de forma totalmente autónoma: no requiere claves de API, ni servicios externos, ni cuentas. Un solo comando produce una imagen completa de la exposición externa de una organización.
argus/
├── sources/          Certificate Transparency, passive DNS, brute force
├── correlators/      DNS resolution, CDN bypass, port scanning
├── intelligence/     43 analysis modules
│   ├── Core          TLS, HTTP, email, content discovery, JS secrets
│   ├── Graph         Attack paths, compliance, CVE, anomaly detection
│   ├── Advanced      SSRF chains, OAuth/GraphQL/WebSocket, BGP, stealth
│   └── Intelligence  Deep CVE, API enumeration, cloud storage, threat intel
├── ontology/         Knowledge graph (NetworkX), entity model, pivot engine
├── output/           HTML report, executive report, CSV, JSON, terminal
└── web/              FastAPI real-time dashboard with WebSocket
El motor construye un grafo de conocimiento de todas las entidades descubiertas (dominios, IPs, certificados, organizaciones, tecnologías, puertos abiertos) y las relaciones entre ellas. Cada hallazgo es una anomalía asociada a un nodo del grafo con una puntuación CVSS 3.1, vinculación a rutas de ataque y mapeo de cumplimiento normativo.
| Rango | Categoría | Cobertura |
|---|---|---|
| 1–9 | Reconocimiento | Recopilación de registros CT, DNS pasivo, AXFR, fuerza bruta de subdominios (más de 2500 palabras + permutaciones), resolución DNS, IPv6, inteligencia de ASN, bypass de origen CDN |
| 10–17 | Análisis de superficie | Huella TLS, análisis de cabeceras HTTP, descubrimiento de contenido (más de 100 rutas), escaneo de secretos en JavaScript, CVEs de cadena de suministro, envenenamiento de caché, CORS, sondeos de contrabando HTTP |
| 18–30 | Inteligencia | Seguridad de correo electrónico (SPF/DMARC/DKIM), Wayback Machine, IP inversa, huella JARM C2, detección de anomalías, puntuación CVSS 3.1, síntesis de rutas de ataque, mapeo de cumplimiento (OWASP/GDPR/ISO 27001/NIST/PCI-DSS), correlación de CVEs, analítica de grafos, diff de escaneo |
| 31–35 | Pruebas activas | Contrabando de peticiones HTTP (CL.TE/TE.CL/TE.TE), correlación entre organizaciones, predicción de subdominios con GNN, análisis de autenticación (formularios/JWT/Basic Auth), fuzzing de parámetros (SQLi/XSS/SSRF/IDOR/traversal) |
| 36–39 | Avanzado | Ruta BGP/AS + correlación con proveedores cloud, pivoting con cadenas SSRF (metadatos cloud, servicios internos, Gopher), fuzzing de protocolos OAuth/GraphQL/WebSocket, detección de honeypots |
| 40–43 | Inteligencia+ | Huella profunda de CVEs (22 tecnologías), enumeración de API/OpenAPI/Swagger, enumeración de almacenamiento cloud (S3/Azure/GCS/DO), inteligencia de amenazas (listas negras DNS, nodos de salida Tor, reputación de ASN) |
Requisitos: Python 3.9+, Linux/macOS/Termux
git clone https://github.com/DozerMx/Argus
cd Argus
pip install -r requirements.txt
Interfaz web (opcional):
pip install fastapi uvicorn websockets
python argus.py -d TARGET [OPTIONS]
# CT log collection + DNS resolution + anomaly detection
python argus.py -d target.com

# Full 43-phase scan
python argus.py -d target.com --full

# Full scan with executive report
python argus.py -d target.com --full --output executive

# Full scan with authentication and fuzzing
python argus.py -d target.com --full --fuzz --auth

# Scan with known credentials
python argus.py -d target.com --full --auth --user admin --password admin123
# Subdomain brute force + AXFR
python argus.py -d target.com --brute --axfr

# Deep infrastructure: ASN + CDN bypass + ports
python argus.py -d target.com --deep --cdn-bypass --ports

# Stealth scan (paranoid jitter profile)
python argus.py -d target.com --full --stealth-profile paranoid

# Through Tor
python argus.py -d target.com --full --proxy socks5://127.0.0.1:9050
# Bulk scan from file
python argus.py -f targets.txt --full --output json

# Continuous monitoring with Slack alerts
python argus.py -d target.com --daemon --webhook https://hooks.slack.com/...

# Web UI dashboard
python argus.py --serve --ui-port 8080
Target:
  -d DOMAIN             Single target domain
  -f FILE               File with one domain per line

Scan Modules:
  --full                Enable all modules
  --deep                ASN, cloud detection, Wayback, reverse IP
  --brute               Subdomain brute force + permutations
  --axfr                DNS zone transfer
  --cdn-bypass          CDN/WAF origin IP discovery
  --ports               TCP port scan + banner grab (178 ports)
  --jarm                JARM TLS fingerprinting
  --fuzz                Parameter fuzzing (SQLi, XSS, SSRF, IDOR, traversal)
  --auth                Authentication analysis
  --user USER           Username for authenticated scanning
  --password PASS       Password for authenticated scanning

Output:
  --output FORMAT       terminal | html | executive | json | csv
  --outfile PATH        Output file path
  -v                    Verbose logging
  -q                    Quiet mode

Performance:
  --threads N           Concurrent threads (default: 30)
  --timeout N           Request timeout in seconds (default: 10)
  --proxy URL           Proxy (socks5://host:port or http://host:port)
  --no-cache            Disable disk cache
  --stealth-profile     paranoid | careful | normal | aggressive

Web UI:
  --serve               Launch real-time web dashboard
  --ui-port N           Web UI port (default: 8080)

Daemon:
  --daemon              Continuous monitoring mode
  --webhook URL         Webhook URL for alerts (Slack/Telegram)
  --interval N          Scan interval in hours (default: 6)









