
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
training-application-security — Formación interactiva en codificación segura con ejercicios prácticos SCORM que cubren las vulnerabilidades web y de API del OWASP Top 10, exposición de Git/secretos y ejemplos de remediación en más de 10 lenguajes. | Kitploit
Herramientas/GitHubGitHub/ransomleak/training-application-security
Explotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónDevSecOpsDetección de SecretosSeguridad de Cadena de SuministroAprendizaje y EducaciónSeguridad de APIsRutas de Aprendizaje y Cursos
Labs y Práctica
GitHubransomleak/training-application-security

training-application-security

Formación interactiva en codificación segura con ejercicios prácticos SCORM que cubren las vulnerabilidades web y de API del OWASP Top 10, exposición de Git/secretos y ejemplos de remediación en más de 10 lenguajes.

Ver Repositorio
18593hace 1 mesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Formación gratuita en codificación segura y seguridad de aplicaciones — Ejercicios SCORM de código abierto

40 ejercicios gratuitos y de código abierto sobre codificación segura que enseñan seguridad de aplicaciones web tal como aprenden los desarrolladores: explotando vulnerabilidades reales como inyección SQL, cross-site scripting (XSS) y control de acceso roto, y luego escribiendo la corrección. Módulos SCORM interactivos que cubren el OWASP Top 10 para aplicaciones web, el OWASP API Security Top 10, la seguridad de repositorios Git y CI/CD, y más. Ejemplos de remediación en JavaScript, TypeScript, Java, C#, Python, Scala, PHP, Ruby, Go y Kotlin. Gratis para desarrolladores individuales, organizaciones sin ánimo de lucro y pequeñas empresas con menos de 25 empleados. Precios Enterprise con descuento para universidades e instituciones educativas.
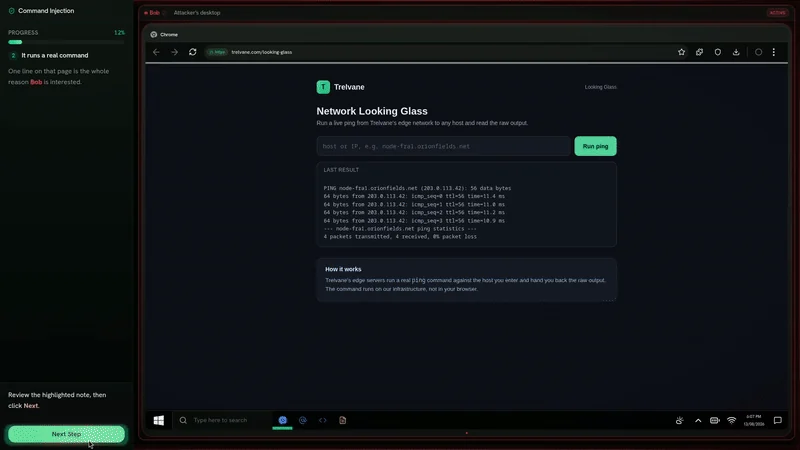
Ejercicio gratuito de formación práctica en codificación segura — explotando y corrigiendo una vulnerabilidad de aplicación web

👥 Habla con los fundadores  |  🔗 Explora la biblioteca completa  |  🎮 Prueba una demo en vivo de DOM XSS


Tabla de contenidos

  • Por qué la formación práctica en codificación segura funciona mejor que las diapositivas
  • Paquetes de formación SCORM en codificación segura, listos para cualquier LMS
  • Licencia: formación gratuita en codificación segura para individuos, organizaciones sin ánimo de lucro y pequeñas empresas
  • Plataforma Enterprise de formación en seguridad de aplicaciones
    • Plan Enterprise
    • Formación en seguridad de aplicaciones para MSP y consultoras
  • Temas de formación en codificación segura: catálogo completo de ejercicios
    • OWASP Top 10 para aplicaciones web
    • OWASP Top 10 para seguridad de API
    • Seguridad de Git y repositorios
  • Preguntas frecuentes sobre la formación gratuita en codificación segura

Por qué la formación práctica en codificación segura funciona mejor que las diapositivas

Leer el OWASP Top 10 una vez al año y aprobar un cuestionario de opción múltiple no evita vulnerabilidades de aplicaciones web en producción. Los desarrolladores necesitan ver qué hace un exploit real —una inyección SQL vaciando una base de datos, un cross-site scripting secuestrando una sesión, un control de acceso roto exponiendo los datos de otro usuario— y luego escribir el código seguro que lo detiene.

Cada ejercicio de esta biblioteca gratuita y de código abierto de formación en codificación segura sigue una metodología de tres fases: explotar, rastrear, remediar.

Ejecutas una prueba de penetración práctica contra una aplicación intencionadamente vulnerable —inyección SQL contra una base de datos, XSS que se ejecuta en un navegador, SSRF que alcanza el endpoint de metadatos de la nube— y luego rastreas exactamente cómo se introdujo la vulnerabilidad y aplicas las mejores prácticas de codificación segura para corregirla.

Los ejercicios cubren:

  • Vulnerabilidades del OWASP Top 10 para aplicaciones web — control de acceso roto, inyección (inyección SQL, inyección de comandos), cross-site scripting (DOM XSS, XSS reflejado, XSS almacenado), CSRF, SSRF, directory traversal, mala configuración de seguridad, fijación de sesión y más
  • OWASP API Security Top 10 — autorización rota a nivel de objeto (BOLA), autorización rota a nivel de función, autenticación rota, asignación masiva, exposición excesiva de datos, mala configuración de seguridad, registro y monitoreo insuficientes
  • Seguridad de Git y de la cadena de suministro — secretos filtrados en el historial de commits, directorios .git expuestos, ataques a la pipeline de CI/CD, pull requests maliciosos, elusión de la protección de ramas, filtración de tokens de acceso
  • Remediación segura en diez lenguajes — JavaScript, TypeScript, Java, C#, Python, Scala, PHP, Ruby, Go y Kotlin

Cada ejercicio termina con un cuestionario con un umbral de aprobación del 100%. Cuando un desarrollador escribe código de producción, ya ha explotado todas las vulnerabilidades comunes de aplicaciones web y conoce las buenas prácticas de codificación segura que las previenen.


Paquetes de formación en codificación segura SCORM, listos para cualquier LMS

Cada ejercicio se distribuye como un .zip SCORM 1.2 — impórtalo en cualquier LMS (Moodle, TalentLMS, Docebo, Cornerstone, SAP SuccessFactors, Workday Learning o cualquier otro compatible con SCORM), intégralo en tu pipeline de formación de SDLC seguro o DevSecOps, o previsualízalo en SCORM Cloud antes del despliegue.

Marca blanca — sin logotipos, sin enlaces de retroceso, sin atribución requerida dentro de los módulos, sin dependencia de proveedor. Úsalos como parte de un programa DevSecOps, una iniciativa de SDLC seguro, la incorporación de desarrolladores o formación independiente en seguridad de aplicaciones. Quién puede usarlos y en qué condiciones se detalla en la sección de licencia a continuación.


Licencia: formación gratuita en codificación segura para particulares, organizaciones sin ánimo de lucro y pequeñas empresas

Esta biblioteca de formación en codificación segura de código abierto se publica bajo la RansomLeak Community License (véase LICENSE). Es gratuita si eres:

  • Un particular. Un desarrollador que aprende por su cuenta (estudiantes incluidos), o que enseña como formador o consultor de seguridad freelance (talleres incluidos)
  • Una organización sin ánimo de lucro o benéfica. Formación gratuita en seguridad de aplicaciones para organizaciones sin ánimo de lucro, sin condiciones
  • Una pequeña empresa con menos de 25 empleados. Cuenta a todos, incluidos contratistas y personal de entidades afiliadas

Bajo la licencia gratuita puedes importar los módulos en cualquier LMS, ejecutarlos para tu equipo de ingeniería, integrarlos en tu propio programa de formación de SDLC seguro y usarlos en los talleres que impartas. Está prohibido redistribuir o revender el contenido como producto independiente, así como entregarlo a clientes externos como servicio (véase formación en seguridad de aplicaciones para MSP y consultoras).

¿Sin presupuesto de formación? Si tienes más de 25 empleados pero no dispones de presupuesto para formación en codificación segura, contáctanos. Acordamos con regularidad condiciones individuales a cambio de co-marketing (un caso de estudio, un testimonio, un logotipo en nuestro sitio o una reseña).


Descargar herramienta