Aplicación Bancaria Vulnerable 🏦
Una aplicación web deliberadamente vulnerable para practicar pruebas de seguridad de aplicaciones Web, APIs y LLMs, revisión de código seguro e implementación de seguridad en pipelines CI/CD.
⚠️ ADVERTENCIA: Esta aplicación es intencionalmente vulnerable y solo debe usarse con fines educativos en entornos aislados.
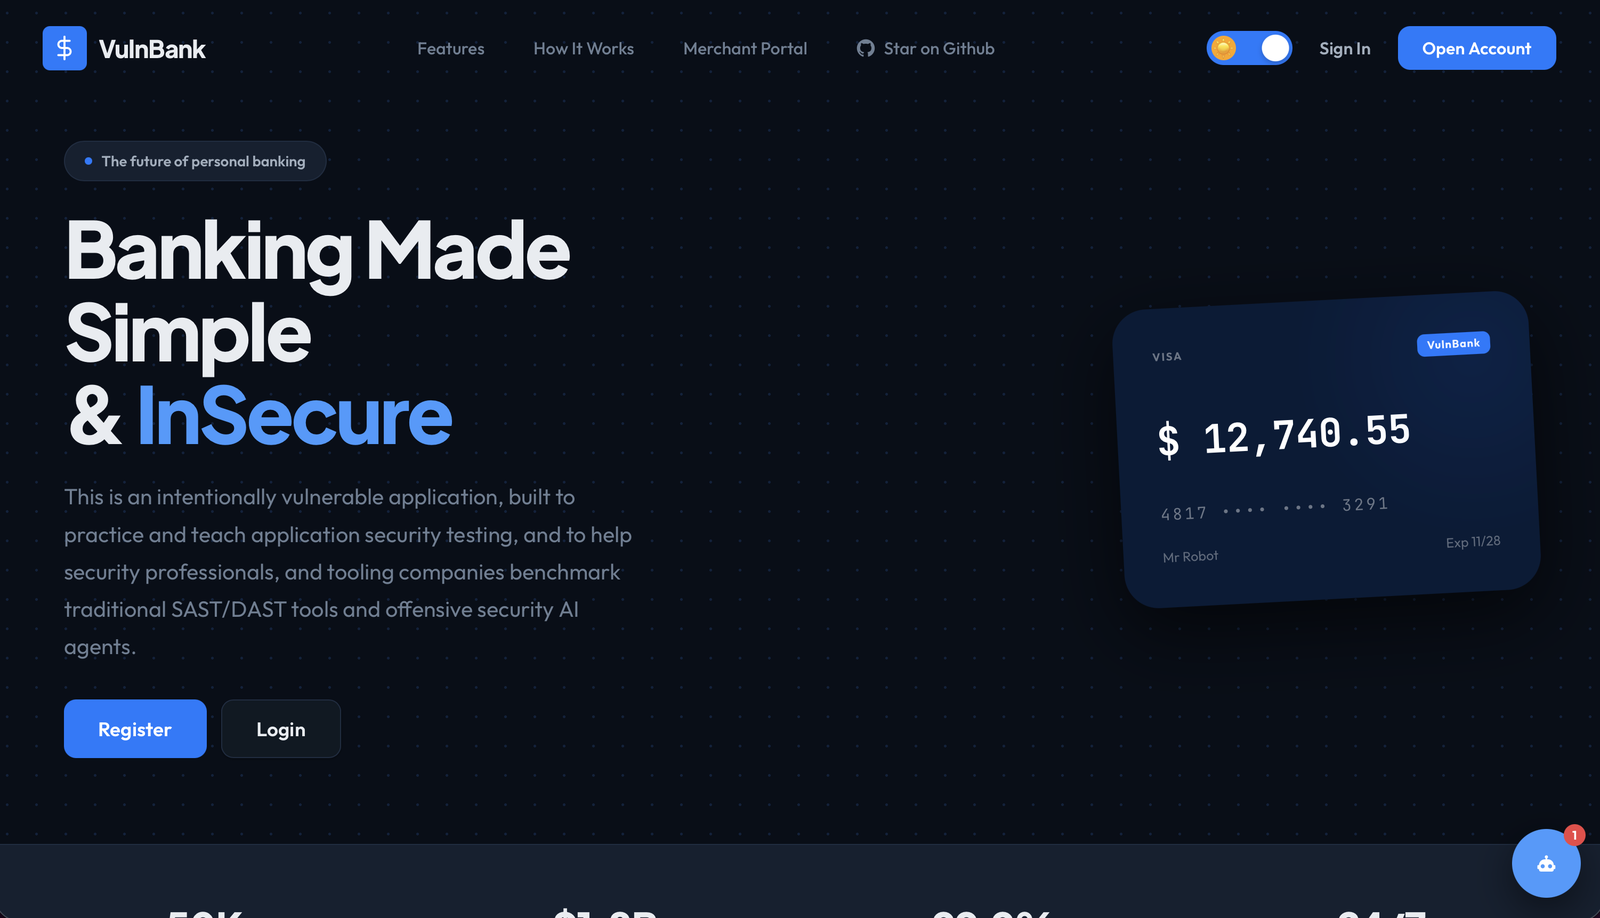
Descripción general
Este proyecto es una aplicación bancaria simple con múltiples vulnerabilidades de seguridad incorporadas. Está diseñado para ayudar a ingenieros de seguridad, desarrolladores, becarios, analistas de QA y profesionales de DevSecOps a aprender sobre:
- Vulnerabilidades comunes en aplicaciones web y APIs
- Vulnerabilidades de IA/LLM
- Prácticas de codificación segura
- Automatización de pruebas de seguridad
- Implementación de DevSecOps
Características y vulnerabilidades
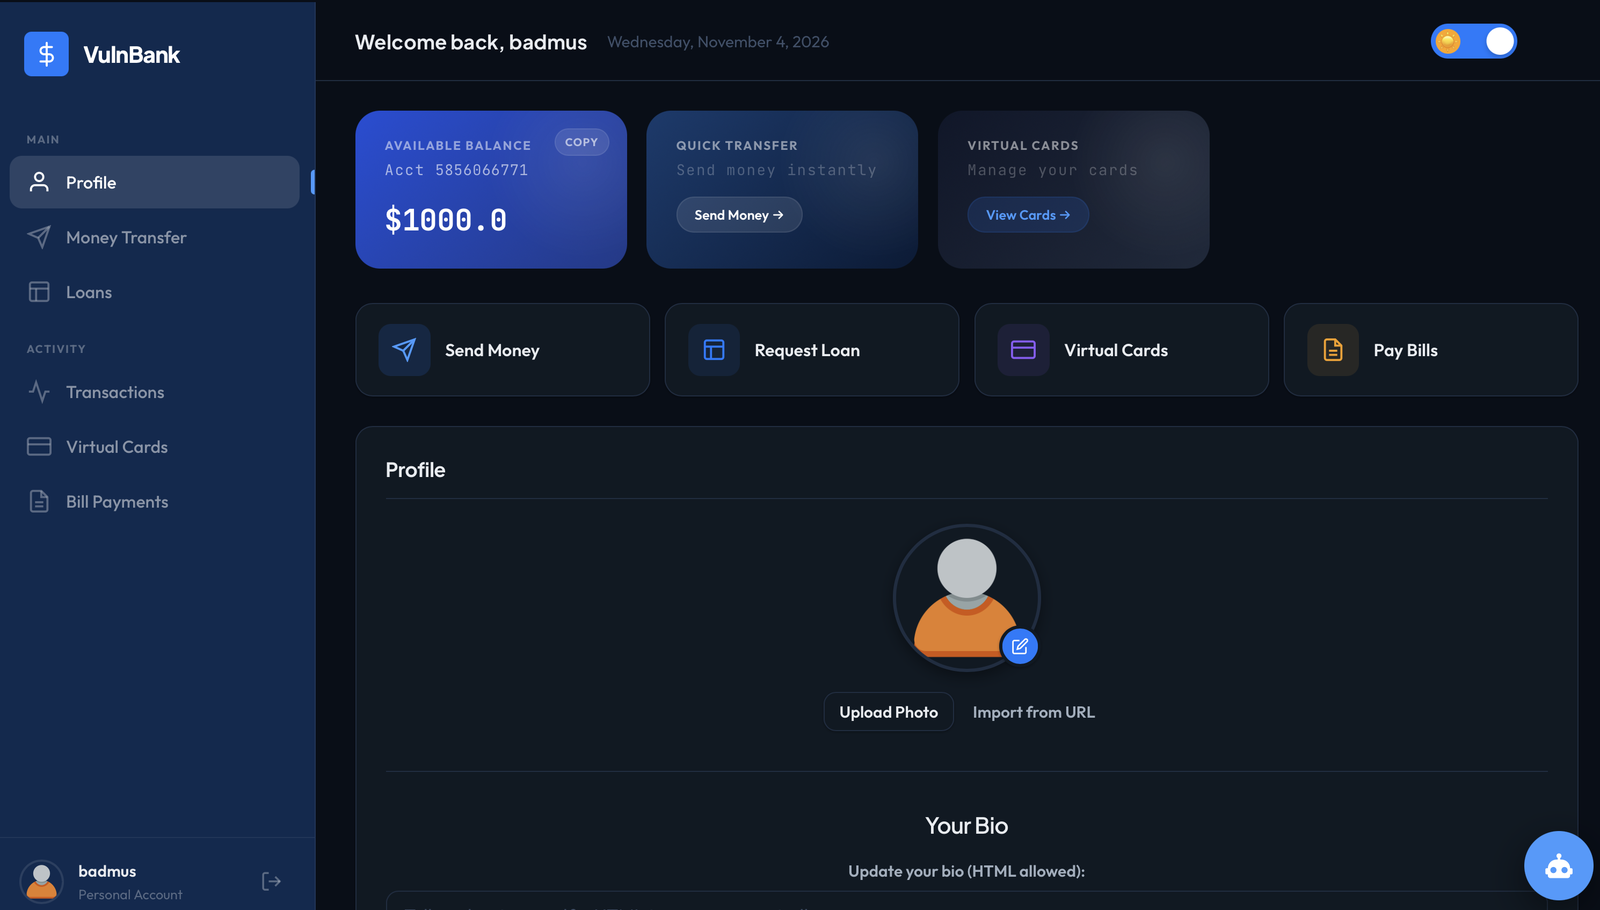
Características bancarias principales
- 🔐 Autenticación y autorización de usuarios
- 💰 Gestión del saldo de la cuenta
- 💸 Transferencias de dinero
- 📝 Solicitudes de préstamos
- 👤 Carga de foto de perfil
- 📊 Historial de transacciones
- 📈 Panel de análisis de transacciones (respaldado por GraphQL)
- 🔑 Sistema de restablecimiento de contraseña (PIN de 3 dígitos)
- 💳 Gestión de tarjetas virtuales multidivisa
- 💱 Financiación de tarjetas virtuales desde el saldo principal en USD con conversión de divisas integrada (
USD, GBP, NGN, JPY, EUR, QAR, BTC, ETH)
- 🛒 API pública de pagos para comercios destinada a integraciones de comercio electrónico/demostración intencionalmente vulnerables
- 📱 Sistema de pago de facturas
- 🤖 Agente de atención al cliente con IA (LLM real con API de DeepSeek / Modo simulado)
Vulnerabilidades implementadas
-
Autenticación y autorización
- Inyección SQL en el inicio de sesión
- Implementación débil de JWT
- Autorización a nivel de objeto rota (BOLA)
- Autorización a nivel de propiedad de objeto rota (BOPLA)
- Asignación masiva y exposición excesiva de datos
- Mecanismo débil de restablecimiento de contraseña (PIN de 3 dígitos)
- Token almacenado en localStorage
- Sin invalidación de token del lado del servidor
- Sin expiración de sesión
-
Seguridad de datos
- Divulgación de información
- Exposición de datos sensibles
- Almacenamiento de contraseñas en texto plano
- Puntos de inyección SQL
- Exposición de información de depuración
- Mensajes de error detallados expuestos
-
Vulnerabilidades en transacciones
- Sin validación de importes
- Posibilidad de transferencias con importes negativos
- Sin límites de transacción
- Condiciones de carrera en transferencias y actualizaciones de saldo
- Divulgación de información en el historial de transacciones
- Sin validación de las cuentas destinatarias
-
Operaciones con archivos
- Carga de archivos sin restricciones
- Vulnerabilidades de path traversal
- Sin validación del tipo de archivo
- Directory traversal
- Sin límites de tamaño de archivo
- Nombres de archivo inseguros
- Server-Side Request Forgery (SSRF) mediante la importación de imágenes de perfil basada en URL
-
Gestión de sesiones
- Vulnerabilidades de tokens
- Sin expiración de sesión
- Claves secretas débiles
- Exposición de tokens en URLs
-
Fallos del lado del cliente y del servidor
- Cross Site Scripting (XSS)
- Cross Site Request Forgery (CSRF)
- Referencias directas inseguras a objetos
- Sin limitación de tasa
-
Vulnerabilidades de tarjetas virtuales
- Asignación masiva en la actualización de límites de tarjetas
- Asignación masiva en el manejo del tipo de cambio al financiar tarjetas
- Generación predecible de números de tarjeta
- Almacenamiento en texto plano de los datos de la tarjeta
- Sin validación de los límites de las tarjetas
- BOLA en operaciones con tarjetas
- Condiciones de carrera en las actualizaciones de saldo
- Divulgación de información de los datos de la tarjeta
- Sin verificación de transacciones
- Falta de monitoreo de la actividad de las tarjetas
- Conversión de divisas controlada por el cliente durante la financiación de tarjetas
-
Vulnerabilidades en el pago de facturas
- Sin validación de los importes de pago
- Inyección SQL en las consultas de facturadores
- Divulgación de información en el historial de pagos
- Números de referencia predecibles
- Exposición del historial de transacciones
- Sin validación de las cuentas de facturadores
- Condiciones de carrera en el procesamiento de pagos
- BOLA en el acceso al historial de pagos
- Falta de límites de pago
-
Vulnerabilidades de la API de pagos de comerciantes
- Contraseñas de comerciantes y claves de API en texto plano
- Claves de API devueltas en las respuestas de registro e inicio de sesión
- Número de tarjeta/CVV sin procesar aceptados por las API de pago de comerciantes
- Consultas de comerciantes y tarjetas propensas a inyección SQL
- Falta de idempotencia, protección contra repetición, límites de pago y limitación de velocidad
- Brechas de autorización a nivel de objeto en la consulta de pagos de comerciantes
- Motivos detallados de rechazo de pagos y exposición de datos de depuración
- Generación predecible de códigos de autorización
-
Vulnerabilidades del soporte al cliente con IA
- Inyección de prompts (CWE-77)
- Divulgación de información basada en IA (CWE-200)
- Autorización rota en el contexto de IA (CWE-862)
- Exposición de información del sistema de IA (CWE-209)
- Validación de entrada insuficiente para prompts de IA (CWE-20)
- Acceso directo a la base de datos mediante manipulación de IA
- Ataques de anulación de rol de IA
- Vulnerabilidades de inyección de contexto
- Acceso no autorizado a datos asistido por IA
- Prompts y configuraciones del sistema de IA expuestos
- Vulnerabilidades de GraphQL
- Introspección de esquema habilitada en el endpoint de análisis de transacciones
- Autenticación débil basada en JWT heredada por
/graphql
- Inyección SQL en la construcción de consultas del resolver de GraphQL
- Falta de controles de profundidad / complejidad de GraphQL
- Divulgación de errores sin procesar de GraphQL
- Exposición del análisis de transacciones mediante consultas con alcance de administrador
Instalación y configuración 🚀
Requisitos previos
- Docker y Docker Compose (para la configuración en contenedores)
- PostgreSQL (si se ejecuta localmente)
- Python 3.9 o superior (para la configuración local)
- Git
Opción 1: Usar Docker (recomendado)
Usar Docker Compose (lo más sencillo)
- Clona el repositorio:
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
- Inicie la aplicación:
docker-compose up -d --build
La aplicación estará disponible en http://localhost:5000



