
 davidcarliez/cover
Mantén los datos privados, la infraestructura interna y los secretos fuera de los agentes de codificación en la nube sin romper tu flujo de trabajo.

Mantén los datos privados, la infraestructura interna y los secretos fuera de los agentes de codificación en la nube sin romper tu flujo de trabajo.


Instalar · Inicio rápido · Políticas · Monitoreo · Pi / OMP · Seguridad
Cover es un proxy de privacidad bidireccional para agentes de codificación con IA. Reemplaza los valores sensibles coincidentes localmente con sustitutos realistas y deterministas antes de que una solicitud salga de tu máquina, y luego traduce las falsificaciones coincidentes en respuestas normales y en streaming de vuelta a los originales. El modelo obtiene un contexto coherente; tu agente y tus herramientas siguen funcionando con el entorno real.
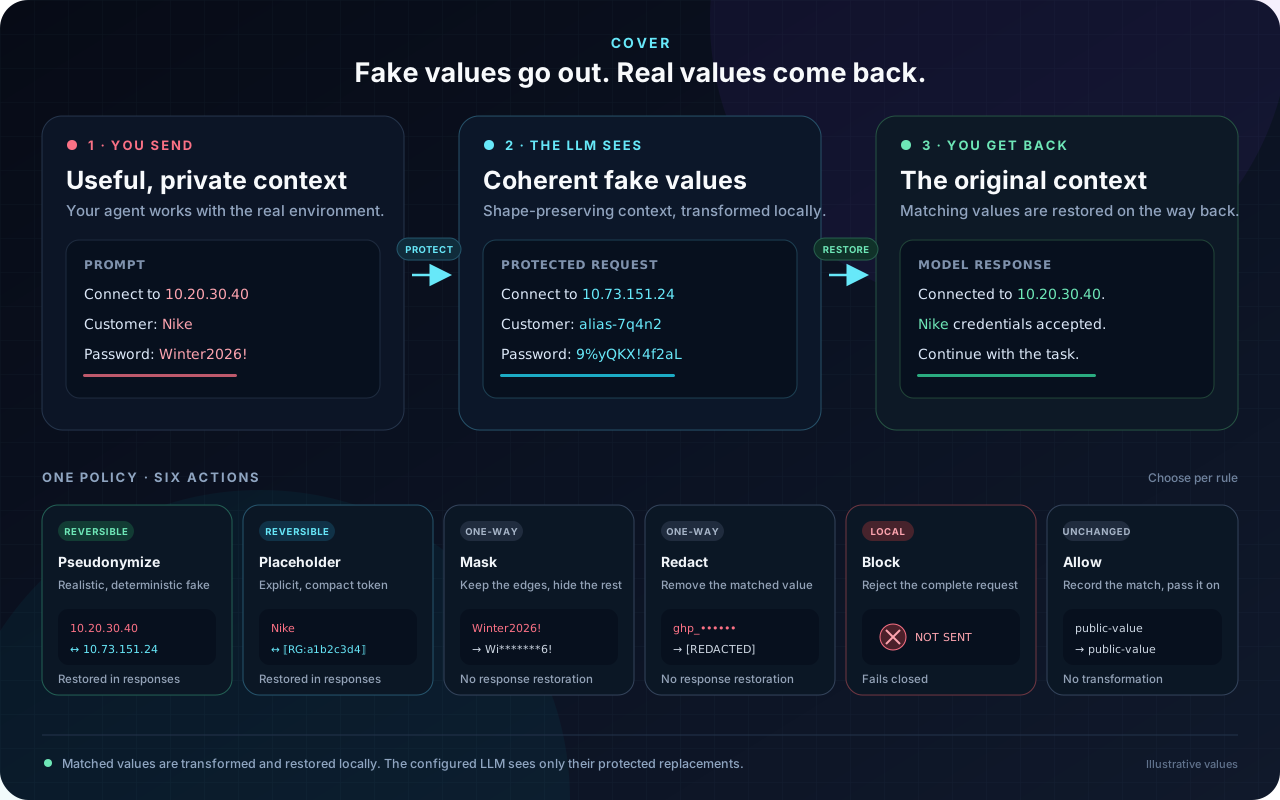
Usa reglas reversibles de pseudonymize o placeholder cuando la conversación deba seguir funcionando de principio a fin. Usa reglas unidireccionales de mask o redact cuando la restauración no sea necesaria, block para detener una solicitud localmente, y allow para una excepción explícita.
Los clientes compatibles incluyen Codex, Claude Code, Cursor, Pi / Oh My Pi, y SDKs y routers compatibles con OpenAI o Anthropic.
El instalador descarga la versión para tu SO y CPU, la verifica contra las sumas de comprobación SHA-256 publicadas, la instala de forma atómica en ~/.local/bin/cover, configura los clientes seleccionados e inicia el proxy.
curl -fsSL https://raw.githubusercontent.com/DavidCarliez/cover/main/scripts/install.sh | bash
No se requiere la cadena de herramientas de Go ni una copia de Git. Solo necesitas curl, un
extractor de archivos (tar en Linux/macOS o unzip en Windows), y sha256sum,
shasum, o openssl para la verificación.
Los archivos precompilados para Linux, macOS y Windows y sus sumas de verificación están disponibles en GitHub Releases.
Para una instalación no interactiva:
curl -fsSL https://raw.githubusercontent.com/DavidCarliez/cover/main/scripts/install.sh | \
  COVER_AGENTS=openai,claude bash
Fija una versión o instala solo el binario con las variables de entorno aplicadas al
proceso bash:
curl -fsSL https://raw.githubusercontent.com/DavidCarliez/cover/main/scripts/install.sh | \
  COVER_VERSION=v0.1.0 COVER_SKIP_SETUP=1 bash
git clone https://github.com/DavidCarliez/cover.git
cd cover
go build -o cover ./cmd/cover
install -m 0755 cover ~/.local/bin/cover
El binario principal no tiene dependencia de cgo. La compilación cruzada estándar de Go funciona:
GOOS=linux GOARCH=arm64 go build -o cover-linux-arm64 ./cmd/cover
GOOS=windows GOARCH=amd64 go build -o cover.exe ./cmd/cover
| Área | Funcionalidad cubierta |
|---|---|
| Política | Reglas declarativas con acciones allow, placeholder, pseudonymize, mask, redact y block |
| Reemplazos realistas | Generadores deterministas para direcciones IP, hosts, dominios, correos electrónicos, nombres de usuario, contraseñas, UUIDs, URLs, alias, identificadores numéricos, IBANs y números de teléfono |
| Reglas contextuales | Claves JSON dentro de cadenas de resultados de herramientas, encabezados HTTP, cookies, parámetros de consulta y campos de formulario, además de expresiones regulares y detectores integrados |
| Identidades estables | Los seudónimos HMAC vinculados a la instalación permanecen consistentes entre solicitudes, sesiones y reinicios |
| Seguridad de mapeo | Mapeos reversibles acotados, aislados por sesión y solo en memoria con TTL y límites de capacidad |
| Inspección | cover inspect previsualiza el JSON protegido sin contactar a un LLM |
| Diagnóstico | cover doctor verifica la política, el estado del daemon, el comportamiento local de fallo cerrado y el enrutamiento de Codex |
| Monitoreo | Vistas de auditoría y monitoreo solo de metadatos, además de inspección explícita solo en vivo del contenido capturado y reenviado |
| Refuerzo del proxy | Listeners en loopback por defecto, límites de cuerpo y flujo, errores seguros genéricos y análisis de fallo cerrado |
| Compatibilidad con streaming | Restauración de OpenAI Responses, Chat Completions y Anthropic SSE a través de eventos delta, heartbeats y canales intercalados; argumentos de herramientas seguros para JSON |
| Compatibilidad con Codex | Configuración de la API Responses y del enrutador, verificaciones de compresión y campos encrypted_content inmutables |
| Pase semántico opcional | Un detector local de llama.cpp puede inspeccionar texto de forma libre que las expresiones regulares pasan por alto |
cover init             # write ~/.config/cover/config.yaml
cover start --detach   # run in the background
cover doctor           # verify the local setup
cover test             # local redaction round trip, no network call
cover monitor          # watch privacy-safe request metadata
cover init solicita OpenAI, Anthropic o un upstream personalizado. La configuración
completa está documentada en configs/config.example.yaml.






