scan4all
 ghosttroops/scan4all
Repositório oficial vuls Scan: 15000+PoCs; 23 tipos de quebra de senha de aplicativos; 7000+ impressões digitais web; 146 protocolos e 90000+ regras…
password-crackingreconnaissancevulnerability-scanners+9
6.2k
ghosttroops/scan4allRepositório oficial vuls Scan: 15000+PoCs; 23 tipos de quebra de senha de aplicativos; 7000+ impressões digitais web; 146 protocolos e 90000+ regras…
 sullo/nikto
Nikto, scanner de servidor web
 chaitin/xray
Uma ferramenta de avaliação de segurança completa desenvolvida pela 长亭, suporta varredura de problemas comuns de segurança web e POC personalizados |…
 maurosoria/dirsearch
Scanner de caminhos web
 projectdiscovery/nuclei
Scanner de vulnerabilidades rápido baseado em YAML, com motor de detecção orientado por templates para testes de segurança automatizados em…
 opiniondealer/crawlbox
Script em Python que faz força bruta em diretórios web e caminhos de administração usando wordlists integradas ou personalizadas, com atrasos de…
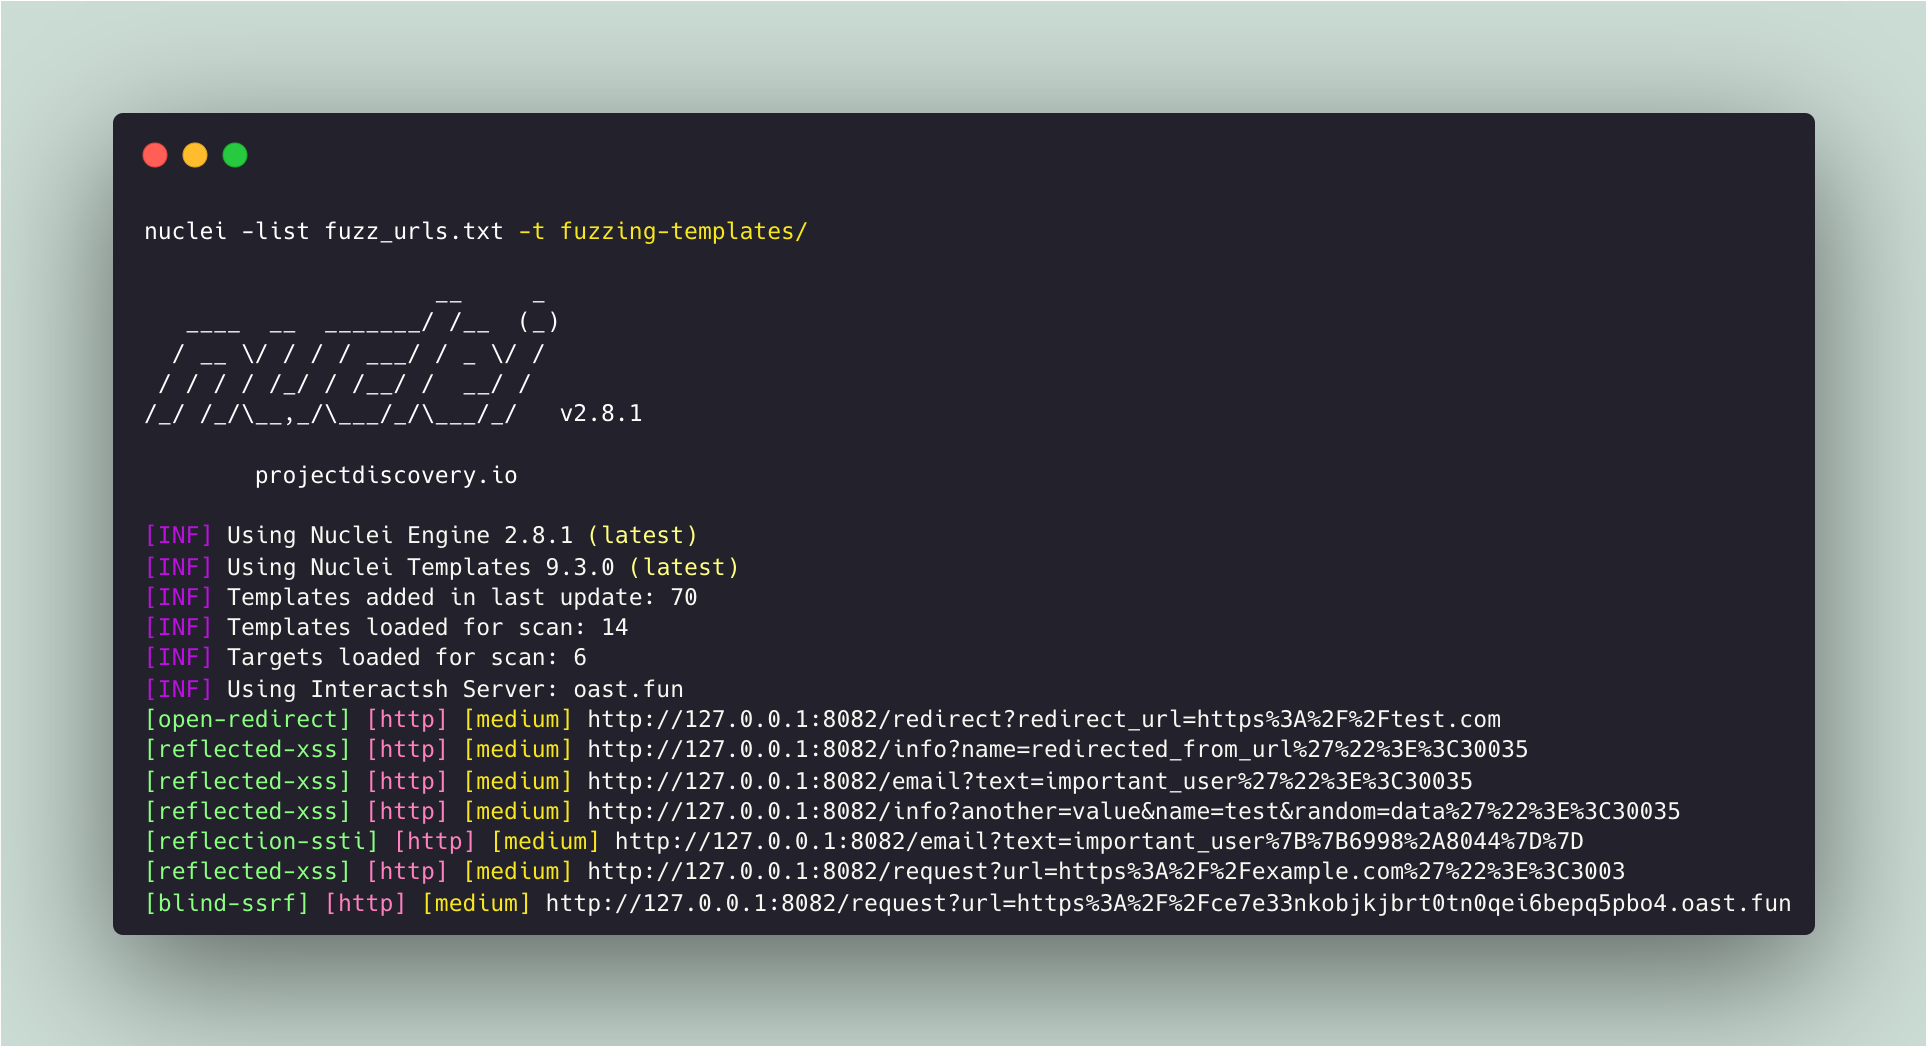 projectdiscovery/fuzzing-templates
Lista curada pela comunidade de templates do nuclei para encontrar vulnerabilidades de segurança "desconhecidas".
 shopify/ssllabs.rb
Cliente Ruby para a API Qualys SSL Labs que permite avaliação automatizada de servidores SSL/TLS, detecção de vulnerabilidades (por exemplo, BEAST) e…
 paulsec/spipscan
Scanner SPIP (CMS) para fins de teste de penetração escrito em Python
 arachni/arachni-ui-web
Interface Web do Arachni.
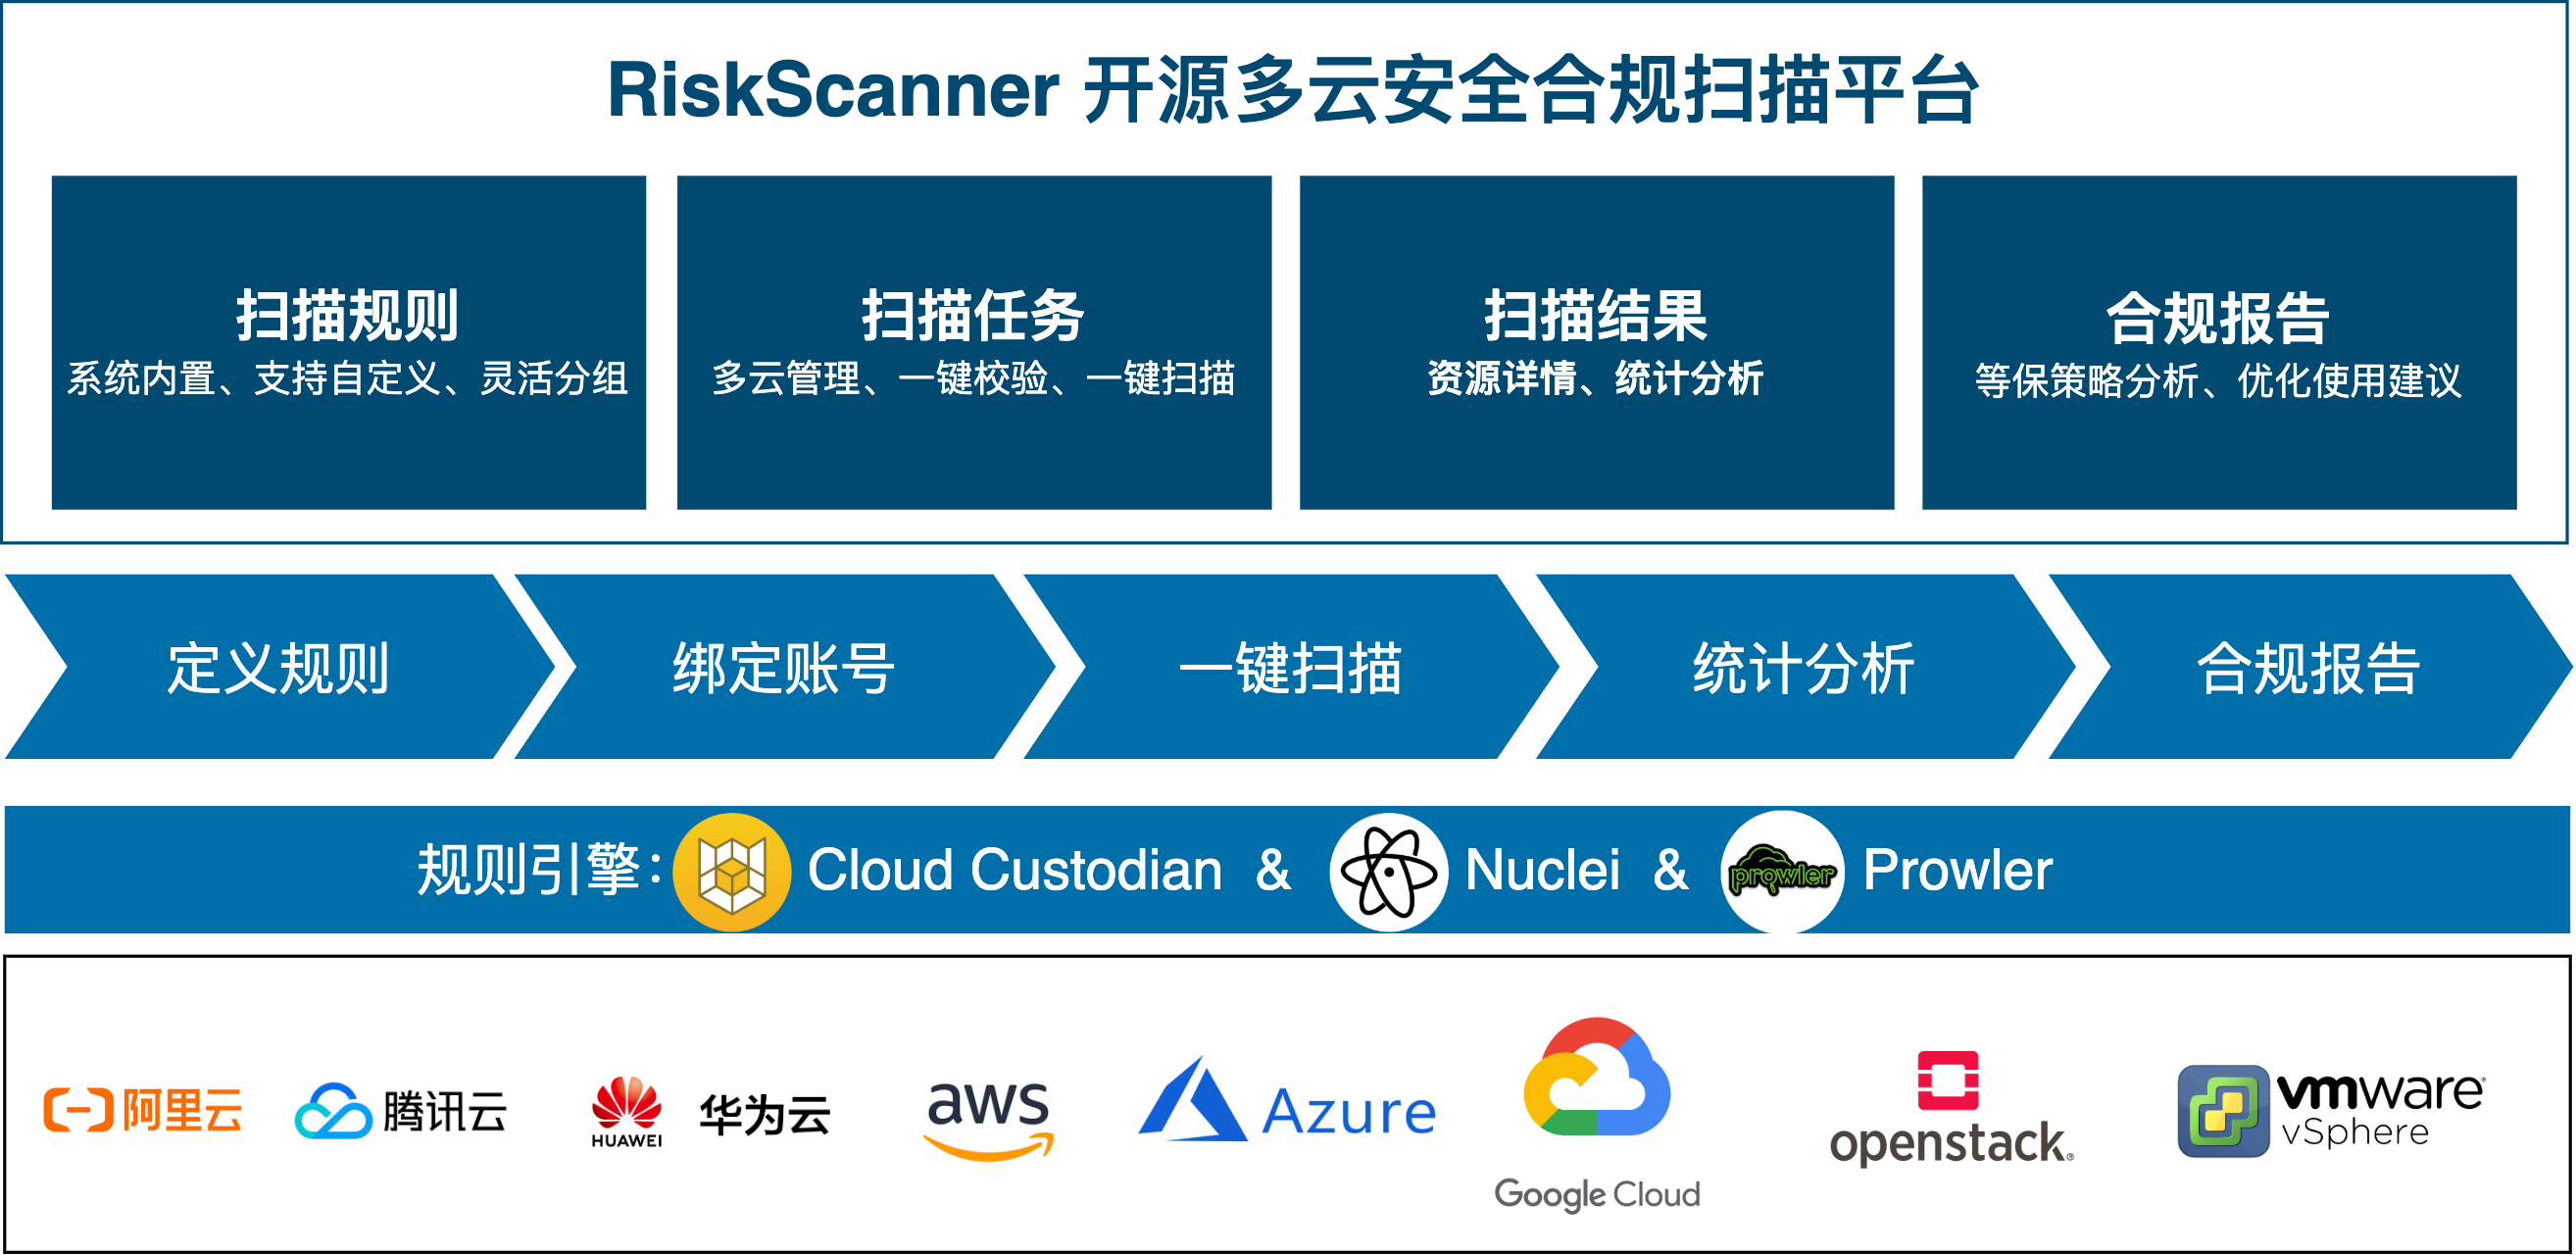 fit2cloud/riskscanner
RiskScanner é uma plataforma de código aberto de varredura de conformidade de segurança multinuvem que, com base nos mecanismos Cloud Custodian e…
 abacus-group-rto/legion
Legion é uma ferramenta de teste de penetração de rede de código aberto, fácil de usar, superextensível e semiautomatizada que auxilia na descoberta,…
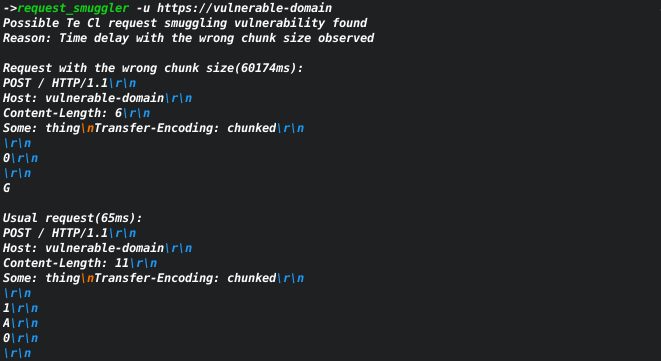 sh1yo/request_smuggler
Scanner de vulnerabilidade de contrabando de requisições HTTP
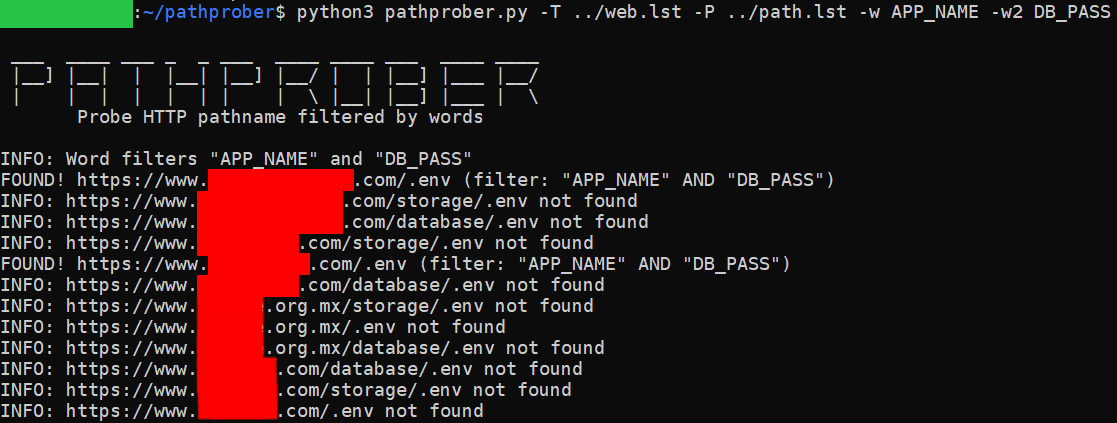 xchopath/pathprober
Sondar e descobrir caminhos HTTP usando metodologia de força bruta e filtrado por uma palavra específica ou duas palavras de uma vez.
 arpsyndicate/kenzer
enumeração e varredura automatizada de ativos web [DEPRECATED]
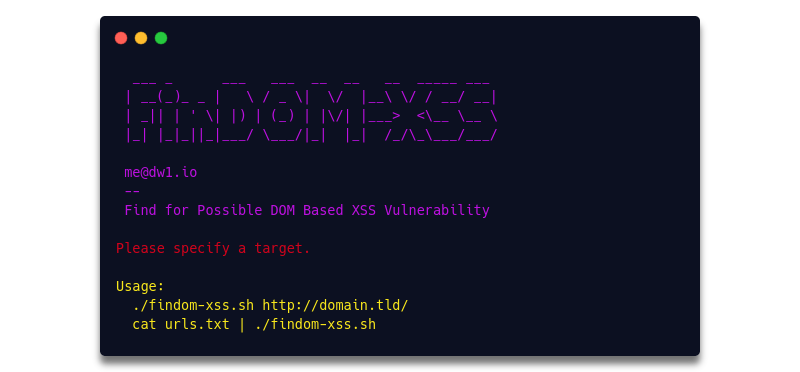 dwisiswant0/findom-xss
Um scanner rápido e simples de vulnerabilidades XSS baseado em DOM.