
 fit2cloud/riskscanner
RiskScanner é uma plataforma de código aberto de varredura de conformidade de segurança multinuvem que, com base nos mecanismos Cloud Custodian e Nuclei, realiza varredura de conformidade de segurança e de vulnerabilidades em recursos das principais nuvens públicas (e privadas).



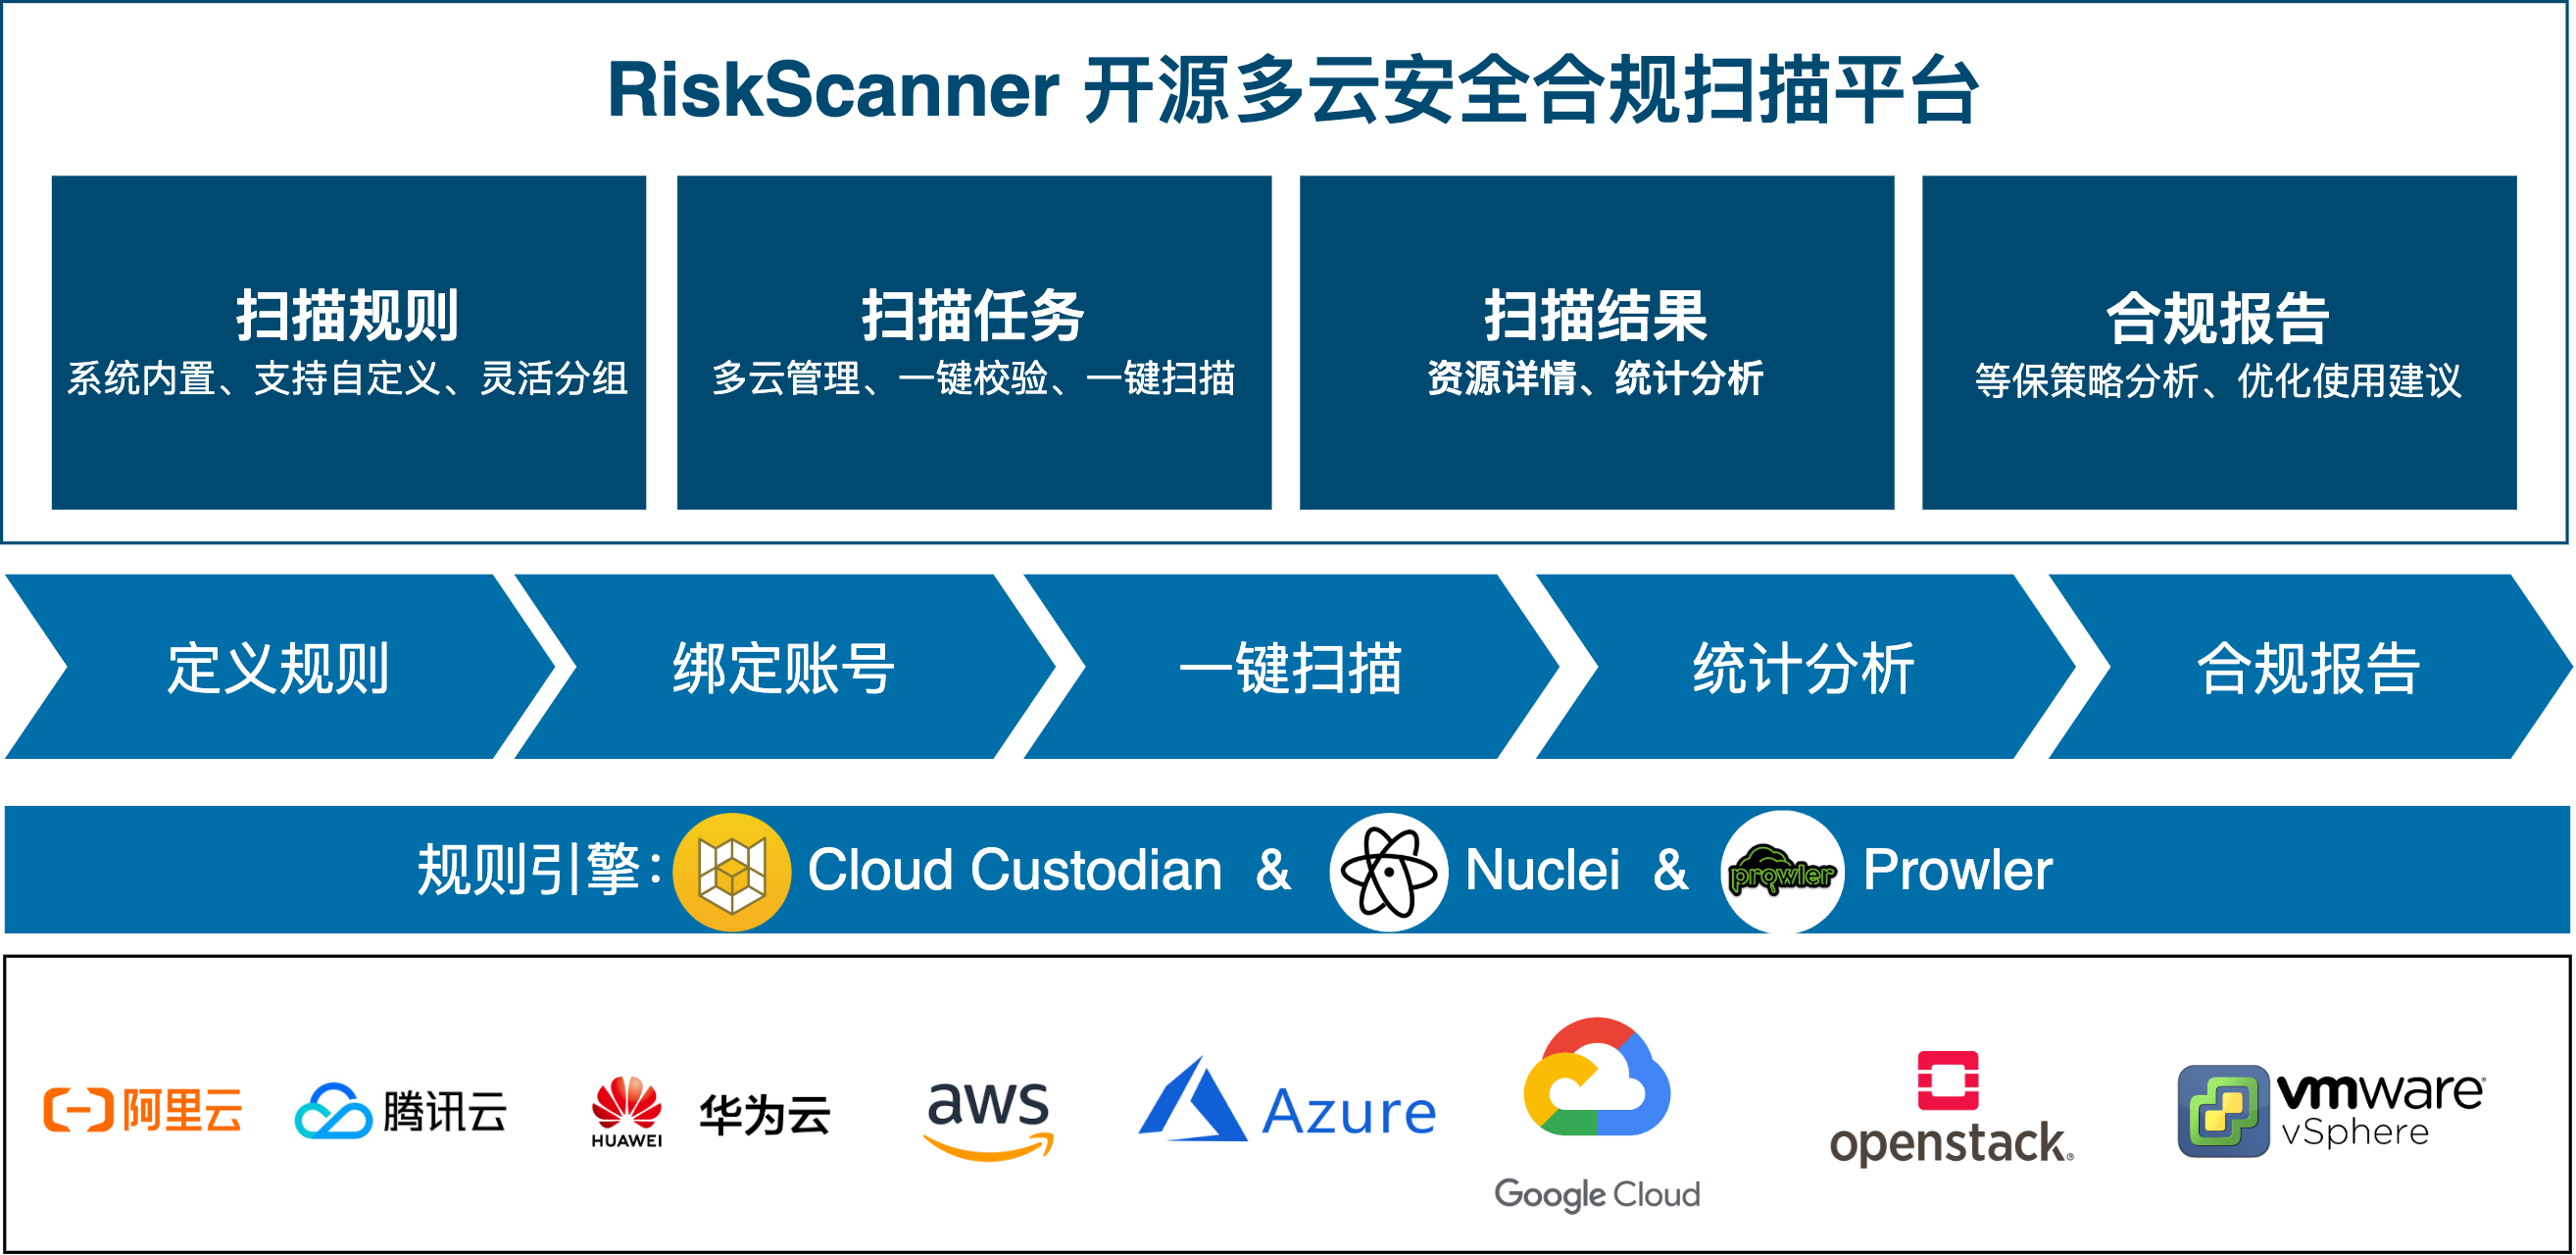
RiskScanner é uma plataforma de varredura de conformidade de segurança multi-nuvem de código aberto, baseada nos mecanismos Cloud Custodian, Prowler e Nuclei, que realiza varredura de conformidade de segurança e varredura de vulnerabilidades em recursos de nuvens públicas (e privadas) mainstream.
Vantagens Funcionais
- Pré-verificação de classificação de segurança 2.0 (等保 2.0): Conformidade com a norma de classificação de segurança 2.0, cobrindo auditoria de segurança, controle de acesso, prevenção de intrusão, arquitetura de rede e centro de gerenciamento.
- Verificação de conformidade CIS: Conformidade com as normas CIS, verifica e monitora em tempo real se os recursos na nuvem atendem aos requisitos CIS.
- Varredura de vulnerabilidades: Baseada em um banco de regras de vulnerabilidades, detecta fragilidades de segurança em dispositivos de rede e serviços de aplicativos especificados por meio de varreduras.
- Recomendações de melhores práticas: Estabelece linhas de base de conformidade e controle, oferece recomendações de melhores práticas para usuários corporativos, melhorando continuamente o nível de conformidade.
RiskScanner segue o protocolo de código aberto GPL v2, desenvolvido com SpringBoot/Vue, com interface bonita e boa experiência do usuário. As nuvens públicas suportadas pelo RiskScanner incluem Alibaba Cloud, Tencent Cloud, Huawei Cloud, Amazon Web Services, Microsoft Azure, Google Cloud, e as nuvens privadas incluem OpenStack, VMware vSphere.
Vantagens Técnicas
- Regras de verificação de plataforma de nuvem simples e flexíveis: As regras de verificação usam formato YAML simples, fáceis de entender e permitem que os usuários personalizem regras.
- Suporte a múltiplas nuvens públicas (e privadas): Nuvens públicas suportadas incluem Alibaba Cloud, Tencent Cloud, Huawei Cloud, Amazon Web Services, Microsoft Azure, Google Cloud; nuvens privadas incluem OpenStack, VMware vSphere.
- Suporte a múltiplos tipos de recursos: Os tipos de recursos suportados incluem servidores em nuvem, discos em nuvem, bancos de dados em nuvem, balanceadores de carga, armazenamento de objetos, redes privadas virtuais, grupos de segurança, etc.
- Base de regras de vulnerabilidades rica e abrangente: Cobre vulnerabilidades web do OWASP TOP 10, como SQL Injection, Cross-Site Scripting (XSS), Cross-Site Request Forgery (CSRF), senhas fracas, etc.

Copyright (c) 2014-2023 飞致云 FIT2CLOUD, Todos os direitos reservados.
Licenciado sob a GNU General Public License versão 2 (GPLv2) (a "Licença"); você não pode usar este arquivo exceto em conformidade com a Licença. Você pode obter uma cópia da Licença em
https://www.gnu.org/licenses/gpl-2.0.html
A menos que exigido por lei ou acordado por escrito, o software distribuído sob a Licença é distribuído "COMO ESTÁ", SEM GARANTIAS OU CONDIÇÕES DE QUALQUER TIPO, expressas ou implícitas. Consulte a Licença para obter as permissões específicas e limitações.






