
 hahwul/xspear
🔱 Poderosa ferramenta de varredura XSS e análise de parâmetros &gem
XSpear é um Scanner XSS em ruby gems


[!IMPORTANT] Repositório XSpear Arquivado
Este repositório foi arquivado e agora é somente leitura.
O XSpear não é mais mantido ativamente.Experimente o Dalfox 🌙🦊
Um scanner XSS mais rápido e mais poderoso com funcionalidades avançadas.
alert confirm prompt no navegador headless (com Selenium)event handler HTML tag Special Char Useful codeCSP HSTS X-frame-options, XSS-protection etc.)relatório baseado em tabela no cli e regra filtrada, query raw de teste (url)cli json html
Instale você mesmo como:
$ gem install XSpear
Ou instale você mesmo como (arquivo local / baixar última versão):
$ gem install XSpear-{version}.gem
Adicione esta linha ao seu Gemfile da aplicação:```ruby gem 'XSpear'
E então execute:

    $ bundle

### Gems de dependência
`colorize` `selenium-webdriver` `terminal-table` `progress_bar`<br>
Se você configurou para instalar automaticamente na biblioteca Gem, mas ela se comporta de forma anormal, instale-a com o seguinte comando.```
$ gem install colorize
$ gem install selenium-webdriver
$ gem install terminal-table
$ gem install progress_bar
Usage: xspear -u [target] -[options] [value] [ e.g ] $ xspear -u 'https://www.hahwul.com/?q=123' --cookie='role=admin' -v 1 -a $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 2 $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 0 -o json
[ Options ] -u, --url=target_URL [required] Target Url -d, --data=POST Body [optional] POST Method Body data -a, --test-all-params [optional] test to all params(include not reflected) --no-xss [optional] no testing xss, only parameters analysis --headers=HEADERS [optional] Add HTTP Headers --cookie=COOKIE [optional] Add Cookie --custom-payload=FILENAME [optional] Load custom payload json file --raw=FILENAME [optional] Load raw file(e.g raw_sample.txt) -p, --param=PARAM [optional] Test paramters -b, --BLIND=URL [optional] Add vector of Blind XSS + with XSS Hunter, ezXSS, HBXSS, etc... + e.g : -b https://hahwul.xss.ht -t, --threads=NUMBER [optional] thread , default: 10 -o, --output=FORMAT [optional] Output format (cli , json) -c, --config=FILENAME [optional] Using config.json -v, --verbose=0~3 [optional] Show log depth + v=0 : quite mode(only result) + v=1 : show scanning status(default) + v=2 : show scanning logs + v=3 : show detail log(req/res) -h, --help Prints this help --version Show XSpear version --update Show how to update
### Tipos de resultado
- (I)NFO: Obter informações (ex: erro SQL, regra filtrada, parâmetros refletidos, etc.)
- (V)UNL: XSS vulnerável, alert/prompt/confirm verificado com Selenium
- (L)OW: Baixo: problema de baixo nível
- (M)EDIUM: Médio: problema de nível médio
- (H)IGH: Alto: problema de alto nível

### Modo Verboso
**[0] modo silencioso (mostrar apenas resultado)**```
$ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 0
you see report
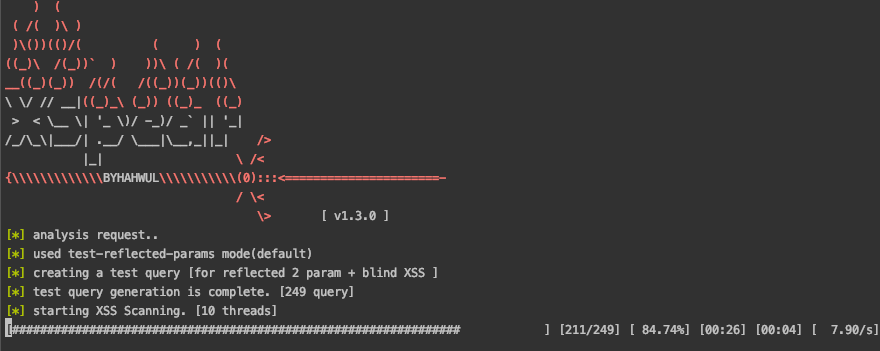
[1] mostrar barra de progresso (padrão)``` $ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 1 [] analysis request.. [] used test-reflected-params mode(default) [] creating a test query [for reflected 2 param + blind XSS ] [] test query generation is complete. [249 query] [*] starting XSS Scanning. [10 threads]