Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/projectdiscovery/fuzzing-templates
Scanners de Vulnerabilidades WebAnálise de VulnerabilidadesSegurança WebFuzzingTestes de PenetraçãoRecursos CuradosSegurança de APIArchived
GitHub
projectdiscovery/fuzzing-templates

fuzzing-templates

Lista curada pela comunidade de templates do nuclei para encontrar vulnerabilidades de segurança "desconhecidas".

Ver Repositório
1072148há 2 anosRevisado pelo Kitploit
Compartilhar

Fuzzing Templates

Lista de templates de fuzzing curada pela comunidade para o mecanismo do nuclei encontrar vulnerabilidades de segurança desconhecidas.

Documentação • Contribuições • Discussão • Comunidade


[!Caution] Este repositório está arquivado e foi mesclado ao projeto nuclei-templates sob o diretório /dast.

Os templates de fuzzing são usados com o scanner nuclei, que alimenta o mecanismo de varredura real. Este repositório contém vários templates de fuzzing para o scanner fornecidos pela nossa equipe, bem como contribuídos pela comunidade.

Aceitamos contribuições da comunidade por meio de pull requests ou issues para aumentar a cobertura dos testes de segurança. Ao contrário do projeto nuclei-templates, que foca em vulnerabilidades conhecidas, os templates de fuzzing são especificamente projetados para descobrir vulnerabilidades até então desconhecidas em aplicações.
imagem

📖 Documentação

Navegue até https://docs.projectdiscovery.io/templates/protocols/http/fuzzing-overview para obter documentação detalhada para criar seu próprio template de fuzzing. Também adicionamos um conjunto de templates para ajudar você a entender como as coisas funcionam.

🌪️ Usando Templates de Fuzzing

  1. Instale o Nuclei
go install -v github.com/projectdiscovery/nuclei/v2/cmd/nuclei@latest
  1. Execute os Templates de Fuzzing

Entrada para os templates de fuzzing:

Atualmente, o suporte a fuzzing é limitado a URLs com parâmetros de consulta; portanto, quaisquer URLs sem parâmetros de consulta serão simplesmente ignoradas.

$ cat fuzz_endpoints.txt

http://127.0.0.1:8082/info?name=test&another=value&random=data
http://127.0.0.1:8082/redirect?redirect_url=/info?name=redirected_from_url
http://127.0.0.1:8082/request?url=https://example.com
http://127.0.0.1:8082/email?text=important_user
http://127.0.0.1:8082/permissions?cmd=whoami
http://127.0.0.1:8082/info?name=redirected_from_url

[!NOTE] Você pode usar o katana com o filtro de query url (-f qurl) para obter uma lista de endpoints para executar com os templates de fuzzing de URL.

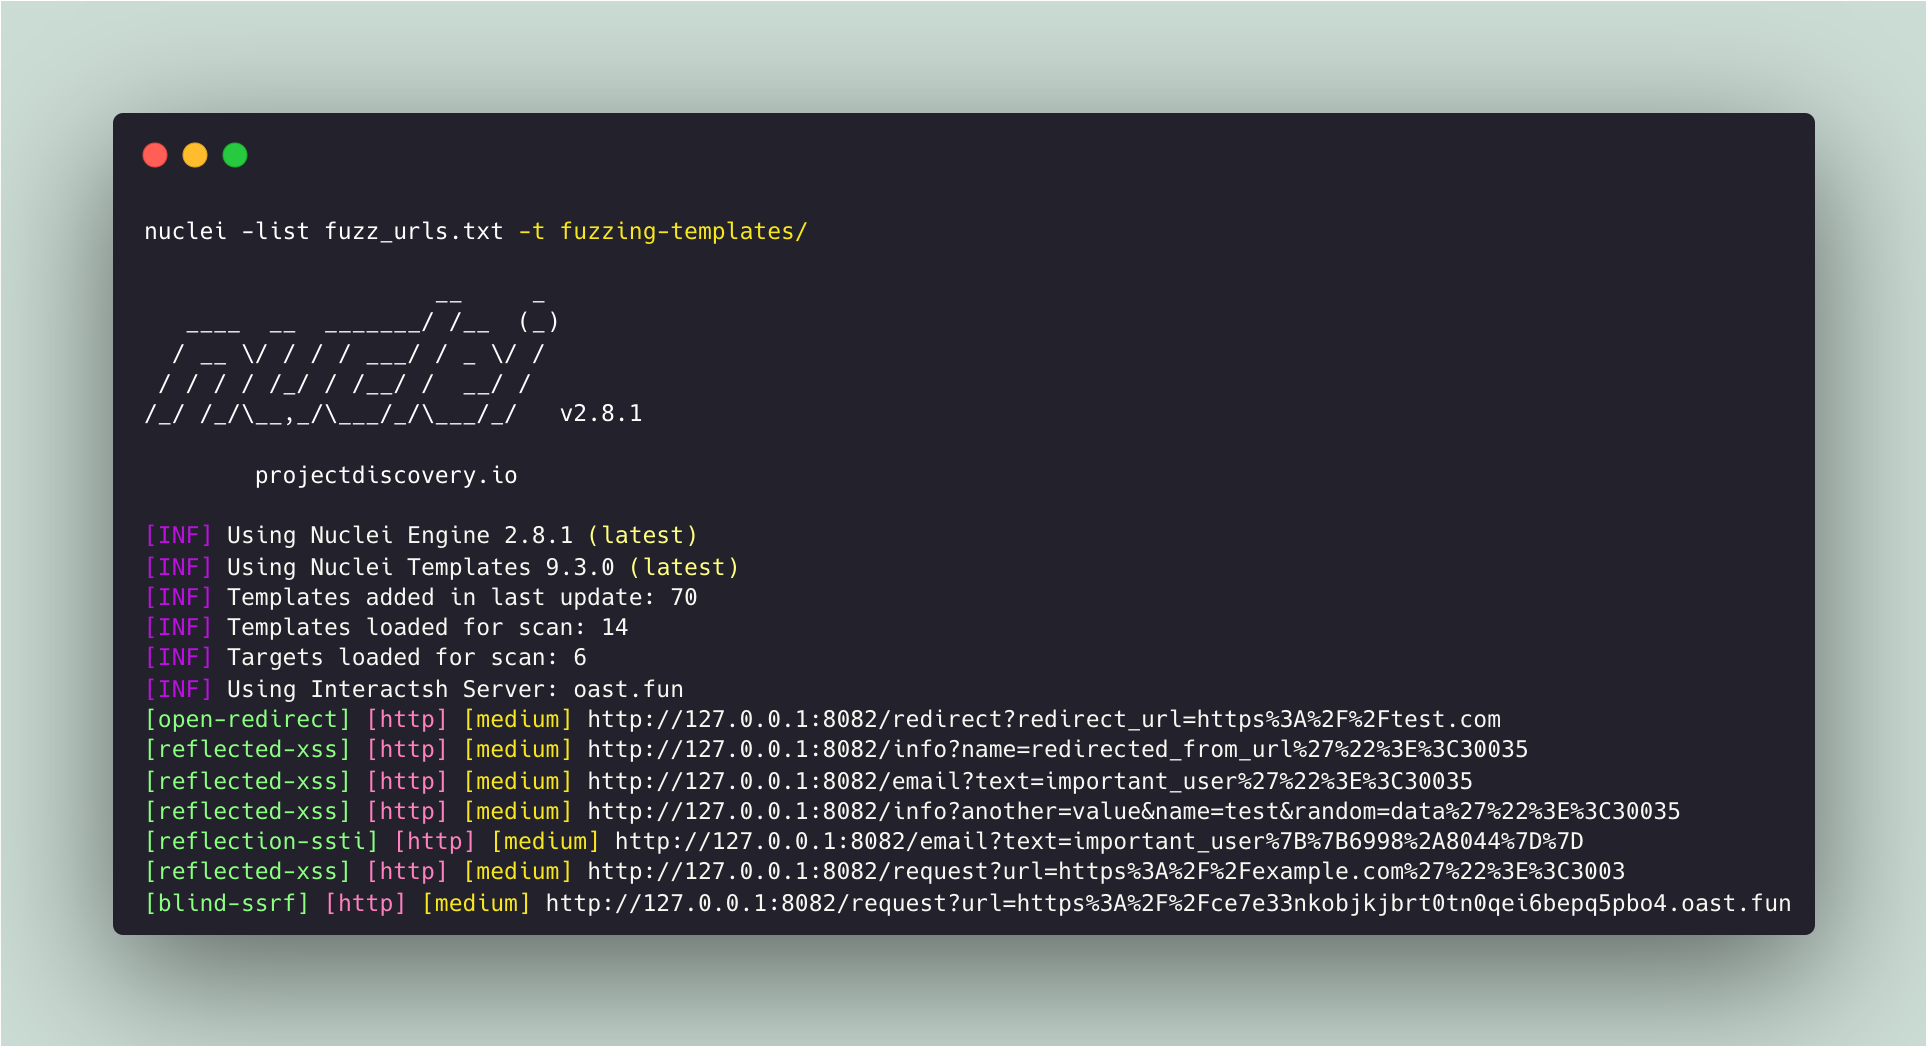
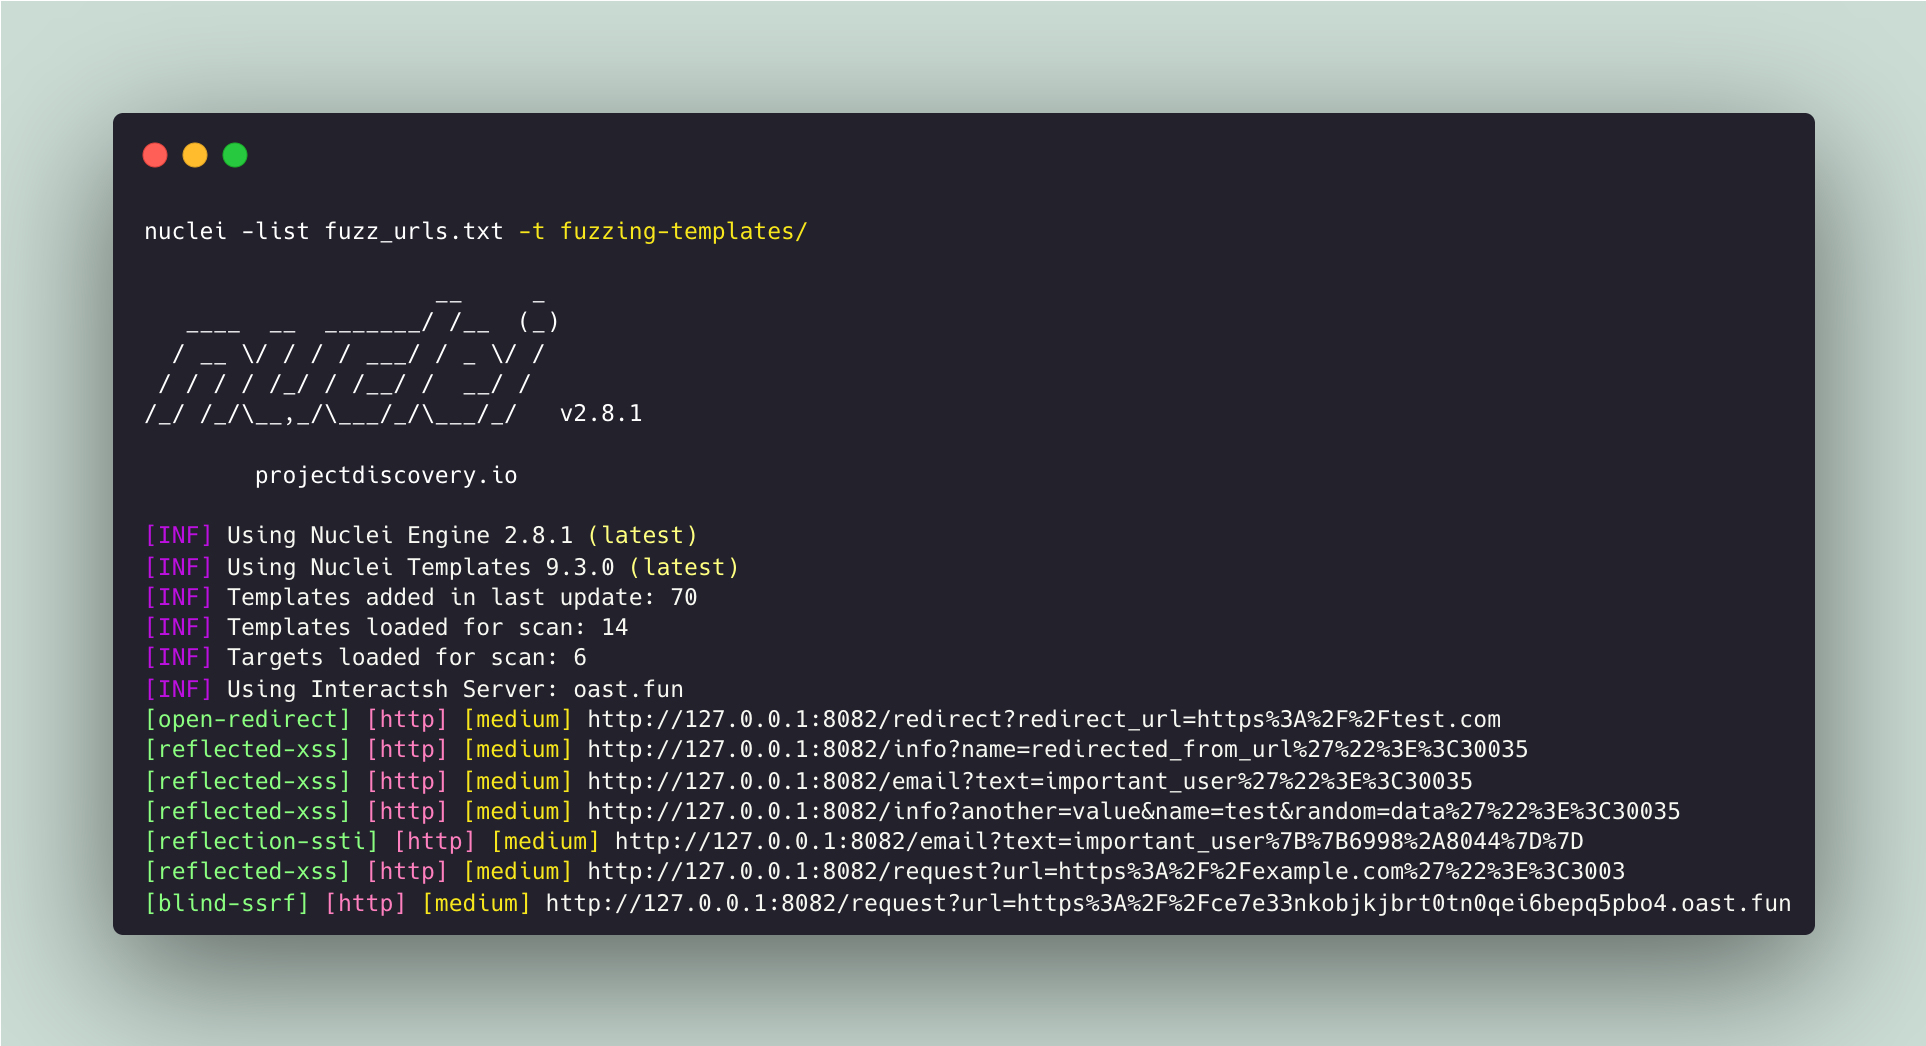
Executando templates de fuzzing:

nuclei -list fuzz_endpoints.txt -dast

[!NOTE] Você pode usar as opções existentes do nuclei para filtrar / executar templates dast específicos por tags ou templates

💬 Discussão

Tem perguntas / dúvidas / ideias para discutir? Sinta-se à vontade para abrir uma discussão no quadro de GitHub discussions.

👨‍💻 Comunidade

Você é bem-vindo(a) para se juntar à ativa Comunidade do Discord para discutir diretamente com os mantenedores do projeto e compartilhar coisas com outras pessoas sobre segurança e automação. Além disso, você pode nos seguir no Twitter para ficar atualizado sobre todas as coisas relacionadas ao Nuclei.

Obrigado novamente pela sua contribuição e por manter esta comunidade vibrante. ❤️

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →