

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/hackvertor/shadow-repeater
Scanners de Vulnerabilidades WebAnálise de VulnerabilidadesProxies Web e InterceptaçãoExploração de Aplicações WebTestes de Segurança de APIsSegurança WebFuzzingTestes de PenetraçãoSegurança de IA
GitHubhackvertor/shadow-repeater

shadow-repeater

441135há 1 anoRevisado pelo Kitploit

Extensão do Burp Suite Repeater que muta automaticamente payloads e analisa respostas para descobrir path traversal, SQL injection, XSS e outras vulnerabilidades web.
Ver Repositório
Compartilhar

Shadow Repeater

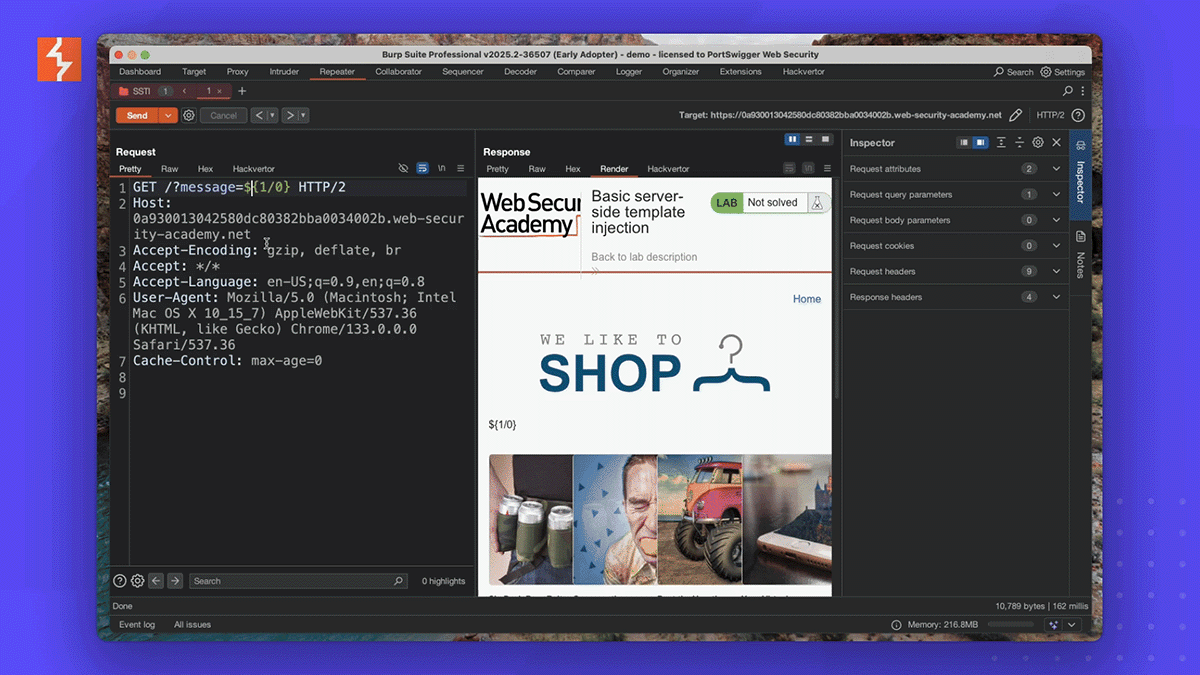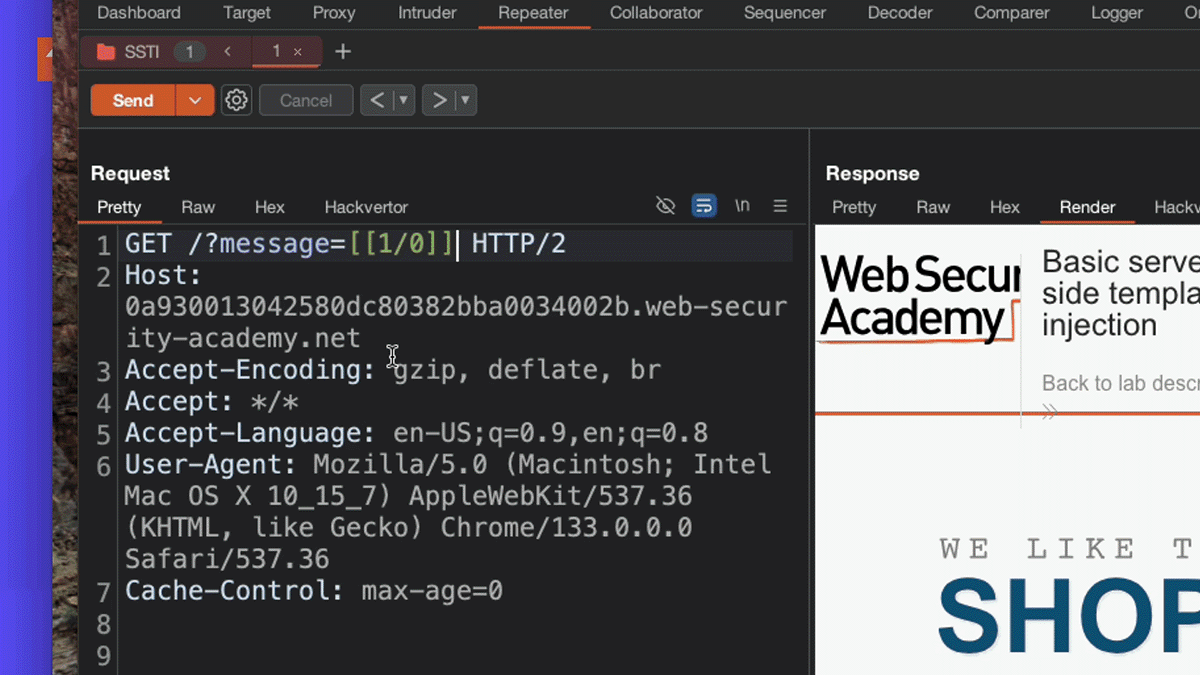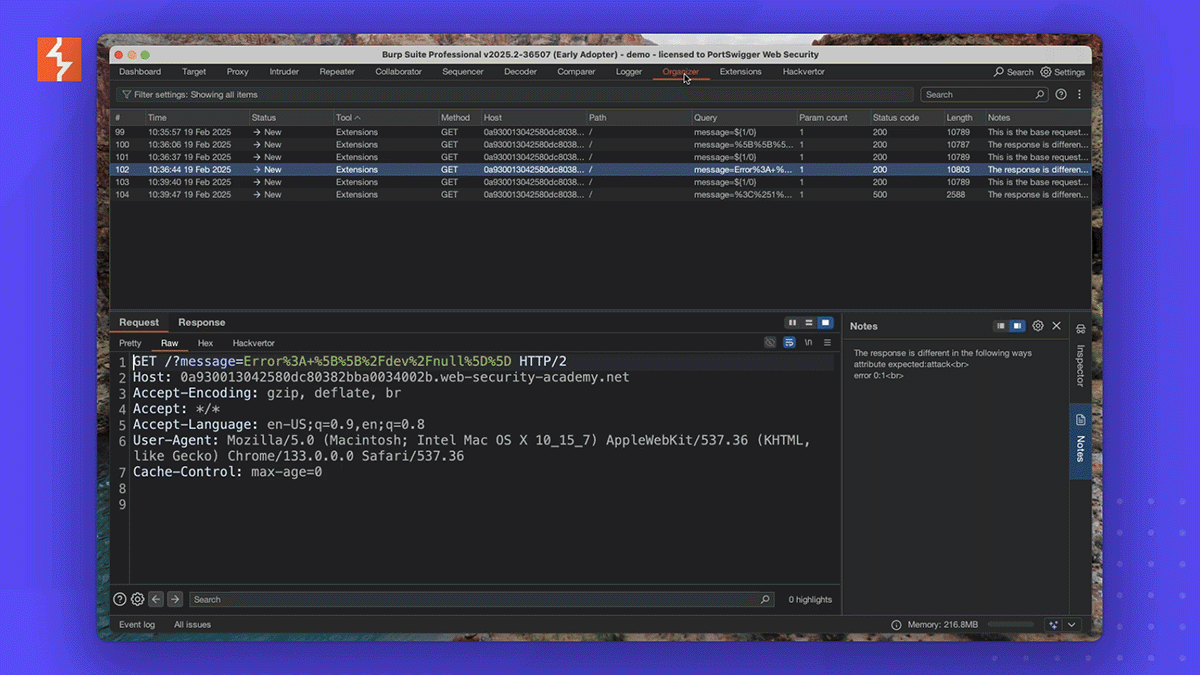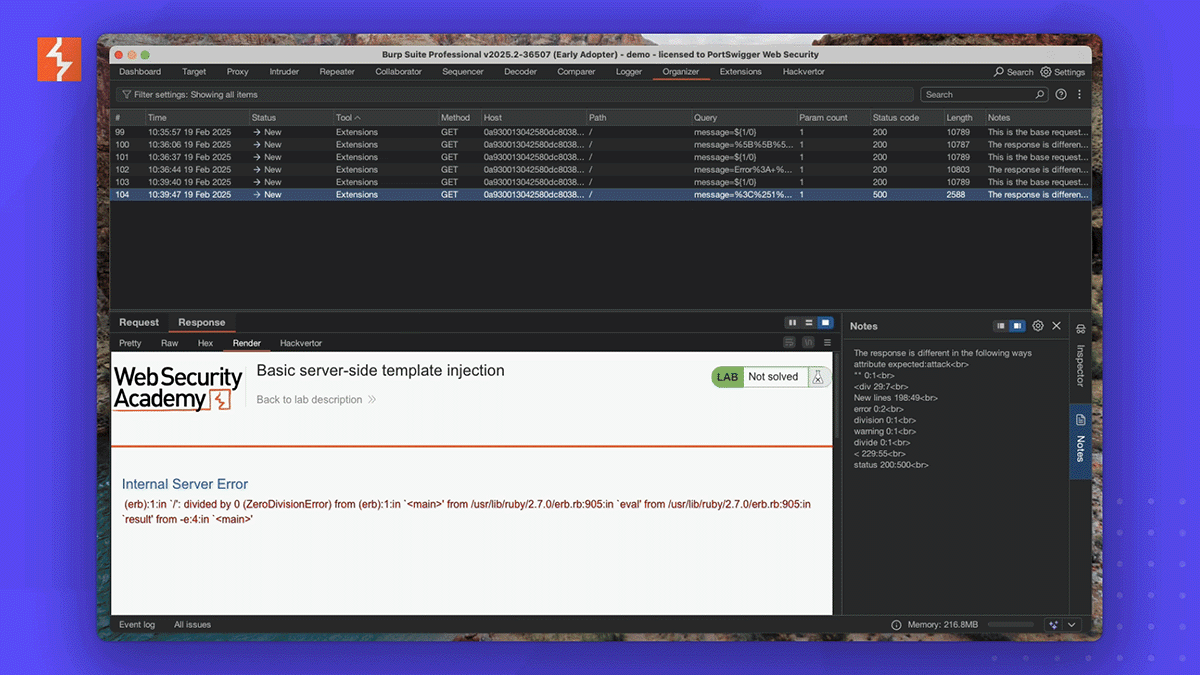
O Shadow Repeater aprimora o Repeater do Burp Suite ao gerar e testar automaticamente variações dos seus payloads para descobrir possíveis vulnerabilidades de segurança. Seja para investigar path traversal, SQL injection, XSS ou outras vulnerabilidades, o Shadow Repeater modifica seus inputs de forma inteligente e analisa as respostas em busca de anomalias, tornando-o uma ferramenta essencial para testes manuais aprofundados e fuzzing. Fique um passo à frente descobrindo bypasses e vetores de ataque alternativos que, de outra forma, poderiam passar despercebidos.
Instruções de instalação

No Burp Suite Professional, vá em Extensions->BApp store e procure por Shadow Repeater. Clique no botão de instalação e depois navegue até a aba installed, selecione Shadow Repeater e marque a caixa "Use AI" na aba Extension.
Como usar

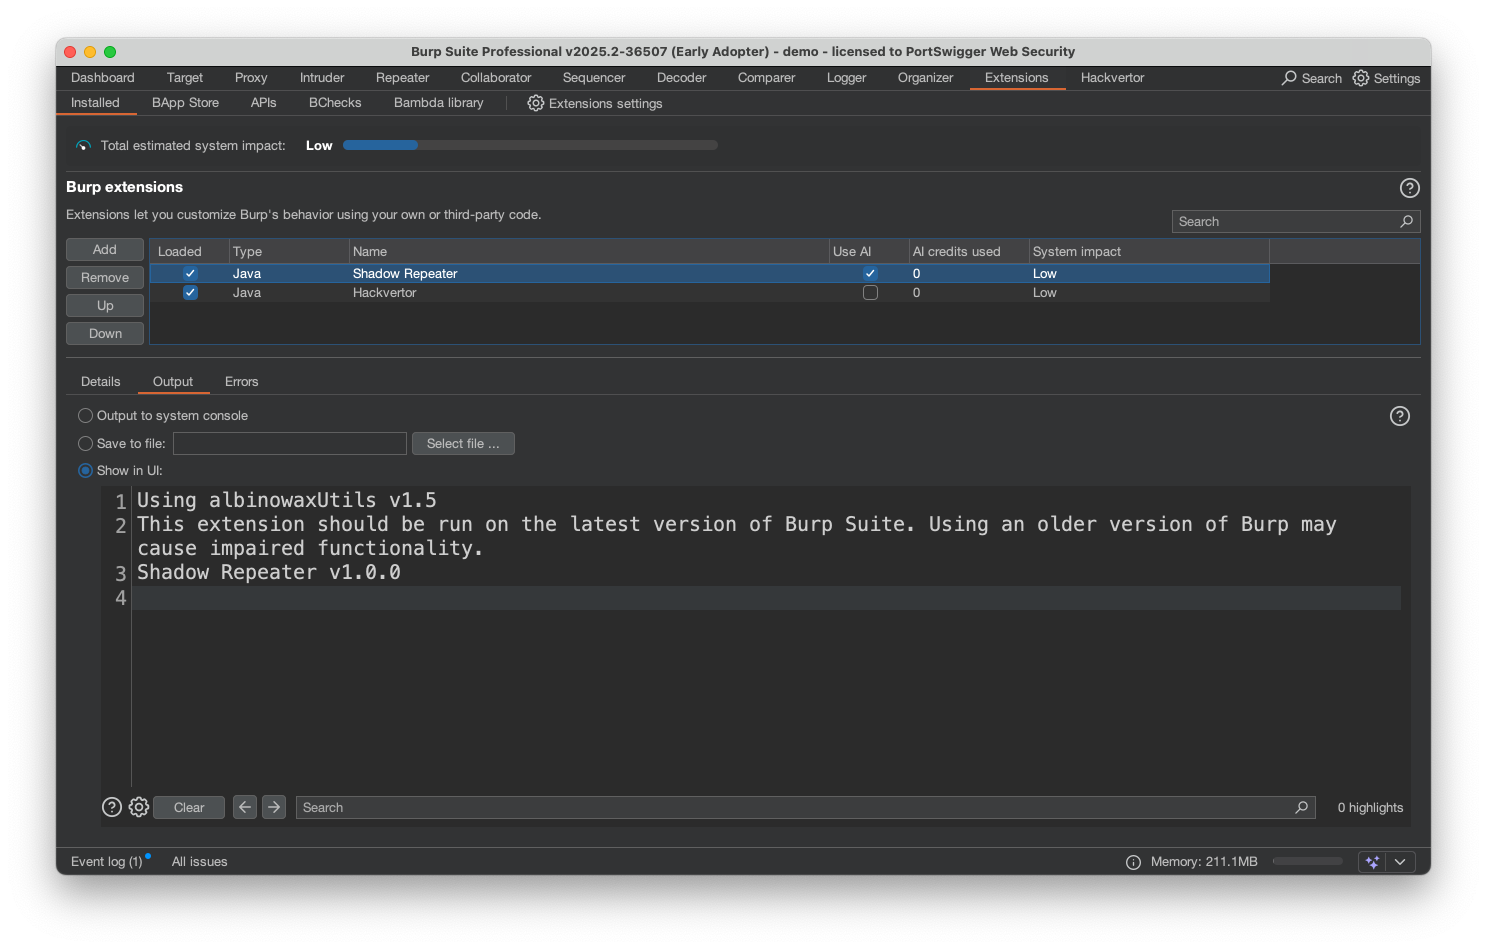
Por padrão, o Shadow repeater é invocado na 5ª requisição do repeater que você fizer e requer que um parâmetro ou header seja alterado. Você simplesmente tenta hackear um alvo alterando a requisição de alguma forma. Em segundo plano, o Shadow repeater enviará variações e procurará diferenças na resposta. Quando encontrar algo interessante, ele o enviará para o organiser para inspeção.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





