

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/hackvertor/repeat-strike
Scanners de Vulnerabilidades WebAnálise de VulnerabilidadesProxies Web e InterceptaçãoExploração de Aplicações WebTestes de Segurança de APIsColeta de InformaçõesSegurança WebTestes de PenetraçãoSegurança de IA
GitHubhackvertor/repeat-strike

repeat-strike

Extensão do Burp Suite que usa regras de strike regex geradas por IA para detectar falhas de IDOR e controle de acesso, e em seguida varre o histórico do proxy para encontrar problemas semelhantes em escala.

Ver Repositório
42441há 1 anoRevisado pelo Kitploit
Compartilhar

Repeater Strike logo

Repeater Strike

Repeater Strike é uma ferramenta com IA que ajuda a descobrir IDOR e outras vulnerabilidades ao analisar suas requisições do Repeater. Ela gera automaticamente expressões regulares direcionadas com base nas requisições e respostas que você está testando. Quando uma vulnerabilidade é detectada, essas regexes são aplicadas ao seu histórico de proxy para identificar rapidamente problemas semelhantes em todo o seu tráfego, ajudando você a escalar seus achados e economizar tempo.
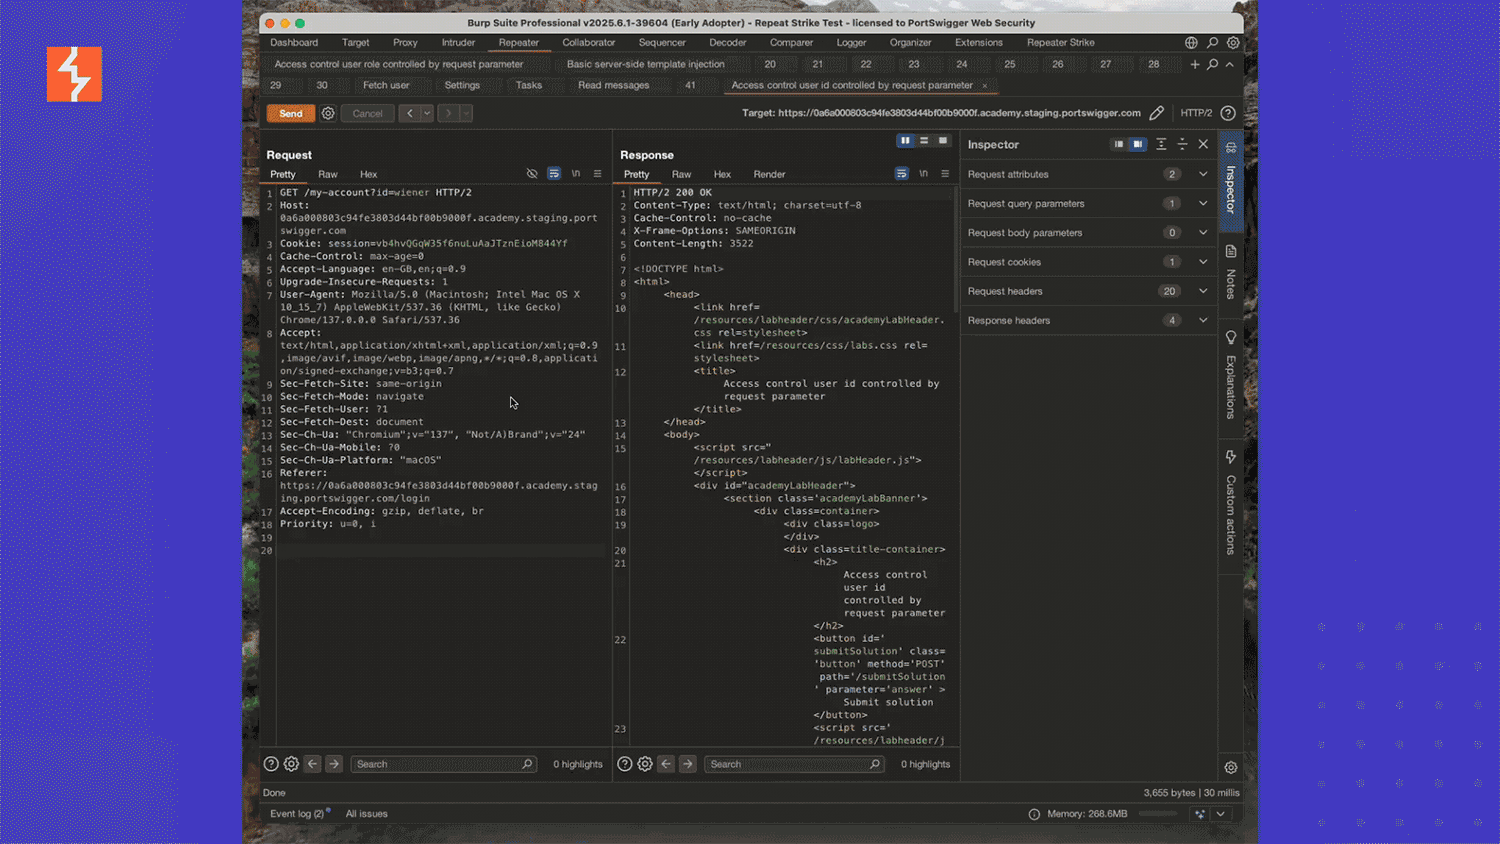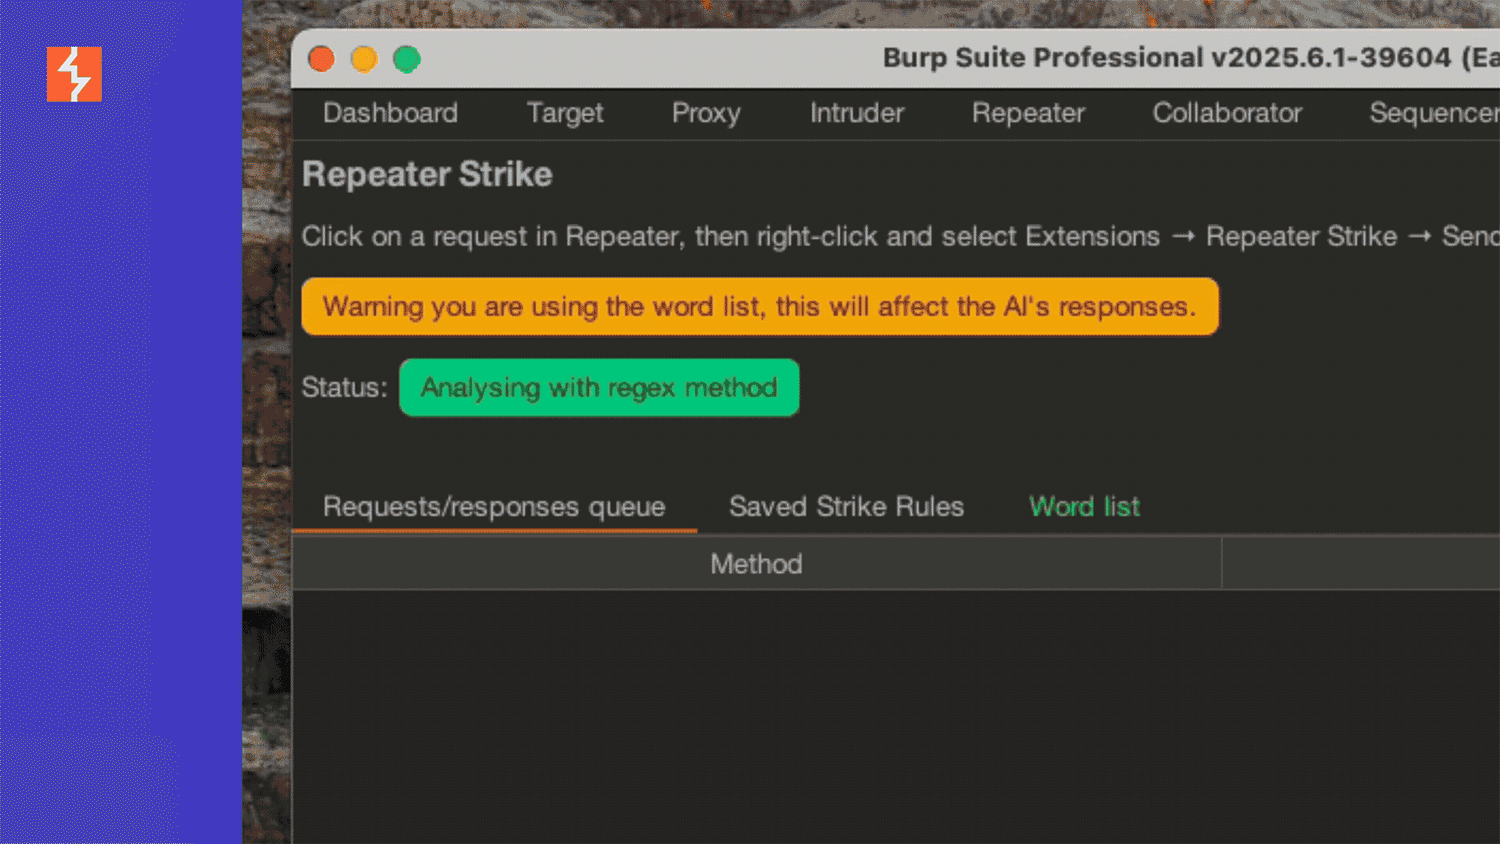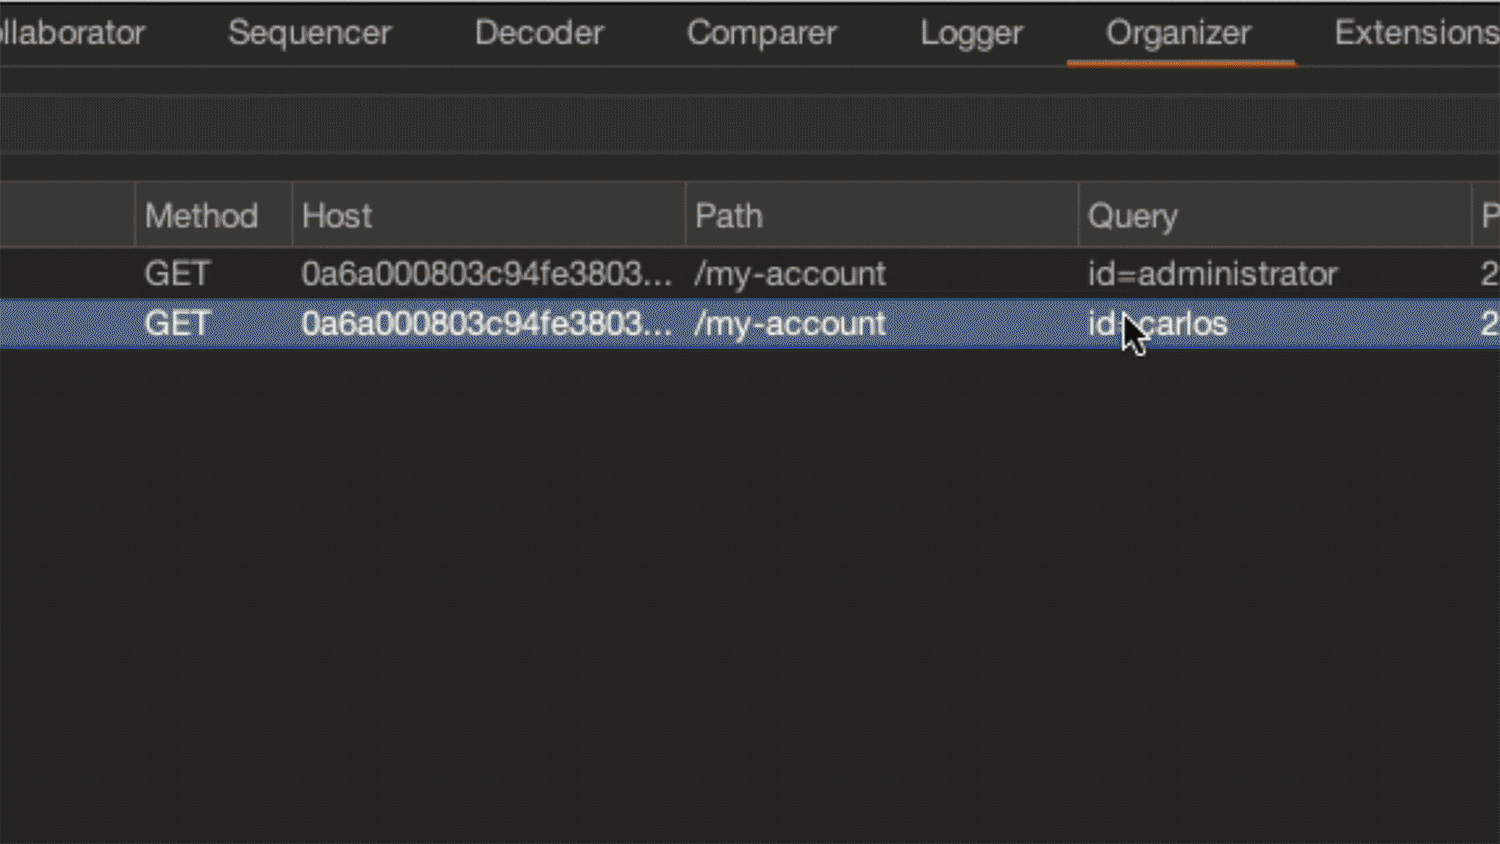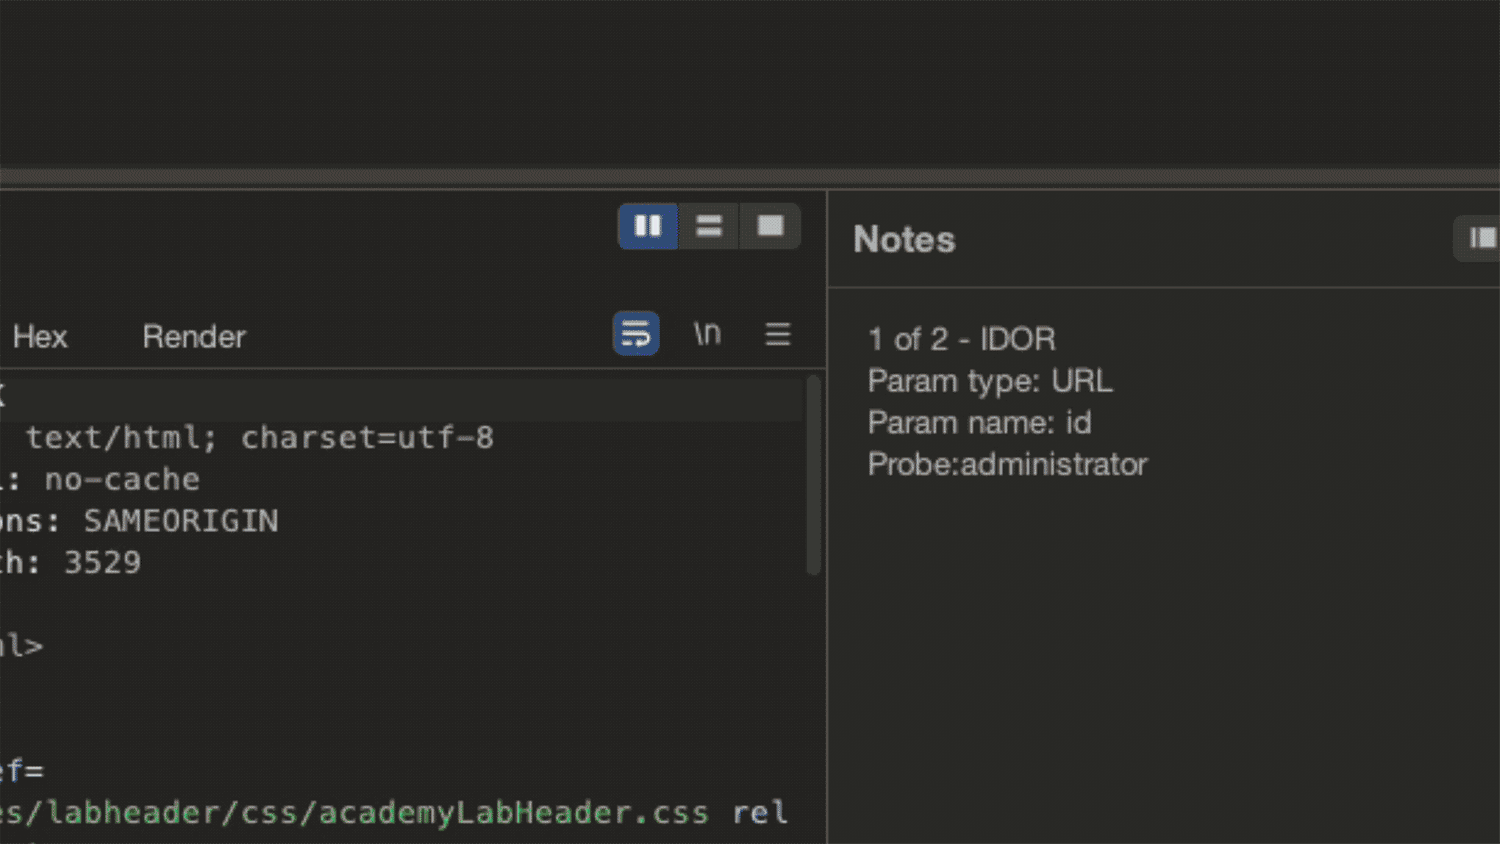
Repeater Strike Demo

Instruções de instalação

No Burp Suite Professional, vá em Extensions->BApp store e procure por Repeater Strike. Clique no botão de instalação e depois navegue até a aba installed, selecione Repeater Strike e marque a caixa "Use AI" na aba Extension.
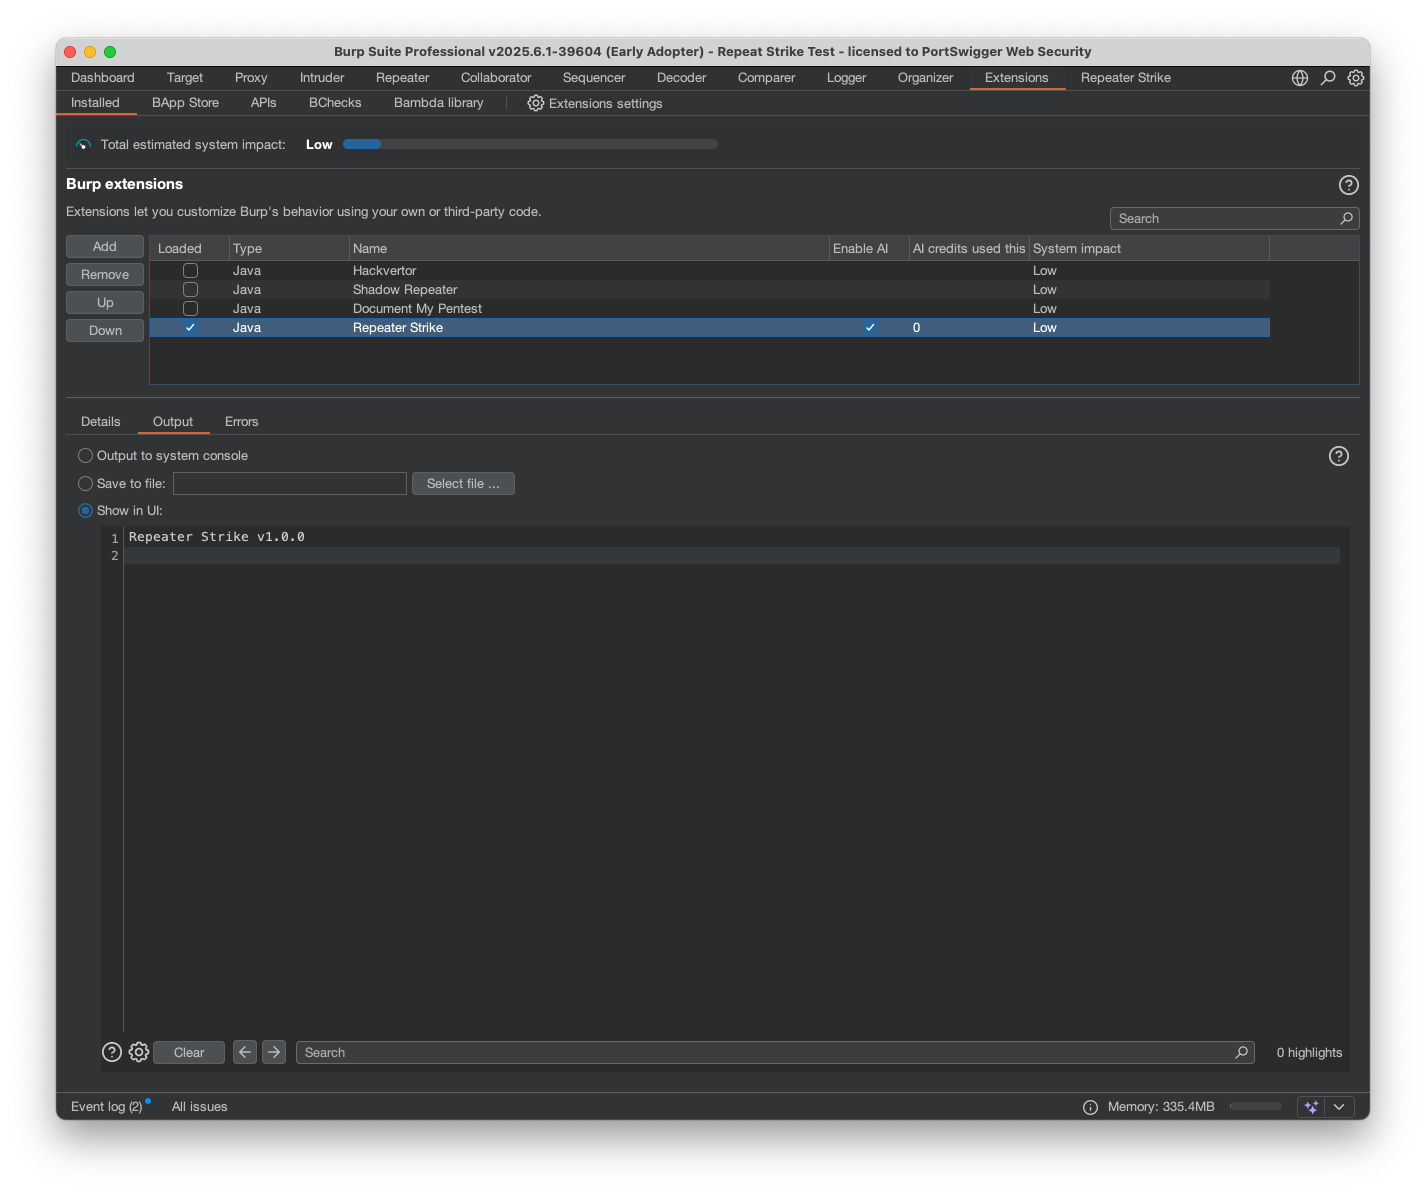
Installation screen

Como usar

No Repeater, identifique o alvo que você deseja testar. Você pode usar este Academy Lab como caso de teste: Academy Lab

  1. Abra o laboratório do Academy no navegador do Burp e faça login usando as credenciais fornecidas.
  2. Anote a API key e envie a requisição para o Repeater via proxy.
  3. No Repeater, faça uma requisição ao host, depois clique com o botão direito → Extensions → Repeater Strike → Send to Repeater Strike.
  4. Na aba Repeater Strike, abra a sub-aba Word list e clique em Populate with default word list.
  5. Mude para a sub-aba Requests/Responses queue e clique em Generate Strike Rule.
  6. Escolha Using AI Regex; se for bem-sucedido, salve a Strike Rule, e ela irá escanear o histórico do proxy.

Edite as Strike Rules salvas na aba "Saved Strike Rules" e escaneie o histórico do proxy a qualquer momento usando o botão "Run Strike rule on proxy history".

Configurações

Configure o Repeater Strike em Extension tab → Extensions settings → Repeater Strike. Aqui, você pode definir limites de varredura de dados do proxy, limites de requisição/resposta/imagem, e habilitar Strike Rules automáticas e varredura do histórico do proxy ao enviar requisições do Repeater.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




