
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Pós-Exploração — Ferramentas — Página 4 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1393 resultados
msteams preview

msteams

GitHubwhispergate/msteams

Perfil C2 Mythic que faz túnel do tráfego do agente através de canais do Microsoft Teams usando a API do Microsoft Graph, com criptografia AES256,…

defensive-toolspenetration-testing-frameworksencryption-decryption-tools+5
39

há 1 mês
Claude-Red preview

Claude-Red

GitHubsnailsploit/claude-red

Biblioteca curada de 78 módulos SKILL.md de segurança ofensiva que preparam o Claude com metodologia especializada de red team em web, AD, wireless,…

privilege-escalationexploitationweb-application-exploitation+8
7.7khá 9 dias
HashSiphon preview

HashSiphon

GitHubivancabrera02/hashsiphon

Extrai o hash NetNTLMv2 do usuário atual por meio de proxy de autenticação HTTP, evitando chamadas diretas à SSPI; a v2 delega a autenticação ao…

defensive-toolspassword-attacksinformation-gathering+3
37há 1 mês
KernelPatch preview

KernelPatch

GitHubbmax121/kernelpatch

Aplicação de patches e hooks no kernel Linux usando apenas uma imagem de kernel Linux sem símbolos de depuração.

android-securityembedded-systems-securityexploitation+7
1.6khá 1 dia
KernelPatch preview

KernelPatch

GitHublyravoid/kernelpatch

Aplica patches e hooks ao kernel Linux usando apenas uma imagem de kernel reduzida, extraindo símbolos e injetando código para hooking inline e de…

android-securityembedded-systems-securityexploitation+6
15há 9 dias
askWAM preview

askWAM

GitHubdirkjanm/askwam

Solicite tokens do Entra ID ao Web Account Manager (WAM)

identity-managementpost-exploitationpenetration-testing+5
162há 1 mês
ARES preview

ARES

GitHubmafifrizi/ares

Plataforma autônoma de engajamento de red-team com orquestração de módulos MITRE ATT&CK, resolução de caminhos de ataque via DAG, controles de OPSEC,…

defensive-toolspenetration-testing-frameworksexploit-frameworks+5
631há 20 dias
ADRecon preview

ADRecon

GitHubadrecon/adrecon

Ferramenta PowerShell que extrai artefatos do Active Directory via LDAP ou ADWS e gera relatórios Excel para auditoria, DFIR e testes de penetração.

defensive-toolsreconnaissancevulnerability-analysis+6
988há 2 anos
TornadoRevC2 preview

TornadoRevC2

GitHubkamalx06/tornadorevc2

Framework modular de pós-exploração que gerencia sessões de reverse-shell sobre TCP/TLS/mTLS com plugins para enumeração, execução em memória,…

penetration-testing-frameworksprivilege-escalationpersistence-mechanisms+8
37há 14 dias
voidsyscall preview

voidsyscall

GitHubvoidsecsoftwares/voidsyscall

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.

privilege-escalationencryption-decryption-toolspersistence-mechanisms+9
64há 1 mês
Driver-kaldereta preview

Driver-kaldereta

GitHubgmh5225/driver-kaldereta

Driver em Modo Kernel Não Assinado que realiza modificações de memória

general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
11há 4 anos
Driver-PiDqSerializationWrite-Example preview

Driver-PiDqSerializationWrite-Example

GitHubgmh5225/driver-pidqserializationwrite-example

Como usar PiDqSerializationWrite. Apresenta como ler e escrever com segurança a partir de um driver mapeado

dynamic-analysis-sandboxingmemory-forensicsexploitation+5
2há 3 anos
BEAR-C2 preview

BEAR-C2

GitHubs3n4t0r-0x0/bear-c2

The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…

penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+8
705há 2 dias
0xM0nCrush preview

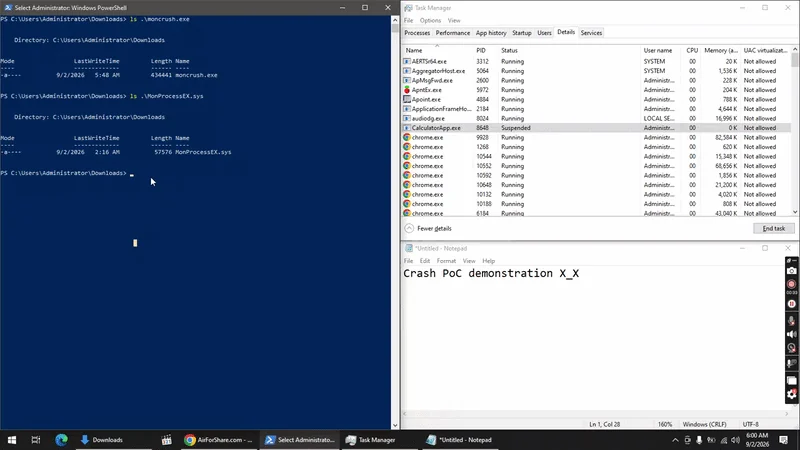
0xM0nCrush

GitHubdeathshotxd/0xm0ncrush

# Terminador de processos em modo kernel usando um driver BYOVD assinado. Funciona em todos os Windows 10/11. Sem offsets, sem PDB. Rust.

defensive-toolsprivilege-escalationexploitation+4
108há 21 dias
edrEvasionWorkshop preview

edrEvasionWorkshop

GitHubtyeurada/edrevasionworkshop

Materiais de workshop para “Desenvolvimento de Malware Passo a Passo: Evadindo EDR de Loaders ao Kernel” apresentados na DEF CON 34 e BSidesLV 2026.…

defensive-toolsexploitationpost-exploitation+5
397há 2 meses
CS-MemoryEvasion preview

CS-MemoryEvasion

GitHubgmh5225/cs-memoryevasion

Um loader de evasão de memória para Cobalt Strike, voltado para redteamers

exploitationpost-exploitationmalware-analysis+2
1há 3 anos
APT-Individual-Combat-Guide preview

APT-Individual-Combat-Guide

GitHubghostwolflab/apt-individual-combat-guide

Guia educacional e repositório de código para compreender técnicas de ataque APT, cobrindo reconhecimento, exploração web e de serviços, trojans, C2…

exploitationinformation-gatheringpost-exploitation+7
112há 10 meses
rootkit preview

rootkit

GitHubnurupo/rootkit

Módulo de kernel Linux que concede privilégios de root, oculta processos/arquivos e se protege contra descarregamento, projetado para fins…

privilege-escalationpersistence-mechanismspost-exploitation
831há 2 anos
Anterior1…345…78Próximo