Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ARES — Plataforma autônoma de engajamento de red-team com orquestração de módulos MITRE ATT&CK, resolução de caminhos de ataque via DAG, controles de OPSEC, cofre de credenciais criptografado e relatórios em múltiplos formatos. | Kitploit
Ferramentas/GitHubGitHub/mafifrizi/ares
Ferramentas DefensivasFrameworks de Testes de PenetraçãoFrameworks de ExploraçãoAnálise de VulnerabilidadesPós-ExploraçãoSegurança na NuvemComando e ControleRed Teaming
GitHubmafifrizi/ares

ARES

Plataforma autônoma de engajamento de red-team com orquestração de módulos MITRE ATT&CK, resolução de caminhos de ataque via DAG, controles de OPSEC, cofre de credenciais criptografado e relatórios em múltiplos formatos.

1.1k238224há 5 diasRevisado pelo Kitploit
Compartilhar
Ver Repositório
ARES Logo

Orquestração de red team orientada pelo operador e validação contínua de segurança

Comprove a explorabilidade. Calcule os caminhos mais curtos até os Crown Jewels. Entregue evidências prontas para auditoria. Criado para red teams empresariais, MSSPs e centros de operações de segurança que precisam validar a postura defensiva continuamente, e não uma vez por ano.
Release Python FastAPI React MITRE ATT&CK License Tests

Quickstart · Screens · Features · Docs · Security · Sponsor


O que é o ARES

Uma plataforma auto-hospedada que executa módulos reais de validação ofensiva dentro de um enclave de escopo fail-closed, mapeia caminhos de ataque em um DAG interativo e produz relatórios com a sua marca, para que o seu SOC veja exatamente o que um atacante poderia alcançar hoje, e não o que um scanner acha que pode ser um problema.

Não é apenas um scanner. O ARES só reporta o que realmente comprovou em um alvo ativo, incluindo a cadeia multiestágio usada para comprová-lo.

Por que não um pentest tradicional ou um scanner de vulnerabilidades? Consulte a matriz de comparação de mercado.

Telas

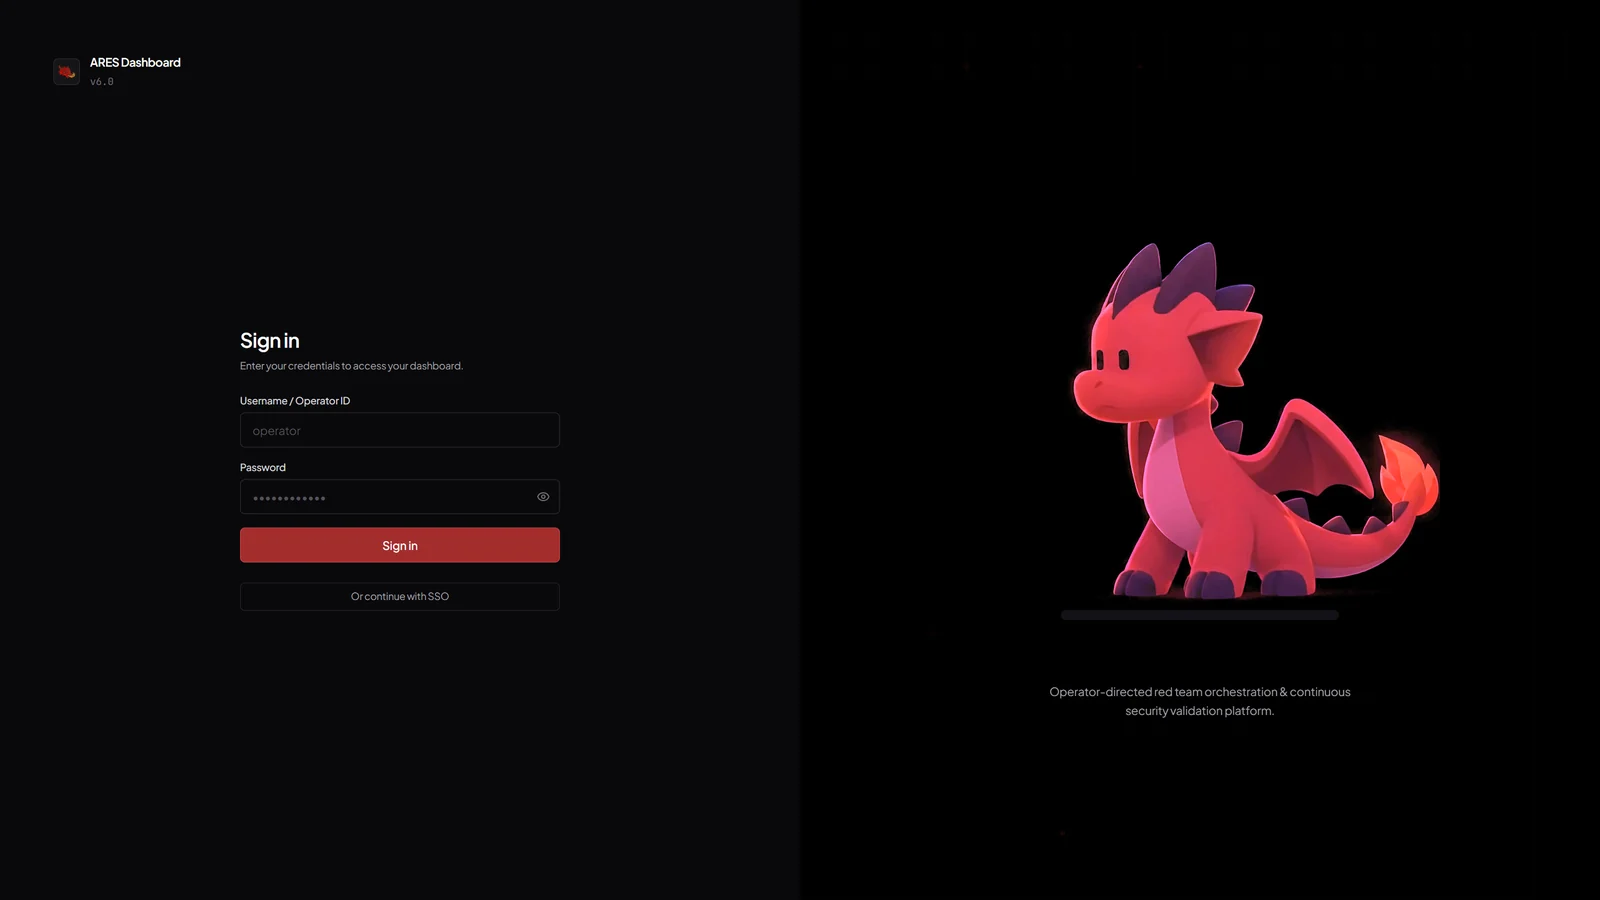
ARES login with dragon mascot
Login com o mascote do ARES e o fallback de SSO. Tokens de acesso JWT apenas em memória, refresh rotativo HttpOnly.
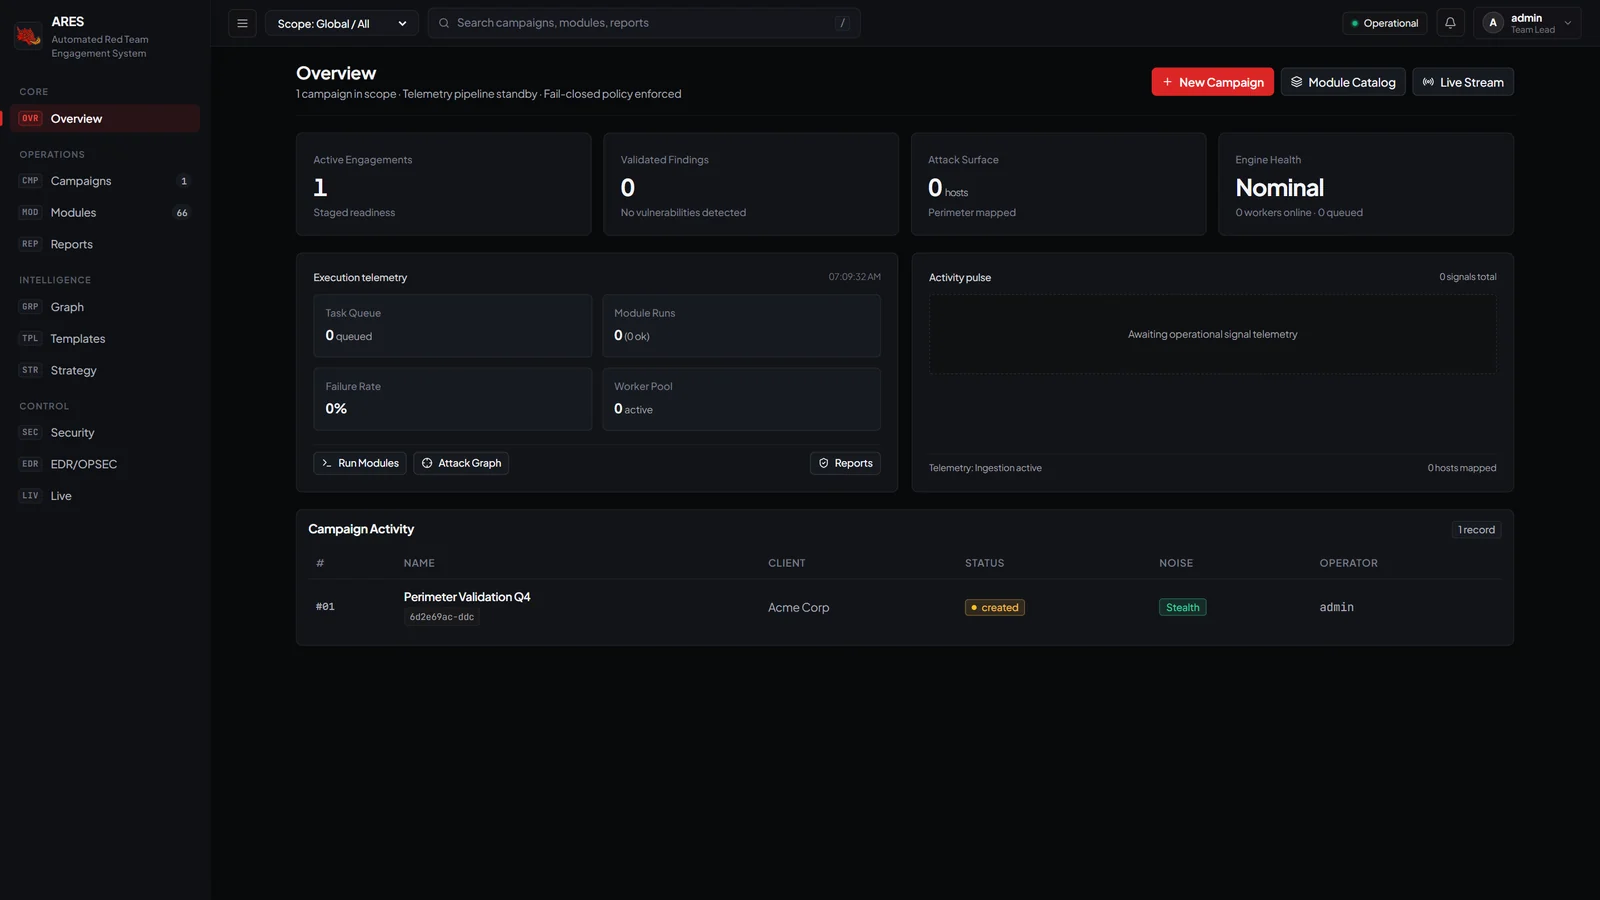

Operator overview
Visão geral do operador: engajamentos ativos, achados validados, superfície de ataque, integridade do motor, pulso de telemetria.
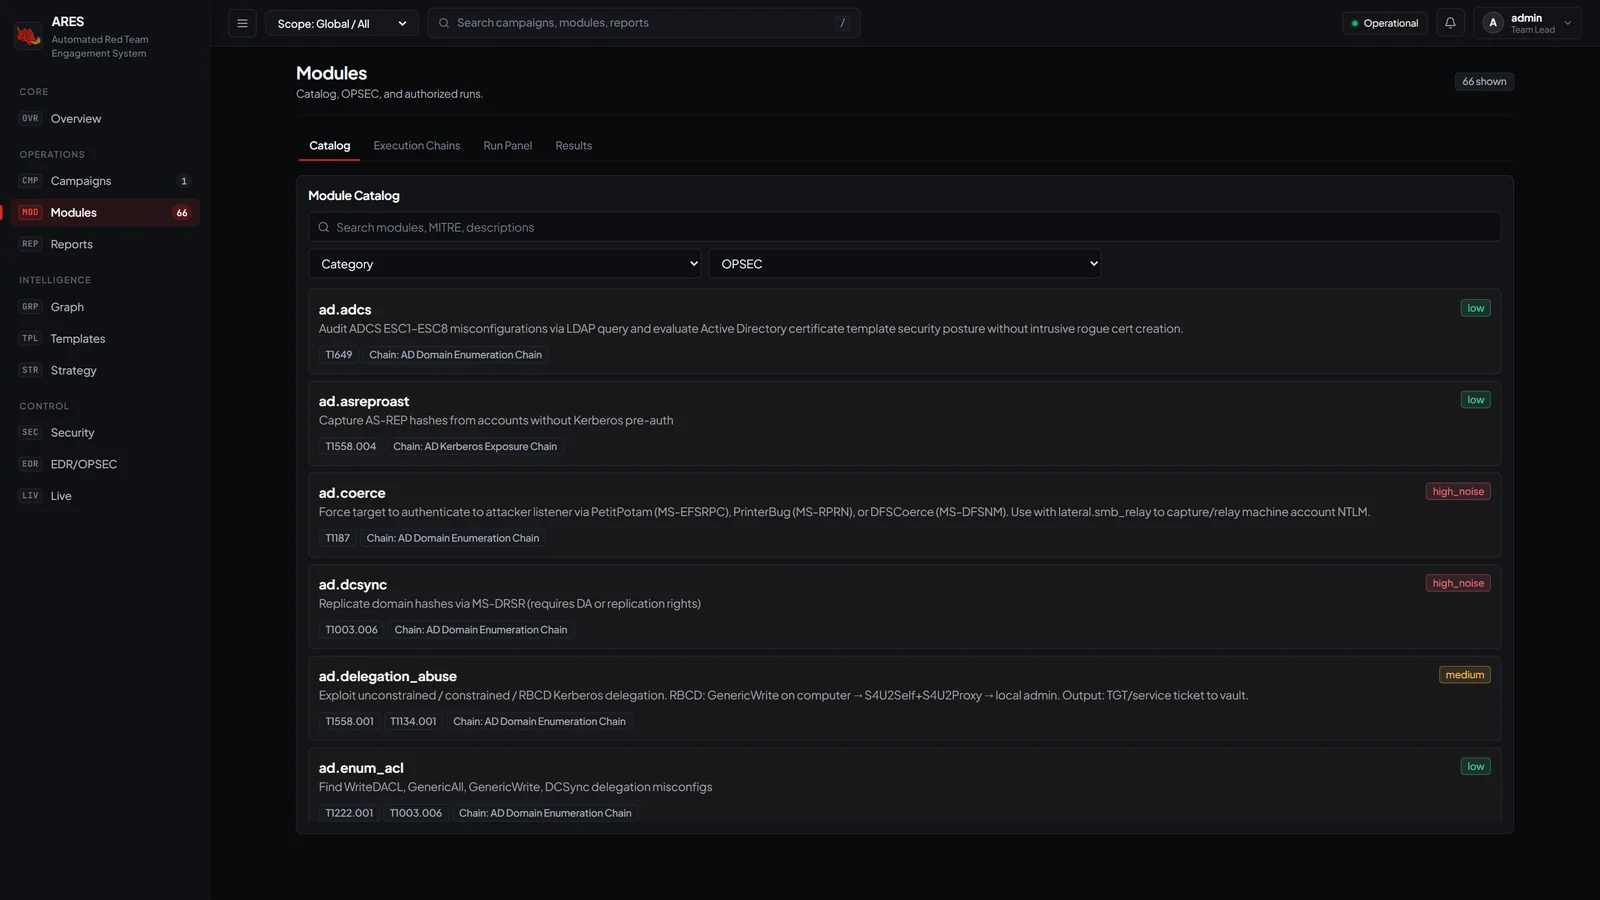

Module catalog
Catálogo: 66 módulos ativos em 13 categorias, cada um anotado com técnicas MITRE ATT&CK e nível de ruído OPSEC.
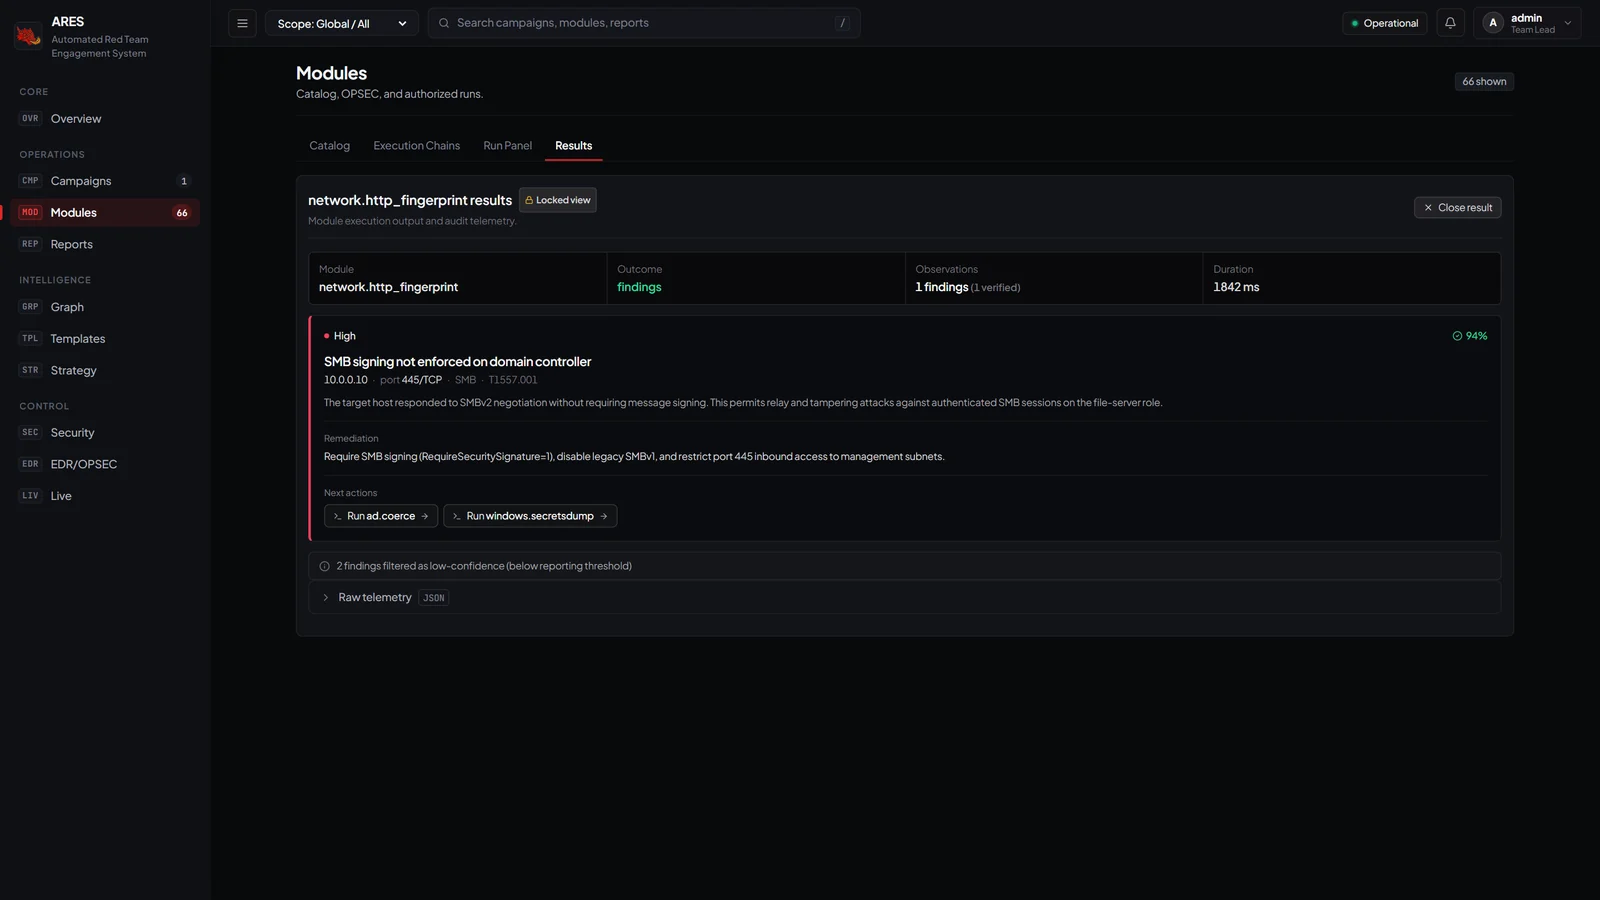

Finding card after a module run
Resultados: cartão de achado com severidade, confiança, remediação e pivô com um clique para o próximo módulo.
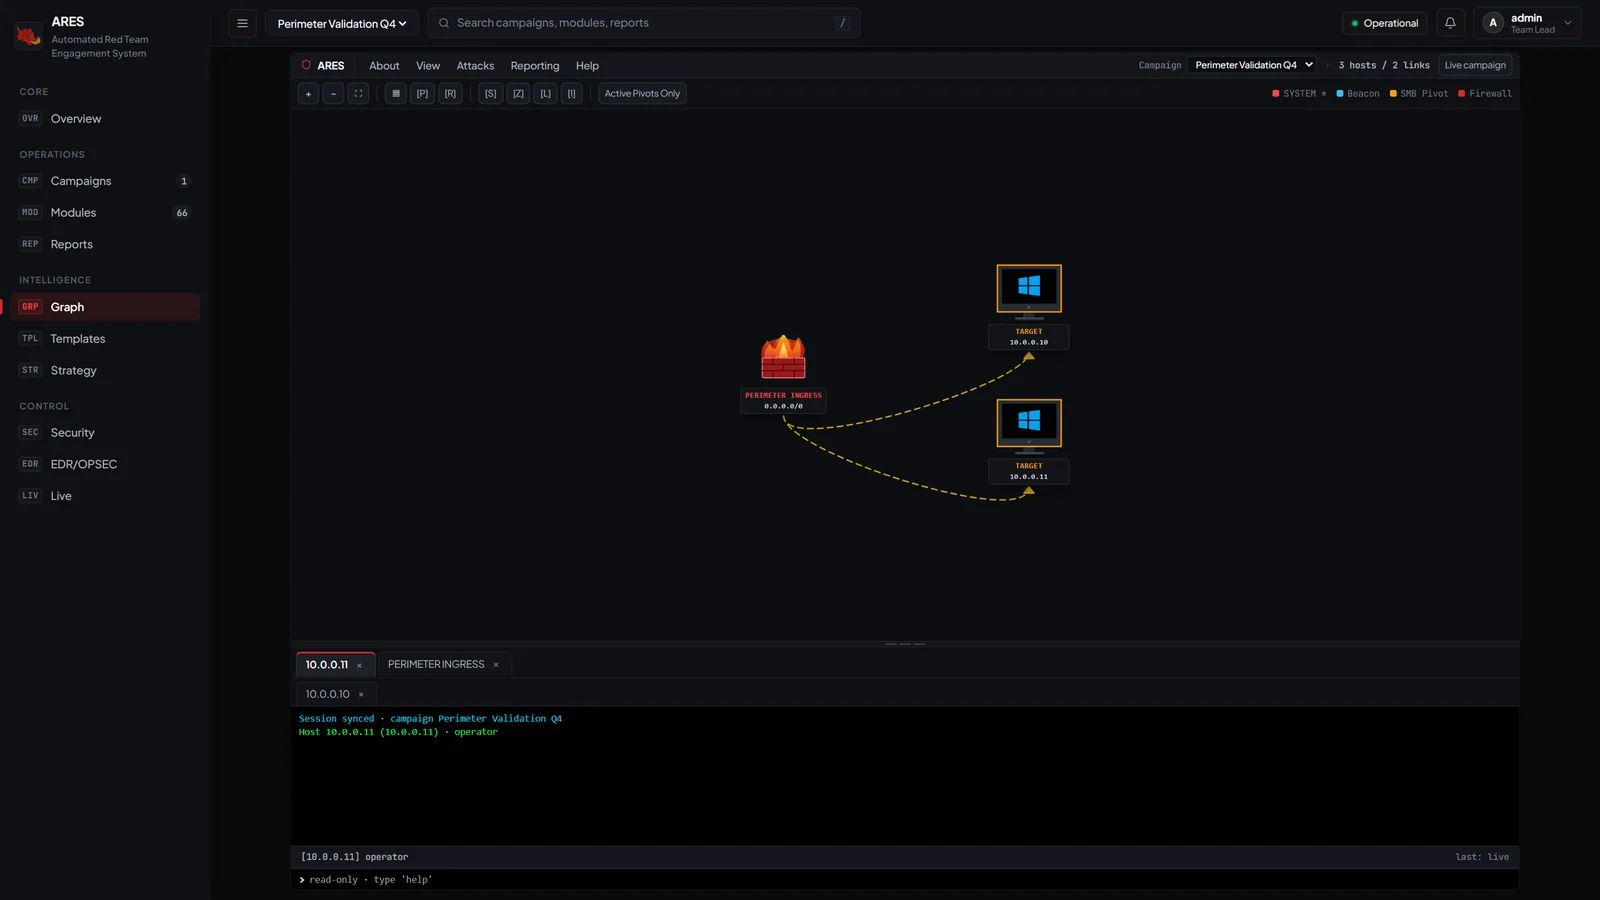

Attack graph
Grafo de ataque: firewall de perímetro (animação de fogo), alvos, arestas de pivô. Telemetria de beacon somente leitura por nó.
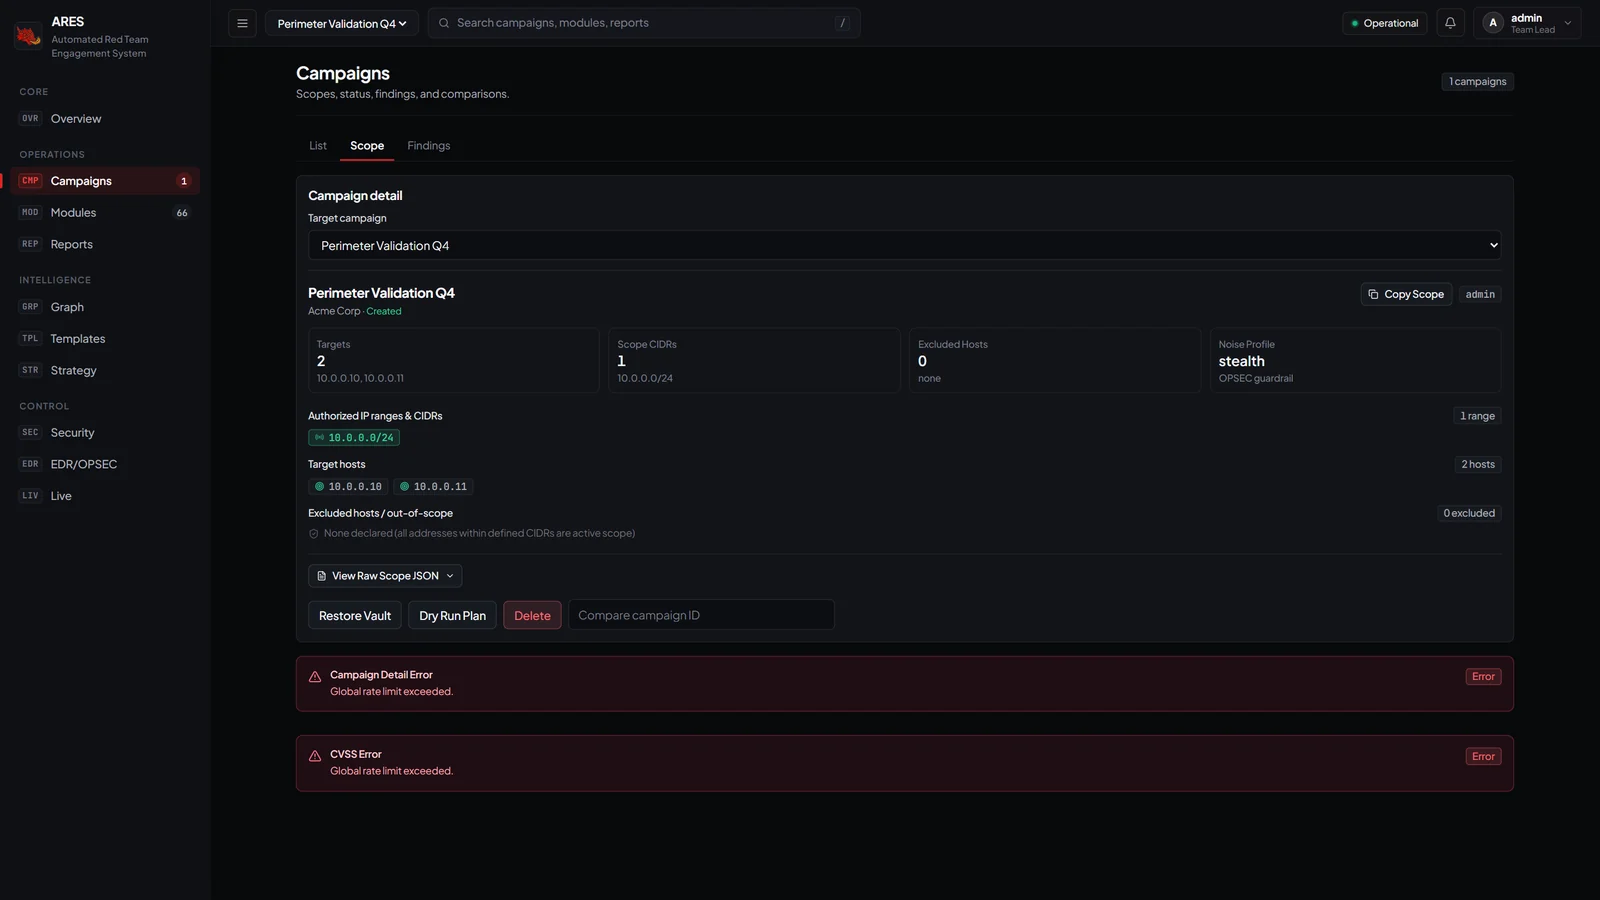

Campaign scope
Escopo da campanha: seletor de campanha de alvo, controles Restore Vault / Dry-Run Plan / Delete.


Recursos

  • Enclave de escopo fail-closed: ScopeGuard de dupla camada (pré-verificação na aplicação + firewall de SO/transporte) garante que zero pacotes ofensivos alcancem hosts fora do escopo. → modelo de segurança
  • Planeamento de ataques orientado a objetivos: defina domain_admin ou cloud_audit, e o motor de decisão sintetiza caminhos de execução multi-etapa (heurísticas de grafo, agentes LLM opcionais sob autorização explícita). → design do motor
  • Grafo de ataque multi-vetor (DAG): ingira BloodHound ou mapeie sessões em tempo real. Caminho mais curto, pontos de estrangulamento, viabilidade de pivô lateral. → grafo de ataque
  • Modelo de autenticação zero-trust: JWTs de curta duração apenas em memória, refresh rotativo HttpOnly, CSRF HMAC, cofre AEAD AES-256-GCM (PBKDF2-HMAC-SHA256 600k). → modelo de segurança
  • 66 módulos de produção ativos em mais de 60 técnicas MITRE ATT&CK (AD, cloud, acesso a credenciais, exfiltração, lateral, recon, Windows, Linux, EDR). → catálogo de módulos
  • Entregáveis automatizados: relatórios PDF/HTML/Markdown/JSON de marca com um clique via navegador headless (sem dependências GTK em Windows/Linux). → guia do dashboard
  • MCP Gateway: Cursor/Claude Desktop/Windsurf/Cline podem conduzir o ARES em segurança sob Pre-Flight ScopeGuard, isolamento de contaminação anti-prompt-injection e tokens de confirmação HMAC de uso único. → especificação MCP
  • SDK Python type-safe: escreva módulos personalizados com BaseModule[P, R] + @ares_module, simule em ModuleTestHarness, automatize com AresClient. → documentação do SDK · → guia de desenvolvimento de módulos

Quickstart

Pré-requisitos

  • Python 3.11 ou 3.12 (3.12 recomendado no Windows)
  • Node.js v18+ (testado na v20 LTS)
  • SO Windows 11/10, Linux (Ubuntu/Debian/Kali) ou macOS

60 segundos (PowerShell no Windows)

git clone https://github.com/Mafifrizi/ARES.git
Set-Location .\ARES

py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install -U pip
.\.venv\Scripts\python.exe -m pip install -e ".[dev,pdf]"

Set-Location frontend ; & "C:\Program Files\nodejs\npm.cmd" ci ; Set-Location ..

$env:ARES_PDF_BROWSER = "C:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe"
.\.venv\Scripts\ares.exe doctor --pdf-smoke

.\.venv\Scripts\ares.exe dashboard dev --no-reload

Abra http://127.0.0.1:5173/dashboard/. Operador inicial: admin. Senha: defina ARES_DEFAULT_ADMIN_PASSWORD em .env (obrigatório, mínimo de 12 caracteres, sem padrão embutido no código).

Testes

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    301

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →