deathshotxd/0xm0ncrush
# Terminador de processos em modo kernel usando um driver BYOVD assinado. Funciona em todos os Windows 10/11. Sem offsets, sem PDB. Rust.

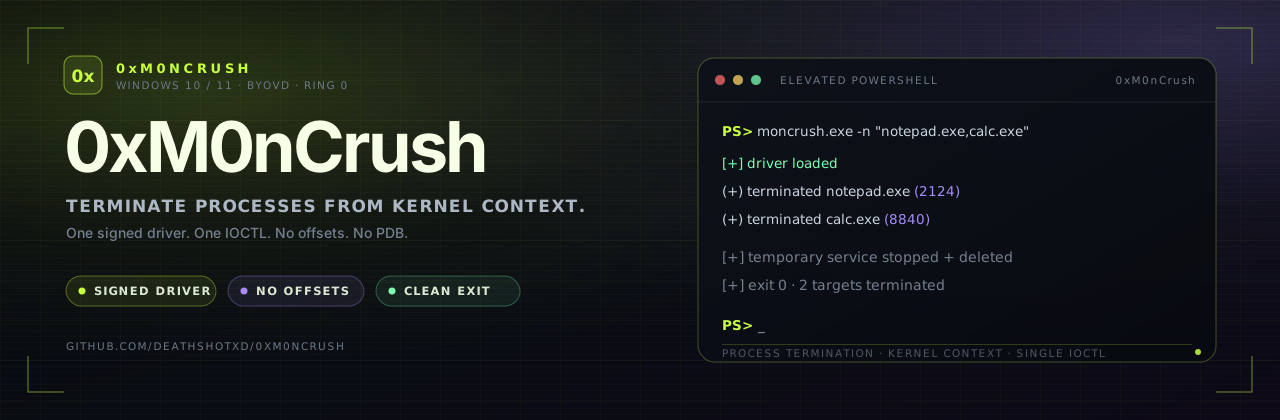



Encerramento de processos do Windows entre versões a partir do contexto do kernel.
Um driver assinado. Um IOCTL. Sem offsets. Sem PDB.
Um encerrador de processos do Windows entre versões. Ele carrega um driver
de kernel HONOR assinado (MonProcessEX.sys), resolve o PID de cada processo
alvo e o encerra a partir do contexto do kernel por meio de um único IOCTL.
Sem offsets de kernel, sem downloads de PDB, sem shellcode específico de build - a
técnica funciona de forma idêntica em todas as builds do Windows 10 e do Windows 11.
A ferramenta é um único executável autocontido. Quando precisa do driver,
ela o instala por meio do Service Control Manager, realiza o encerramento e
para e exclui o serviço temporário antes de sair. Se MonProcessEX.sys
já estiver carregado, ela reutiliza o driver existente e o deixa no lugar.
Os alvos são configuráveis em tempo de execução por meio de um arquivo de configuração, linha de comando ou
os padrões embutidos.
Entre versões por design. Um driver, um IOCTL, uma primitiva de encerramento. Funciona em todas as builds do Windows 10 e do Windows 11.
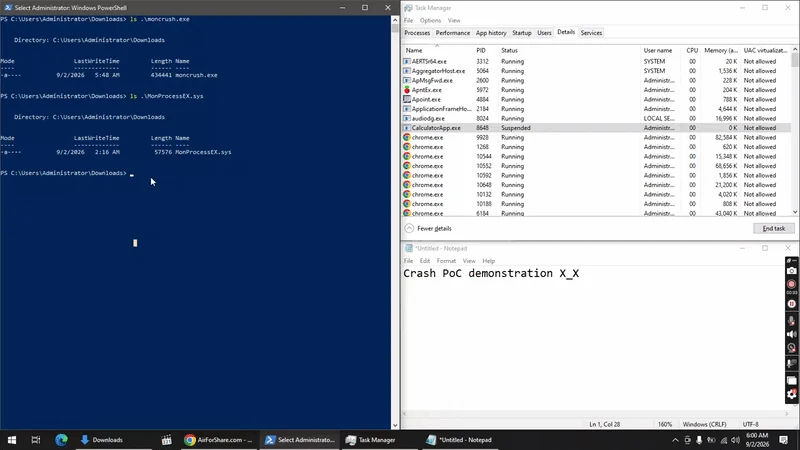
1. Keep moncrush.exe and MonProcessEX.sys in the same folder.
2. Run from an elevated shell.

   moncrush.exe -n "notepad.exe,calc.exe"

3. Targets die. The temporary driver service is cleaned up. Done.
Sem toolchain, sem offsets, sem etapa de build.
| Funcionalidade | Detalhes |
|---|---|
| Multi-versão | Funciona em todas as builds do Windows 10 e Windows 11, sem offsets |
| Kill em modo kernel | O driver encerra o PID a partir do contexto do kernel |
| Bypass de PPL | O caminho de kill do MonProcessEX.sys contorna as verificações de processos protegidos |
| Driver assinado | MonProcessEX.sys é um driver HONOR real e assinado |
| Fora das regras de bloqueio da MS | Ausente das regras de bloqueio de drivers vulneráveis da Microsoft |
| Autossuficiente | Driver temporário instalado, iniciado e removido via SCM; um driver pré-carregado é reutilizado como está |
| Zero dependências | Binário Rust estático; basta soltar o exe + driver e executar |
| Configurável | targets.conf ou -n, sem necessidade de recompilar |
| Ofuscado | Caminho do dispositivo e lista de alvos criptografados em repouso |
| Executável único | Um único binário; saída no console a partir de um shell, silencioso ao clicar duas vezes |
| Modo dry-run | Enumera alvos e PIDs antes de efetivar |
| Loop com jitter | --repeat reverifica com intervalo aleatorizado |
| Códigos de saída + JSON | Interface de automação amigável para C2 |
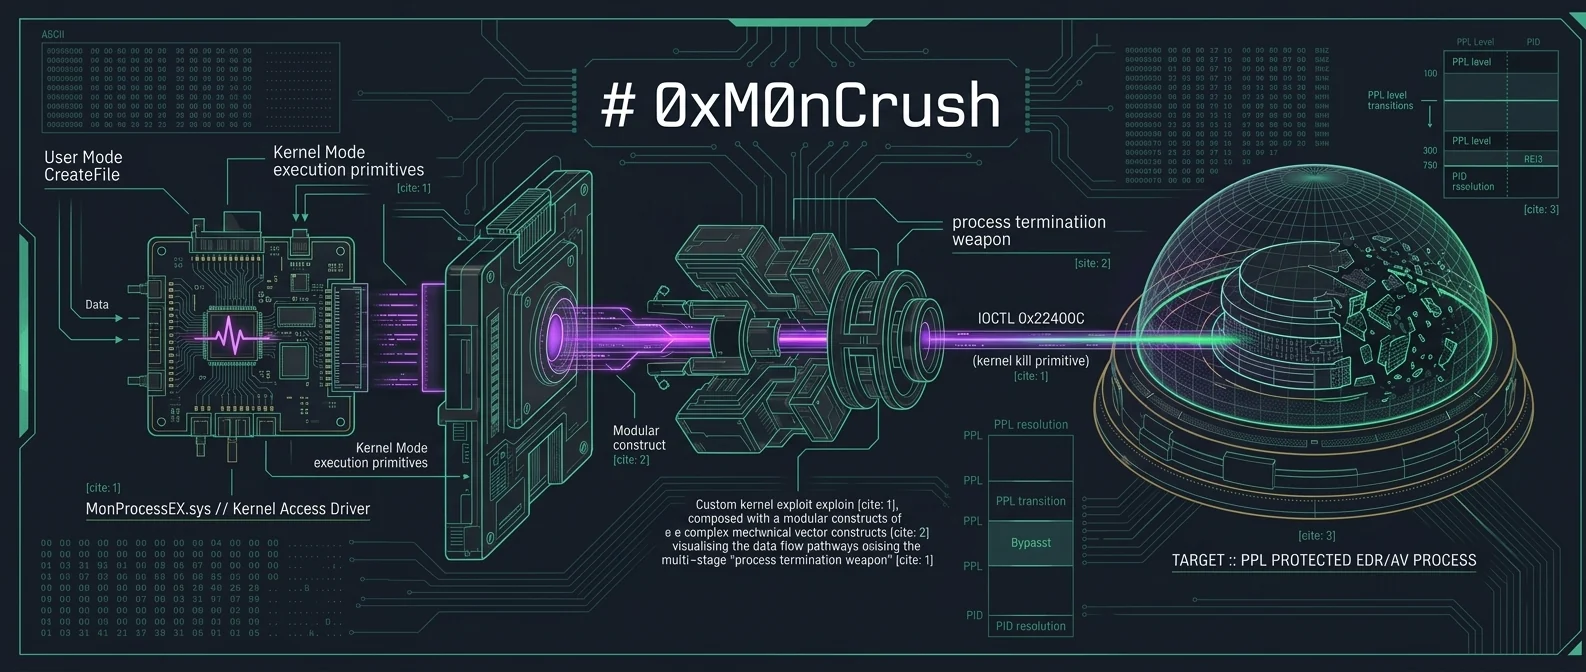
+-------------------------------------------------------------------------------------------+
| USER MODE                                                                                 |
|                                                                                           |
|   moncrush.exe                                                                            |
|                                                                                           |
|   +-------------------+      +-------------------+      +---------------------+           |
|   |   enumerate all   |      |   resolve target  |      |   match against     |           |
|   |   running         |  ->  |   PID via process |  ->  |   target list,      |           |
|   |   processes       |      |   entry           |      |   collect PIDs      |           |
|   +-------------------+      +-------------------+      +----------+----------+           |
|                                                                         |                 |
|                                     CreateFileW("\.\MonProcessEX")      |                 |
|                                     DeviceIoControl(IOCTL 0x22400C)     |                 |
|                                     output = termination status         v                 |
+-------------------------------------------------------------------------------------------+
| KERNEL MODE                                                                               |
|                                                                                           |
|   MonProcessEX.sys                                        signed HONOR kernel driver      |
|   +---------------------------------------------------------------------------------+     |
|   |                                                                                 |     |
|   |   IOCTL 0x22400C  ->  PID termination dispatch                                  |     |
|   |        |                                                                        |     |
|   |        |  kernel-mode process lookup                                            |     |
|   |        v                                                                        |     |
|   |   EPROCESS located -> terminated from kernel context                            |     |
|   |        |                                                                        |     |
|   |        v                                                                        |     |
|   |   process exit path invoked                                                     |     |
|   |                                                                                 |     |
|   +---------------------------------------------------------------------------------+     |
|                                                                                           |
|   CLEANUP                                                                                 |
|   +---------------------------------------------------------------------------------+     |
|   |   temporary service stopped + deleted (when this run created it)                |     |
|   |   preloaded driver reused as-is; never force-unloaded                           |     |
|   +---------------------------------------------------------------------------------+     |
+-------------------------------------------------------------------------------------------+